
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cloudlist — Cloudlist es una herramienta para listar activos de múltiples proveedores de nube. | Kitploit

Herramientas/GitHubGitHub/projectdiscovery/cloudlist
ReconocimientoRecopilación de InformaciónSeguridad en la Nube
GitHubprojectdiscovery/cloudlist

cloudlist

Cloudlist es una herramienta para listar activos de múltiples proveedores de nube.
Ver RepositorioSitio web
1.0k13045hace 2 díasRevisado por Kitploit
Compartir

cloudlist

Características • Instalación • Uso • Configuración • Ejecutar cloudlist • Proveedores compatibles • Librería • Únete a Discord

Cloudlist es una herramienta multi-nube para obtener Activos de Proveedores de Nube. Está pensada para ser utilizada por el equipo azul para aumentar los esfuerzos de Gestión de Superficie de Ataque manteniendo una lista centralizada de activos a través de múltiples nubes con muy poco esfuerzo de configuración.

Características

cloudlist

  • Lista activos de la Nube con múltiples configuraciones
  • Soporte para múltiples proveedores de Nube
  • Soporte de autenticación sin claves (AWS IRSA / perfiles de instancia, identidad de carga de trabajo de GCP)
  • Soporte para múltiples formatos de salida
  • Soporte para múltiples filtros
  • Altamente extensible, lo que hace que añadir nuevos proveedores sea muy sencillo
  • Soporte de stdout para trabajar con otras herramientas en pipelines

Uso

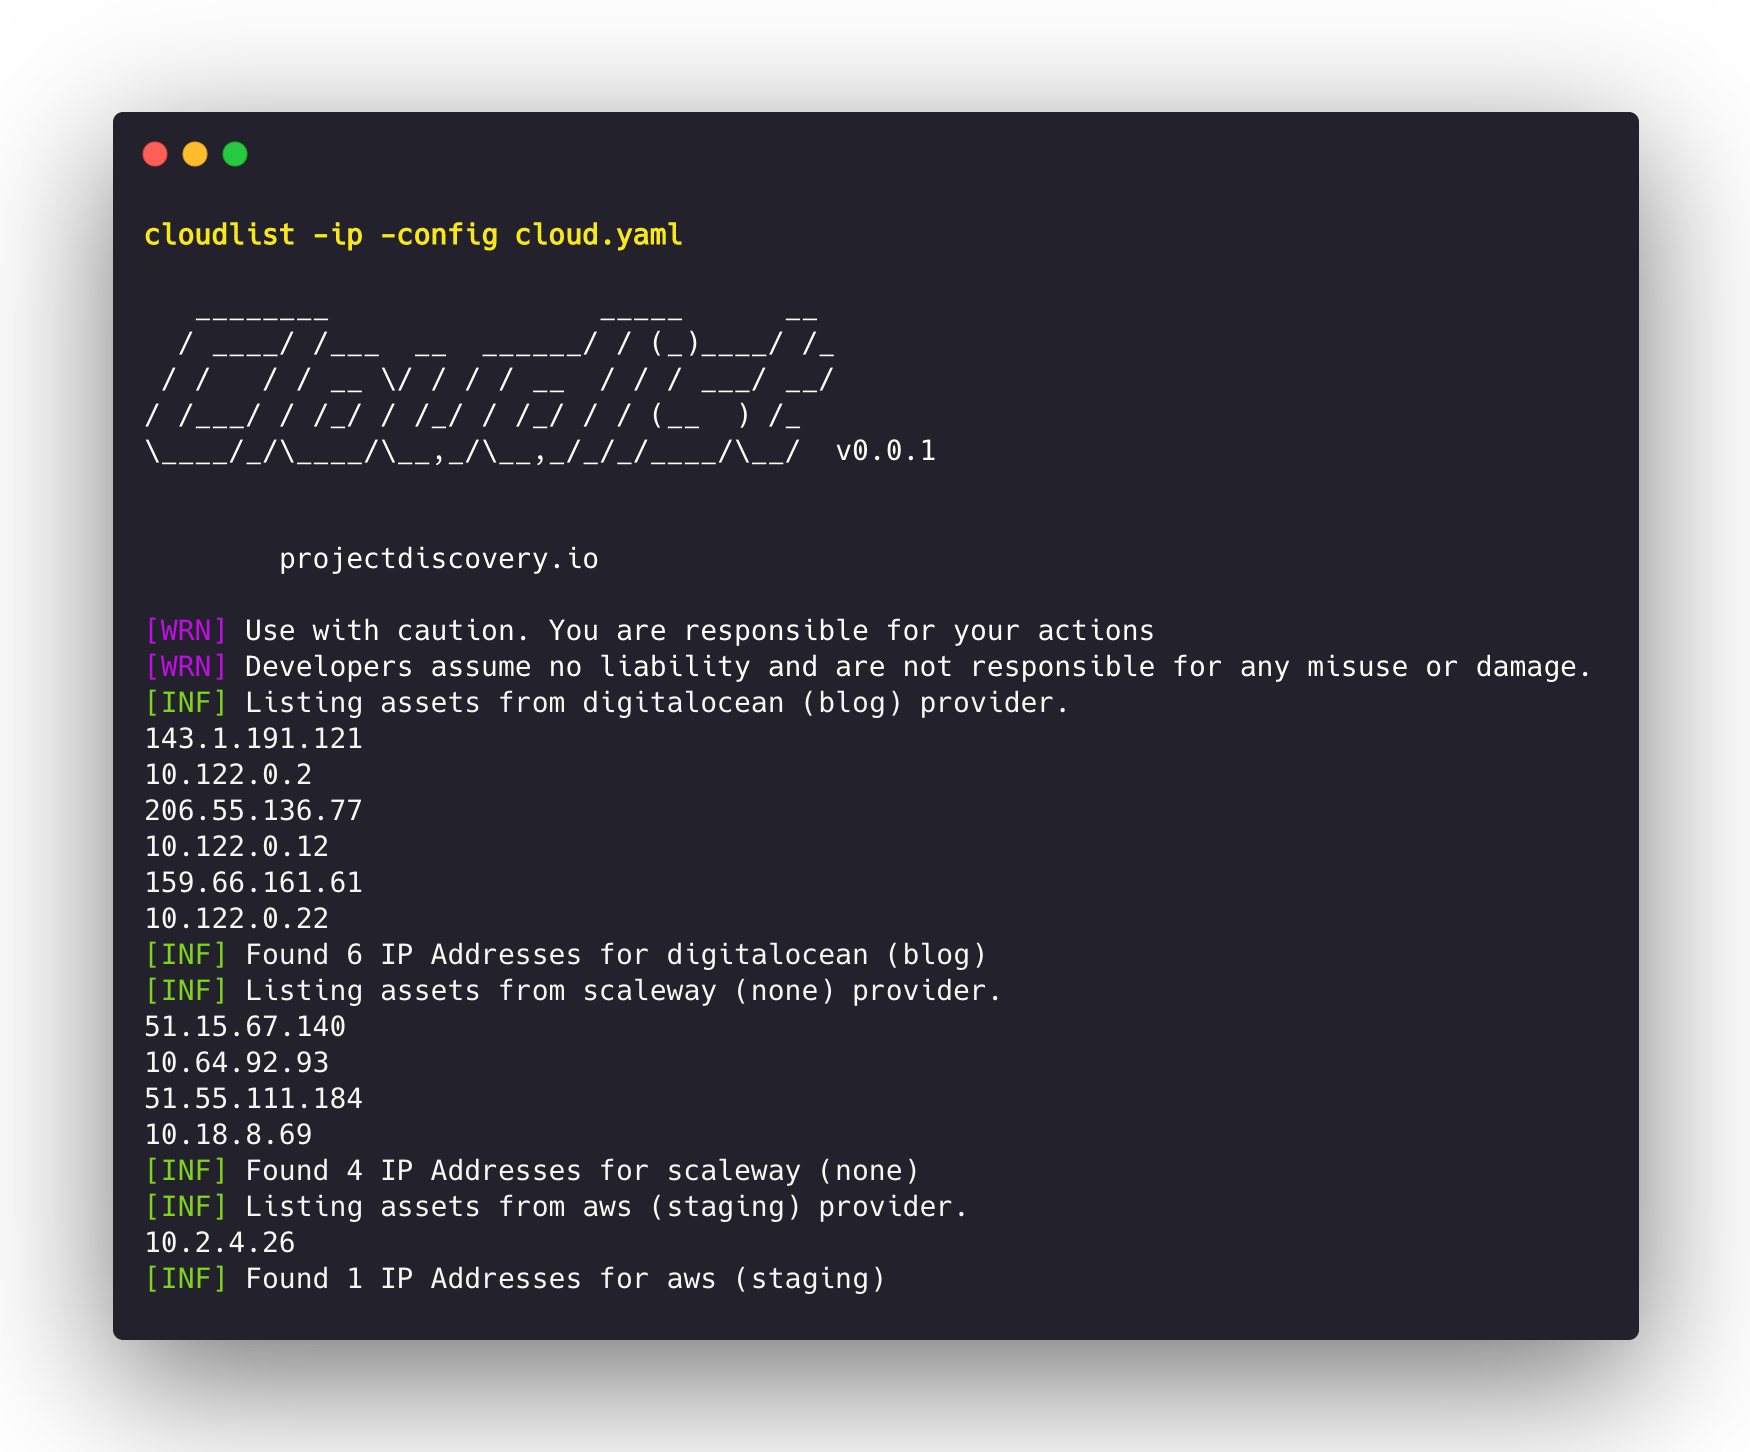
cloudlist -h

Esto mostrará la ayuda de la herramienta. Aquí están todos los modificadores que soporta.

Cloudlist is a tool for listing Assets from multiple cloud providers.

Usage:
  ./cloudlist [flags]

Flags:
CONFIGURATION:
   -config string                cloudlist flag config file (default "$HOME/.config/cloudlist/config.yaml")
   -pc, -provider-config string  provider config file (default "$HOME/.config/cloudlist/provider-config.yaml")
   -ad, -auto-discovery          discover providers from environment credentials (aws, gcp, azure, kubernetes) instead of the provider config

FILTERS:
   -p, -provider value          display results for given providers (comma-separated) (default linode,fastly,heroku,terraform,digitalocean,consul,cloudflare,hetzner,nomad,do,scw,openstack,alibaba,aws,gcp,namecheap,kubernetes,azure, custom)
   -id string[]                 display results for given ids (comma-separated)
   -host                        display only hostnames in results
   -ip                          display only ips in results
   -s, -service value           query and display results from given service (comma-separated) (default cloudfront,gke,domain,compute,ec2,instance,cloud-function,app,eks,custom,consul,droplet,vm,ecs,fastly,alb,s3,lambda,elb,cloud-run,route53,publicip,dns,service,nomad,lightsail,ingress,apigateway)
   -es, -exclude-service value  services to skip for a provider (comma-separated)
   -ep, -exclude-private        exclude private ips in cli output

UPDATE:
   -up, -update                 update cloudlist to latest version
   -duc, -disable-update-check  disable automatic cloudlist update check

OUTPUT:
   -o, -output string  output file to write results
   -json               write output in json format
   -version            display version of cloudlist
   -v                  display verbose output
   -silent             display only results in output

Documentación

Soporte de la API de Activos de GCP

Cloudlist soporta dos enfoques para el descubrimiento de activos de GCP:

  • API de Activos a Nivel de Organización - Descubrimiento integral a nivel de organización usando la API de Cloud Asset Inventory
  • API de Servicios Individuales - Descubrimiento rápido específico de proyecto usando las API de servicios individuales de GCP

Para instrucciones detalladas de configuración, permisos requeridos, configuración de cuenta de servicio y ejemplos de uso, consulta:

📚 docs/GCP_ASSET_API.md

Contribución

Por favor, revisa PROVIDERS.md y DESIGN.md para incluir soporte para nuevos proveedores de nube en Cloudlist.

  • Haz un fork de este proyecto
  • Crea tu rama de características (git checkout -b new-provider)
  • Confirma tus cambios (git commit -am 'Added new cloud provider')
  • Sube los cambios a la rama (git push origin new-provider)
  • Crea una nueva Pull Request

Agradecimientos

Gracias por la inspiración

  • Smogcloud
  • Cloudmapper

Licencia

cloudlist está hecho con 🖤 por el equipo de projectdiscovery y tiene licencia MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





