

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Triage-CVE-2021-44228-Log4Shell-Log4j- — El objetivo es clasificar ataques conocidos y aprender cómo los equipos de seguridad responden rápidamente. | Kitploit
Herramientas/GitHubGitHub/probablysecure/triage-cve-2021-44228-log4shell-log4j-
Análisis de VulnerabilidadesAprendizaje y EducaciónRespuesta a IncidentesLabs y Práctica
GitHubprobablysecure/triage-cve-2021-44228-log4shell-log4j-

Triage-CVE-2021-44228-Log4Shell-Log4j-

El objetivo es clasificar ataques conocidos y aprender cómo los equipos de seguridad responden rápidamente.

Ver Repositorio
26hace 4 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Triaje: CVE-2021-44228 (Log4Shell / Log4j)

Para este laboratorio, el objetivo era hacer triaje de otra vulnerabilidad real y conocida, Log4Shell, una de las más explotadas en los últimos años debido a lo común que era la biblioteca afectada en el software empresarial.

Paso 1: Abrir el CVE en NVD

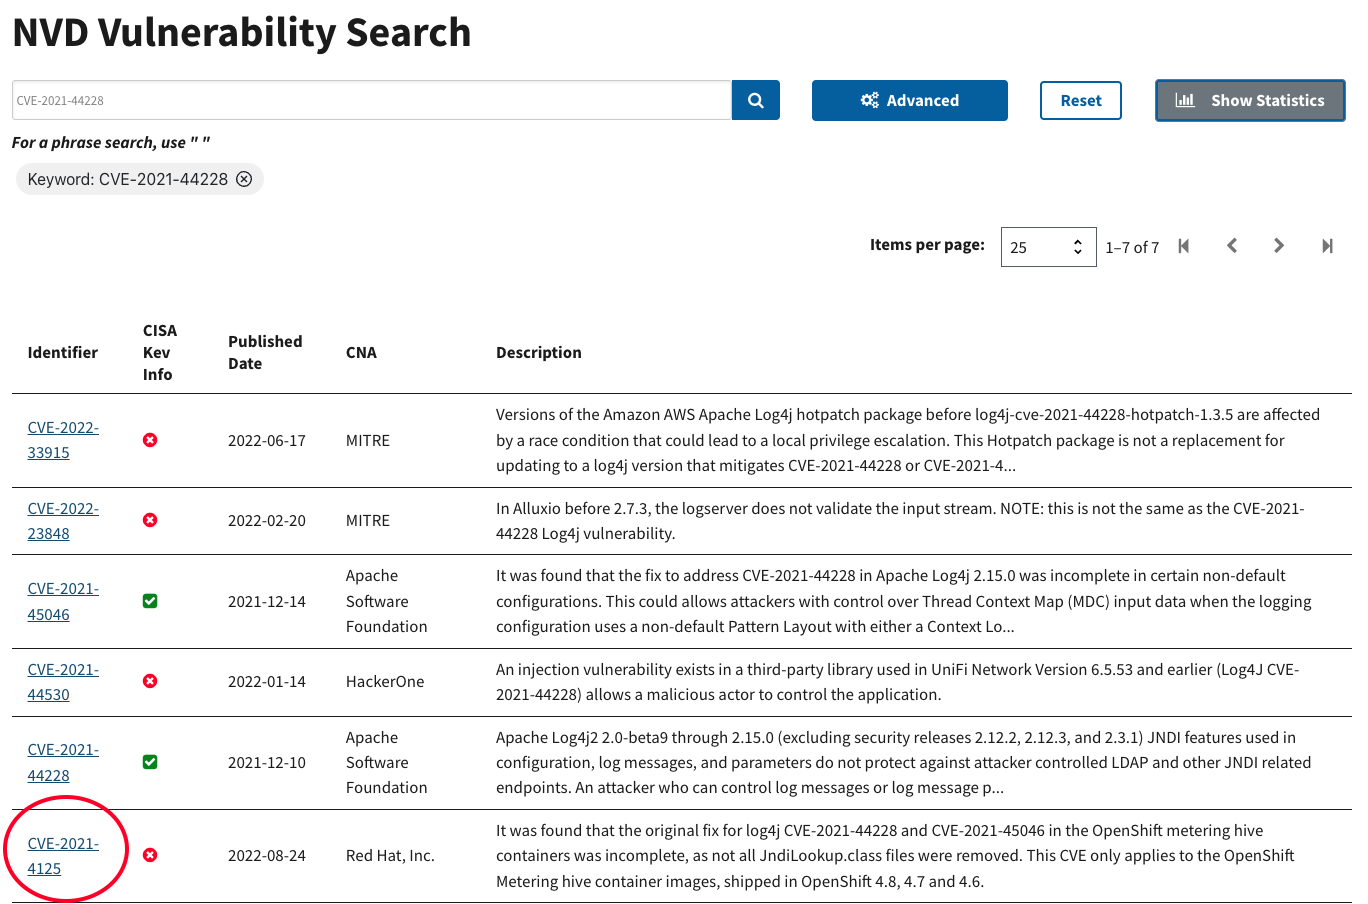
Fui a la Base de Datos Nacional de Vulnerabilidades y busqué el CVE:

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

Busqué CVE-2021-44228 y abrí la página de resultados.
imagen

Paso 2: Identificar el activo y la exposición

Después de leer la descripción, respondí algunas preguntas básicas para entender qué está realmente en riesgo:

  • ¿Qué tipo de software está afectado? Apache Log4j2, versiones 2.0-beta9 hasta 2.15.0
  • ¿Dónde se ejecutaría normalmente ese software? En un servidor
  • ¿Qué lo hace riesgoso en las empresas? Los atacantes pueden ejecutar código arbitrario usando JNDI para alcanzar un servidor LDAP controlado por el atacante

Paso 3: Registrar la puntuación base CVSS y la cadena de vector

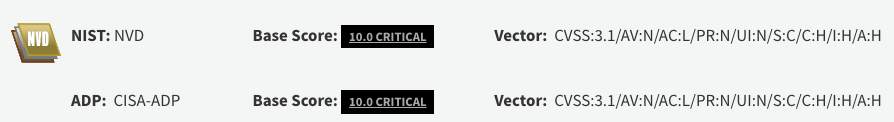
Encontré la puntuación CVSS y la cadena de vector listadas en la página:
imagen

Paso 4: Desglosar la cadena de vector

Revisé la cadena de vector parte por parte para ver qué significaba cada componente:

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
  • Vector de ataque - Red
  • Complejidad de ataque - Baja
  • Privilegios requeridos - Ninguno
  • Interacción del usuario - Ninguna
  • Alcance - Cambiado
  • Confidencialidad - Alta
  • Integridad - Alta
  • Disponibilidad - Alta

Esto es prácticamente lo peor que puede ser una cadena de vector: no se necesitan privilegios, no hay interacción del usuario, es accesible a través de la red e incluso puede afectar cosas fuera del propio componente vulnerable (Alcance: Cambiado). Esa combinación es parte de por qué Log4Shell se trató como un problema tan urgente y generalizado cuando se divulgó.

Paso 5: Encontrar la categoría CWE

Revisé la sección de enumeración de debilidades en la página del NVD para este CVE.

La CWE listada es CWE-917: Neutralización incorrecta de elementos especiales usados en una sentencia de lenguaje de expresión. En términos simples, esto significa que el software toma entrada y la evalúa como parte de una expresión sin verificarla adecuadamente primero, lo cual permitió a los atacantes colar búsquedas JNDI maliciosas a través de mensajes de registro normales.
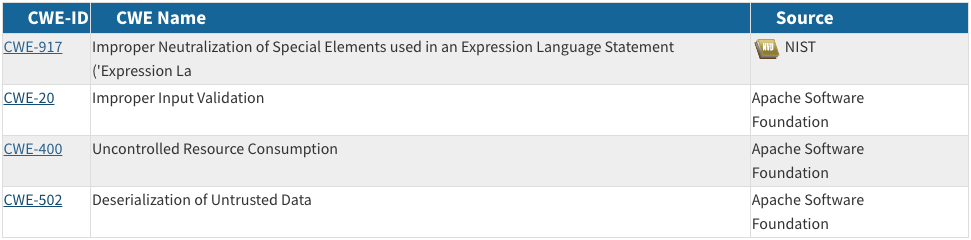
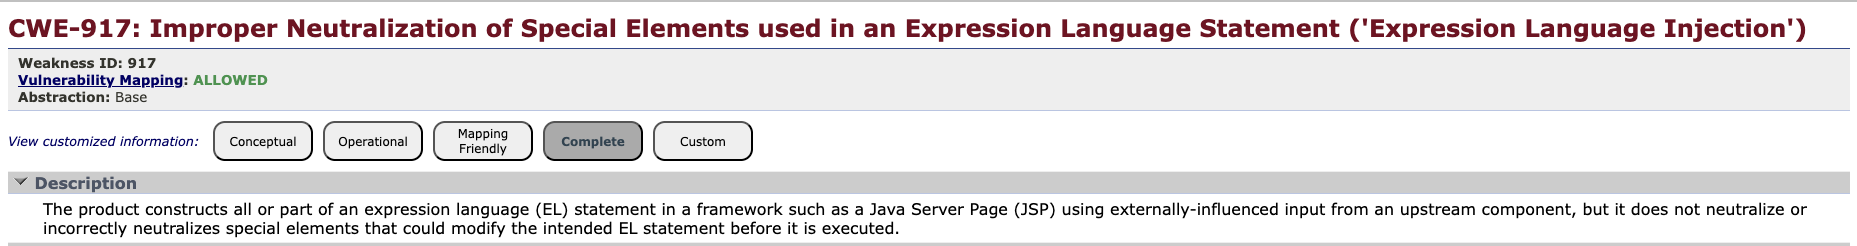
imagen imagen

Paso 6: Responder una pregunta de riesgo

Consideré si trataría esto como un riesgo mayor o menor en dos escenarios diferentes.

Escenario 1: El software vulnerable está activo y es accesible. Riesgo mayor. Esta vulnerabilidad permite a un atacante acceder y modificar sentencias EL (lenguaje de expresión), afectando directamente la confidencialidad y la integridad.

Escenario 2: El software vulnerable está instalado en una máquina que está apagada y no es accesible. Riesgo menor. Si no se puede acceder al software vulnerable en absoluto, la confidencialidad y la integridad permanecen intactas, ya que no hay forma de que un atacante interactúe con él.

Conclusión

De los CVEs de los que he hecho triaje hasta ahora, este se destacó por lo poco que necesita un atacante para explotarlo: sin privilegios, sin interacción del usuario, solo acceso a la red, junto con el hecho de que la vulnerabilidad podía afectar sistemas más allá del propio componente. Es un buen ejemplo de por qué Log4Shell causó una agitación tan generalizada en la industria cuando salió.


Descargar herramienta




