
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
tool-29489 — Esta herramienta se utiliza para comprobar la vulnerabilidad CVE-2023-29489 en la URL proporcionada con el conjunto de payloads disponibles. | Kitploit
Herramientas/GitHubGitHub/prasad-1808/tool-29489
Escáneres de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubprasad-1808/tool-29489

tool-29489

Esta herramienta se utiliza para comprobar la vulnerabilidad CVE-2023-29489 en la URL proporcionada con el conjunto de payloads disponibles.

Ver Repositorio
26hace 2 añosAún no revisado
Compartir

Tool-29489

image

Resumen 🔍:

  • Esta herramienta se utiliza para identificar URLs con la vulnerabilidad CVE-2023-29489.
  • La herramienta utiliza payloads para identificar el fallo.
  • Menú de ayuda de tool-29489:
    • python main.py [help] [URL] [inputfile] [outputfile]
    • -h o --help : Para mostrar las opciones de ayuda.
    • -u o --url : Para ingresar la URL a verificar.
    • -i o --input : Para proporcionar el archivo de entrada.
    • -o o --output : Para proporcionar el archivo de salida.

Acerca de CVE-2023-29489 🔍:

  • Descripción de CVE:-

    • Se descubrió un problema en cPanel antes de 11.109.9999.116. Puede ocurrir cross-site scripting en la página de error de cpsrvd mediante un ID de webcall no válido.
  • Descripción:-

    • El cross-site scripting (también conocido como XSS) es una vulnerabilidad de seguridad web que permite a un atacante comprometer las interacciones de los usuarios con una aplicación vulnerable. Permite a un atacante eludir la política de mismo origen, diseñada para segregar diferentes sitios web entre sí. Las vulnerabilidades de cross-site scripting normalmente permiten a un atacante hacerse pasar por un usuario víctima, llevar a cabo cualquier acción que el usuario pueda realizar y acceder a cualquier dato del usuario. Si el usuario víctima tiene acceso privilegiado dentro de la aplicación, entonces el atacante podría obtener control total sobre toda la funcionalidad y los datos de la aplicación.
  • Referencia:-

    • https://forums.cpanel.net/threads/cpanel-tsr-2023-0001-full-disclosure.708949/
    • https://nvd.nist.gov/vuln/detail/CVE-2023-29489
    • https://blog.assetnote.io/2023/04/26/xss-million-websites-cpanel/
  • Más detalles:

    • KarthiTheHacker
    • GitHub:
      • https://github.com/karthi-the-hacker
      • https://github.com/cappriciosec

Más características:

  • Esta herramienta está disponible en pip para un acceso más fácil.

  • Para instalar:

    • pip install -i https://test.pypi.org/simple/ tool-29489==2.0.1
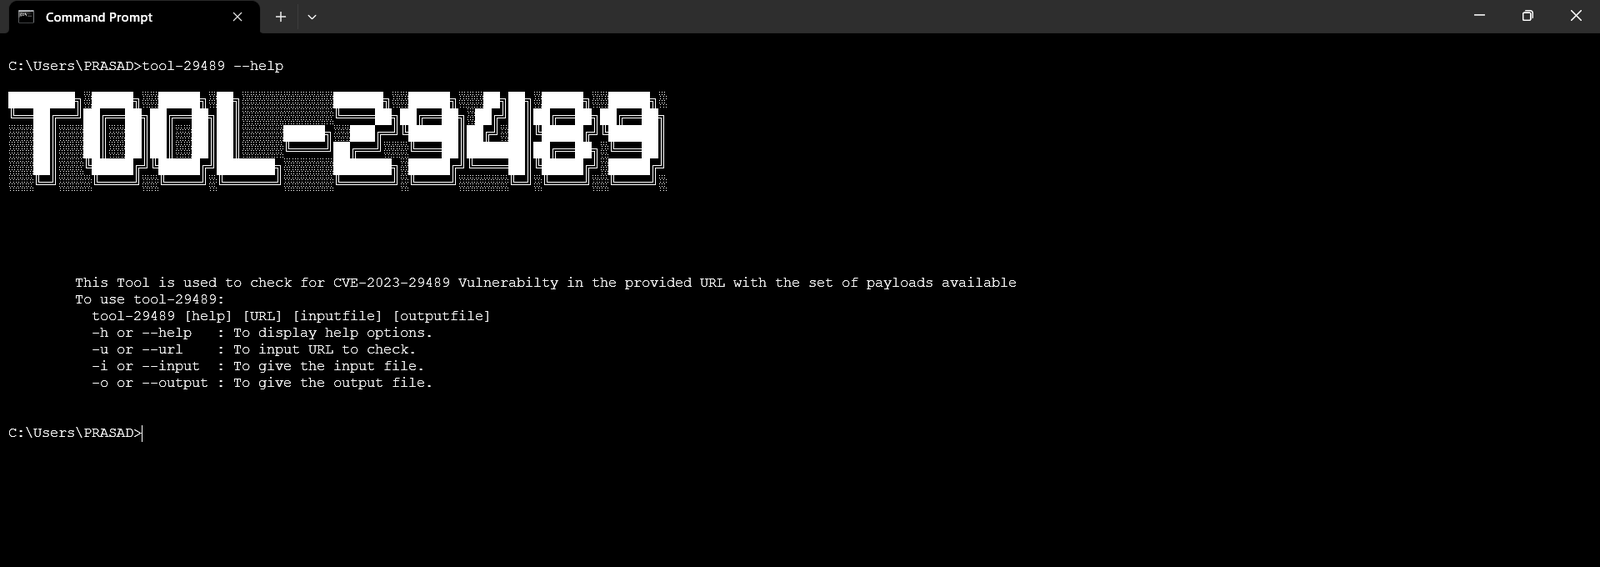
  • Para usar tool-29489:

    • tool-29489 --help
  • Las imágenes de referencia se adjuntan a continuación:
    image

Sistema operativo compatible 🖥️

Windows Linux Mac OS Android Termux

Herramientas necesarias ⚙️

Python Programming Language Command Line Interface


Conéctate conmigo 📱

Cybercheck Twitter Cybercheck Linkedin Cybercheck Instagram Cybercheck BlogPage

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →