
 pptx704/domainim
Una herramienta rápida y completa para el escaneo de redes organizacionales

Características • Instalación • Uso • Contribuir • Notas adicionales
Domainim es una herramienta rápida de reconocimiento de dominios para el escaneo de redes organizacionales. La herramienta tiene como objetivo proporcionar una breve descripción general de la estructura de una organización utilizando técnicas como OSINT, fuerza bruta, resolución DNS, etc.
Características actuales (v1.4.0)-
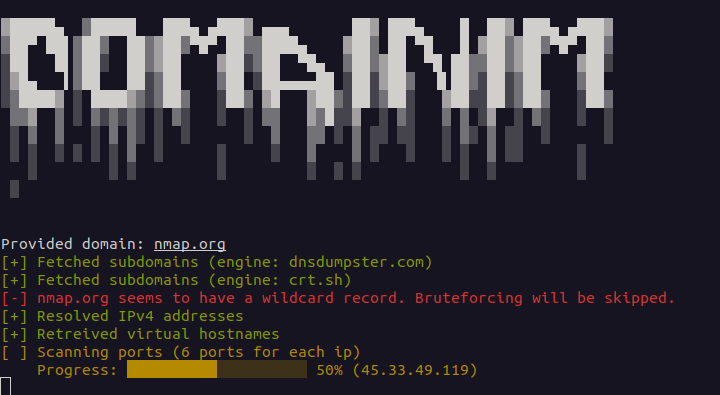
Enumeración de nombres de host virtuales
Búsqueda inversa de DNS
Detecta subdominios comodín (IPv4 e IPv6). Los resultados pasivos que resuelven únicamente a las IPs comodín se ocultan a menos que se hayan visto en un certificado TLS. La fuerza bruta se puede forzar con --force-brute, en cuyo caso se descartan los resultados que resuelven únicamente a las IPs comodín
Escaneo básico de puertos TCP
Escaneo básico de puertos UDP (opcional con --udp-ports, no requiere root)
Se aceptan subdominios como entrada
Enumeración de múltiples dominios. Se pueden proporcionar varios dominios como argumentos o en un archivo (--list | -i), y se enumeran uno tras otro
Directory busting (opcional con --dir-wordlist). Se prueban rutas de una wordlist en http y https de cada subdominio encontrado, con filtrado de soft-404. Véase Directory busting
Exportar resultados a un archivo JSON
El proyecto está inspirado en Sublist3r. El módulo de escaneo de puertos está basado en gran medida en NimScan.
Puedes compilar este repositorio desde el código fuente-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
O bien, puedes simplemente descargar el binario desde la página de releases. Ten en cuenta que el binario solo está probado en sistemas basados en Debian.
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... es uno o más dominios que se van a enumerar. Cada uno puede ser también un subdominio. Consulta Múltiples dominios.--list | -i es la ruta a un archivo con los dominios objetivo. Consulta Múltiples dominios. Escribe el valor como --list=<filename> o -i:<filename>; --list <filename> con un espacio no funciona.--ports | -p es una especificación en forma de cadena de los puertos que se van a escanear. Puede ser una de las siguientes:
all - Escanea todos los puertos (1-65535)none - Omite el escaneo de puertos (predeterminado)t<n> - Escanea los n puertos más comunes (igual que nmap). Es decir, t100 escanea los 100 puertos principales. El valor máximo es 5000. Si n es mayor que 5000, se establecerá en 5000.80 escanea el puerto 8080-100 escanea los puertos 80 a 10080,443,8080 escanea los puertos 80, 443 y 808080,443,8080-8090,t500 escanea los puertos 80, 443, 8080 a 8090 y los 500 puertos principales--udp-ports es una especificación en forma de cadena de los puertos UDP que se van a escanear. Utiliza la misma gramática que --ports (all, none, t<n>, valor único, valor de rango, valores separados por comas y combinaciones). El escaneo UDP está desactivado a menos que se proporcione esta opción con al menos un puerto; --ports sigue siendo solo TCP y nunca activa UDP. Ten en cuenta que t<n> utiliza la misma lista de puertos principales que el escaneo TCP, que está ordenada por popularidad TCP. Es decir:
--udp-ports=53 escanea el puerto UDP 53--udp-ports=53,123,161 escanea los puertos UDP 53, 123 y 161--udp-ports=1-1024 escanea los puertos UDP 1 a 1024--udp-ports=t100 escanea los 100 puertos principales como UDP--ports=80,443 --udp-ports=53,t20 escanea los puertos TCP 80 y 443, y el puerto UDP 53 y los 20 puertos principales--dns | -d es la dirección del servidor DNS. Debe ser una dirección IPv4 válida y opcionalmente puede contener el número de puerto:
a.b.c.d - Usa el servidor DNS en a.b.c.d en el puerto 53a.b.c.d#n - Usa el servidor DNS en a.b.c.d en el puerto n--wordlist | -l - Ruta al archivo de lista de palabras. Se utiliza para la fuerza bruta de subdominios. Si el archivo no es válido, se omitirá la fuerza bruta. Las líneas vacías y las líneas que comienzan con # se ignoran. Puedes obtener una lista de palabras de SecLists. También se proporciona una lista de palabras en la página de versiones.--force-brute | -f - Fuerza bruta incluso si se encuentra un registro comodín. Los subdominios que resuelven solo a las IPs comodín se descartan.--rps | -r - Número de solicitudes que se realizarán por segundo durante la fuerza bruta. El valor predeterminado es 1024 req/s. Cabe señalar que las consultas DNS se realizan por lotes y el siguiente lote se realiza solo después de que se complete el anterior. Dado que las consultas pueden estar limitadas por tasa, aumentar el valor no siempre garantiza resultados más rápidos.--dir-wordlist, --dir-status, --dir-rps, --dir-concurrency - Descubrimiento de directorios. Desactivado a menos que se proporcione --dir-wordlist. Consulta Descubrimiento de directorios.--out | -o - Ruta al archivo de salida. La salida se guardará en formato JSON. El nombre del archivo debe terminar en .json.Ejemplos
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10





