
 piratesshield/arise-xti
Pipeline de gestión de superficie de ataque externa impulsado por IA: 28 módulos para reconocimiento, enumeración de subdominios/DNS, escaneo de vulnerabilidades web/API/cloud, enriquecimiento OSINT y encadenamiento de rutas de ataque CAPEC.
Autonomous Recon, Intelligence, Security & Exposure — una plataforma inteligente de Gestión de Superficie de Ataque impulsada por IA.
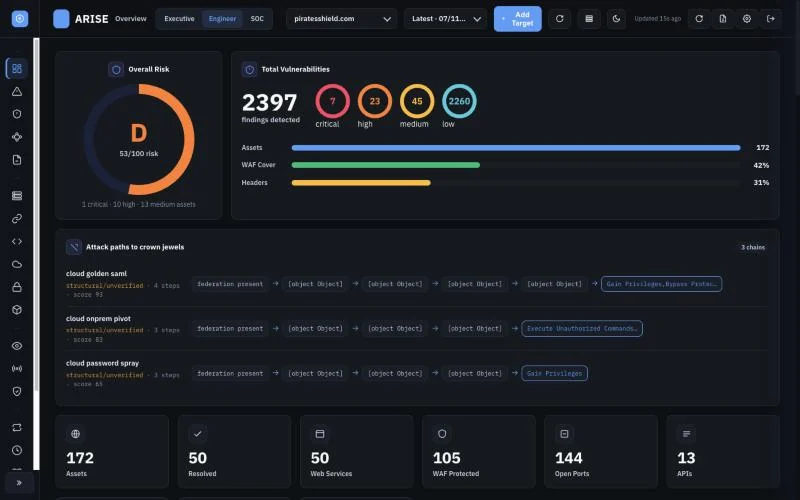
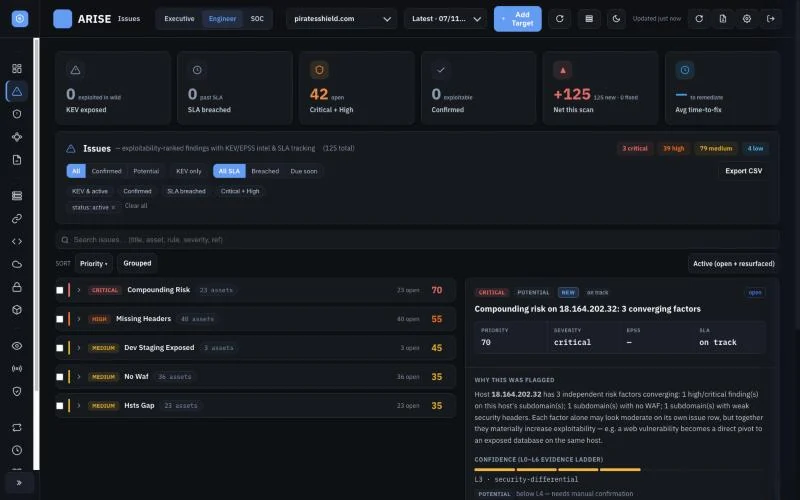
ARISE-XTI convierte un único dominio en una superficie de ataque externa monitorizada de forma continua. Un pipeline de 28 módulos ejecuta el flujo de trabajo completo del adversario — descubrimiento, enumeración, fingerprinting, explotación web/API/cloud, OSINT y enriquecimiento de inteligencia — y después un pentester autónomo de IA (AriseAI) razona sobre cada pieza de evidencia, clasifica las hipótesis de ataque, las encadena en kill chains de CAPEC v3.9 / MITRE ATT&CK y verifica en vivo los principales candidatos. Todo aterriza en un único dashboard de Flask con clasificación de explotabilidad combinada KEV/EPSS, escalera de evidencia L0–L6, relojes SLA y diferenciación del libro de activos.
Qué hace diferente a ARISE-XTI
curl.| Overview — puntuación de riesgo, cadenas de ataque, cinta de activos | Issues — clasificados por KEV/EPSS, con seguimiento de SLA |
 |  |
| Attack Surface — inventario desde la perspectiva del adversario | Attack Paths — cadenas CAPEC hacia los activos críticos |
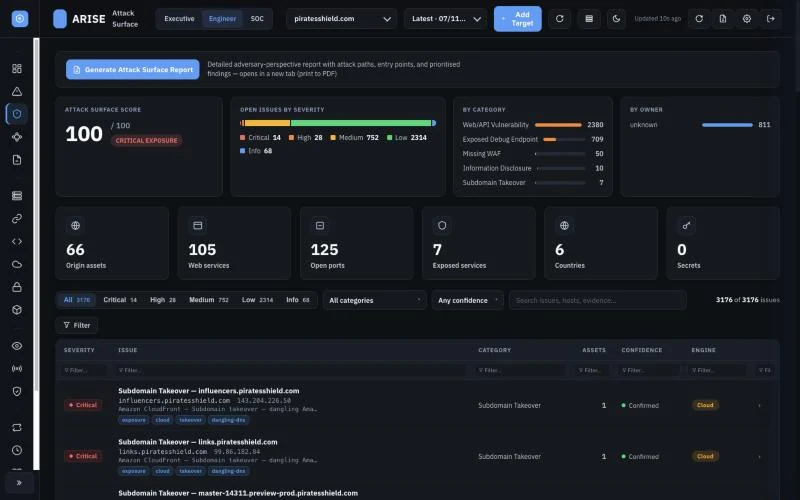 |  |
| CVEs — combinación KEV/EPSS | Assets — todos los hosts, IPs, postura de WAF/CDN |
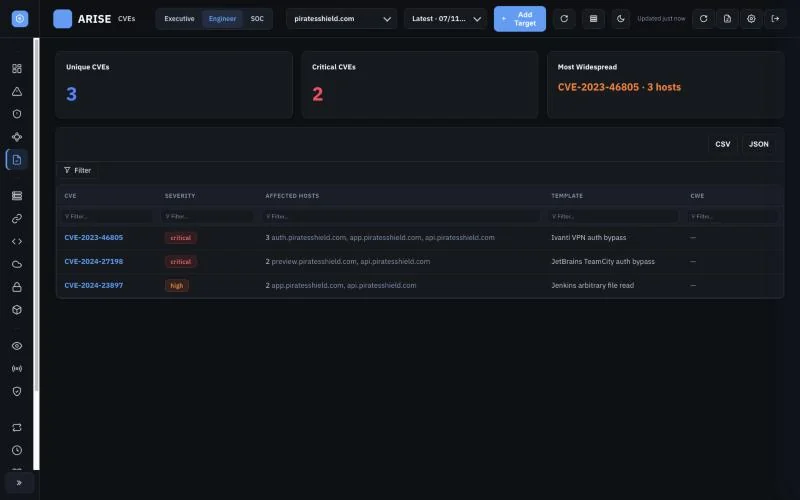 | 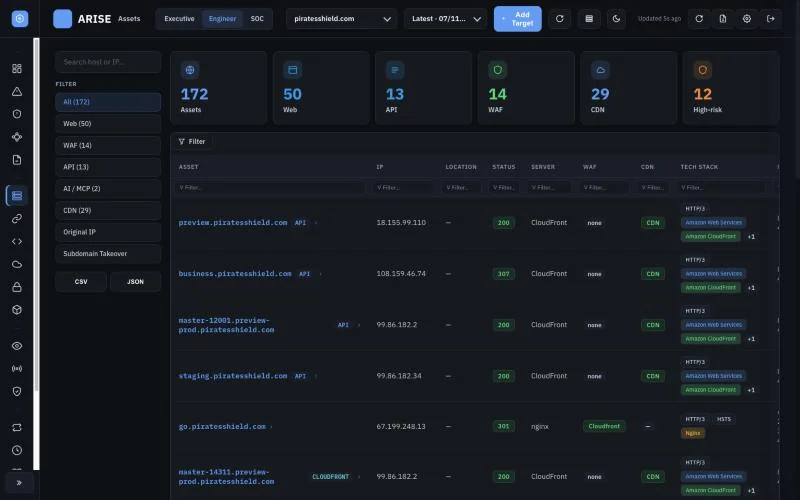 |
| URL Inventory — endpoints clasificados | API Security — BOLA/BFLA con escalera de evidencia |
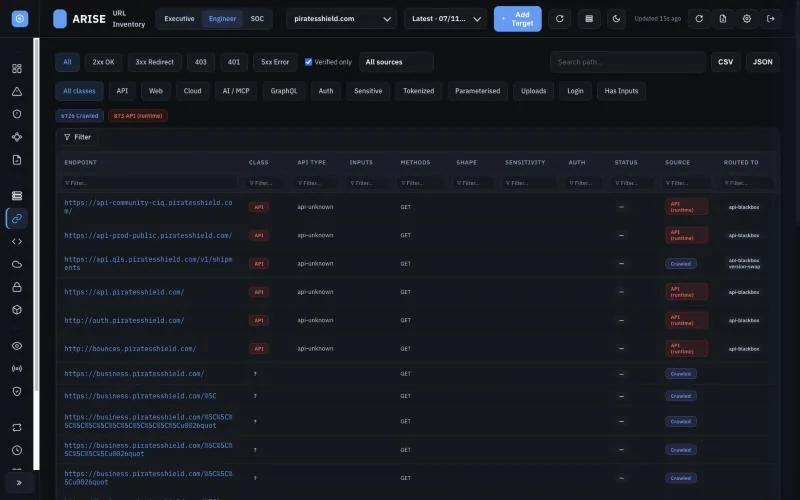 | 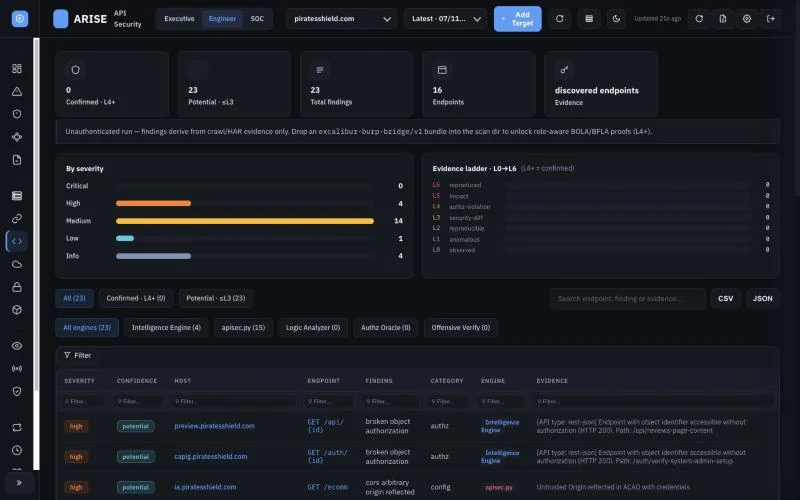 |
| Cloud — AWS/GCP/Azure + cadena de takeover | SSL / TLS — calificaciones por host al estilo SSL-Labs |
 | 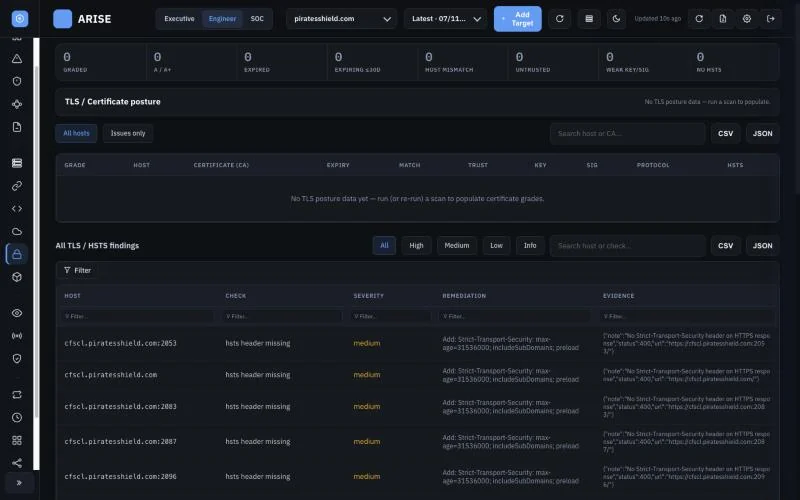 |
| SBOM — componentes × versiones × hosts | OSINT — marca, brechas, código, suplantación |
 | 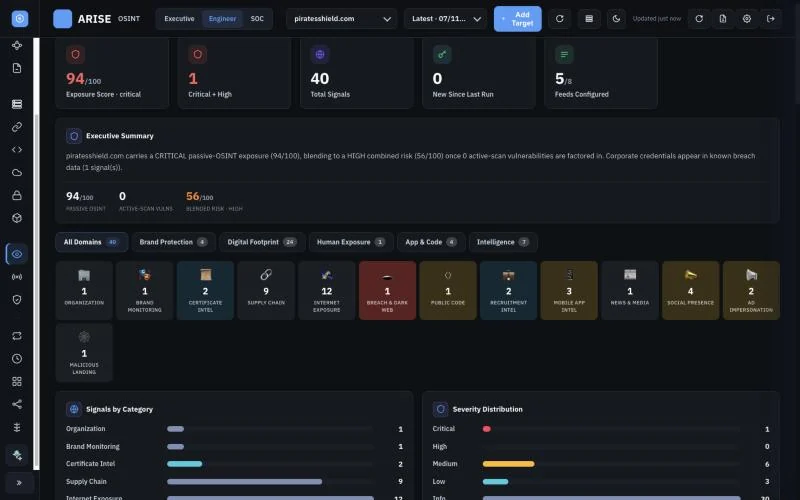 |
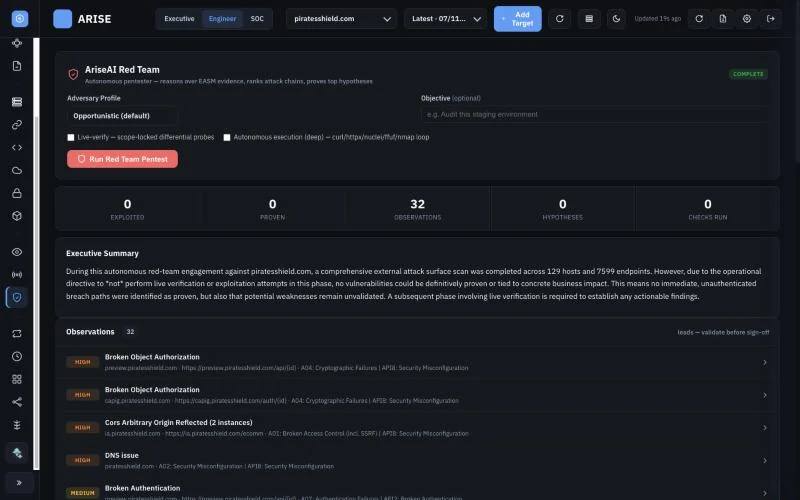
| Shodan — correlación de vista externa | Red Team — pentester autónomo AriseAI |
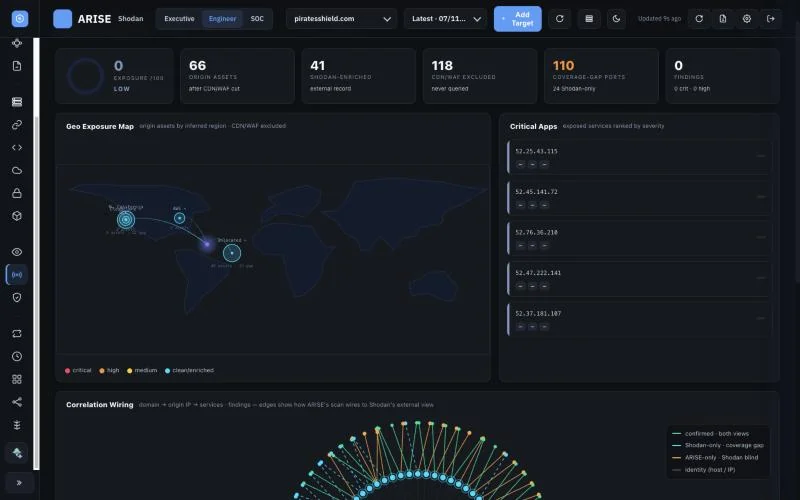 |  |
| Changes — diff de activos / puertos / hallazgos | |
 |
docker run -d --name arisexti -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest
Abre http://localhost:5059 → inicia sesión con admin / admin.
Imagen: piratesshield/arisexti en Docker Hub.
./setup.sh                                          # one-shot installer (macOS/Linux)
./easm-pipeline.sh example.com                      # run a scan
python3 dashboard.py                                # open http://localhost:5059
Inicio de sesión predeterminado: admin / admin — cambie ARISE_ADMIN_PASSWORD antes de exponer el panel de control.
Elija una de las tres rutas a continuación.
La imagen oficial en Docker Hub incluye todos los binarios (subfinder, nuclei, naabu, katana, dnsx, puredns, massdns, nmap, Chromium para Playwright, etc.) — sin cadena de herramientas Go local, sin brew/apt, sin conflictos de PATH.
