
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/pcastagnaro/dns_amplification_scanner
ReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónSeguridad de RedesPruebas de PenetraciónAnálisis de DNS
GitHubpcastagnaro/dns_amplification_scanner

dns_amplification_scanner

Compartir

Este script comprueba si cada dominio de una lista de dominios dada es vulnerable a CVE-2006-0987

Ver Repositorio
1134hace 2 añosAún no revisado

Herramienta de Detección y Verificación de DDoS por Amplificación de DNS

Este script está diseñado para identificar y verificar posibles servidores DNS vulnerables a la explotación en ataques de denegación de servicio distribuido (DDoS) por amplificación de DNS. Aborda las limitaciones de los escáneres de vulnerabilidades automatizados como Nessus, que pueden generar falsos positivos al detectar este problema mediante el plugin 35450.

Antecedentes

Los ataques de amplificación de DNS son un tipo de ataque DDoS basado en reflexión que explota resolutores DNS abiertos o mal configurados. Los atacantes envían pequeñas consultas DNS con direcciones IP de origen falsificadas, lo que hace que el servidor DNS envíe respuestas grandes a la dirección IP de la víctima. Esto amplifica el tráfico del ataque, pudiendo abrumar los recursos de red del objetivo.

Funcionalidad

El script realiza las siguientes funciones clave:

  1. Procesamiento masivo de dominios: Analiza múltiples dominios de manera eficiente para identificar posibles vulnerabilidades.
  2. Simulación de consultas DNS: Envía consultas DNS especialmente diseñadas para probar el comportamiento de amplificación.
  3. Análisis de respuestas: Examina las respuestas DNS para determinar si el servidor presenta características propicias para ataques de amplificación.
  4. Reducción de falsos positivos: Implementa comprobaciones adicionales para minimizar los falsos positivos en comparación con los escaneos básicos de vulnerabilidades.

Caso de uso

Esta herramienta es especialmente útil para:

  • Profesionales de seguridad que realizan auditorías de infraestructura DNS a gran escala
  • Administradores de red que verifican la postura de seguridad de sus servidores DNS
  • Investigadores que estudian los vectores de ataque de amplificación de DNS

Al proporcionar una evaluación más precisa de las vulnerabilidades de amplificación de DNS, este script permite a las organizaciones priorizar los esfuerzos de mitigación y mejorar su resiliencia frente a DDoS.


Uso

Clonar el repositorio

git clone https://github.com/pcastagnaro/dns_amplification_scanner/
cd dns_amplification_scanner

Crear un entorno virtual

python3 -m venv myenv; source myenv/bin/activate

Instalar dependencias

pip install colorama

Ejecutar el script

python dns_amplification_scanner.py <DNS> --domains <DOMAIN_LIST> --type ANY 

Ejemplo

python dns_amplification_scanner.py 8.8.8.8 --domains domains.txt --type ANY 
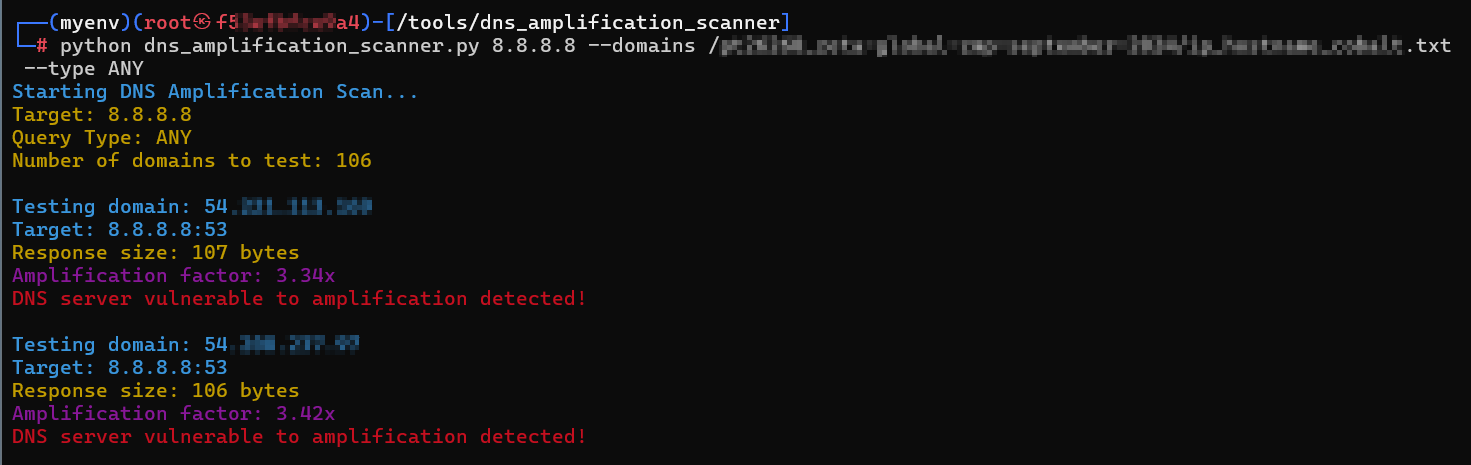
Amplificación

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






