 patchpoint/cve-2026-20841
Análisis técnico y prueba de concepto para una vulnerabilidad de inyección de comandos en el renderizado de Markdown del Bloc de notas de Windows, activada mediante Control+Clic en enlaces manipulados, con discusión de escenarios de explotación y mitigaciones.

*Este contenido corresponde a una parte de lo que se proporciona a través del Informe Mensual para suscriptores de PatchPoint.
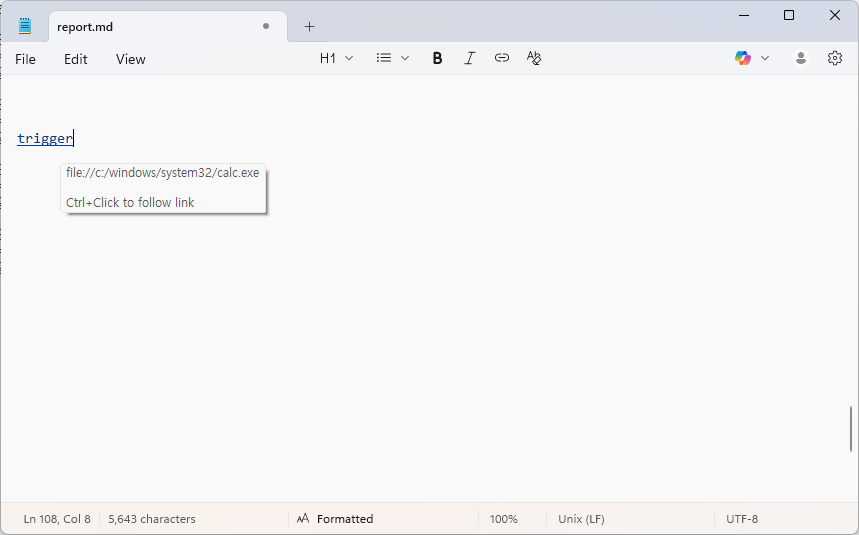
Microsoft reveló un parche para una vulnerabilidad de RCE en el Bloc de notas en febrero de 2026. La vulnerabilidad es una vulnerabilidad de Inyección de Comandos que ocurre en el Bloc de notas, que se activa cuando se hace clic en un enlace junto con el botón Control en la representación de Markdown del Bloc de notas de Windows. La vulnerabilidad se puede explicar de forma sencilla. Al acceder a un enlace mediante Control+Clic en Markdown, no hay filtrado en el esquema de URI, por lo que se ejecuta la aplicación controladora de ese protocolo y no aparece ningún diálogo de advertencia para esto. El alcance afectado de la vulnerabilidad es el siguiente.
La versión ya parcheada y la versión sin parchear se pueden comprobar de la siguiente manera.
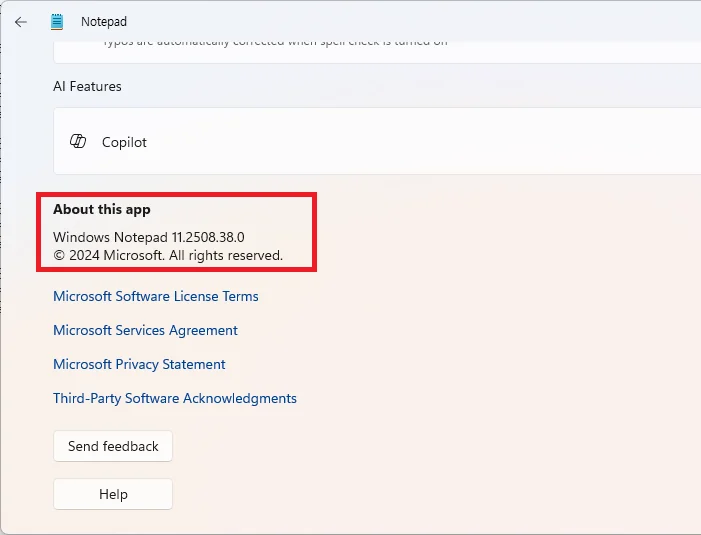
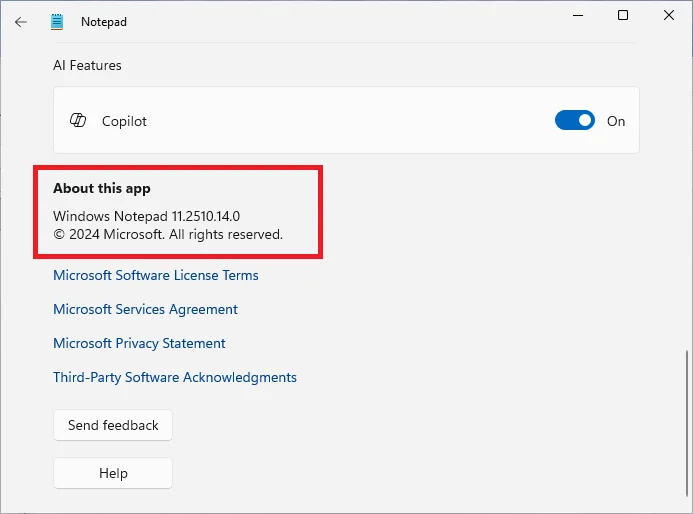
El FAQ de MSRC explica lo siguiente.
P. ¿Cómo podría un atacante explotar esta vulnerabilidad?
R. Un atacante podría engañar a un usuario para que haga clic en un enlace malicioso dentro de un archivo Markdown abierto en el Bloc de notas, lo que provocaría que la aplicación lance protocolos no verificados que cargan y ejecutan archivos remotos.

P. Según la métrica CVSS, el vector de ataque es de red (AV:N) y se requiere interacción del usuario (UI:R). ¿Cuál es el contexto objetivo de la ejecución remota de código?
R. El código malicioso se ejecutaría en el contexto de seguridad del usuario que abrió el archivo Markdown, otorgando al atacante los mismos permisos que ese usuario.
El contenido anterior tiene escenarios posibles y escenarios imposibles. Para decir la conclusión primero, no es fácil en una "situación normal".
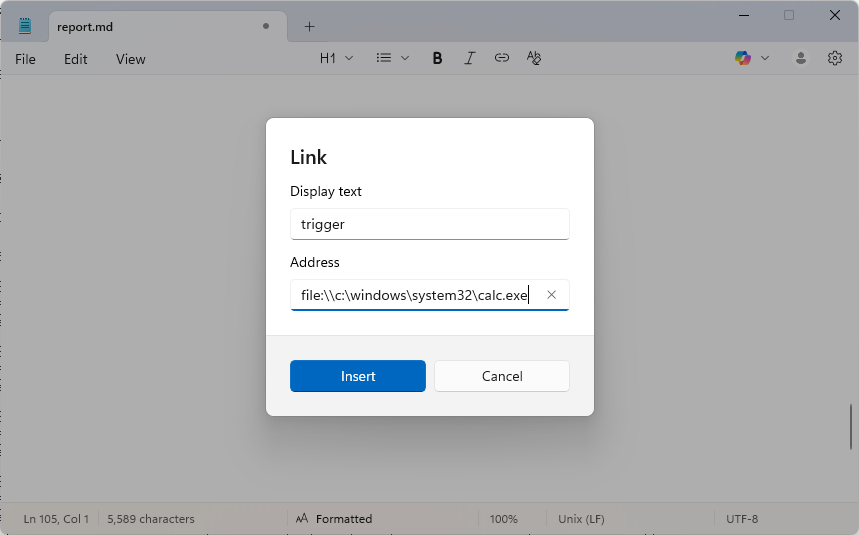
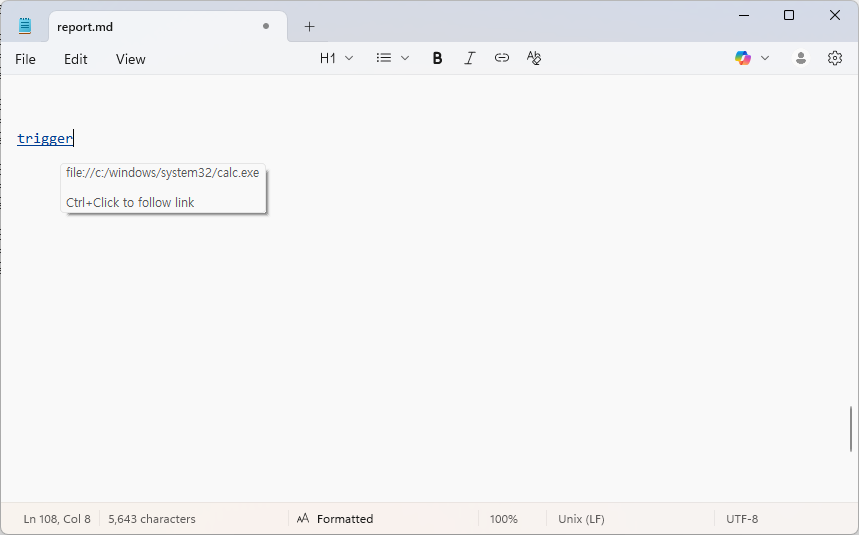
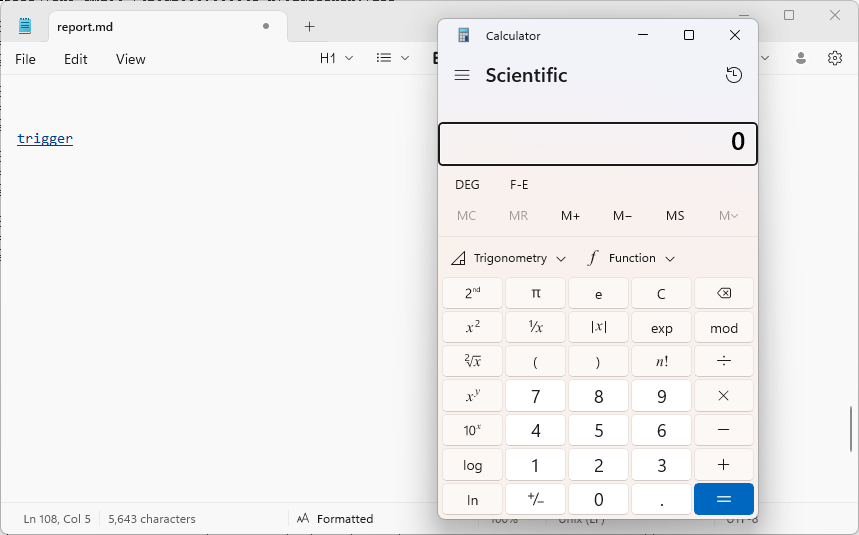
Para decir la conclusión primero, se necesita una vulnerabilidad adicional para que el ataque tenga éxito, lo que lo convierte en un vector de ataque ineficiente. Esto se debe a que encontrar un entorno que requiera interacción del usuario, incluyendo una versión limitada + Descargar -> Ejecutar -> Vista Markdown -> Control+Clic, y luego encadenar otra vulnerabilidad más para atacar, es muy ineficiente.
A continuación se presenta una explicación detallada de lo que se dijo sobre que es difícil en una situación normal. Generalmente, cuando hablamos de RCE, puede haber problemas donde el código se ejecuta de forma remota cuando una víctima descarga un archivo y lo ejecuta. Generalmente, lo que se convierte en un problema en este punto es MoTW (Marca de la Web).
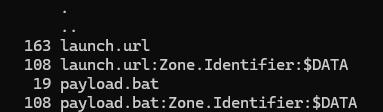
Cuando se descarga de Internet, si se comprueba usando el comando dir /r de la siguiente manera, la configuración de MoTW (ZoneID=3) se registra a través de ADS.
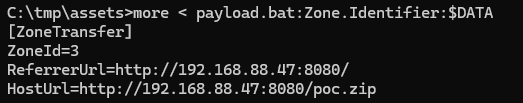
Si MoTW está configurado de esta manera, aparecerá una ventana para la interacción del usuario correspondiente a una especie de mensaje de advertencia de seguridad, como se muestra a continuación.
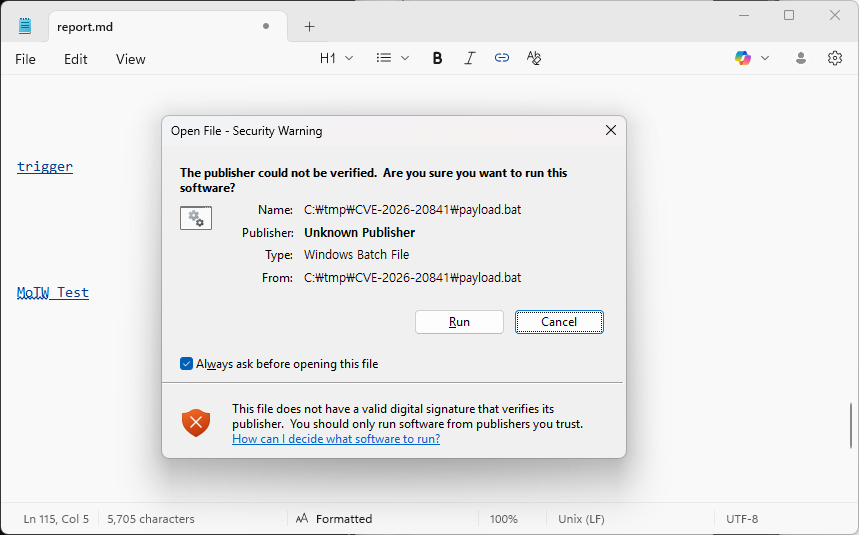
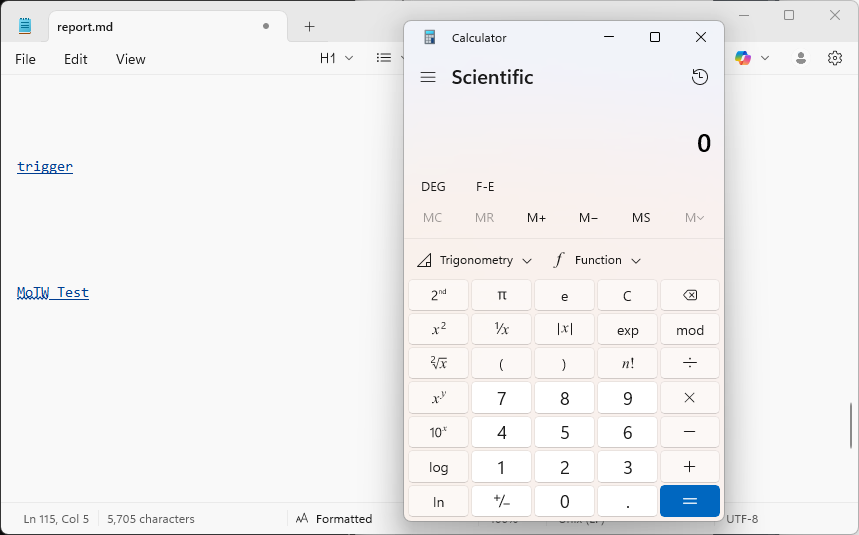
Si hace clic en el diálogo de advertencia, sí se ejecuta de la siguiente manera.
Entonces, para esto, se debe considerar un método para evadir MoTW. Dado que esta vulnerabilidad no es un LPE, se crea con los mismos privilegios, y si es así, un payload de ataque elaborado en un entorno local no tendría sentido.
Para evadir MoTW, existen varios métodos. Los métodos comúnmente utilizados son WebDAV y el método que usa SMB a través de UNC Path.
Un método que es posible pero difícil es usar un esquema nativo como la vulnerabilidad Follina. El ms-* más básico es un buen método. (Sin embargo, creo que las vulnerabilidades ms-* ciertamente pueden funcionar de una manera más útil.) Dado que Teams también se instala por defecto estos días, el esquema msteams: también funciona, y el esquema odopen para OneDrive también funciona.
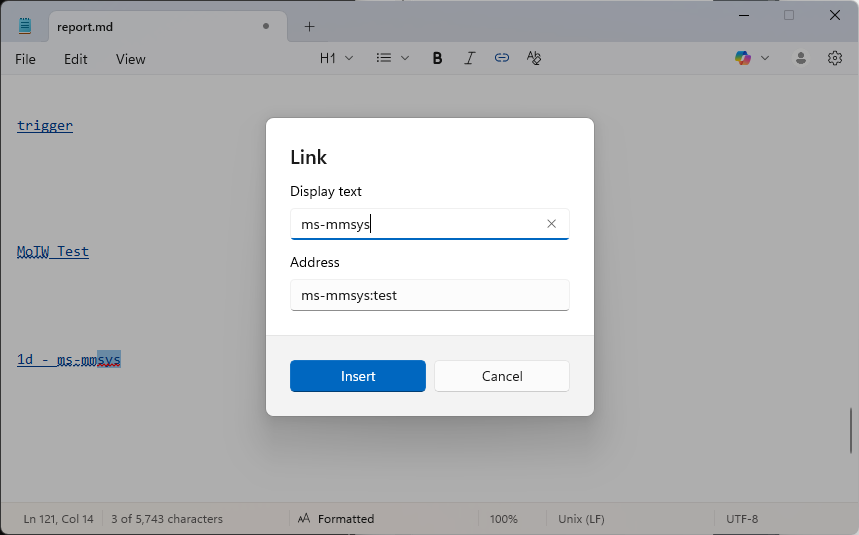
Como se muestra arriba, si ejecuta ms-mmsys, opera según el método registrado en el registro sin ningún diálogo de autenticación separado.
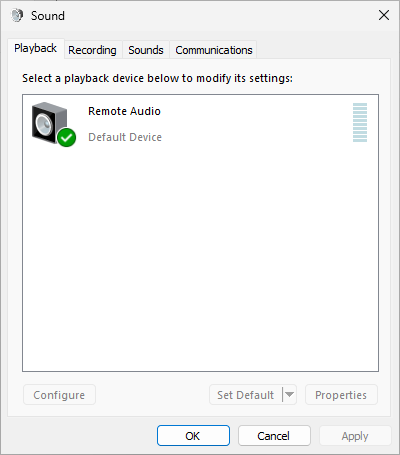
Tenga en cuenta que esto significa que es posible, pero dado que en realidad está en el territorio de una nueva vulnerabilidad, solo se presenta la metodología.
Si el usuario lo configura, puede haber otro escenario más. Es un método a través de HTML con ActiveX/VBScript. Puede usar el esquema "IE.HTTP:", pero el problema es que IE no está configurado como predeterminado, lo cual es un gran problema. 😂 Se debe configurar una configuración separada para redirigir a IE, y ActiveX también debe configurarse para funcionar en IE. 😁
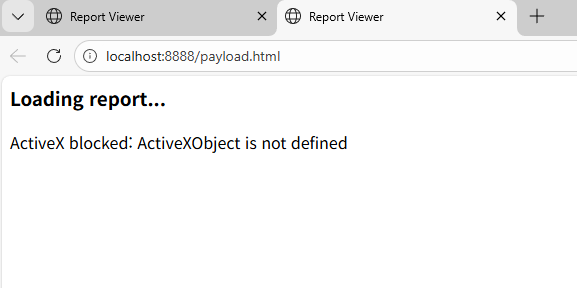
Esto se debe a que ActiveX no funciona en Edge como se muestra arriba. En conclusión, es muy limitado.






