
 paradoxis/stegcracker
Utilidad de fuerza bruta de esteganografía para descubrir datos ocultos dentro de archivos



Utilidad de fuerza bruta de esteganografía para descubrir datos ocultos dentro de archivos.
¿Buscas el repositorio de Docker? Puedes encontrarlo aquí
Deja de perder tiempo y CPU, ¡usa stegseek en su lugar! ¿No estás convencido? Mira estos benchmarks (robados con cariño):
| password | Line | Stegseek v0.4 | Stegcracker 2.0.9 | Stegbrute v0.1.1 (-t 8) |
|---|---|---|---|---|
| "cassandra" | 1 000 | 0.9s | 3.1s | 0.7s |
| "kupal" | 10 000 | 0.9s | 14.4s | 7.1s |
| "sagar" | 100 000 | 0.9s | 2m23.0s | 1m21.9s |
| "budakid1" | 1 000 000 | 0.9s | [p] 23m50.0s | 13m45.7s |
| "␣␣␣␣␣␣␣1" | 14 344 383 | 1.9s | [p] 5h41m52.5s | [p] 3h17m38.0s |
Aunque he disfrutado construyendo esta herramienta, está y siempre estará construida sobre malos cimientos. StegCracker comenzó como un hack sucio para un problema que no tenía soluciones buenas o fáciles de usar, pero su mayor factor limitante es que depende de enviar miles de llamadas a subprocesos por segundo, lo cual (a pesar de estar ligeramente optimizado con múltiples hilos) es simplemente horrible para el rendimiento.
Por lo tanto, después de tres años de gestionar el proyecto, he decidido pasar la antorcha y retirar oficialmente el proyecto. Gracias por el apoyo y gracias a @RickdeJager por construir una mejor versión 🎉
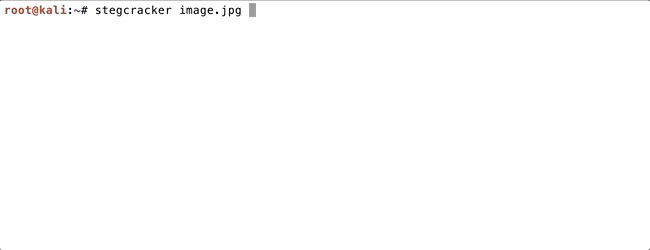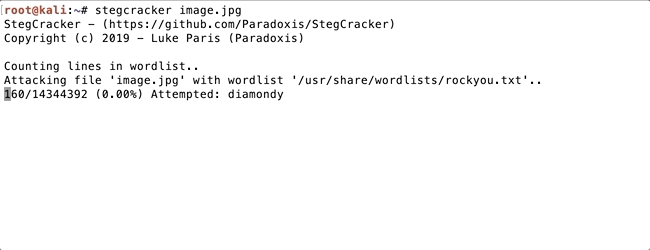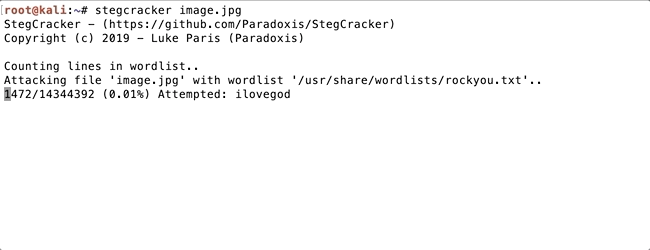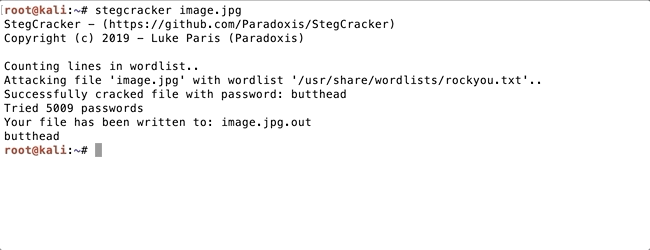
Usar stegcracker es simple, pásale un archivo como primer parámetro y opcionalmente la ruta a una lista de palabras de contraseñas a probar como segundo parámetro. Si no especificas la lista de palabras, la herramienta intentará usar la lista de palabras rockyou.txt incorporada que viene con Kali Linux. Si estás ejecutando una distribución diferente, puedes descargar la lista de palabras rockyou aquí.
$ stegcracker <file> [<wordlist>]
O usando Docker:
$ docker run -v $(pwd)/data/:/data -it paradoxis/stegcracker example.jpg
El programa requiere el binario steghide y Python 3.6 o superior instalado. Si Python 3.6 no está instalado, consulta esta guía sobre cómo hacerlo. Steghide se puede instalar usando el siguiente comando (Kali Linux):
$ sudo apt-get install steghide -y
Para instalar StegCracker, ejecuta el siguiente comando:
$ pip3 install stegcracker
O descarga la última imagen de Docker:
$ docker pull paradoxis/stegcracker
Para actualizar StegCracker, simplemente pasa -U al comando de instalación:
$ pip3 install stegcracker -U --force-reinstall
No puedo instalar la herramienta con pip3, pero tengo Python 3.6+ instalado
python3.6): python3.X -m pip install -U stegcrackerInstalé la herramienta, pero cuando ejecuto stegcracker solo devuelve 'comando no encontrado'
bin de tu Python no esté en tu variable de entorno PATH. Como solución improvisada, puedes agregar lo siguiente a tu archivo ~/.bashrc: alias stegcracker='python3 -m stegcracker'Estoy usando StegCracker 1.X, ¿cómo actualizo?
sudo rm --force $(which stegcracker)Quiero ejecutar una versión anterior de StegCracker, ¿cómo obtengo una copia?
¿Puedo ejecutar esta herramienta en otras distribuciones de Linux?
¿Puedo ejecutar StegCracker en Windows?
Derechos de autor 2020 - Luke Paris (Paradoxis)
Se concede permiso, libre de cargos, a cualquier persona que obtenga una copia de este software y de los archivos de documentación asociados (el "Software"), para utilizar el Software sin restricción, incluidos, sin limitación, los derechos de usar, copiar, modificar, fusionar, publicar, distribuir, sublicenciar y/o vender copias del Software, y para permitir a las personas a las que se les proporcione el Software hacerlo, sujeto a las siguientes condiciones:
El aviso de derechos de autor anterior y este aviso de permiso deberán incluirse en todas las copias o partes sustanciales del Software.
EL SOFTWARE SE PROPORCIONA "TAL CUAL", SIN GARANTÍA DE NINGÚN TIPO, EXPRESA O IMPLÍCITA, INCLUYENDO PERO NO LIMITADO A GARANTÍAS DE COMERCIABILIDAD, IDONEIDAD PARA UN PROPÓSITO PARTICULAR Y NO INFRACCIÓN. EN NINGÚN CASO LOS AUTORES O TITULARES DE LOS DERECHOS DE AUTOR SERÁN RESPONSABLES DE NINGUNA RECLAMACIÓN, DAÑOS U OTRA RESPONSABILIDAD, YA SEA EN UNA ACCIÓN DE CONTRATO, AGRAVIO O DE OTRA MANERA, QUE SURJA DE, FUERA DE O EN CONEXIÓN CON EL SOFTWARE O EL USO U OTRO TIPO DE ACCIONES EN EL SOFTWARE.






