
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DDoS-Ripper — Herramienta de ataque DDoS basada en Python para inundar objetivos con tráfico mediante especificación de IP y puerto. Diseñada para pruebas de estrés educativas y evaluación de resiliencia de red. | Kitploit
Herramientas/GitHubGitHub/palahsu/ddos-ripper
Seguridad de RedesPruebas de PenetraciónAprendizaje y Educación
GitHubpalahsu/ddos-ripper

DDoS-Ripper

Herramienta de ataque DDoS basada en Python para inundar objetivos con tráfico mediante especificación de IP y puerto. Diseñada para pruebas de estrés educativas y evaluación de resiliencia de red.

Ver Repositorio
2.9k68767hace 5 mesesRevisado por Kitploit
Compartir

DDoS-Ripper

¿Qué es un ataque DDoS?

Un servidor de ataque de Denegación de Servicio Distribuido (DDoS) que corta objetivos o infraestructura circundante en una inundación de tráfico de Internet

Los ataques DDoS logran efectividad usando múltiples sistemas informáticos comprometidos como fuente de tráfico de ataque. Los motores de búsqueda pueden incluir computadoras y otros recursos de red como dispositivos IoT. Desde un nivel superior, el ataque DDoS es como un atasco de tráfico inesperado atascado en una autopista, impidiendo que el tráfico regular llegue a su destino.
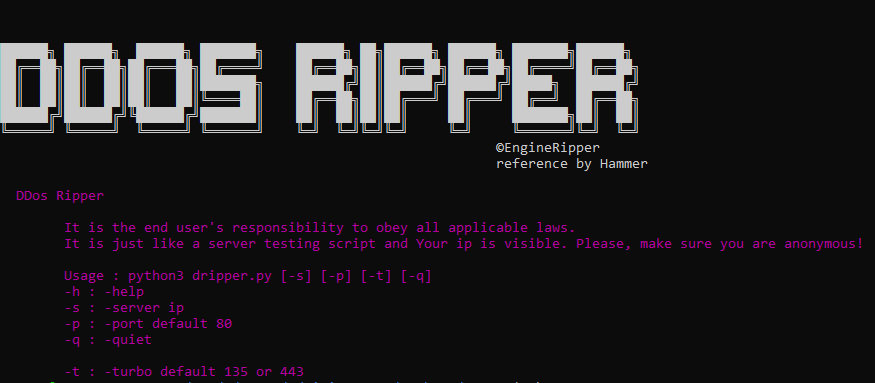
NOTA (Por favor, asegúrate de tener instalado python 3)

dddd

<a href="https://ipstress.st/register?ref=ripper"><img src="https://assets.kitploit.com/production/public/readmes/259/0396f05a1677a5c8465d7b912b993a38c6707c4487e85b8a6e0dbb0211d9d584.gif" width="728" height="90" alt="aeza"></a>

Para Termux

Para usar DRipper escribe los siguientes comandos en Termux:

pkg install git -y

pkg install python -y

pkg install python3 -y

git clone https://github.com/palahsu/DDoS-Ripper.git

cd DDoS-Ripper $ ls

$ python3 DRipper.py

USO

python3 DRipper.py -s [ip Address] -t 135

example: python3 DRipper.py -s 0.00.00.00 -t 135

Para distribuciones GNU/Linux basadas en Debian

Para usar la aplicación, escribe los siguientes comandos en la terminal de GNU/Linux.

sudo apt install git git clone https://github.com/palahsu/DDoS-Ripper.git cd DDoS-Ripper $ ls $ python3 DRipper.py O python2 DRipper.py

Para Windows

git clone https://github.com/palahsu/DDoS-Ripper

cd DDoS-Ripper ls

python3 DRipper.py O python DRipper.py

python3 DRipper.py -s [ip Address] -t 135

example: python3 DRipper.py -s 0.00.00.00 -t 135

Para MacOS

Instala Brew y las dependencias (python 3)

Nota:

Si encuentras algún problema, por favor escríbelo en el issue de GitHub y en nuestro grupo de Telegram. ¡No lo uses para venganza! ¡Asegura tu anonimato! Está hecho solo con fines de prueba. No somos responsables de ningún abuso o daño causado por este programa. Solo con fines educativos. Gracias.

Requisitos ▶

●🖥Sistema operativo Linux (Kali 🐉 Ubuntu)

●📱Termux >

●🖥Windows

●🖥MAC

Modificado por @palahsu

Para cualquier tipo de ayuda, soporte, pago, sugerencia o solicitud, pregúntame en Telegram:

O Facebook

Sígueme en:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






