PacketSifter
¿Qué es PacketSifter?
PacketSifter es una herramienta para realizar procesamiento por lotes de datos PCAP y descubrir posibles IOCs.
Simplemente inicializa PacketSifter con tus integraciones deseadas (VirusTotal, AbuseIPDB) y pásale un pcap junto con los interruptores deseados, y PacketSifter examinará los datos y generará varios archivos de salida.
Nota: Por favor, ejecuta AbuseIPDBInitial.sh y VTInitial.sh antes de usar sus interruptores correspondientes, de lo contrario las integraciones no funcionarán.
27/05/2021
PacketSifter ha sido renovado para permitir una interacción más fluida con el usuario. Simplemente descarga la nueva versión actualizada de packetsifter.sh, ejecuta ./packetsifter -h y aprende a usar correctamente el nuevo PacketSifter.
Autor
Ross Burke (Twitter @packetsifter)
Cómo funciona
Simplemente pásale a PacketSifter tu pcap para analizar junto con las banderas deseadas y deja que PacketSifter haga el trabajo por ti.
Ejemplo:
root@ubuntu:~# ./packetsifter -i /tmp/testing.pcap -a -r -v
Opciones de línea de comandos
OPCIONES:
- -a habilita consultas en AbuseIPDB de direcciones IP en registros DNS A
- -h imprime ayuda
- -i archivo de entrada [Requerido]
- -r resuelve nombres de host en el pcap [Puede generar consultas DNS a infraestructura del atacante]
- -v habilita la consulta en VirusTotal de objetos SMB/HTTP exportados
Requisitos
tshark - https://tshark.dev/setup/install/
Salida
Actualmente, PacketSifter genera los siguientes pcaps:
- http.pcap - Todas las conversaciones que contienen los puertos 80, 8080 o 8000
- smb.pcap - Todas las conversaciones categorizadas por los disectores de tshark como NBSS, SMB o SMB2
- dns.pcap - Todas las conversaciones categorizadas por los disectores de tshark como DNS
- ftp.pcap - Todas las conversaciones categorizadas por los disectores de tshark como FTP
Actualmente, PacketSifter genera los siguientes archivos de texto:
- IOstatistics.txt - Jerarquía de protocolos y E/S dividida en intervalos de 30 segundos (útil para encontrar posibles balizamientos [beaconing])
- IPstatistics.txt - Estadísticas generales hacia/desde endpoints a través de IP y conversaciones individuales a través de IP
- TCPstatistics - Estadísticas generales hacia/desde endpoints a través de TCP y conversaciones TCP individuales desglosadas. <> Este archivo puede contener una gran cantidad de información. Se recomienda usar less o grep para buscar una conversación en particular.
- http_info.txt - Datos estadísticos sobre conversaciones HTTP
- hostnamesResolved.txt (opcional) - Nombres de host resueltos observados en el pcap. <> Esto puede generar consultas DNS hacia la infraestructura del atacante. ¡Proceder con precaución!
- SMBstatistics.txt - Estadísticas sobre comandos ejecutados usando smb o smb2
- dnsARecords.txt - Consultas/respuestas DNS A
- dnsTXTRecords.txt - Consultas/respuestas DNS TXT
- errors.txt - archivo basura
Archivos de texto de salida de la integración con VirusTotal (todos opcionales):
- httpHashToObject.txt - Archivo de texto que contiene el emparejamiento de hash md5 a objeto como referencia
- httpVTResults.txt - Archivo de texto que contiene los resultados de la consulta de hash md5 de objetos HTTP a través de la API de VirusTotal
- smbHashToObject.txt - Archivo de texto que contiene el emparejamiento de hash md5 a objeto como referencia
- smbVTResults.txt - Archivo de texto que contiene los resultados de la consulta de hash md5 de objetos SMB a través de la API de VirusTotal
Archivos de texto de salida de la integración con AbuseIPDB (opcional):
- IPLookupResults.txt - Archivo de texto que contiene geolocalización de IP + resultados de reputación de IP
Actualmente, PacketSifter genera los siguientes archivos tar.gz:
- httpObjects.tar.gz - Objetos HTTP observados en el pcap. <> Puede haber muchos objetos HTTP y potencialmente puedes extraer objetos HTTP maliciosos dependiendo del pcap. ¡Usar con precaución!
- smbObjects.tar.gz - Objetos SMB observados en el pcap. Puede haber muchos objetos SMB y potencialmente puedes extraer objetos SMB maliciosos dependiendo del pcap. ¡Usar con precaución!
Integración con VirusTotal
PacketSifter ahora puede realizar consultas de hash a través de la API de VirusTotal sobre objetos exportados encontrados a través de SMB/HTTP.
Pasos para configurar PacketSifter con integración de VirusTotal:
-
Asegúrate de tener jq (https://stedolan.github.io/jq/download/) instalado.
root@ubuntu:~# apt-get install jq
-
Asegúrate de tener curl instalado.
root@ubuntu:~# apt-get install curl
3. Descarga la nueva versión de packetsifter.sh y el nuevo script VTInitial.sh
4. Ejecuta VTInitial.sh en la misma carpeta que packetsifter.sh y proporciona tu clave API de VirusTotal de 64 caracteres alfanuméricos cuando se te solicite.
Para instrucciones sobre cómo obtener una clave API gratuita de VirusTotal, visita https://developers.virustotal.com/reference
La salida exitosa de VTInitial.sh se muestra a continuación:
5. Ejecuta PacketSifter con la bandera -v para habilitar las consultas de VirusTotal sobre objetos HTTP y SMB exportados.
Salida exitosa de la integración con VirusTotal y el posterior httpVTResults.txt / smbVTResults.txt generados, se muestra a continuación:
Integración con AbuseIPDB
PacketSifter puede realizar consultas de geolocalización de IP + reputación de IP sobre direcciones IP devueltas en registros DNS A.
Pasos para configurar PacketSifter con integración de AbuseIPDB:
-
Asegúrate de tener jq (https://stedolan.github.io/jq/download/) instalado.
root@ubuntu:~# apt-get install jq
-
Asegúrate de tener curl instalado.
root@ubuntu:~# apt-get install curl
3. Descarga la nueva versión de packetsifter.sh y el nuevo script AbuseIPDBInitial.sh
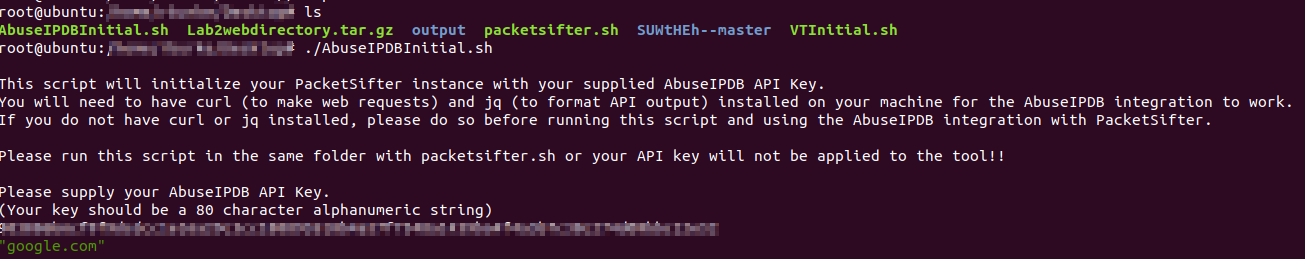
4. Ejecuta AbuseIPDBInitial.sh en la misma carpeta que packetsifter.sh y proporciona tu clave API de AbuseIPDB de 80 caracteres alfanuméricos cuando se te solicite.
Para instrucciones sobre cómo obtener una clave API gratuita de AbuseIPDB, visita https://www.abuseipdb.com/register
**Las claves API gratuitas de AbuseIPDB tienen un límite de 1000 consultas por día**
La salida exitosa de AbuseIPDBInitial.sh se muestra a continuación:
5. Ejecuta PacketSifter con la bandera -a para habilitar las consultas sobre registros DNS A a través de AbuseIPDB.
Salida exitosa de la integración con AbuseIPDB y el posterior IPLookupResults.txt generado, se muestra a continuación:
**El puntaje de confianza está en una escala de 0 a 100 por ciento**
¿Sugerencias?
¡Contáctame si tienes sugerencias sobre qué más te gustaría que se examine o qué más podría ser útil para la herramienta.