
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
threat-modeling-playbook — Playbook estructurado para integrar el modelado de amenazas en la seguridad de productos, abarcando la aceptación de las partes interesadas, la inserción organizacional, la capacitación, el fortalecimiento de procesos y la innovación tecnológica. | Kitploit
Herramientas/GitHubGitHub/owasp/threat-modeling-playbook
Análisis de VulnerabilidadesDevSecOpsInteligencia de AmenazasAprendizaje y EducaciónRecursos CuradosRutas de Aprendizaje y Cursos
GitHubowasp/threat-modeling-playbook

threat-modeling-playbook

Playbook estructurado para integrar el modelado de amenazas en la seguridad de productos, abarcando la aceptación de las partes interesadas, la inserción organizacional, la capacitación, el fortalecimiento de procesos y la innovación tecnológica.

Ver Repositorio
391449hace 4 añosRevisado por Kitploit
Compartir

CC BY 4.0

Introducción

Nuestro objetivo es mejorar la seguridad de productos y software con nuestro nuevo manual de modelado de amenazas. Consideramos el modelado de amenazas como una actividad fundamental para mejorar la garantía de su software. Estamos convencidos de que una buena práctica de modelado de amenazas disminuirá de manera medible los problemas de seguridad de los productos entregados.

Como firmes creyentes en el código abierto, colaboradores activos de OWASP y para aumentar nuestro impacto más allá de nuestros clientes de Toreon, donamos este manual de modelado de amenazas a la comunidad.

Esperamos que utilice este manual para mejorar su práctica de modelado de amenazas. También le animamos a que proporcione comentarios a nuestra comunidad de modelado de amenazas de OWASP para mejorar aún más este manual en nuestra próxima versión.

Agradezco a nuestros colaboradores (en orden alfabético): Jonas Muylaert, Joris Van den Broeck, Sebastien Deleersnyder, Steven Wierckx y Thomas Heyman por ayudarnos a crear esta primera versión. También agradezco a Toreon por su decisión de donar este trabajo a la comunidad de modelado de amenazas.

Sebastien Deleersnyder

CEO Toreon

Voluntario de OWASP

10 de septiembre de 2020

Versión en PDF

Lanzamos nuestro modelado de amenazas aquí en markdown. Si está interesado en la versión en PDF, está disponible para descargar en nuestro sitio web.
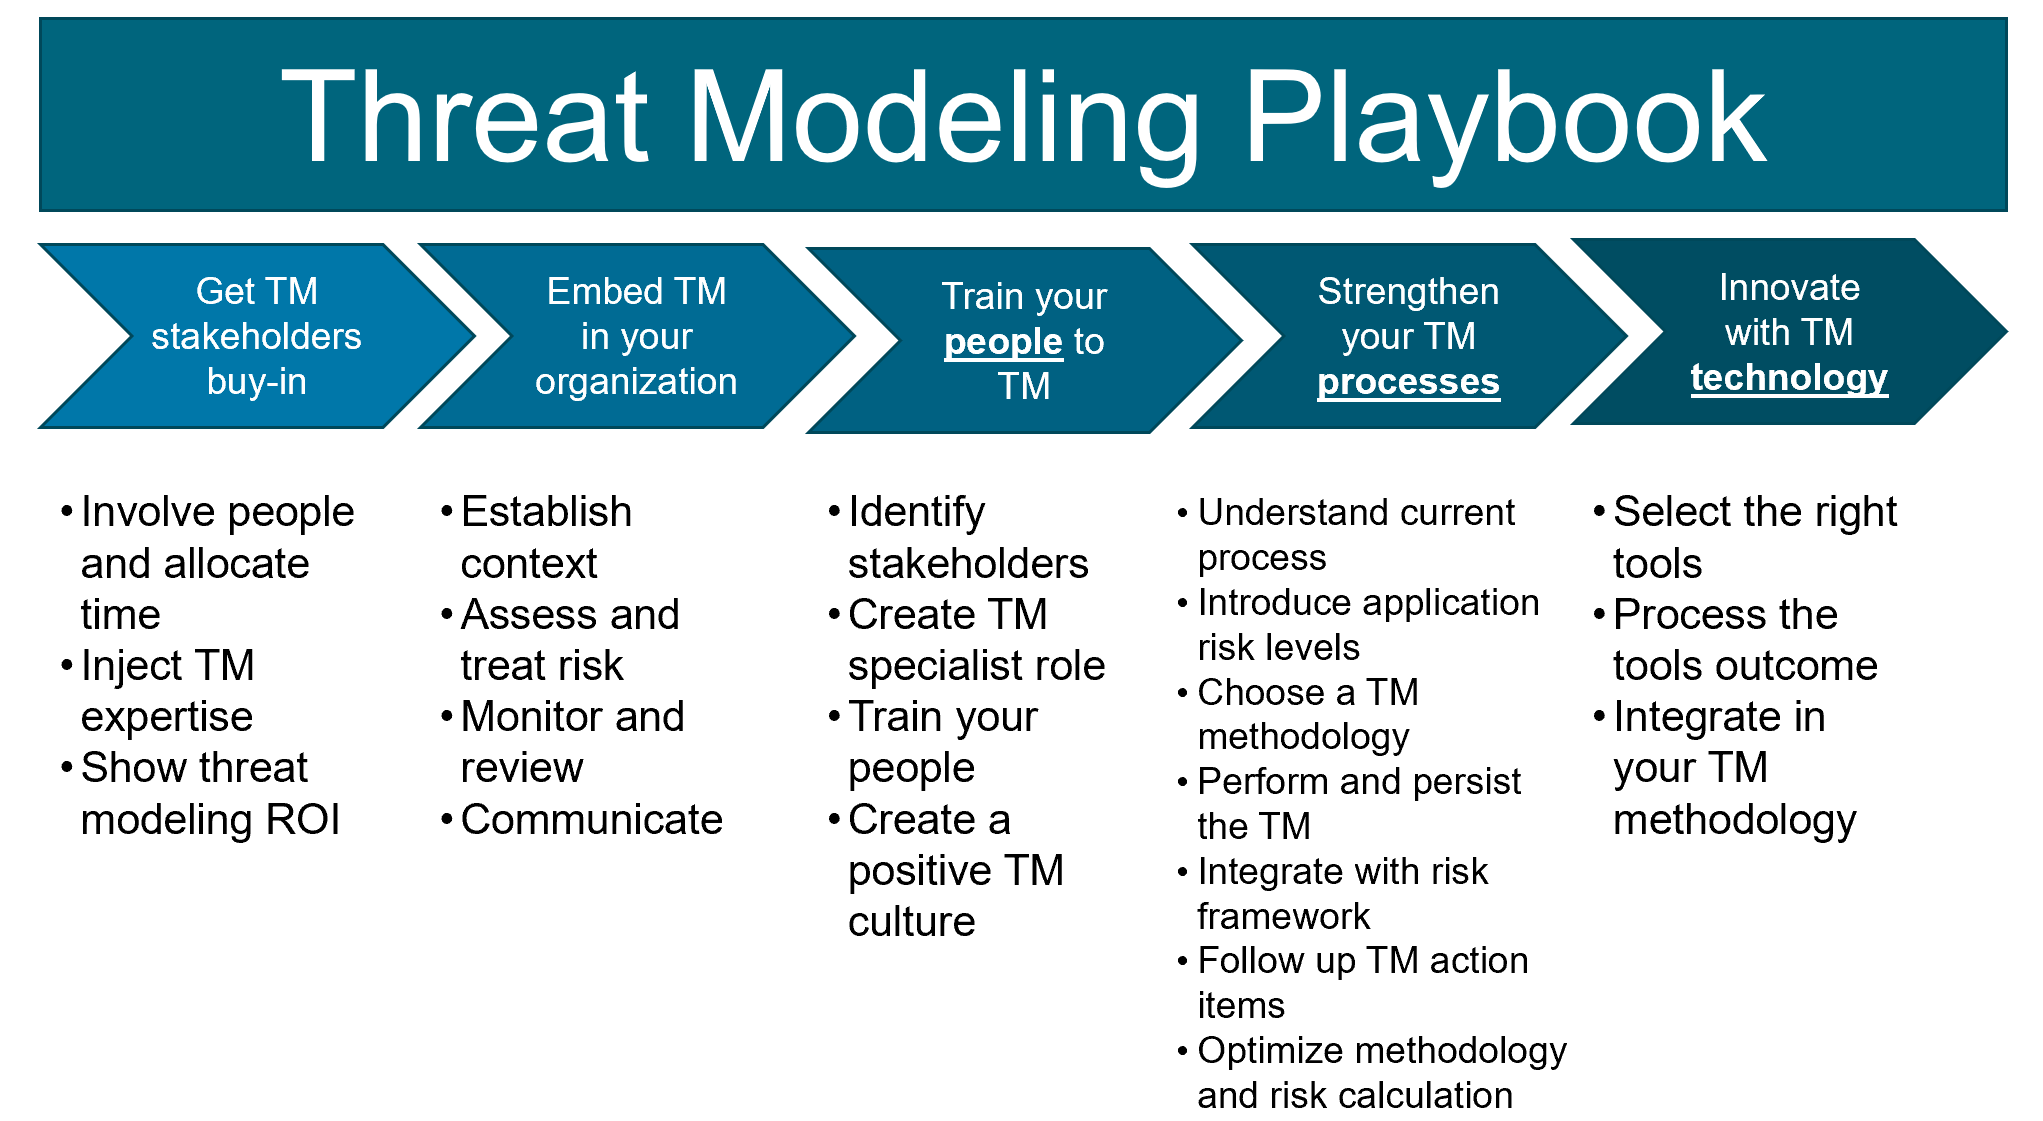
Diagrama

alt text

Tabla de contenidos

1. Introducción

2. Obtener la aceptación de las partes interesadas

3. Integrar en su organización

4. Capacitar a su personal en modelado de amenazas

5. Fortalecer sus procesos de modelado de amenazas

6. Innovar con la tecnología de modelado de amenazas

Autores

  • Sebastien Deleersnyder

  • Steven Wierckx

  • Joris Van Den Broeck

  • Thomas Heyman

  • Jonas Muylaert

Licencia

Este trabajo está licenciado bajo una Licencia Creative Commons Atribución 4.0 Internacional.

CC BY 4.0

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






