Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
OWASP-Open-Source-Intelligence-Standard — Un estándar de verificación abierto y neutral respecto al proveedor para inteligencia de fuentes abiertas trazable, revisable y consciente de los derechos. Versión actual: OOVS v0.1.0. | Kitploit
Herramientas/GitHubGitHub/owasp/owasp-open-source-intelligence-standard
OSINT (Inteligencia de Fuentes Abiertas)PrivacidadInteligencia de AmenazasRecursos CuradosLabs y Práctica
GitHubowasp/owasp-open-source-intelligence-standard

OWASP-Open-Source-Intelligence-Standard

Un estándar de verificación abierto y neutral respecto al proveedor para inteligencia de fuentes abiertas trazable, revisable y consciente de los derechos. Versión actual: OOVS v0.1.0.

Compartir
Ver RepositorioSitio web
6141hace 1 mesAún no revisado
OOVS, el Estándar de Verificación OSINT de OWASP. Evidencia, no afirmación. Versión 0.1.0.

La inteligencia de fuentes abiertas ahora informa decisiones que afectan la libertad, la seguridad y la seguridad nacional.
OOVS es un estándar abierto que hace que esas decisiones sean defendibles.

Cada juicio trazable hasta su origen · cada requisito verificable contra criterios publicados · la salida de IA nunca confundida con evidencia

Última versión Estado de validación Diez requisitos Diez pruebas de aceptación

Proyecto en incubadora de OWASP Licenciado bajo CC BY-SA 4.0 Sitio publicado Python 3.10 o posterior

Lea el estándar · Los diez requisitos · Para evaluadores · Página del proyecto OWASP


El problema no son los datos. Es la confianza.

Un producto de inteligencia vale tanto como la explicación que se puede dar de él. La mayor parte del trabajo de fuentes abiertas no puede responder a cuatro preguntas bajo escrutinio:

PreguntaQué exige OOVS
01¿De dónde vino esto?El origen, el momento, el método y el historial de manejo acompañan a cada elemento, y los originales permanecen distinguibles de las copias
02¿Está corroborado de forma independiente?La independencia se cuenta por orígenes distintos, no por menciones. Las republicaciones y las reformulaciones automáticas de una sola fuente nunca se convierten en confirmación por repetición
03¿Quién es responsable del juicio?La observación, la inferencia, la suposición y lo desconocido se declaran por separado. La salida automatizada es una ayuda, nunca un testigo, y una persona nombrada sigue siendo responsable
04¿Sobrevive la advertencia al contacto?La confianza, los límites y las restricciones de manejo llegan hasta el punto de acción, y una corrección puede alcanzar a todos los que recibieron el producto
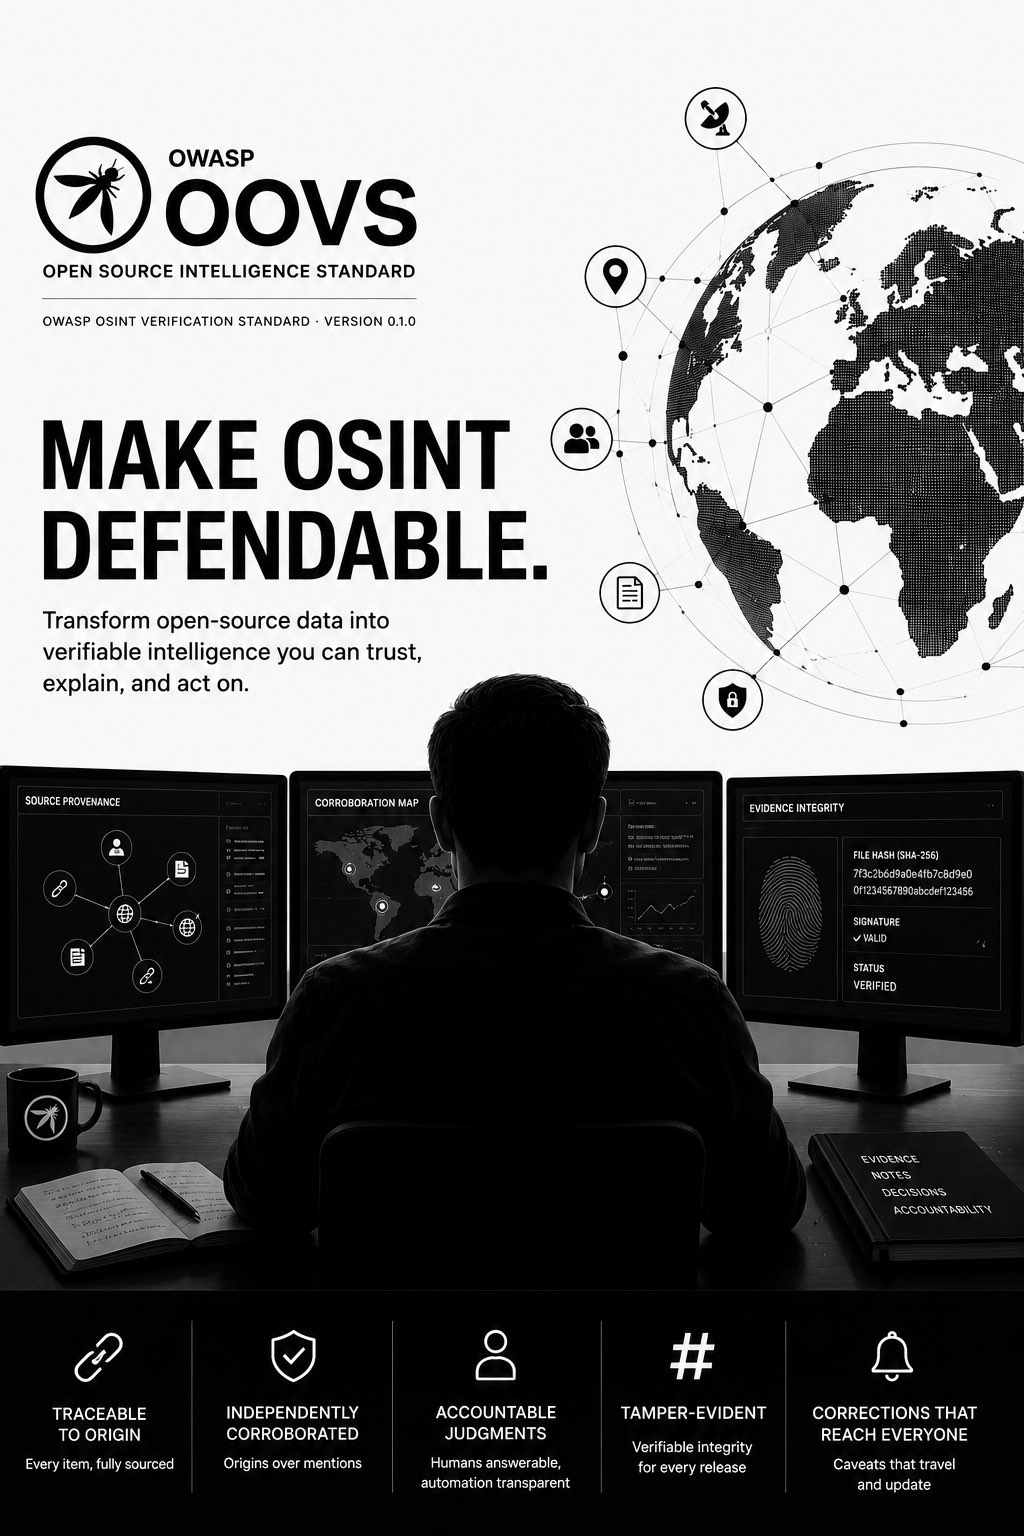
Panel de resumen de OOVS: un analista revisando la procedencia de la fuente, un mapa de corroboración y la integridad de la evidencia con un hash de archivo SHA-256 marcado como verificado, sobre cinco principios: trazable hasta el origen, corroborado de forma independiente, juicios responsables, a prueba de manipulación y correcciones que llegan a todos.

Lo que el estándar exige a un analista en activo.
Procedencia trazada hasta el origen · corroboración establecida de forma independiente · juicios atribuidos a una persona nombrada
versiones con hash para que un destinatario pueda verificar su copia · correcciones que llegan a todos los que vieron el original


Empiece aquí

Léalo

El texto normativo, diez requisitos con objetivos, evidencia, procedimientos y criterios de aprobación.

oovs/v0.1/standard.md

Automatícelo

Requisitos y pruebas de aceptación publicados como datos, con JSON Schema, para que las herramientas puedan consumirlos.

requirements.json · tests.json

Registre un resultado

Un formato de evaluación portátil, con un ejemplo sintético resuelto que puede copiar.

assessment.schema.json · ejemplo

También vale la pena leer: las notas de la versión, la política de seguridad, derechos y uso indebido, la gobernanza y cómo se sitúa OOVS frente a trabajos previos.


Los diez requisitos de OOVS v0.1.0

Cada requisito enuncia una obligación, la evidencia que la demuestra, cómo la prueba un evaluador y qué cuenta como fallo. Ninguno depende de una herramienta, un proveedor o una plataforma concretos.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →