

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
maswe — Enumeración de OWASP de debilidades comunes de seguridad y privacidad en aplicaciones móviles, que sirve como referencia que enlaza el estándar de verificación MASVS y la guía de pruebas MASTG. | Kitploit
Herramientas/GitHubGitHub/owasp/maswe
Seguridad AndroidSeguridad iOSAnálisis de VulnerabilidadesSeguridad MóvilPapers e InvestigaciónAprendizaje y EducaciónRecursos Curados
GitHubowasp/maswe

maswe

Enumeración de OWASP de debilidades comunes de seguridad y privacidad en aplicaciones móviles, que sirve como referencia que enlaza el estándar de verificación MASVS y la guía de pruebas MASTG.

Ver Repositorio
362280hace 1 mesRevisado por Kitploit
Compartir
Sitio web

OWASP Mobile Application Security Weakness Enumeration (MASWE)

OWASP Flagship Creative Commons License

Markdown Linter URL Checker

La OWASP Mobile Application Security Weakness Enumeration (MASWE) es una lista de debilidades comunes de seguridad y privacidad en aplicaciones móviles. Está pensada para usarse como referencia para desarrolladores, investigadores de seguridad y profesionales de la seguridad. Actúa como puente entre el OWASP Mobile Application Security Verification Standard (MASVS) y la OWASP Mobile Application Security Testing Guide (MASTG).
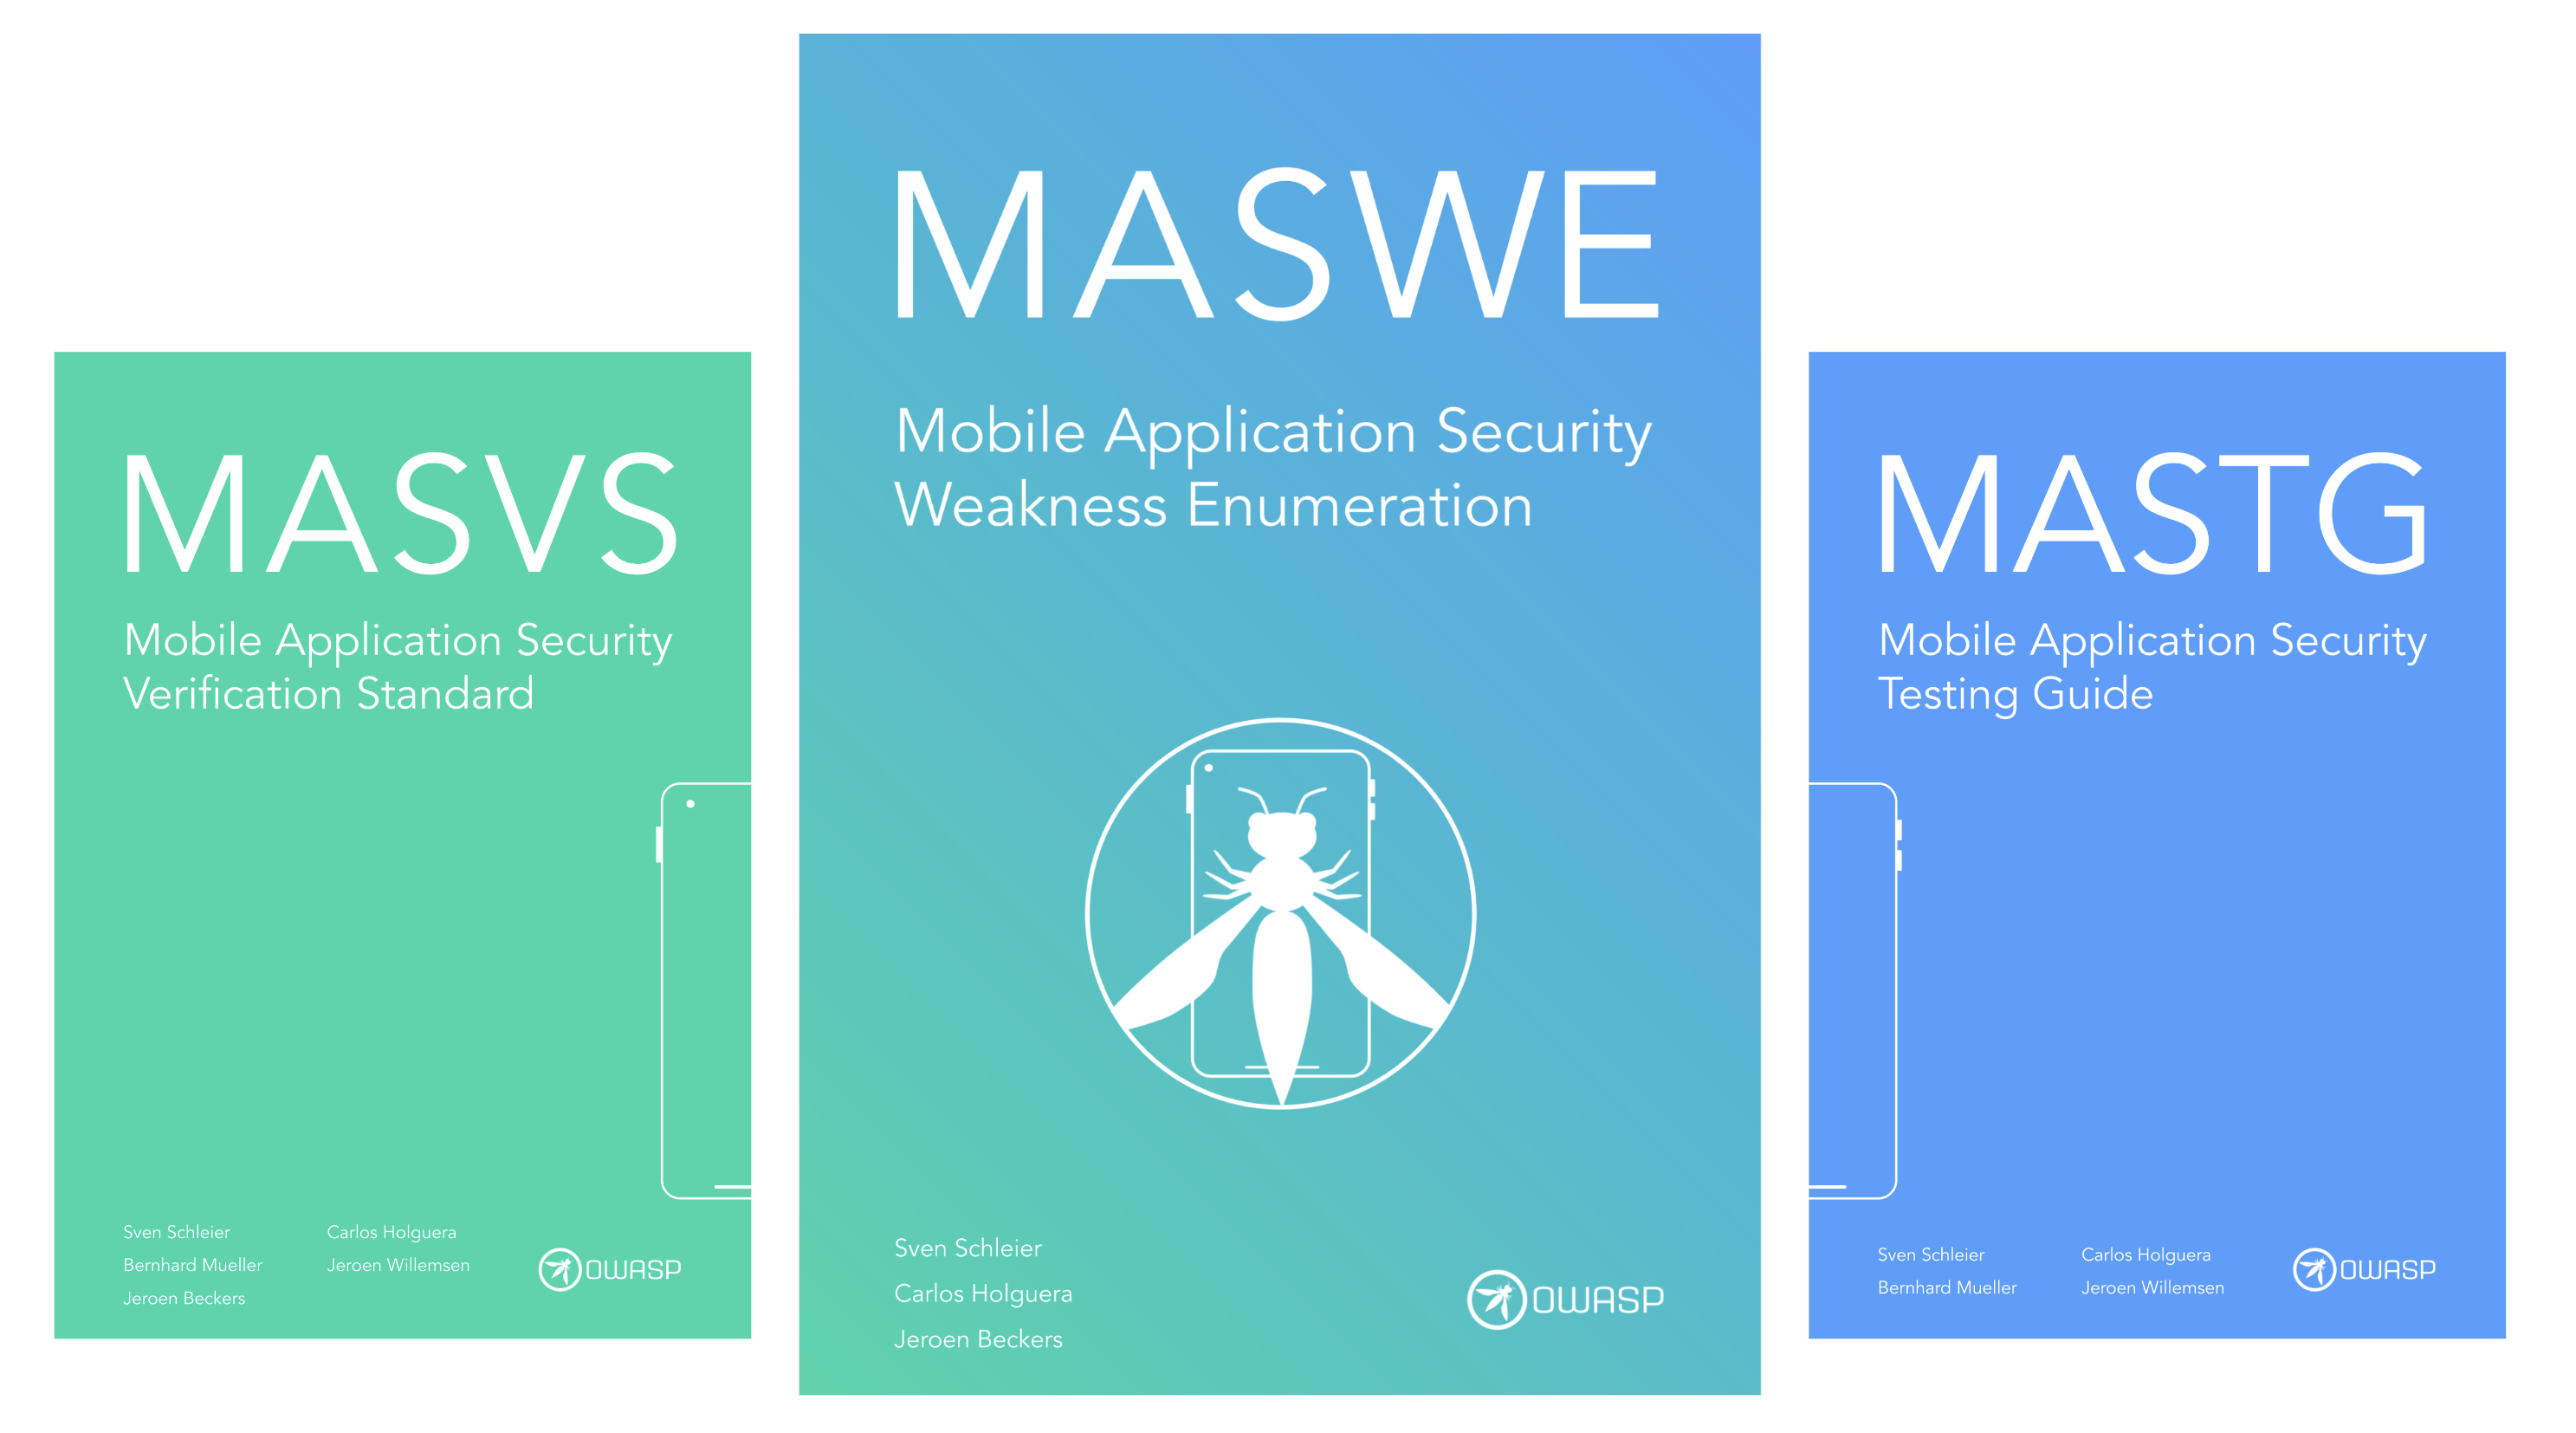
Para su definición, nos inspiramos en la Common Weakness Enumeration (CWE), una lista de debilidades comunes de seguridad de software desarrollada por la comunidad. La MASWE pretende ser una lista complementaria a la CWE, centrada específicamente en las debilidades de seguridad de las aplicaciones móviles.
OWASP MAS: OWASP MASVS ➡ OWASP MASWE ➡ OWASP MASTG


  • 🌐 Accede a la web de MASWE
  • ⚡ ¡Contribuye!
  • 📞 Contáctanos

Adoptado por

OWASP MASWE, MASVS y MASTG son adoptados por los siguientes proveedores de plataformas e instituciones de estandarización, gubernamentales y educativas. Más información.
🥇 MAS Advocates

Los MAS Advocates son adoptantes del sector de OWASP MASWE, MASVS y MASTG que han invertido una cantidad significativa y constante de recursos para impulsar el proyecto, realizar contribuciones de alto impacto de forma continuada y difundir el proyecto. Más información.




Autores

Carlos Holguera

Carlos Holguera

cpholguera

Sven Schleier

Sven Schleier

sushi2k

Jeroen Beckers

Jeroen Beckers

TheDauntless

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





