 owasp/cumulus
Cumulus. Modelado de amenazas en las nubes.

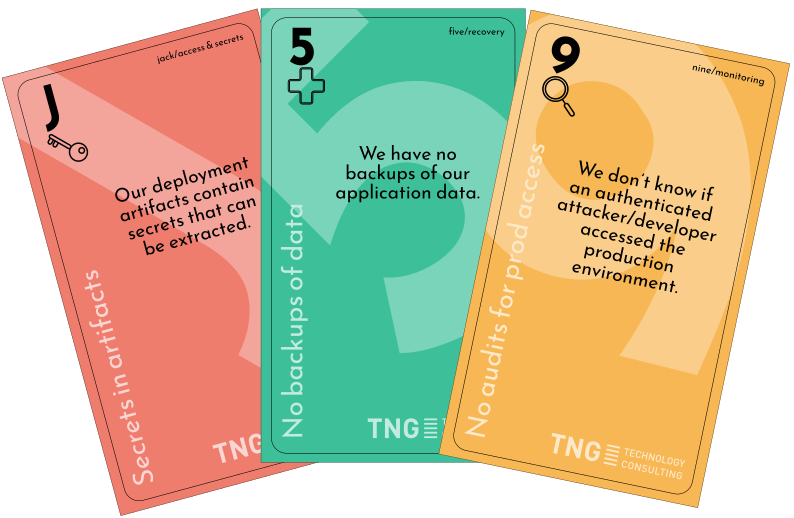
Cumulus es la forma sencilla de llevar la seguridad a los equipos de cloud y devOps.
Como variante del juego de cartas Elevation of Privilege, sigue la idea de modelar amenazas de un sistema mediante la gamificación. Este enfoque ligero y de baja barrera te ayuda a encontrar amenazas para tu proyecto de devOps o cloud y enseña a los desarrolladores una mentalidad orientada a la seguridad.
Encuentra la última versión aquí.
La idea del modelado de amenazas mediante juegos serios se remonta al juego de cartas Elevation of Privilege de Adam Shostack. La idea básica es sentar a los desarrolladores en una mesa y hacer que empiecen a discutir la seguridad de su sistema. Para ello, un juego de cartas sirve como guía a través de un catálogo de amenazas. Está diseñado para ser de baja barrera y naturalmente integrable en procesos de desarrollo ágiles.
Mientras que el juego original aborda la seguridad en general y otra variante, Cornucopia de la OWASP Foundation, se centra en particular en la seguridad de aplicaciones (web), teníamos la sensación de que faltaban las necesidades específicas de los equipos de devOps que trabajan en entornos cloud. Cumulus busca llenar ese vacío y proporciona un mazo de cartas personalizado con amenazas para sistemas cloud.
Las amenazas se clasifican en las categorías (que también son los palos de este juego):
Este juego explícitamente no intenta reemplazar a Elevation of Privilege o Cornucopia. Más bien debería verse como parte de un trío de mazos de cartas de modelado de amenazas, que reflejan diferentes aspectos de los proyectos modernos de desarrollo de software.
Cumulus es un juego de cartas de bazas, similar al bridge.
El objetivo es acumular tantos puntos como sea posible, ya sea ganando una baza o encontrando amenazas. Al final del juego, el ganador es el jugador con más puntos.
Como preparación del juego se genera una visión general de la arquitectura. Idealmente, en forma de diagrama de flujo de datos, pero al final cualquier visión general que entiendan los jugadores es válida. Además, los jugadores acuerdan un palo inicial, es decir, una categoría de amenaza.
Tras repartir las cartas entre los jugadores, comienza el juego. El primer repartidor es el jugador que tiene la carta más baja del palo inicial. El repartidor juega una carta del palo inicial. Cada uno de los demás jugadores debe seguir el palo durante esa ronda. Si no es posible, el jugador puede elegir cualquier carta de su mano. El ganador de la ronda se lleva la baza y es quien haya jugado la carta de mayor valor del palo de la ronda o la carta de triunfo más alta.
Los triunfos son cartas del palo Access & Secrets.
El ganador recibe entonces un punto, inicia una nueva ronda y elige el nuevo palo. Cada vez que se juega una nueva carta, se pide a todos los jugadores que piensen si esa amenaza concreta, mencionada en la carta actual, se aplica a su sistema de alguna forma. Si se encuentra una amenaza (y el equipo está de acuerdo en que es un tema a tratar), se anota y quien la encuentre recibe un punto extra.
La idea original y maravillosa de realizar modelado de amenazas mediante juegos serios se remonta a Adam Shostack, que trabajaba para Microsoft en aquel momento. Inventó el juego Elevation of Privilege, que es el modelo para Cumulus.
Otro gran juego que sigue el enfoque de Elevation of Privilege para el modelado de amenazas es Cornucopia, desarrollado por la OWASP Foundation.
Ambos juegos de cartas son grandes herramientas para ayudar a los equipos de desarrollo a aumentar la seguridad del sistema que están construyendo.
Sin embargo, sentíamos la necesidad de un juego de cartas de modelado de amenazas dirigido en particular a proyectos de devOps/cloud. De esta idea surgió Cumulus.
Existe una versión en línea de este juego de cartas (y también de Elevation of Privilege y Cornucopia) para equipos remotos o geográficamente distribuidos. Se puede autoalojar fácilmente.
Puedes encontrarla en:
https://github.com/tng/elevation-of-privilege
Alternativamente, Cumulus se puede jugar en copi.owasp.org, consulta las notas de la versión. Gracias a Johan Sydseter.
Hay cartas impresas disponibles en CyberSecGames.
Las contribuciones al mazo de cartas son muy apreciadas. Al fin y al cabo, este mazo de cartas está pensado para ser un proyecto comunitario.
Los cambios en las formulaciones de las amenazas son bienvenidos como pull requests a cards.tex.
El mazo de cartas sigue el versionado semántico. Los cambios de versión significan:
El juego de cartas (incluidas las formulaciones de las amenazas y los archivos PDF publicados) se distribuye bajo CC-BY-4.0. Al distribuir este juego, se agradece enormemente mencionar a TNG Technology Consulting.
Todos los archivos de utilidades (scripts de shell, código LaTeX para el diseño) se distribuyen bajo Apache-2.0.
