ostorlab/rasp
Empaqueta un runtime en archivos APK, AAB o IPA compilados para detectar root, jailbreak, depuradores, hooks de Frida, emuladores, interceptación de VPN/proxy y reempaquetado en tiempo de ejecución.



Autoprotección en tiempo de ejecución (RASP) para aplicaciones Android e iOS.
rasp protege una aplicación que ya has compilado. Añade un pequeño runtime al APK, AAB o IPA, y la aplicación protegida comprueba el dispositivo en el que se ejecuta y a sí misma mientras está en uso. No es necesario modificar el código fuente de la aplicación.
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
Un plugin es código compilado dentro del runtime (API, ejemplo). Puede añadir sus propias comprobaciones y recibe las observaciones de cada ejecución, por ejemplo para enviarlas a algún sitio. Un runtime compilado sin plugins se queda las observaciones para sí mismo, y una compilación de release no las registra.
packer/, Python) añade el runtime a la app y lo devuelve sin firmar.runtime/, C++) se ejecuta dentro de la app protegida y ejecuta las comprobaciones.Compila el runtime para tu plataforma (detalles):
cd runtime
cmake --preset android
cmake --build --preset android
Coloca los archivos compilados donde el empaquetador los busca: consulta los README en
packer/src/rasp_packer/android/resources/ y
packer/src/rasp_packer/ios/resources/.
Instala el empaquetador:
cd packer
uv sync --locked
Protege una aplicación:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
Firma app-protected.apk con tu clave de release y luego distribúyelo.
El packer también es una biblioteca de Python:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| Grupo | Android | iOS | Detecta |
|---|---|---|---|
root | ✓ | Archivos de root, particiones del sistema escribibles, SELinux y propiedades de compilación | |
jailbreak | ✓ | Archivos de jailbreak, escape del sandbox y creación de procesos | |
debugger | ✓ | ✓ | Un depurador adjunto a la aplicación |
hooks | ✓ | ✓ | Frida y otras bibliotecas inyectadas en la aplicación |
integrity | ✓ | El código del runtime modificado en memoria | |
mitm | ✓ | ✓ | Túneles VPN y proxies en iOS |
identity | ✓ | ✓ | Una copia reempaquetada de la aplicación (siempre activa) |
emulator | ✓ | ✓ | Un emulador o el iOS Simulator |
virtualizer | ✓ | La aplicación ejecutándose dentro del contenedor de otra aplicación |
--checks (o checks= en Python). identity siempre se añade.--checks, solo se ejecuta identity.Cada comprobación y las señales que reporta se describen en runtime/README.md.
| Aplicación Android protegida | Android 12 (API 31) o posterior. El empaquetador eleva un SDK mínimo inferior a 31. |
| Aplicación iOS protegida | iOS 12.0 o posterior |
| Empaquetador | Python 3.14, uv |
| Compilación del runtime | CMake 4.4, Clang de LLVM 23; el NDK y el SDK de Android y un JDK para Android; Xcode en un Mac para iOS |
packer/README.md: el empaquetador, sus opciones, build ids y comprobaciones.runtime/README.md: el runtime, cada comprobación, la compilación y los registros.TODO.md: trabajo conocido que aún no está hecho.¿No quieres compilar el runtime tú mismo, o quieres ver qué encuentran tus aplicaciones protegidas en dispositivos reales? Mobile ADR (Mobile Application Detection & Response) en la plataforma Ostorlab protege tus aplicaciones con rasp y muestra sus eventos:
Crea una cuenta en la plataforma Ostorlab y abre Mobile ADR.
Sube tu APK o IPA, elige las comprobaciones y descarga la aplicación protegida (Protect an app).
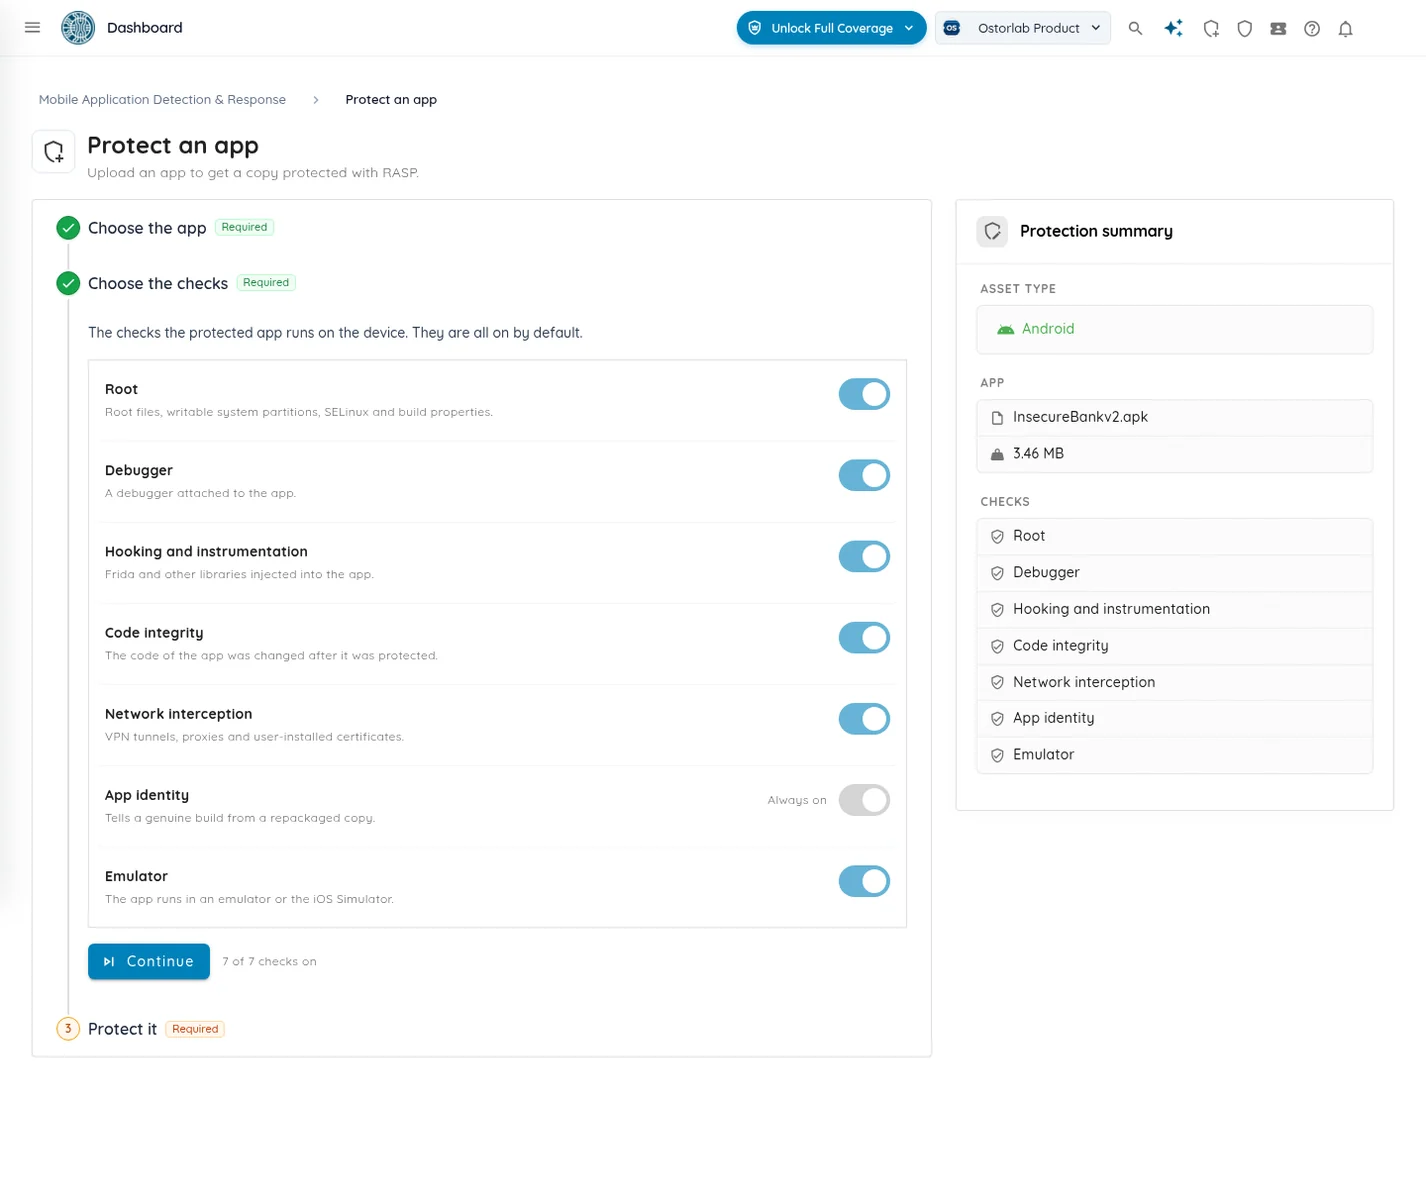
Fírmala y distribúyela como de costumbre.
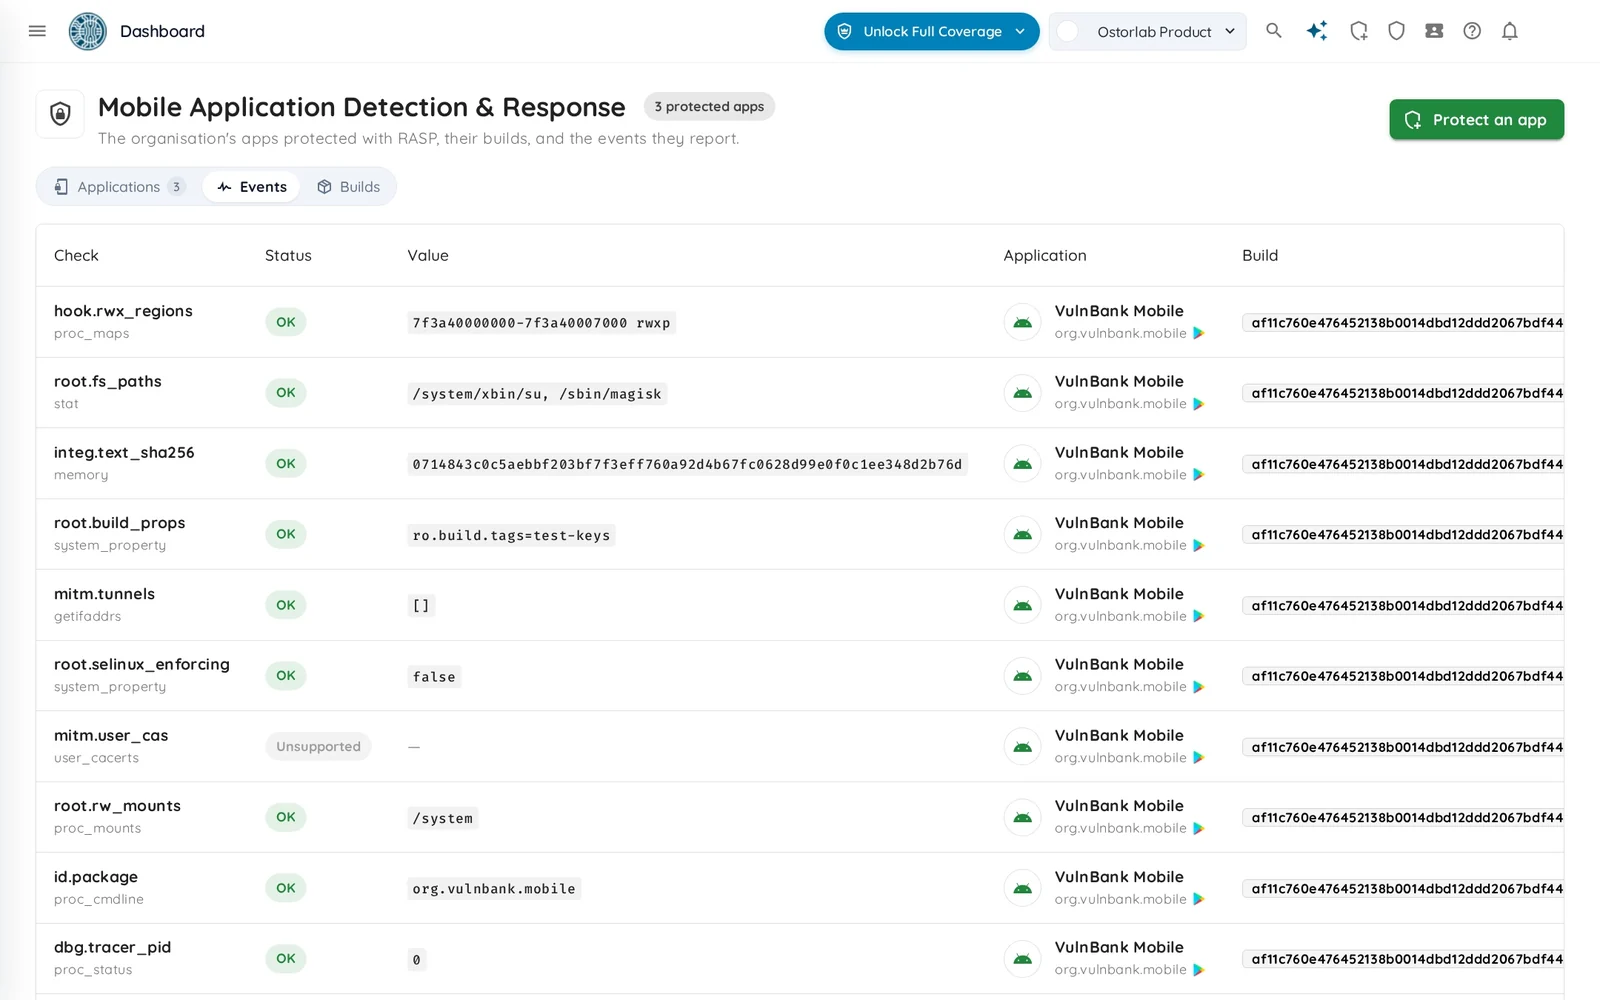
Consulta los eventos en la pestaña Events: cada comprobación ejecutada en un dispositivo, qué encontró (archivos de root, Frida, un túnel VPN…), y si la comprobación pudo ejecutarse (Events).
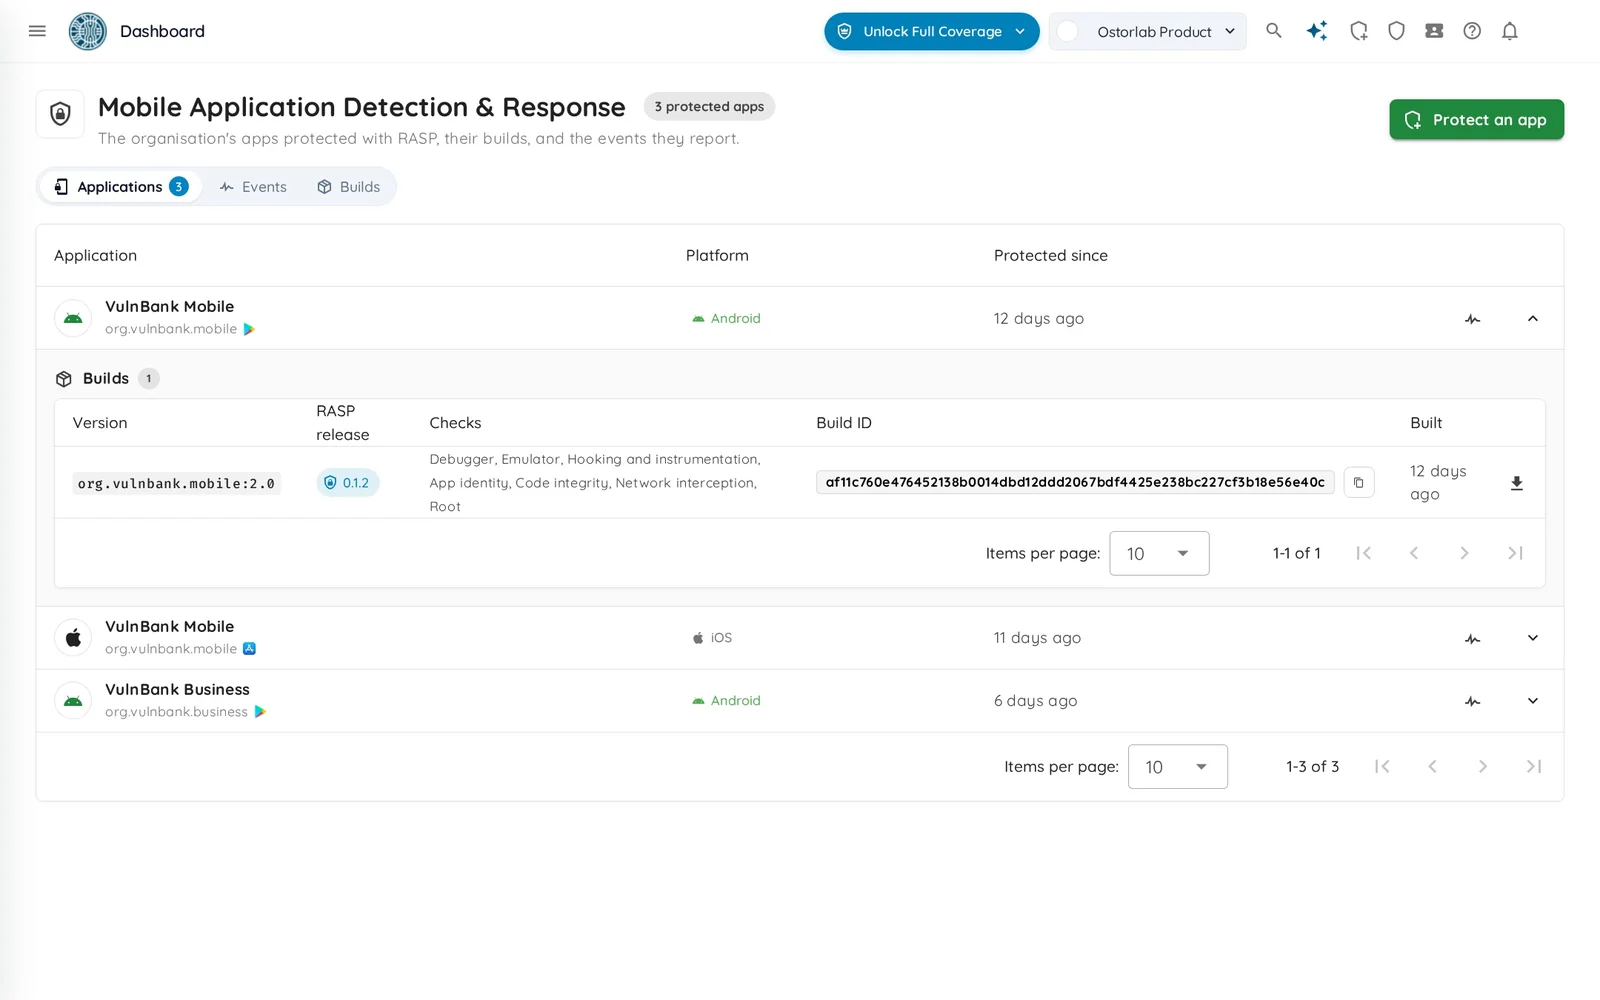
Encuentra todas las versiones protegidas de tu aplicación, con sus comprobaciones y la versión de RASP (Applications and builds).