 osbornepro/btps-secpack
Kit de seguridad basado en PowerShell para pequeñas y medianas empresas, que proporciona alertas automatizadas, endurecimiento de Active Directory, reenvío de eventos de Windows, integración de Sysmon y scripts de respuesta a incidentes para mejorar la visibilidad y la defensa.

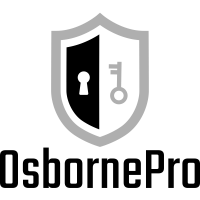

Si deseas usar Microsoft Teams para enviar alertas en lugar de usar correo electrónico, deberás cargar la rama microsoft-teams de este repositorio, que tiene las modificaciones para alertas de Teams. Me tomará un tiempo implementar esto como una opción de configuración en el script de instalación. Usar Microsoft Teams para publicar alertas no elimina la necesidad de ciertas notificaciones por correo electrónico en este repositorio. El correo electrónico aún se usará para algunas de las acciones. Estas publicaciones de Teams se pueden completar después de crear primero un webhook. Los denominados webhooks ofrecen la posibilidad de enviar alertas u otras notificaciones a un canal de Microsoft Teams. Personalmente, todavía prefiero los correos electrónicos después de usar este mensaje porque son más fáciles de clasificar, en mi opinión.
Puedes crear un webhook siguiendo estos pasos (si eres administrador)
Ahora puedes usar la URL anterior en los scripts del Paquete de Seguridad B.T.P.S. que proporciono. Puedes actualizar rápidamente el valor en los scripts ejecutando los siguientes comandos
$WebHook = Read-Host -Prompt "Pega tu URL de Webhook aquí: "
$SIEM = Read-Host -Prompt "Si tienes un SIEM en tu entorno, ingresa el enlace aquí: "
$BTPSHome = Read-Host -Prompt "¿Dónde guardaste el repositorio git del Paquete de Seguridad BTPS? EJEMPLO: C:\Users\Administrator\Downloads\BTPS-SecPack-microsoft-teams"
$Files = (Get-ChildItem -Path $BTPSHome -Include "AttemptedPasswordChange.ps1","AttemptedPasswordReset.ps1","Failed.Username.and.Password.ps1","User.Account.Created.ps1 ","User.Account.Locked.ps1","User.Account.Unlocked.ps1","DNSZoneTransferAlert.ps1","NewComputerAlert.ps1","Query-InsecureLDAPBinds.ps1","UnusualUserSignInAlert.ps1","Watch-PortScan.ps1 " -Recurse -ErrorAction SilentlyContinue -Force).FullName
ForEach ($File in $Files) {

    ((Get-Content -Path $File -Raw) -Replace "WEBHOOK_URL_REPLACE","$WebHook") | Set-Content -Path $File -Force
    ((Get-Content -Path $File -Raw) -Replace "SIEM TOOL LINK","$SIEM") | Set-Content -Path $File -Force

}  # End ForEach
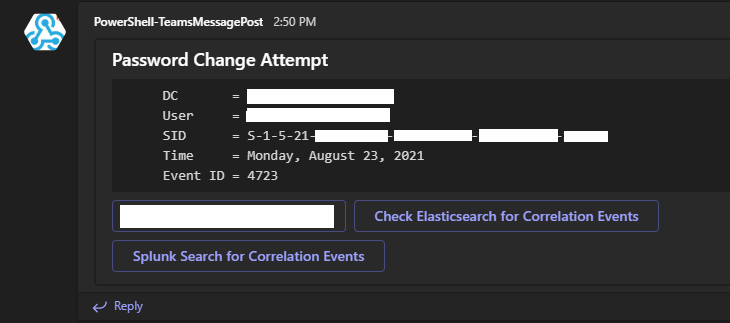
Tu alerta en Microsoft Teams se verá algo así
Si deseas ayudar a contribuir al contenido de este proyecto, no dudes en contactarme a [email protected] con tus pensamientos e ideas. Para obtener información más general sobre esto, consulta la documentación CONTRIBUTING.
Si deseas donar a este proyecto para ayudarme a mantener un sitio bonito para la documentación, tus donaciones serán aceptadas con gratitud.


ENVÍA ETHERUM A : 0xBeDbCfA5366fF1187957BB3ed8811c51B4dBe4D4
Este repositorio contiene una colección de herramientas de PowerShell que se pueden utilizar para proteger y defender un entorno basado en las recomendaciones de Microsoft.
Este repositorio también asume que has consultado la Hoja de Referencia de Registro de Eventos de Windows para el registro en tu entorno. Usa LOG-MD o CIS-CAT para asegurarte de que el registro recomendado esté configurado.
Escribí un script de instalación inicial para configurar automáticamente la mayor cantidad posible de estas protecciones. La mayoría de estos scripts son alertas por correo electrónico. Al ejecutar Installer.ps1, se te preguntará cómo deseas autenticarte en tu servidor SMTP. Esto se puede hacer mediante el uso de un archivo de credenciales o mediante la autenticación por dirección IP. Este script debe ejecutarse en un controlador de dominio, ya que allí se encuentran muchas de las alertas. Sugiero usar WinRM sobre HTTPS en tu entorno. Tengo un video e instrucciones de configuración para WinRM sobre HTTPS en el sitio de este proyecto AQUÍ. Este script te informará si se está utilizando LDAP sobre SSL en tu entorno. Si deseas configurar LDAP sobre SSL en tu entorno, lo cual recomiendo encarecidamente, hice un video sobre cómo hacerlo de forma segura AQUÍ. El script Installer.ps1 te ayudará a configurar cada sección de este paquete con pausas en el script que esperan a que completes una tarea si es necesario. Una de esas esperas, por ejemplo, es para que configures una directiva de grupo para que se implemente. Después de ejecutarse, la mayoría de las protecciones siguientes se aplicarán a tu entorno. La "Alerta de inicio de sesión inusual" requerirá que modifiques el archivo UserComputerList.csv para que contenga información sobre qué usuarios se espera que inicien sesión en qué dispositivos de tu entorno.
