
 orlikoski/skadi
Recolecta, procesa y caza con datos basados en host de MacOS, Windows y Linux
(pronunciado “SKAH-Dee”: similar a Scotty pero con un sonido de d) es una giganta y diosa de la caza en la mitología nórdica
Carta abierta a los usuarios de Skadi, CyLR y CDQR
Skadi es una colección gratuita y de código abierto de herramientas que permite la recolección, procesamiento y análisis avanzado de artefactos e imágenes forenses. Funciona en máquinas MacOS, Windows y Linux. Se escala para trabajar efectivamente en laptops, computadoras de escritorio, servidores, la nube, y se puede instalar sobre imágenes de disco endurecidas / de oro.
Disponible en formatos OVA, Vagrant e Instalador firmado
Descargar la Última Versión
Instrucciones para iniciar Skadi en Docker
Instrucciones de instalación con Vagrant
Instrucciones de instalación de OVA
Instrucciones del instalador firmado
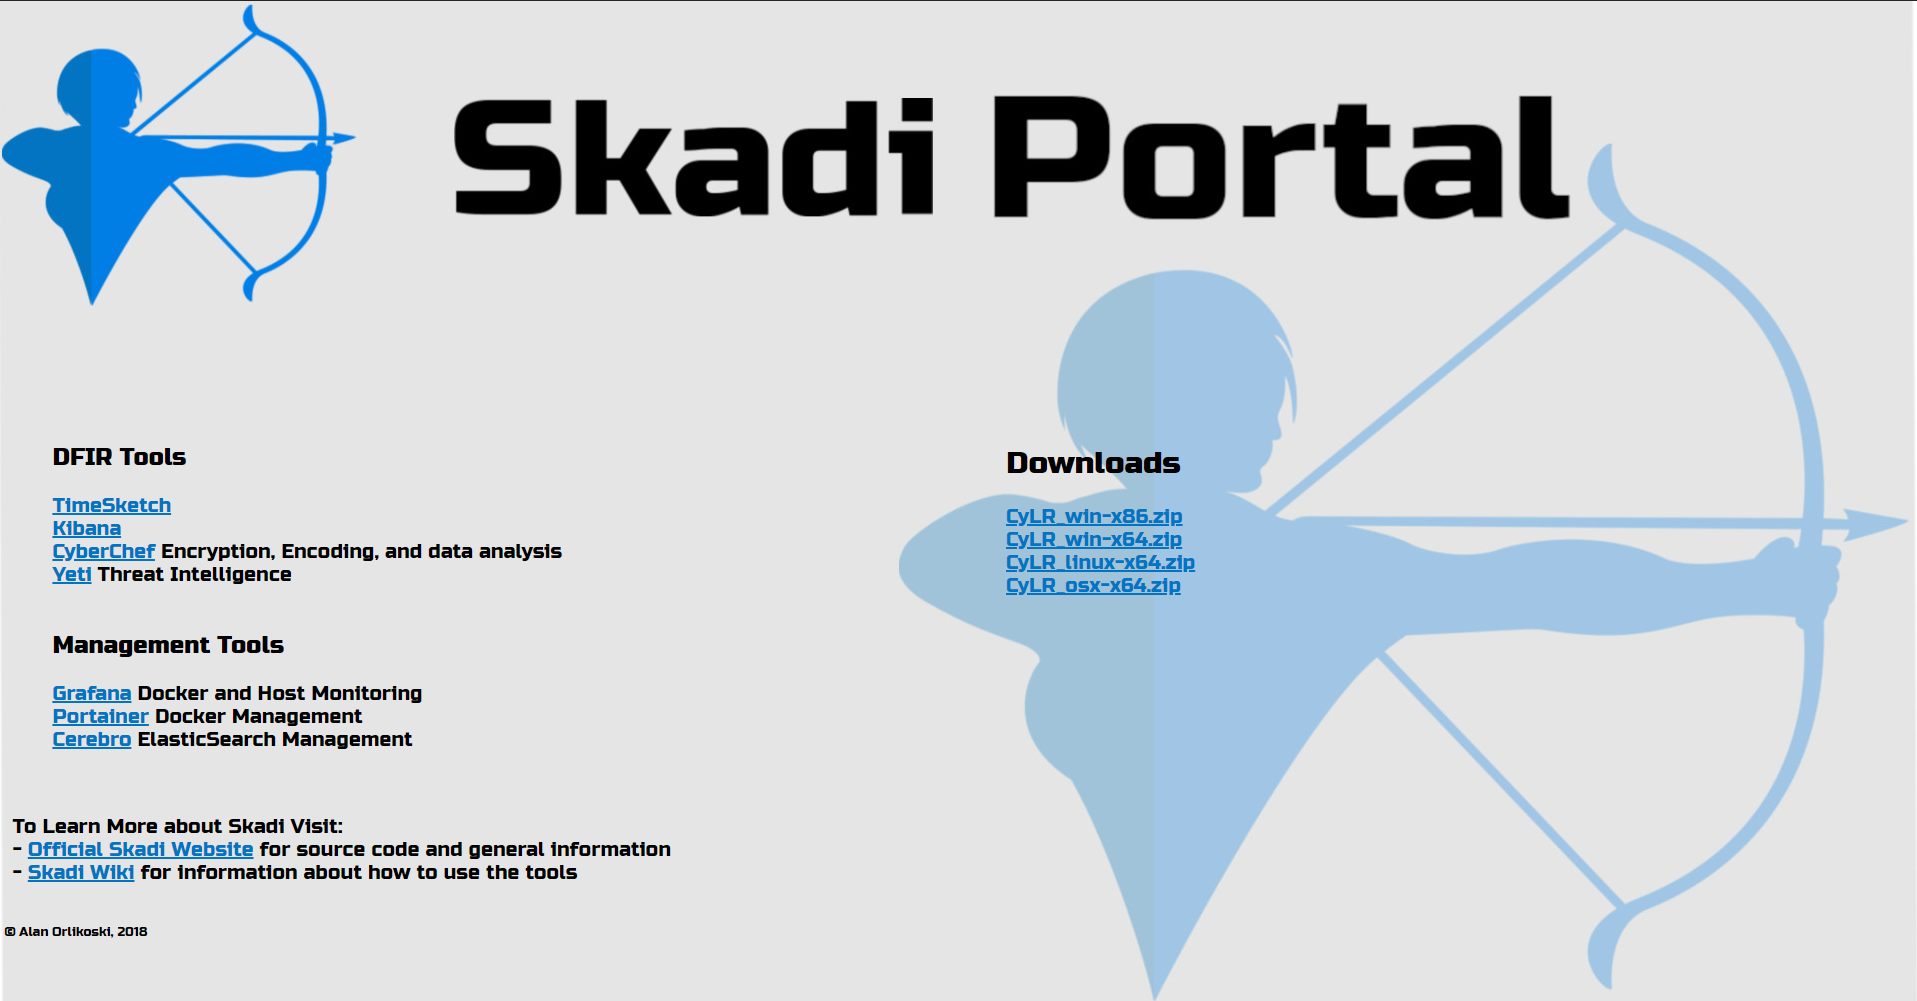
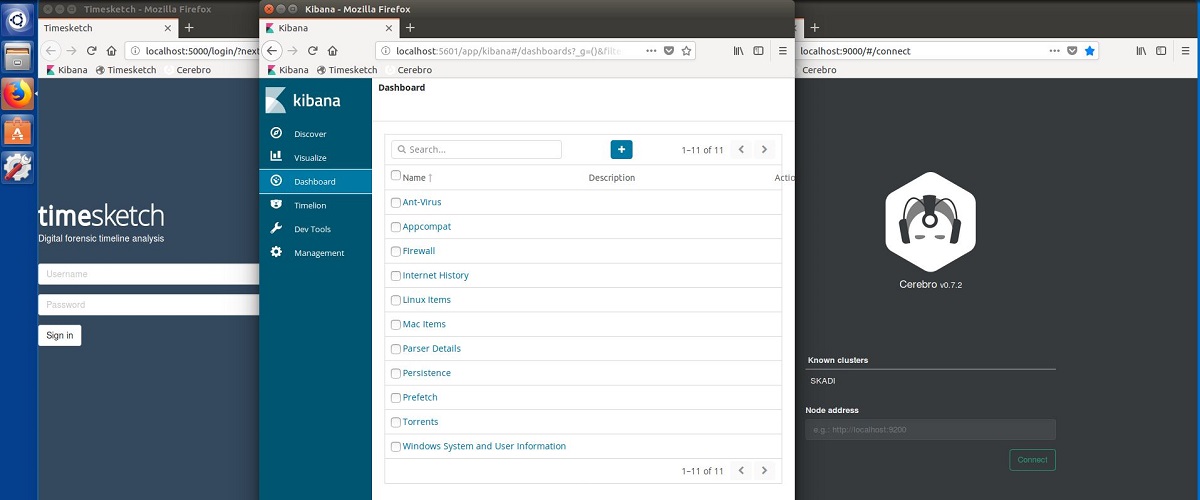
Este portal permite un fácil acceso a las herramientas de Skadi. Por defecto está disponible en la dirección IP del servidor Skadi.
Las credenciales por defecto son:
skadiskadiAcceda al portal a través de un navegador web en la dirección IP del servidor. En este ejemplo, el servidor es 192.168.1.2 mientras que Vagrant y Docker crearán un enlace a localhost
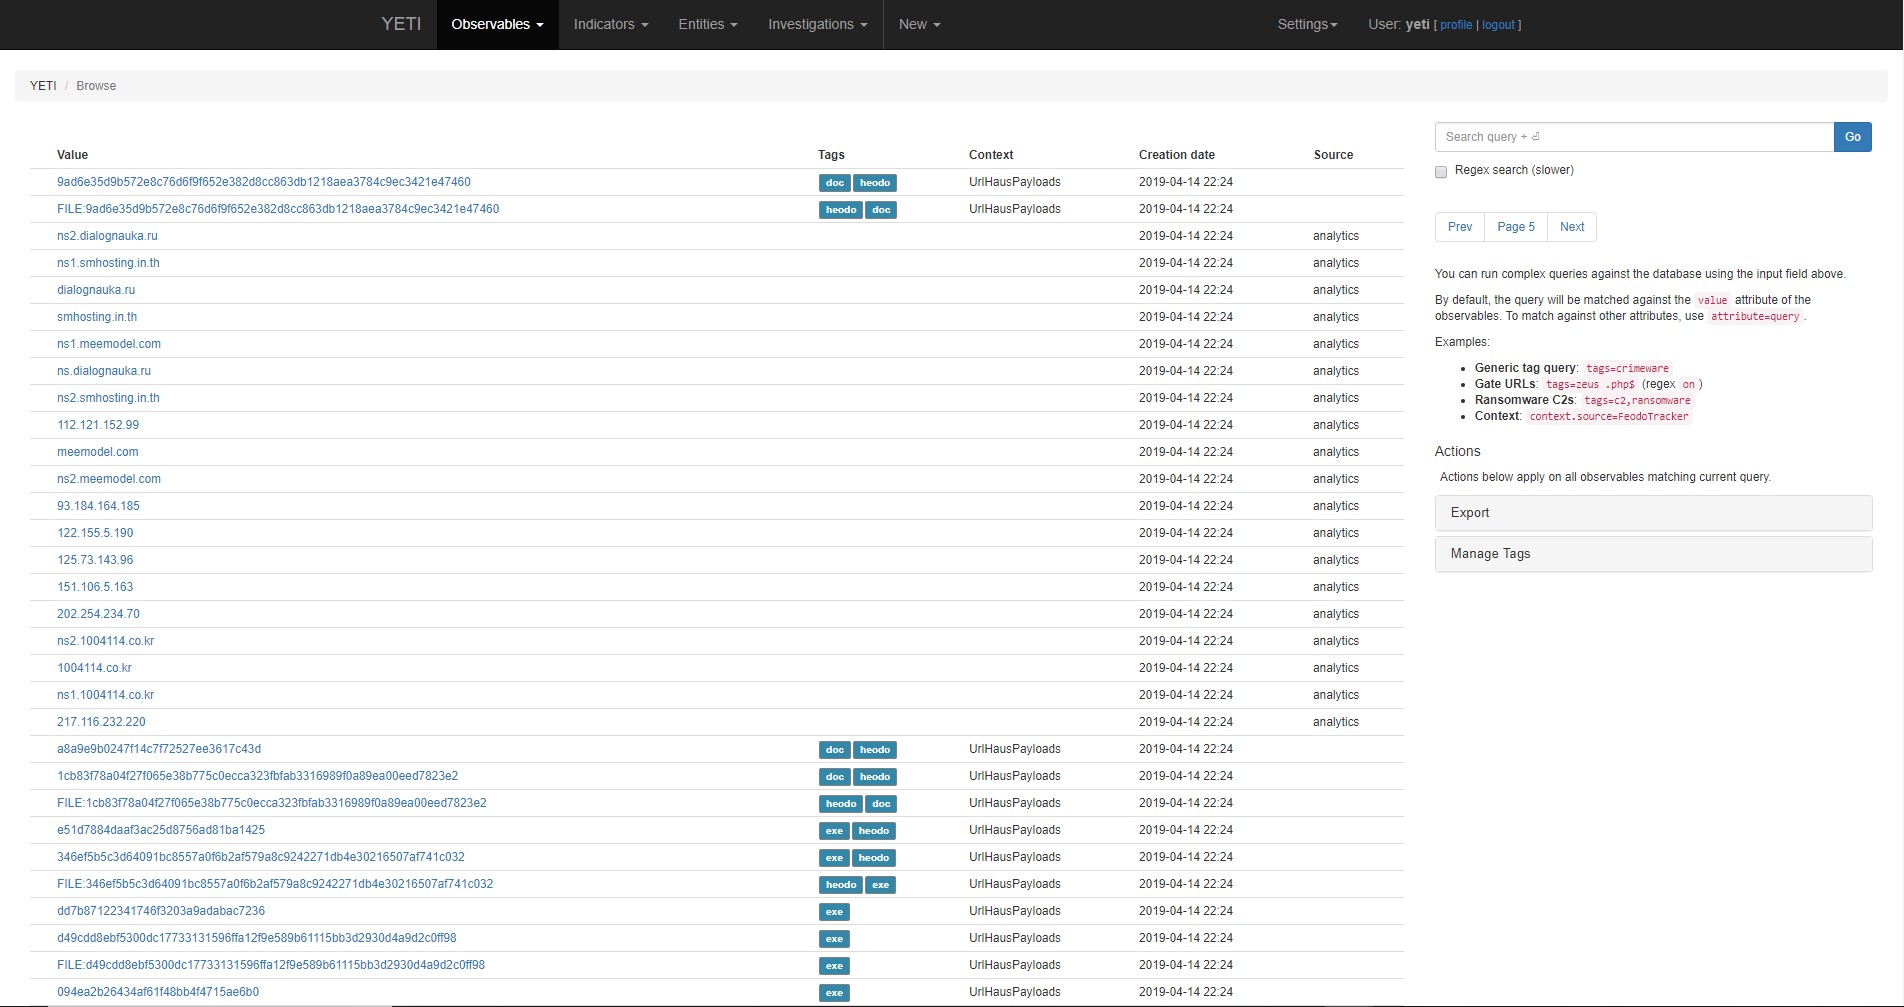
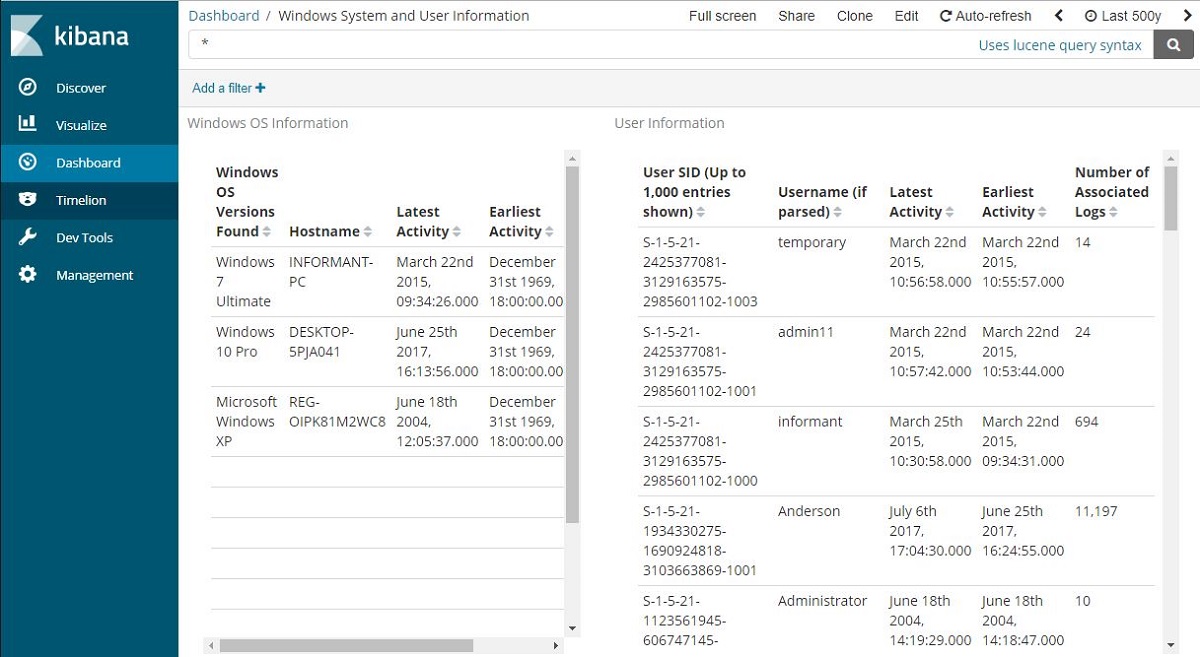
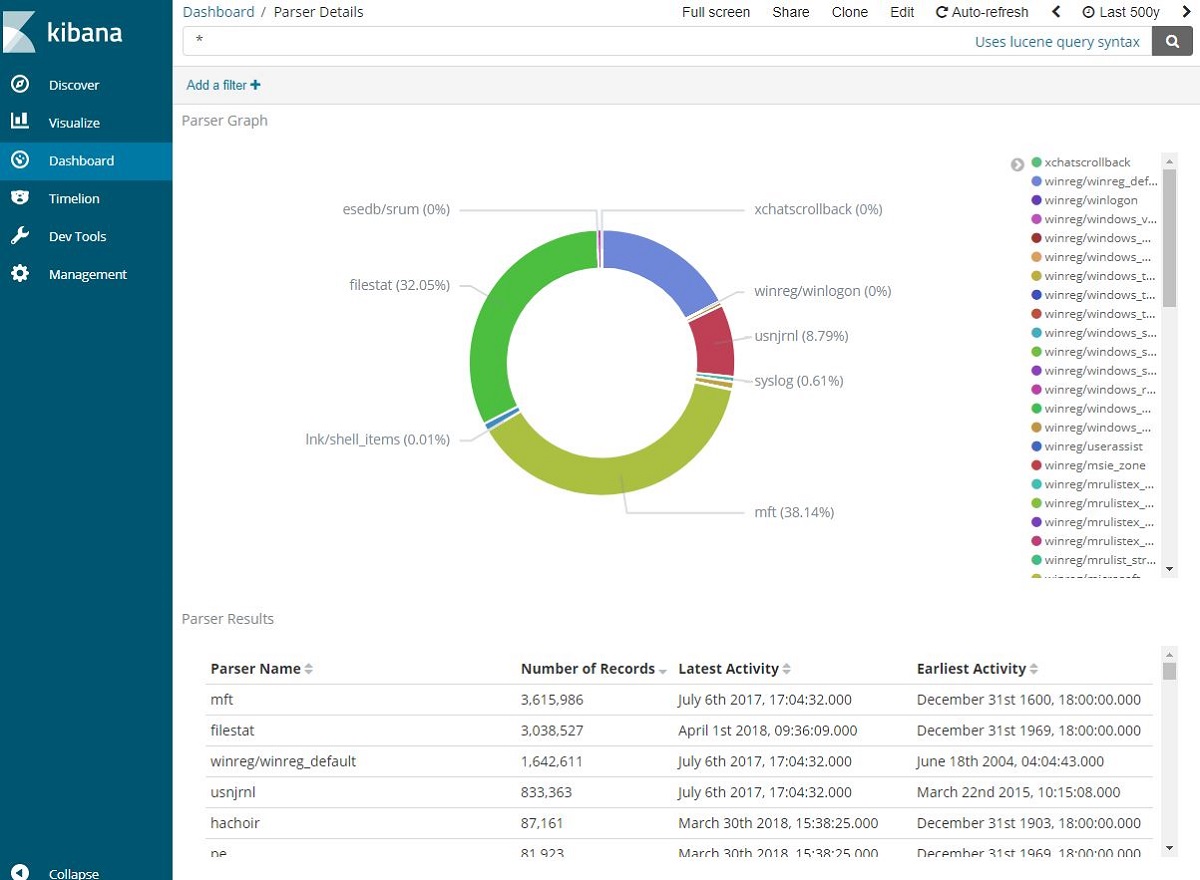
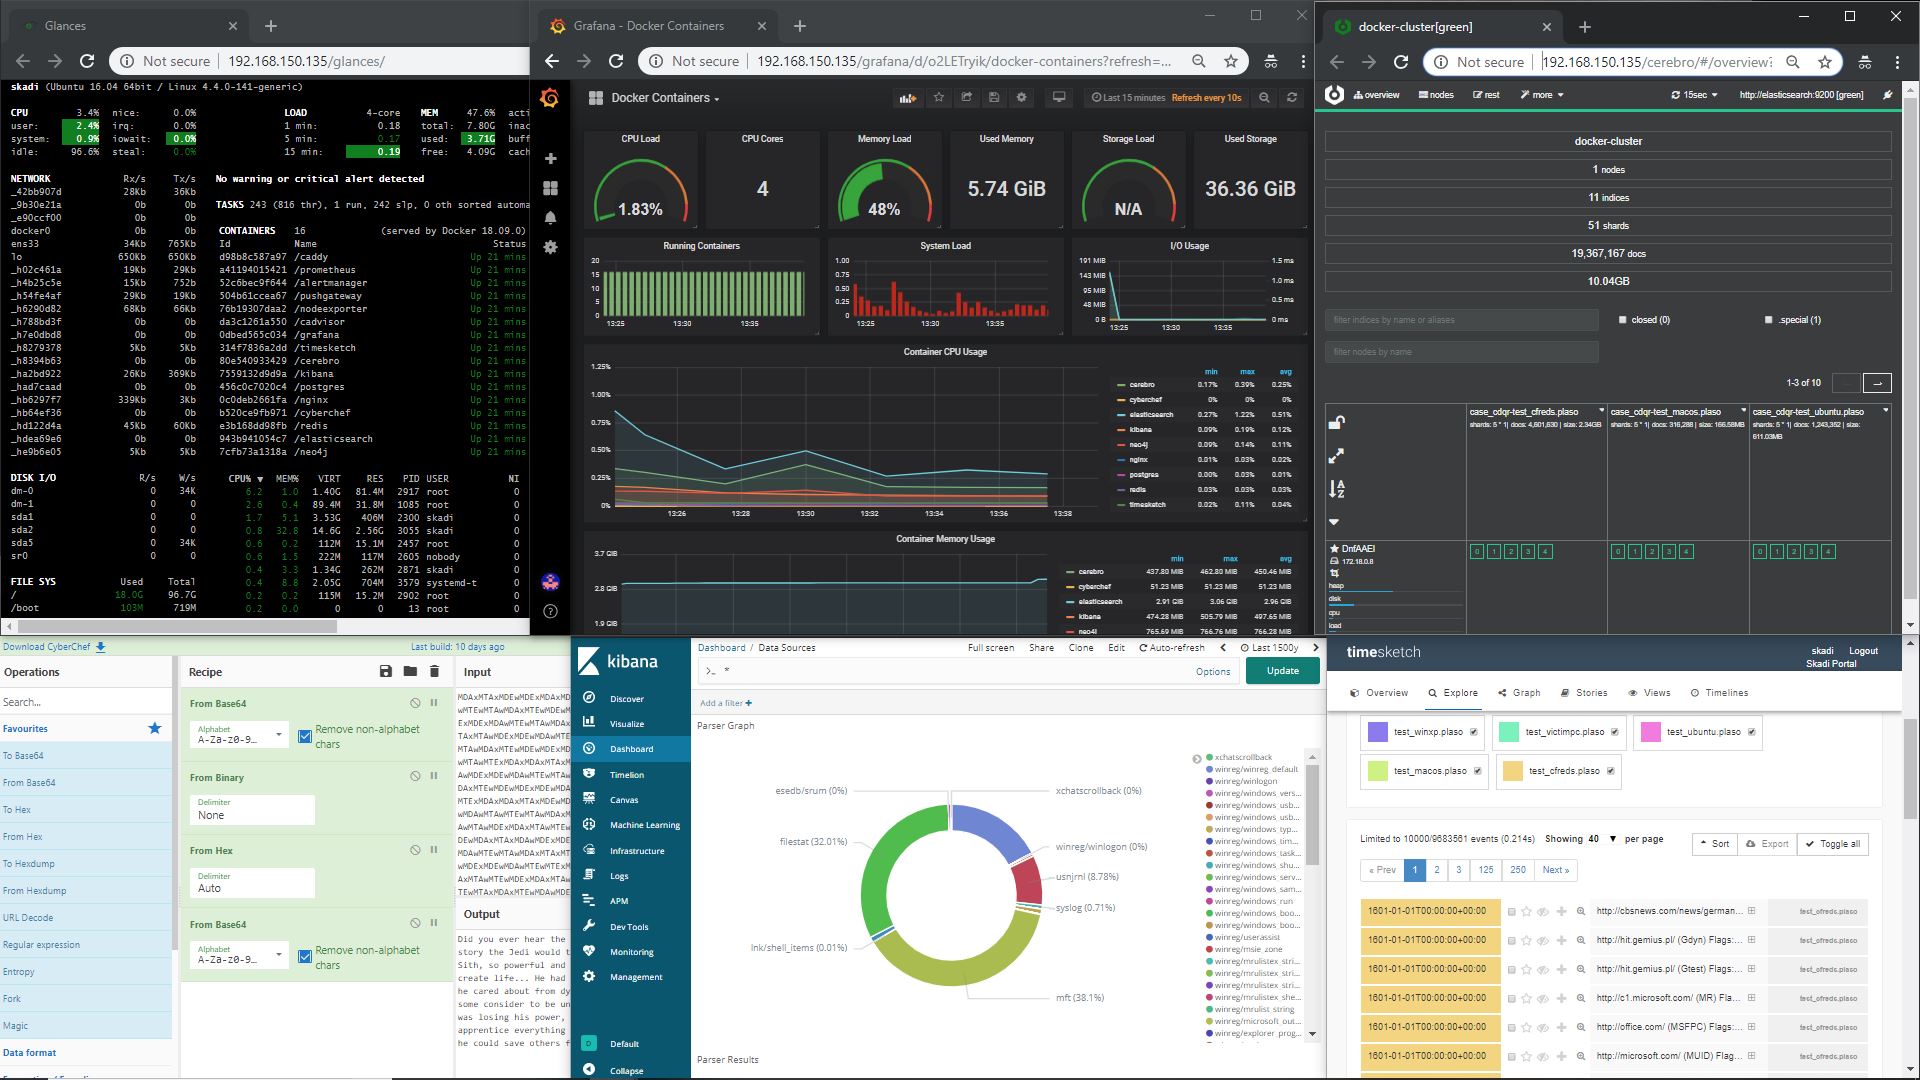 Las herramientas se combinan en una sola plataforma que trabaja conjuntamente para proporcionar la capacidad de recolectar datos, convertir los bits y bytes en palabras y números, y analizar los resultados de manera rápida y sencilla. Esto permite la capacidad de buscar rápidamente evidencia basada en el host de actividades maliciosas de manera rápida y precisa.
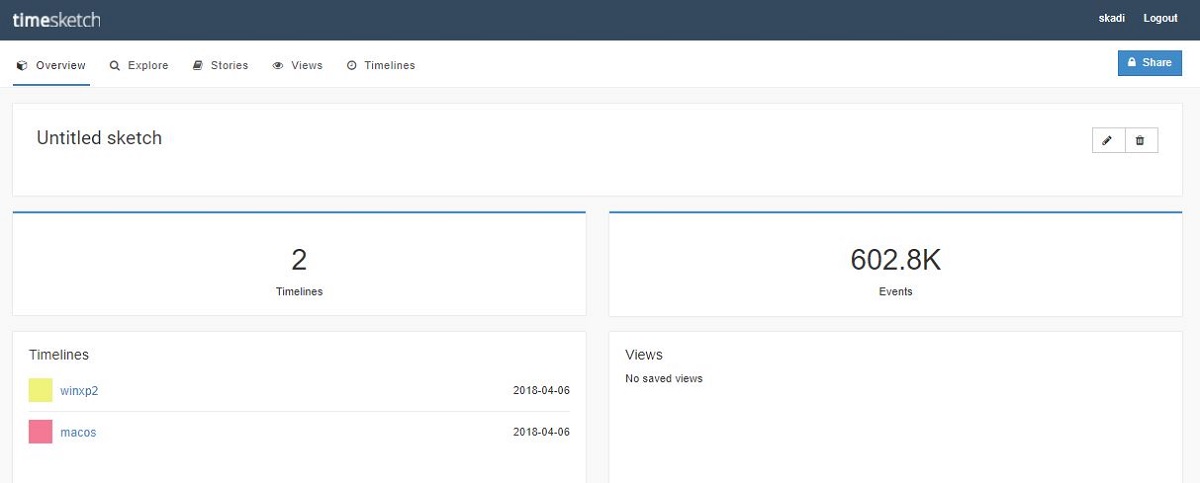
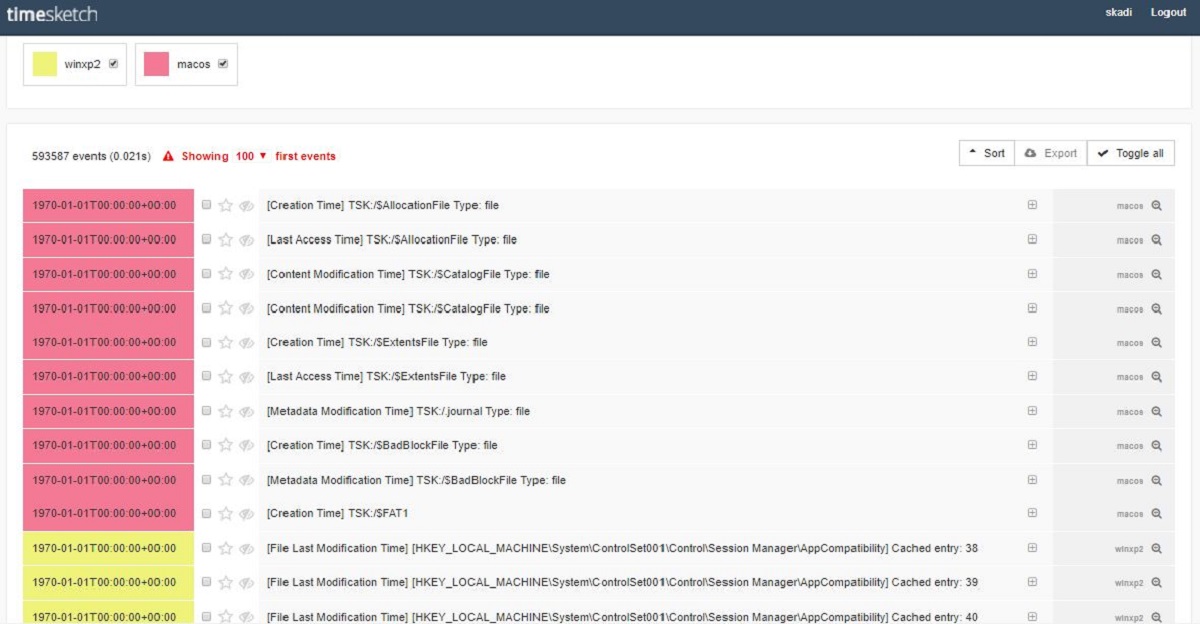
Las respuestas a preguntas frecuentes e información sobre cómo empezar con Skadi están almacenadas en las Páginas Wiki de Skadi.
Hay una comunidad de Slack establecida para desarrolladores y usuarios del ecosistema Skadi. Es un lugar seguro para hacer preguntas y compartir información.
Únete al Slack de la Comunidad Skadi
Los paquetes adicionales de Skadi se instalan sobre la VM base de Skadi para proporcionar funcionalidad extra
