Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Registry-Recon — Cobalt Strike Aggressor Script que realiza reconocimiento de Sistema/AV/EDR | Kitploit

Herramientas/GitHubGitHub/optiv/registry-recon
Frameworks de Pruebas de PenetraciónReconocimientoRecopilación de InformaciónRed Teaming
GitHuboptiv/registry-recon

Registry-Recon

Cobalt Strike Aggressor Script que realiza reconocimiento de Sistema/AV/EDR

Ver Repositorio
3393438hace 4 añosRevisado por Kitploit
Compartir

Registry-Recon

Script Aggressor de Cobalt Strike que realiza reconocimiento de Sistema/AV/EDR.

Autor: Jess Hires

Descripción

Como practicante de equipo rojo, a menudo usamos herramientas que intentan identificar detalles sobre un sistema comprometido, preferiblemente de la manera más sigilosa posible. Algunas de nuestras herramientas habituales para esto comenzaron a ser detectadas por productos EDR, debido al uso de comandos CLI de Windows. Este script aggressor tiene como objetivo resolver ese problema al sondear el sistema usando únicamente consultas nativas del registro, sin comandos CLI.

Configuración

Simplemente cargue reg.cna en Cobalt Strike usando el Administrador de Scripts. Luego haga clic derecho en el beacon donde desea ejecutar el reconocimiento del registro, y seleccione Registry luego Recon, o escriba regenum en la consola del beacon.

Instalación y uso

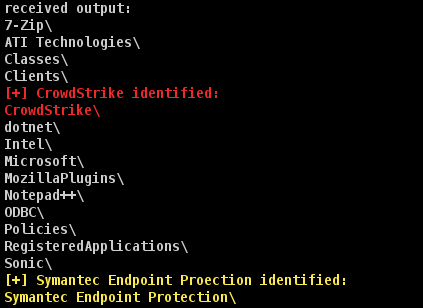
Ejemplo de salida 1

Ejemplo de salida 2

¿Cómo funciona?

Principalmente, utilizando las funciones breg_query y breg_queryv de Cobalt Strike. Luego, toda la salida del beacon es interceptada con beacon_output, buscando valores específicos. Cuando se encuentra una coincidencia positiva, la salida se resaltará en la salida del beacon. Dado que no existe beacon_output_reg o algo similar, como beacon_output_ls y beacon_output_ps, toda la salida debe ser capturada para su análisis.

¿Qué pasa si mi producto AV/EDR no es detectado? / ¿Cómo puedo ayudar?

Esto es esperado. No pudimos probar todas las soluciones AV/EDR, y sabíamos que muchas faltarían. Puede ayudarnos enviando un issue de GitHub incluyendo la siguiente información:


  • Si es una entrada de Sistema/AV/EDR
  • El nombre del producto
  • Entradas de registro relevantes que puedan usarse para identificar positivamente el producto
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →