opposum0112/cusimanse
Marco componible de contratos de investigación y recetas YAML para experimentos de seguridad operados por agentes en cómputo desechable


Estado: Beta — Marco de investigación y kit de ejecución
Cusimanse está en desarrollo activo. Haz un fork, pruébalo, ejecuta los experimentos de referencia, reporta errores y envía pull requests. Se espera que las APIs, recetas, documentación e integraciones evolucionen durante la beta.
Uso de IA y contribución responsable: Cusimanse utiliza desarrollo asistido por IA e IA agéntica como parte de su marco de investigación, documentación, flujos de análisis y proceso de ingeniería. La salida generada o asistida por IA no es automáticamente autoritativa, segura, correcta, original ni adecuada para uso en producción. Los contribuyentes son responsables de revisar, probar y validar los cambios asistidos por IA antes de enviarlos. No dependas de un sistema de IA como única autoridad para decisiones de seguridad, autorización, interpretación de evidencia o acciones críticas para la seguridad. Usa Cusimanse únicamente para investigación autorizada, respeta las leyes y políticas aplicables, protege las credenciales y los datos sensibles, y mantén la ejecución dentro de los límites de política declarados del proyecto y del cómputo desechable. Las contribuciones deben identificar claramente la asistencia material de IA cuando corresponda, preservar la responsabilidad humana y seguir las pruebas del repositorio, los requisitos de revisión y las expectativas de uso responsable.
Investigación de seguridad declarativa y operada por agentes sobre cómputo desechable. Los investigadores declaran la intención y los requisitos; los agentes planifican, seleccionan y analizan; la API de capacidades en Go y la política deciden si la ejecución puede ocurrir y cómo.
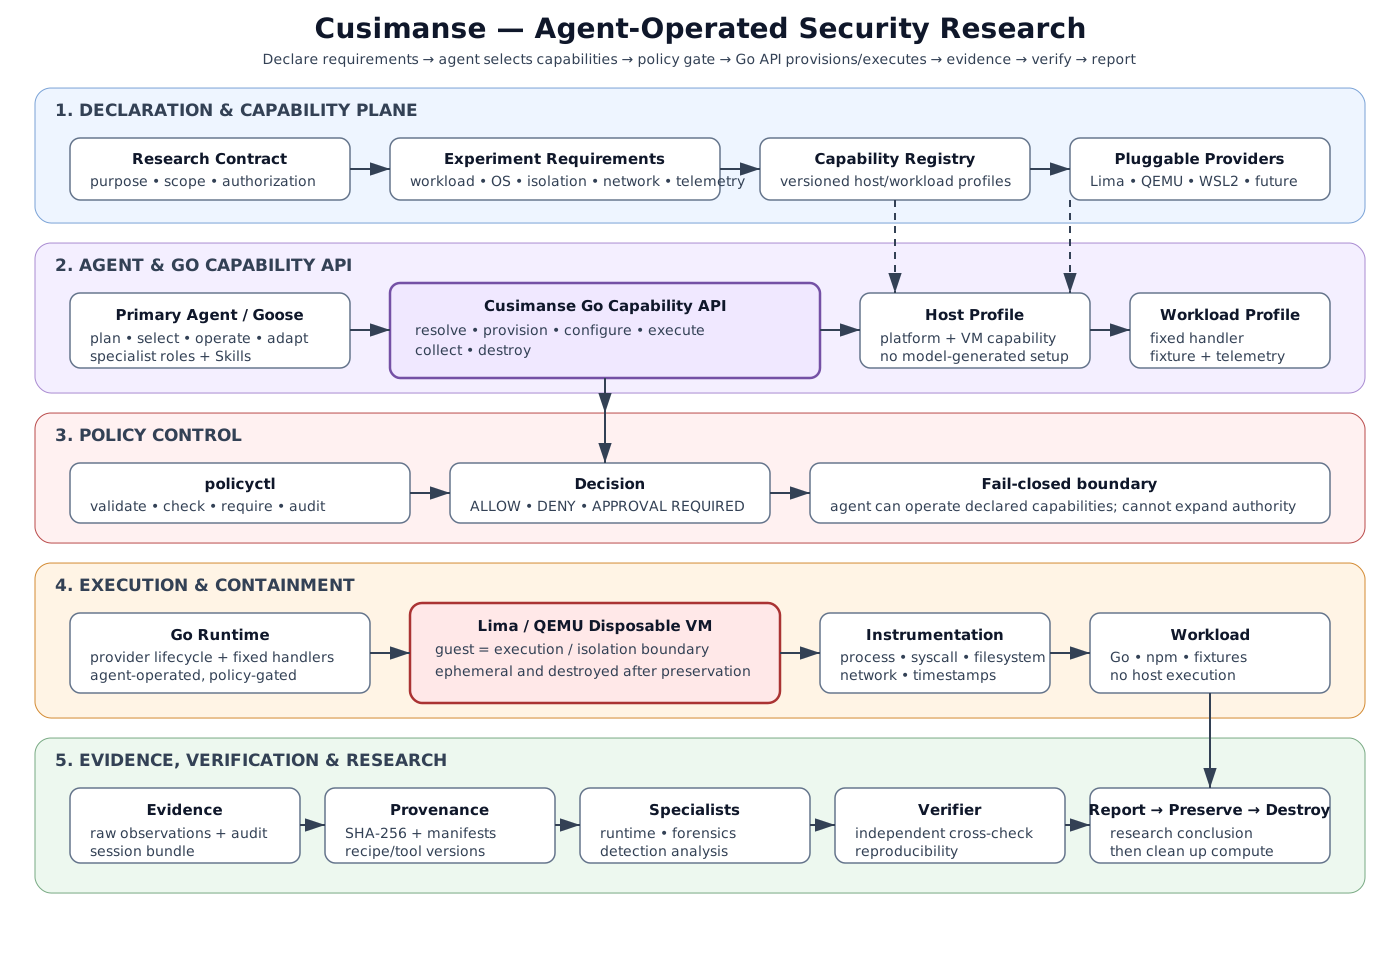
Contrato → requisitos → transferencia de prompt → agente → resolución de capacidades → runtime de Go → política/aprobación → Lima/QEMU → instrumentación/carga de trabajo → evidencia → análisis → verificación independiente → informe → preservación → destrucción.
| Capa | Responsabilidad | Fuente de verdad |
|---|---|---|
| Contrato | propósito, autorización, alcance, aceptación | contracts/ |
| Requisitos | SO, aislamiento, carga de trabajo, red, instrumentación | recipes/experiments/ |
| Biblioteca de prompts | transferencia neutral respecto al agente | prompts/experiments/ |
| Guías del operador | transferencia mediante adaptador ligero | prompts/operators/ |
| Perfiles | capacidades reutilizables de confianza | recipes/profiles/ |
| Runtime | resolución, política, ciclo de vida, límite de ejecución | cmd/cusimanse/, internal/ |
| Política | autoridad y aprobación | policies/, internal/policy/ |
| Contención | cómputo desechable | recipes/lima/, Lima/QEMU |
| Evidencia | observaciones, procedencia, verificación | runs/<session-id>/ |
El agente no puede crear perfiles de confianza, ampliar la política, mutar recetas de confianza ni ejecutar directamente una carga de trabajo no confiable en el host.
Regla de límite: el agente decide qué investigación realizar; Cusimanse decide si puede ejecutarse y cómo.
Escribe contracts/<experiment>.md con la pregunta de investigación, autorización, alcance, criterios de aceptación y restricciones de seguridad. Declara únicamente requisitos en recipes/experiments/<experiment>.yaml.
Ejemplo:
requirements:
  execution: disposable
  os: linux
  workload: npm-threat
  network: localhost-only
  instrumentation: [process, syscall, filesystem, network]
./scripts/install.sh
export PATH="$HOME/.local/bin:$HOME/go/bin:$PATH"
cusimanse doctor
cusimanse validate
cusimanse preflight
cusimanse policy validate
cusimanse test
cusimanse integration-test
goose recipe validate recipes/npm-threat-001/recipe.yaml
goose recipe validate recipes/subrecipes/evidence-analysis.yaml
goose recipe validate recipes/subrecipes/verification.yaml
goose recipe validate recipes/subrecipes/report.yaml
goose run --recipe ./recipes/npm-threat-001/recipe.yaml --interactive
La receta declara explícitamente la extensión de plataforma summon. Summon proporciona únicamente delegación/orquestación; no autoriza la ejecución.
cusimanse resolve npm-threat-001
cusimanse policy explain vm
cusimanse policy explain network
cusimanse policy check-all
cusimanse policy require vm --approved
cusimanse --approved run npm-threat-001 <session-id>
cusimanse observability report <session-id>
cusimanse policy audit
Ciclo de vida: resolve → policy → provision → configure → instrument → execute → collect → verify → report → preserve → destroy.
El prompt es una transferencia, no una capa de autoridad ni una segunda receta.