
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
TestCitrixException — Herramienta mínima para probar la mitigación de CVE-2025-6759 | Kitploit

Herramientas/GitHubGitHub/olljanat/testcitrixexception
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónPapers e InvestigaciónAprendizaje y Educación
GitHubolljanat/testcitrixexception

TestCitrixException

Herramienta mínima para probar la mitigación de CVE-2025-6759

Ver Repositorio
134hace 1 añoAún no revisado
Compartir

Test Citrix Exception (prueba de la mitigación de CVE-2025-6759)

La documentación de Citrix sobre CVE-2025-6759 contiene una mitigación alternativa que consiste en deshabilitar el manejador de excepciones de Citrix desde el registro.

Sin embargo, esa documentación no responde a la pregunta: ¿Este cambio requerirá reiniciar el servicio VDA o el servidor o no? por lo que esta herramienta se creó para probarlo.

Fuentes:

  • CTX676735 proporciona un poco más de información sobre cómo funciona ese manejo de excepciones y sus claves de registro.
  • La publicación del blog de Rapid 7 nos dice que los procesos relacionados con esta vulnerabilidad son GfxMgr.exe y CtxGfx.exe
    • ¡NOTA! Parece que el archivo GfxMgr.exe no existe en absoluto en entornos que no tienen instalada la característica HDX 3D Pro/HDX Graphics, por lo que lo más probable es que esta vulnerabilidad ni siquiera los afecte, pero es imposible estar seguros de eso a menos que Citrix nos proporcione más información sobre este problema.

Investigación

¿Cómo se carga el manejador de excepciones?

En una instalación estándar, el manejador de excepciones se encuentra en la carpeta C:\Program Files\Citrix\ExceptionHandler y con Process Explorer podemos ver que los procesos de CtxGfx.exe que se ejecutan en servidores VDA no tienen cargados los DLL del manejador de excepciones.

Esto significa que esos DLL se cargan dinámicamente solo cuando se necesitan y que por eso los cambios en la configuración del registro deberían activarse inmediatamente incluso para los procesos VDA ya en ejecución.

Pruebas con TestCitrixException.exe

Puedes encontrar la versión binaria de TestCitrixException.exe en los lanzamientos.

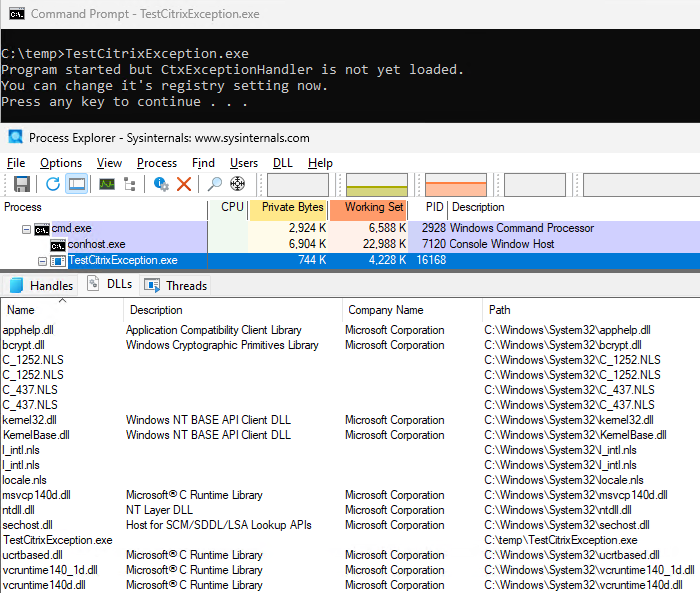
Al ejecutarlo, se detiene para esperar "Pulse cualquier tecla para continuar..." y puedes ver con Process Explorer que en este punto los DLL del manejador de excepciones aún no están cargados: DLLs cargados de TestCitrixException.exe
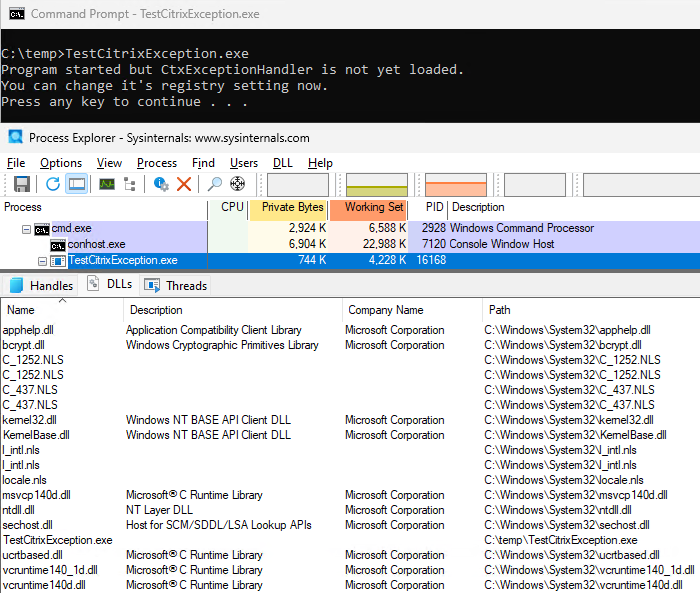
Cuando continúes ese proceso, el manejador de excepciones creará la carpeta C:\ProgramData\Citrix\CDF\Reports\TestCitrixException.exe y el volcado de memoria en esa ubicación.

Si vuelves a hacer lo mismo, pero esta vez cambias la clave de registro, no se creará el volcado de memoria 🎉


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




