
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Superset_auth_bypass_check — Herramienta de detección de la vulnerabilidad de omisión de autenticación de Apahce-Superset (CVE-2023-27524) | Kitploit
Herramientas/GitHubGitHub/okaytc/superset_auth_bypass_check
Autenticación y AutorizaciónEscáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubokaytc/superset_auth_bypass_check

Superset_auth_bypass_check

Compartir

Herramienta de detección de la vulnerabilidad de omisión de autenticación de Apahce-Superset (CVE-2023-27524)

Ver Repositorio
11545hace 3 añosAún no revisado

Superset_auth_bypass_check

Herramienta de detección de la vulnerabilidad de omisión de autenticación de Apache-Superset (CVE-2023-27524)


Fecha de la corrección: 2023.8.3

  • Se corrigió la invalidación de sesión causada por la caducidad del tiempo de sesión codificado de forma fija, y se utilizó la herramienta flask_session_cookie_manager para generar sesiones en tiempo real y realizar la detección.
  • Se corrigió el error que, debido a que la redirección no estaba deshabilitada, provocaba una redirección a /login/ y la coincidencia con el código de estado 200.

Gracias a nplookges por su retroalimentación


Entorno de desarrollo: python3

Para evitar fallos de ejecución debidos al nombrado del entorno de Python, puedes cambiar el programa Python a python3 y añadirlo a las variables de entorno.

使用方式(支持单个URL检测和批量检测)://url做了合规处理,支持输入ip、ip:port样式

单个检测:python3 superset_auth_bypass_check.py -u

示例:python3 superset_auth_bypass_check.py -u http://192.168.1.1/

批量检测:python3 superset_auth_bypass_check.py -f

示例:python3 superset_auth_bypass_check.py -f url.txt

Capturas de demostración:

Detección individual: Imagen
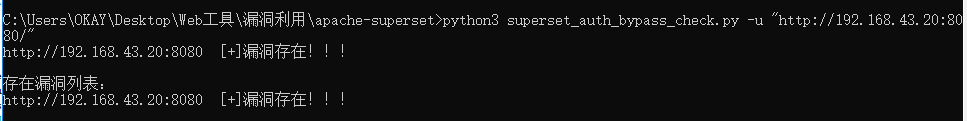
Detección por lotes: Imagen


Descargo de responsabilidad

Esta herramienta se utiliza únicamente con fines educativos y de investigación, con el objetivo de aumentar la conciencia de seguridad y mejorar las prácticas de desarrollo de software. Antes de utilizarla, asegúrese de cumplir con las leyes, regulaciones y normas éticas pertinentes. Después de usarla, elimine esta herramienta. El autor no es responsable de ningún ataque ilegal o comportamiento delictivo realizado por el usuario con ella.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




