 obheda12/gitdorker
Un programa en Python para extraer secretos de GitHub mediante el uso de un gran repositorio de dorks.


GitDorker es una herramienta que utiliza la API de Búsqueda de GitHub y una extensa lista de dorks de GitHub que he recopilado de varias fuentes para proporcionar una visión general de la información sensible almacenada en GitHub a partir de una consulta de búsqueda.
El propósito principal de GitDorker es proporcionar al usuario una superficie de ataque limpia y adaptada para comenzar a cosechar información sensible en GitHub. GitDorker puede usarse con herramientas adicionales como GitRob o TruffleHog en repositorios o usuarios interesantes descubiertos con GitDorker para obtener los mejores resultados.
GitDorker utiliza la API de Búsqueda de GitHub y está limitado a 30 solicitudes por minuto. Para evitar límites de tasa, se incorpora una función de pausa en GitDorker después de cada 30 solicitudes para prevenir fallos en la búsqueda. Por lo tanto, si se ejecuta el archivo alldorks.txt con GitDorker, el proceso tomará aproximadamente 5 minutos en completarse.
** Python3
** GitHub Personal Access Token
** Instalar los requisitos dentro del archivo requirements.txt de este repositorio (pip3 install -r requirements.txt)
Por favor, siga la guía a continuación si no está seguro de cómo crear un personal access token: https://docs.github.com/en/github/authenticating-to-github/creating-a-personal-access-token
Se recomienda proporcionar a GitDorker al menos dos GitHub Personal Access Tokens para que pueda alternar entre ellos durante el proceso de dorking y reducir la probabilidad de ser limitado por tasa. El uso de múltiples tokens de cuentas separadas de GitHub proporcionará los mejores resultados.
Dentro de la carpeta dorks hay una lista de dorks. Se recomienda usar el archivo "alldorks.txt" al mapear la superficie de ataque de secretos de GitHub. "alldorks.txt" es mi colección de dorks que he extraído de varios recursos, sumando un total de 239 dorks individuales de información sensible de GitHub.
He creado una publicación en el blog con mucho más detalle sobre cómo usar GitDorker y posibles casos de uso aquí: https://medium.com/@obheda12/gitdorker-a-new-tool-for-manual-github-dorking-and-easy-bug-bounty-wins-92a0a0a6b8d5
Para una visión detallada completa de los casos de uso y cómo usar las funciones más actualizadas de GitDorker, consulte la presentación de BlackHat a continuación: https://youtu.be/UwzB5a5GrZk
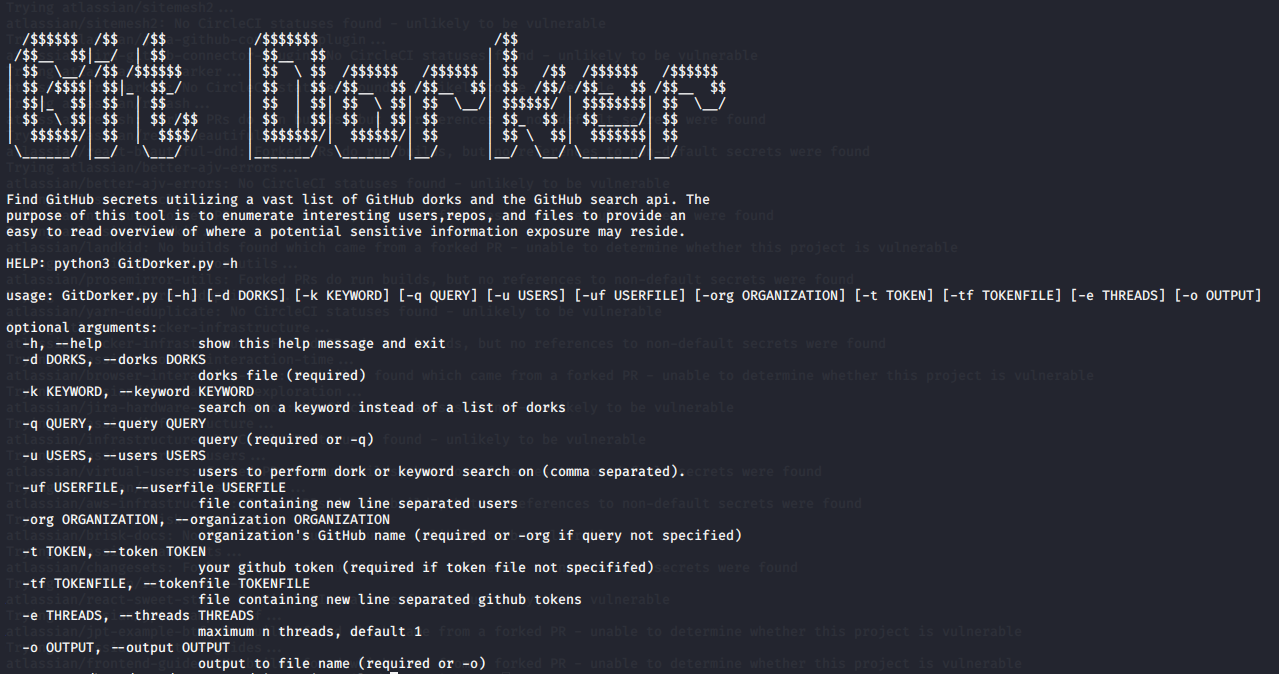
Salida de ayuda:

## Comando de construcción
docker build -t gitdorker .

## Comando básico de ejecución
docker run -it gitdorker

## Comando de ejecución
docker run -it -v $(pwd)/tf:/tf gitdorker -tf tf/TOKENSFILE -q tesla.com -d dorks/DORKFILE -o tesla

## Comando de ejecución
docker run -it -v $(pwd)/tf:/tf xshuden/gitdorker -tf tf/TOKENSFILE -q tesla.com -d dorks/DORKFILE -o tesla
A continuación se muestra un ejemplo de los resultados de ejecutar la consulta "tesla.com" con una pequeña lista de dorks.
Se ejecutó el siguiente comando para consultar "tesla.com" contra una lista de dorks:
python3 GitDorker.py -tf TOKENSFILE -q tesla.com -d Dorks/DORKFILE -o tesla

Nota: Cuanto más avanzadas sean las consultas que realice (es decir, incorporación de información de usuario, organización, endpoint, etc.), más concisos serán los resultados obtenidos.

Puntos de referencia para crear GitDorker y compilar listas de dorks
Este proyecto está hecho solo con fines educativos y de pruebas éticas. El uso de esta herramienta para atacar objetivos sin el consentimiento mutuo previo es ilegal. Los desarrolladores no asumen ninguna responsabilidad y no se hacen responsables por cualquier uso indebido o daño causado por esta herramienta.






