
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/nupacachi/-cve-2021-44790
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHubnupacachi/-cve-2021-44790

-CVE-2021-44790

Experimentación con CVE-2021-44790

Ver Repositorio
4326hace 2 añosAún no revisado
Compartir

CVE-2021-44790

Descripción de CVE-2021-44790

  • CVE-2021-44790 describe un fallo de seguridad a nivel de sistema en mod_lua de Apache HTTP Server, especialmente en la versión 2.4.51 y versiones anteriores. Esta vulnerabilidad se activa cuando la función r:parsebody() procesa incorrectamente las solicitudes HTTP multipart/form-data, generalmente debido al envío de datos de formulario no estándar.
  • Este problema no solo aumenta la probabilidad de denegación de servicio, sino que también abre la oportunidad de ejecutar código remoto a través de solicitudes cuidadosamente estructuradas.

Experimentación CVE-2023-25690

  • Usar una máquina Ubuntu 22.04 como máquina atacante
  • Usar Windows 10 64bit como servidor
    • Instalar el software Apache Server VC11 2.4.38

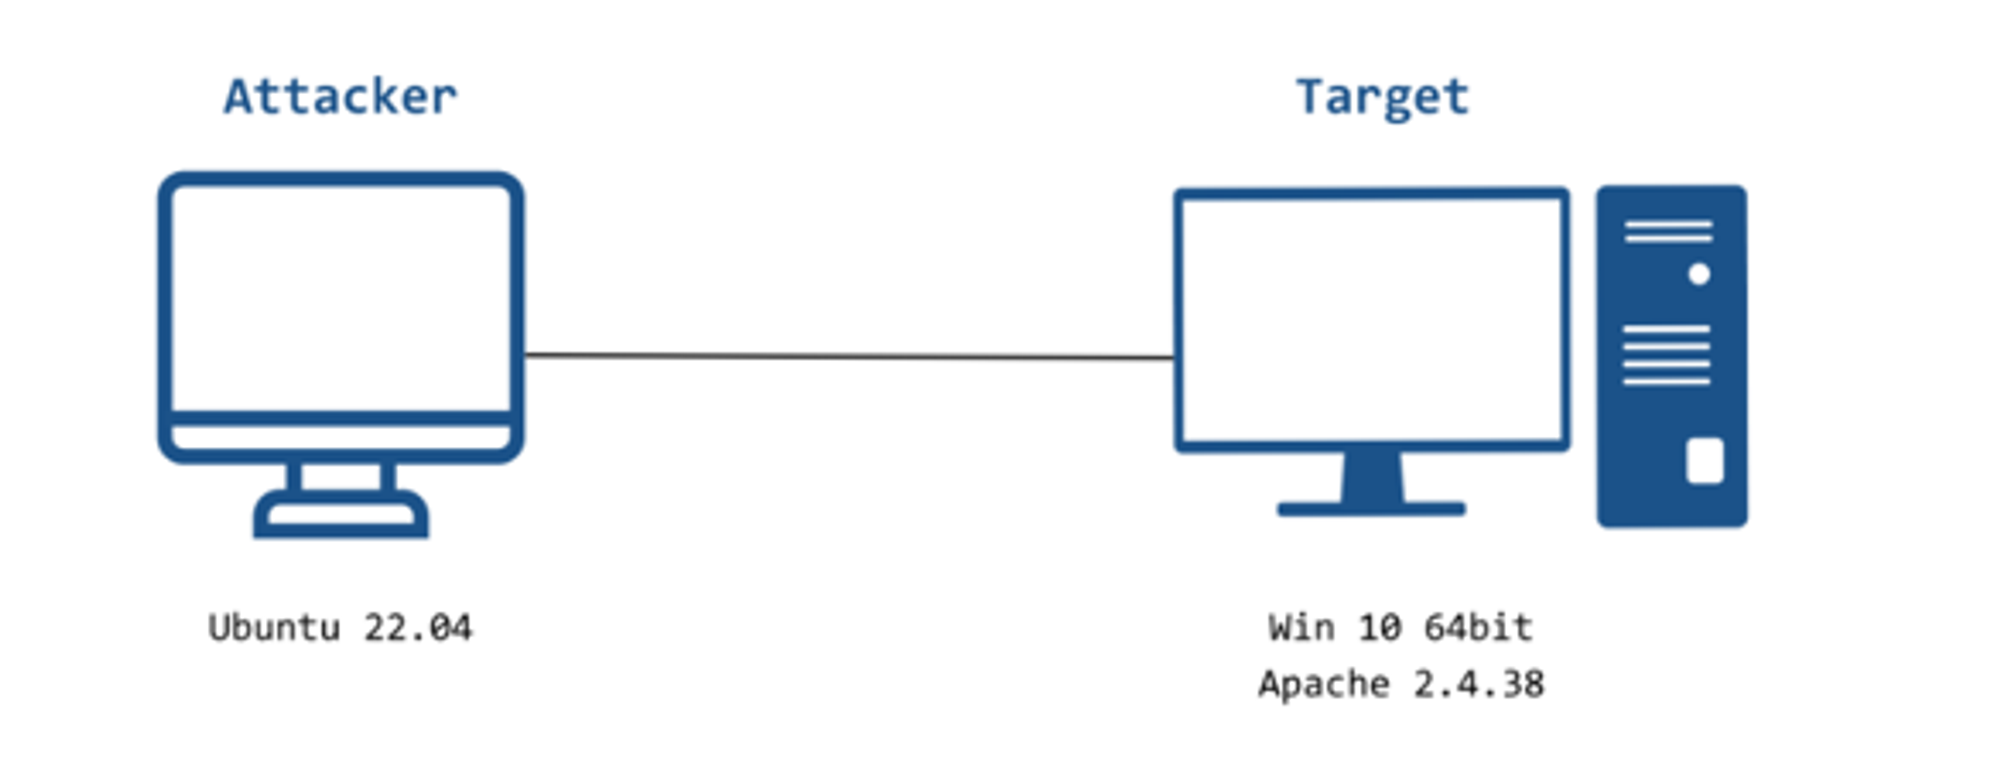
Descripción de la figura experimental

image

  • Máquina atacante: Ubuntu 22.04 - IP: 10.6.10.130
  • Máquina víctima: Windows 10 64bit - IP: 10.6.10.131

Requisitos del sistema

  • Máquina atacante:
    • Sistema operativo Ubuntu 22.04
    • Instalar Python y Curl.
  • Requisitos de la máquina víctima:
    • Sistema operativo Windows 10 64bit
    • Instalar Apache 2.4.38
    • Configurar httpd.conf para poder utilizar el módulo Lua (ver apéndice)

Objetivo de explotación: Aprovechar la vulnerabilidad de desbordamiento de búfer para llevar a cabo un DoS contra el objetivo.

Implementación experimental

  • B1: En la máquina víctima:

    • Descargar Apache 2.4.38 a la máquina.
    • Configurar httpd.conf (apéndice I).
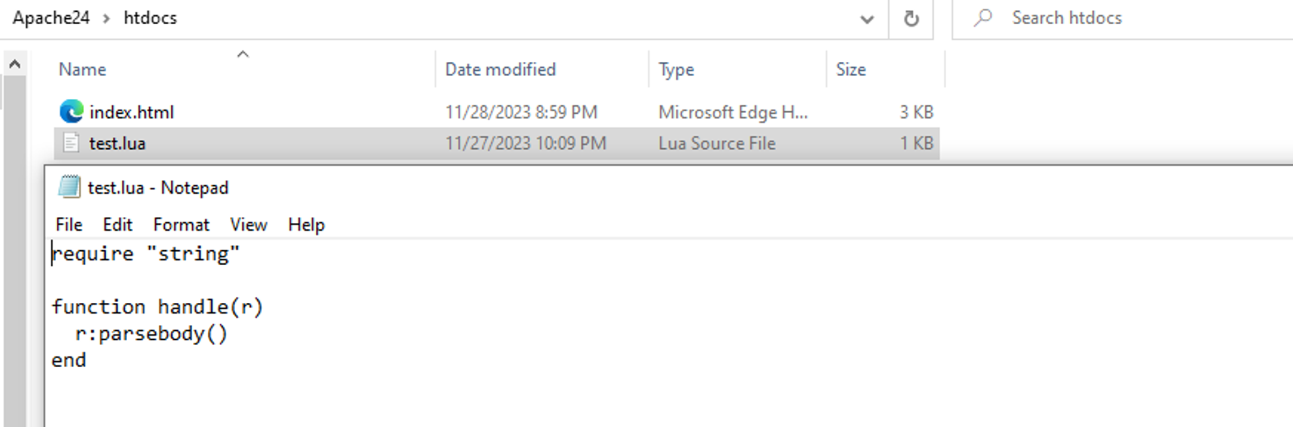
    • Crear el archivo test.lua en el directorio htdocs (apéndice I).
    • Antes de usar la máquina atacante, debemos desactivar el firewall de la máquina víctima.
    • Usar cmd para moverse al directorio:
    **Apache24/bin**  để tiến hành chạy **httpd.exe.**
    
  • B2: En la máquina atacante:

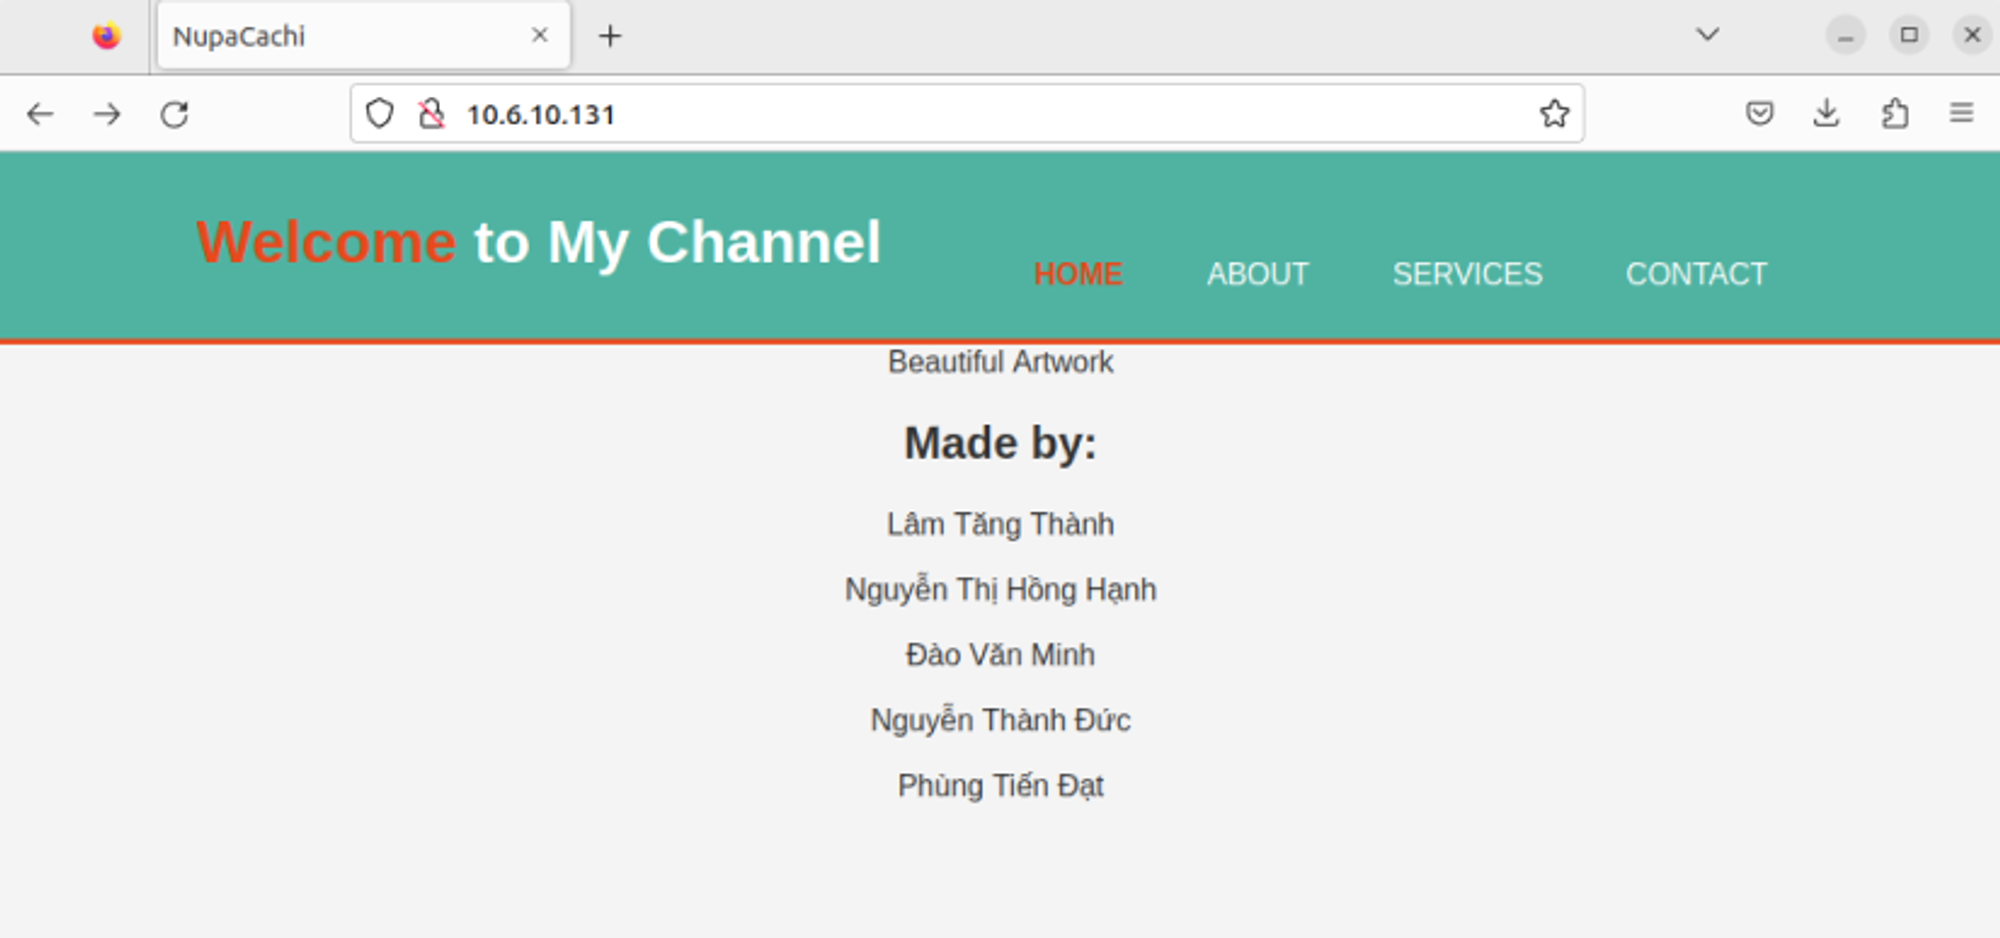
    • Intentar conectarse al sitio web de la víctima (como el experimento es en red local ⇒ conectarse a la IP de la máquina víctima: 10.6.10.131).

    image

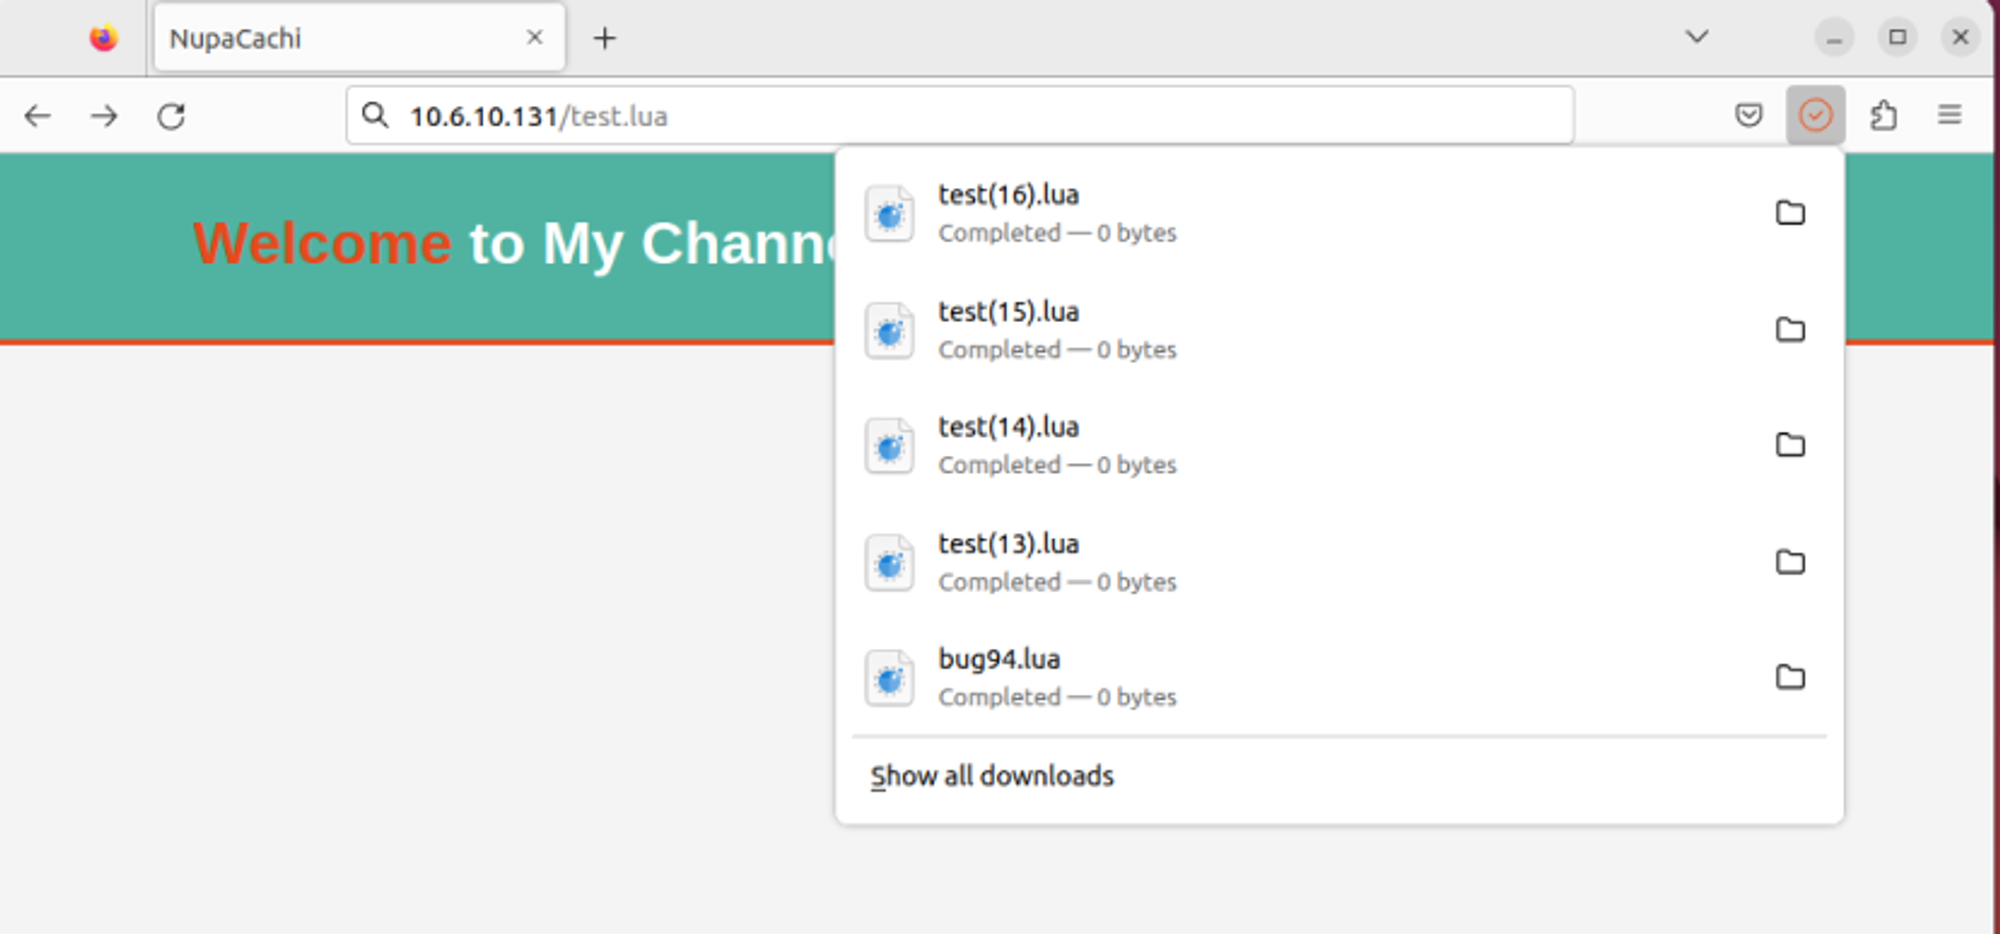
    • Cuando se pueda conectar, localizar el archivo Lua (en el experimento será: 10.6.10.131/test.lua).

    image

    • Enviar la solicitud de explotación a esa ubicación y observar el resultado:
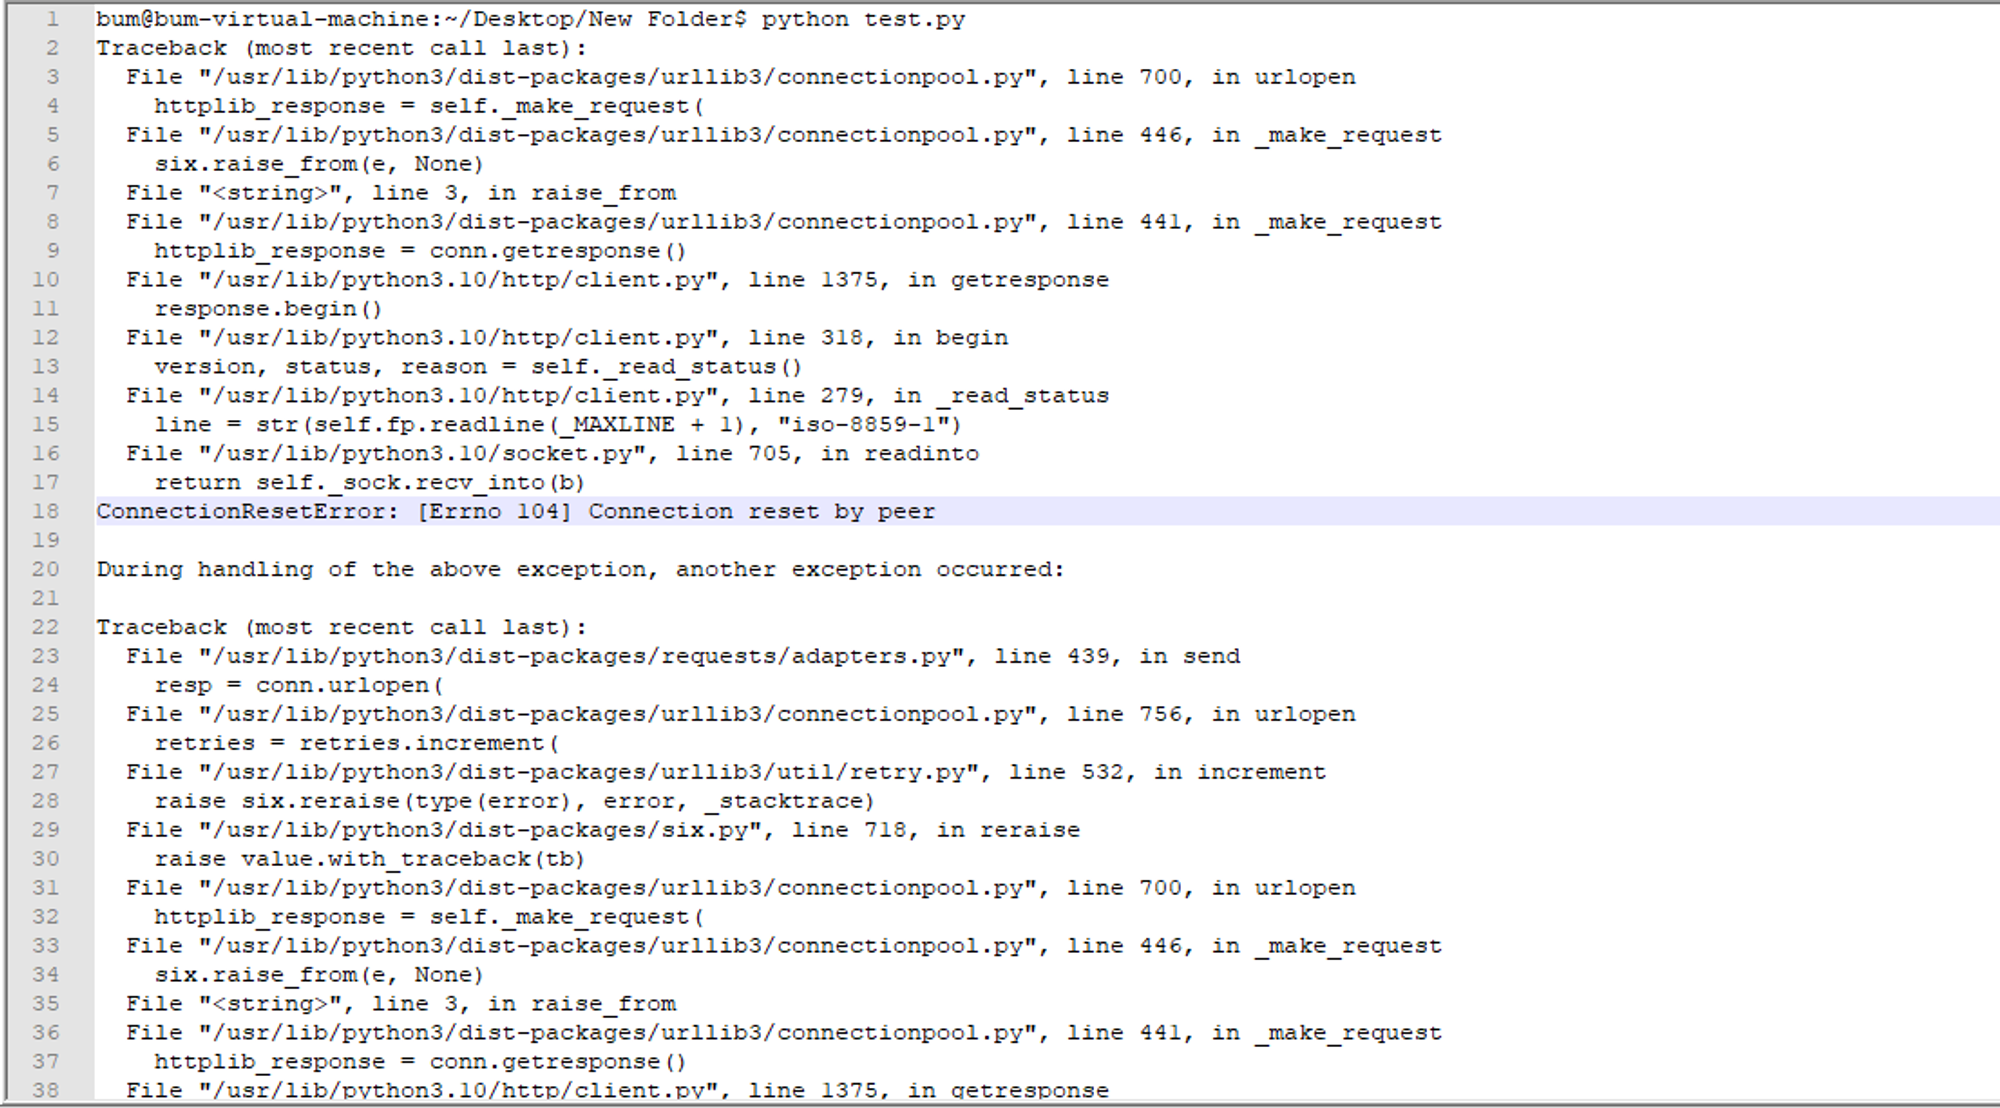
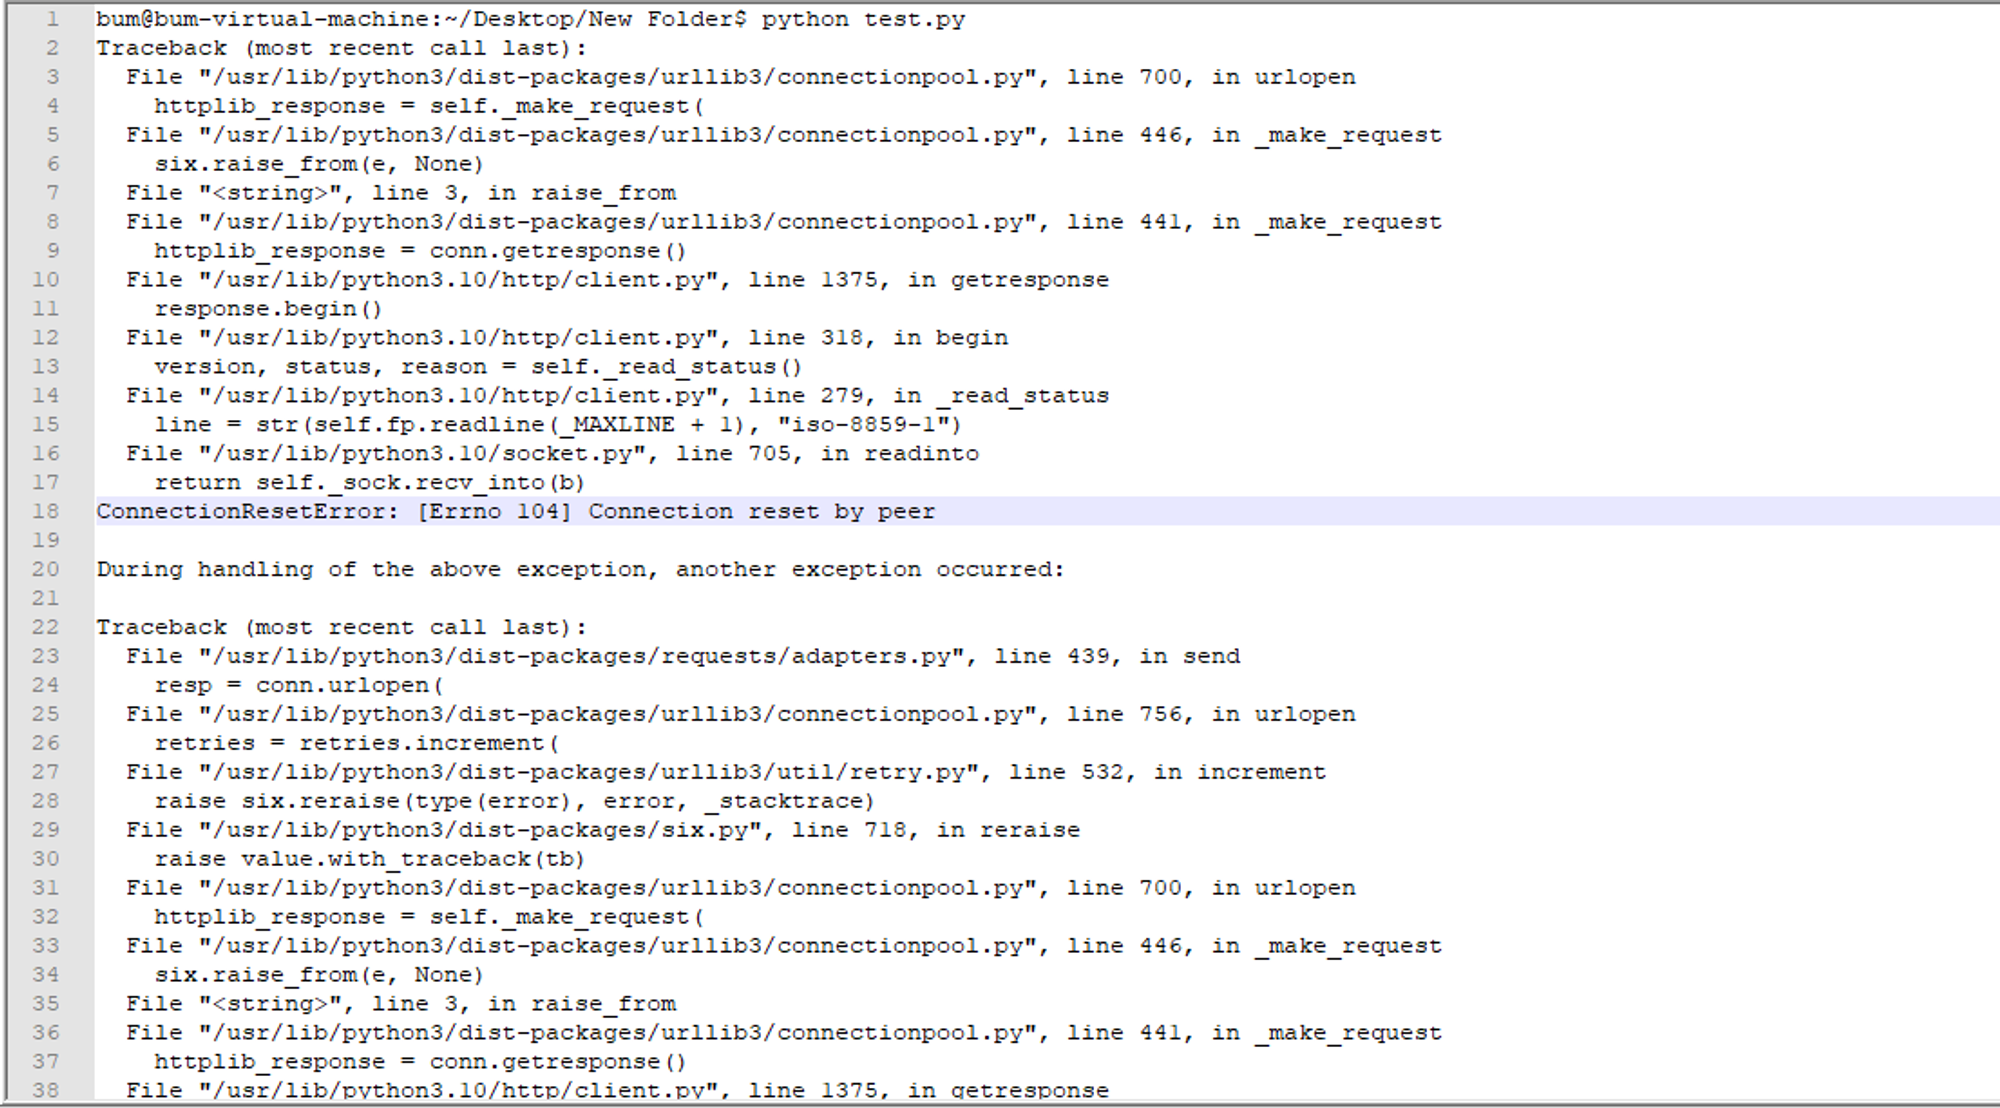
      1. Error de restablecimiento de conexión inicial:

        • La primera parte del registro muestra ConnectionResetError104

          ha ocurrido un error con el código específico

          , lo que significa "Restablecimiento de conexión entre pares". Esto suele ocurrir cuando el servidor remoto ("par") recibe tu solicitud de conexión pero luego cierra la conexión abruptamente.

      2. Librería Urllib3 y la solicitud:

        • El script parece estar usando requestsurllib3

          librería, por lo que depende de ella

          para crear la conexión HTTP.

        • La librería urllib3

          está intentando abrir la conexión y realizar la solicitud, pero falla debido al restablecimiento de la conexión.

      3. Manejo de excepciones en la librería:

        • Ambos urllib3requestsurllib3

          están

          capturando y relanzando las excepciones. La librería

          está intentando aumentar el número de reintentos para la solicitud, lo que indica que puede estar configurada para reintentar en caso de fallo, pero finalmente se rinde después de agotar los reintentos.

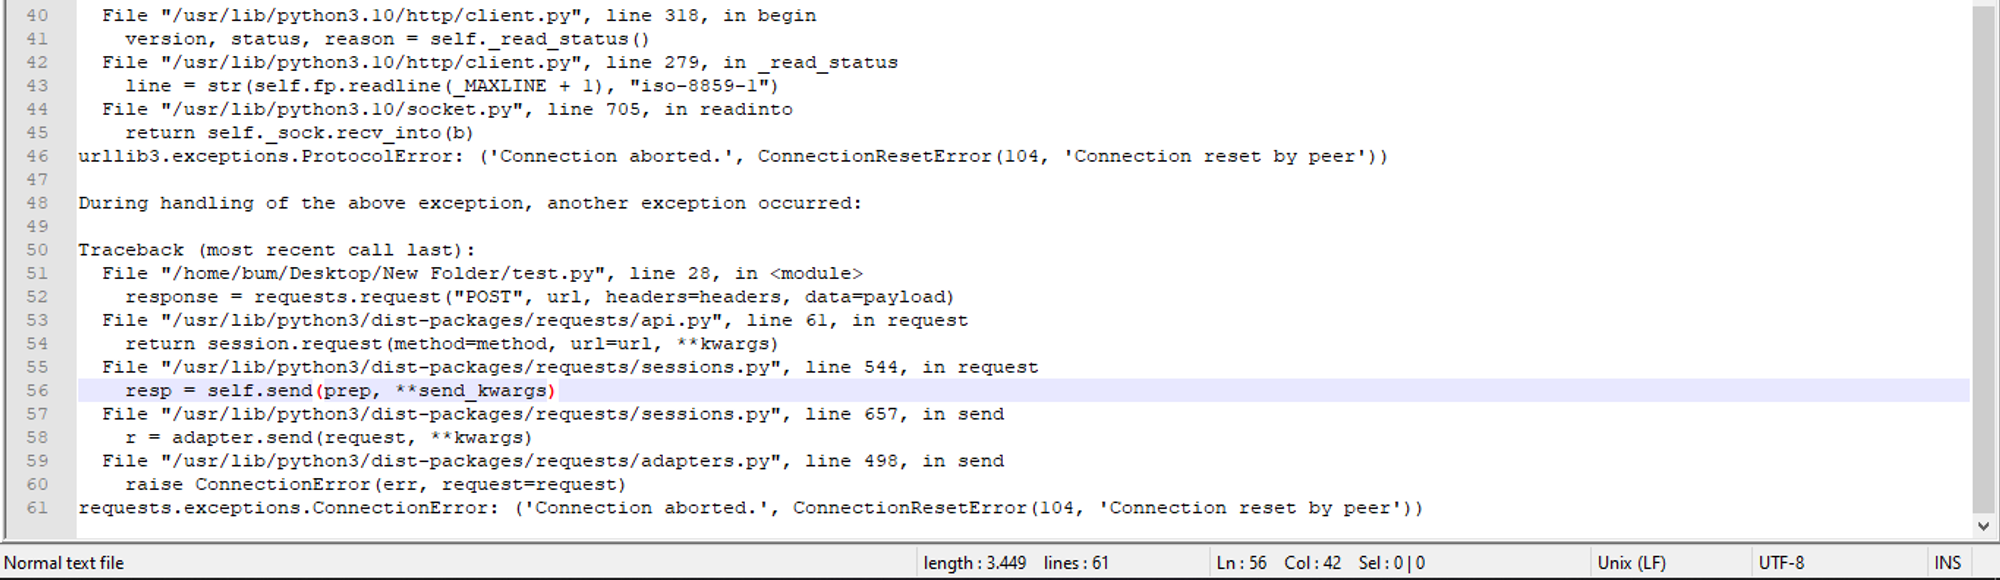
      4. Error de conexión final en la solicitud:

        • La excepción final es lanzada por la librería requestsConnectionError

          , que es el archivo

          . Esta es una excepción general que se lanza cuando no se puede realizar la conexión al servidor, lo que puede ocurrir si el servidor restablece la conexión.
image

image

  • B3: En la máquina víctima:

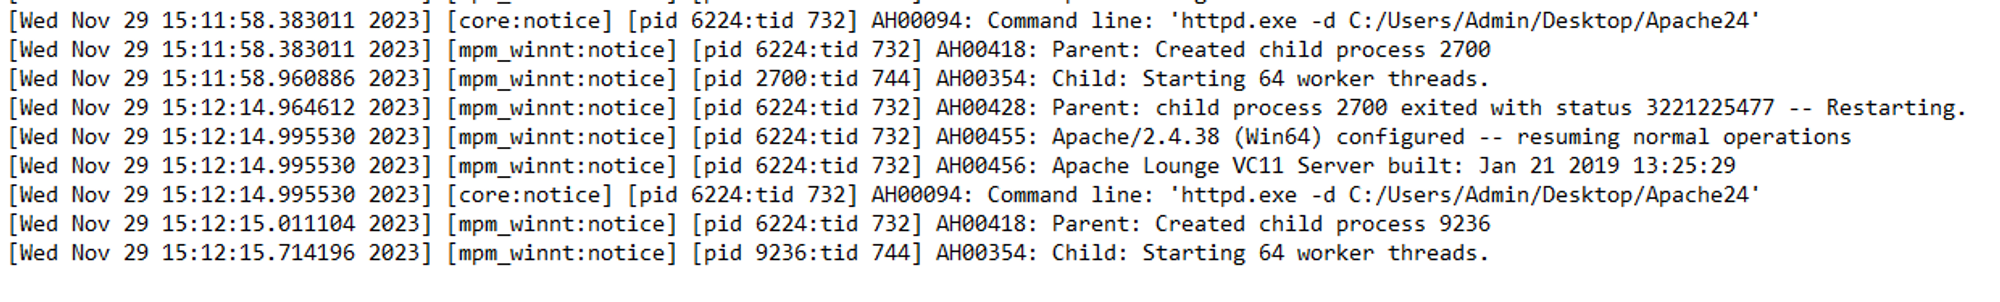
    • Revisar el registro:
    • [Wed Nov 29 15:11:58.320403 2023] [mpm_winnt:notice] [pid 6224:tid 732] AH00428: Parent: child process 7220 exited with status 3221225477 -- Restarting.
    • El proceso hijo 7220 salió con el código de error 3221225477. Esto puede ser un error debido al acceso a una región de memoria no válida o un error similar. Apache luego intenta reiniciar el proceso.
    image

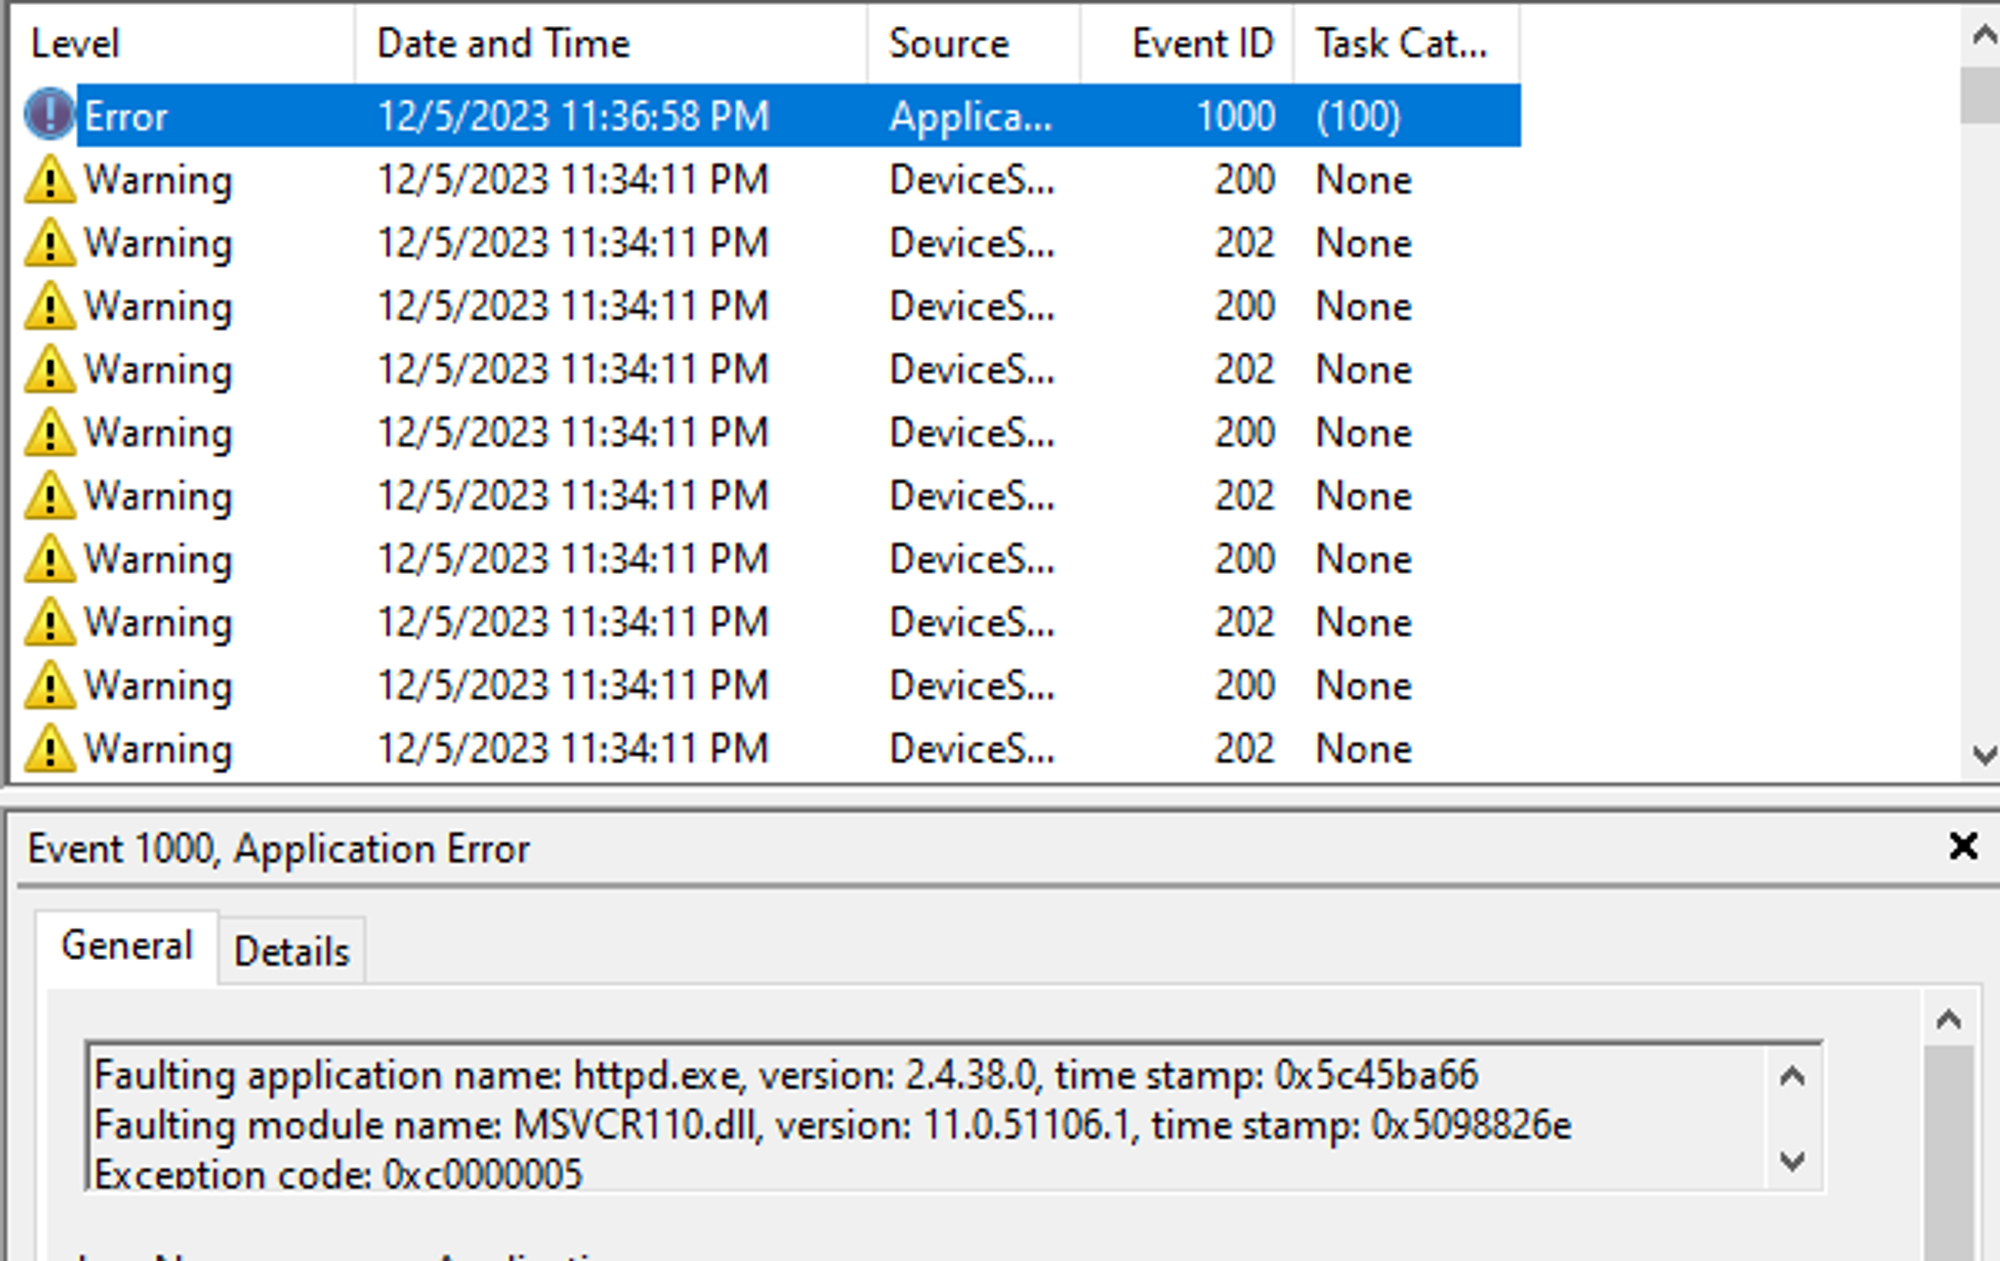
    • Revisar el servicio:
      • El detalle del error menciona que el nombre de la aplicación con error es httpd.exe, que es el ejecutable del servidor HTTP Apache. El nombre del módulo con error es MSVCR110.dll11.0.51106.1. El código de excepción es 0xc0000005, que normalmente indica un error de violación de acceso. Esto significa que el programa intentó leer o escribir en una ubicación de memoria que no debería, lo que es una causa común de fallos de aplicación.
    image

Apéndice I

  • Configuración de httpd.conf:

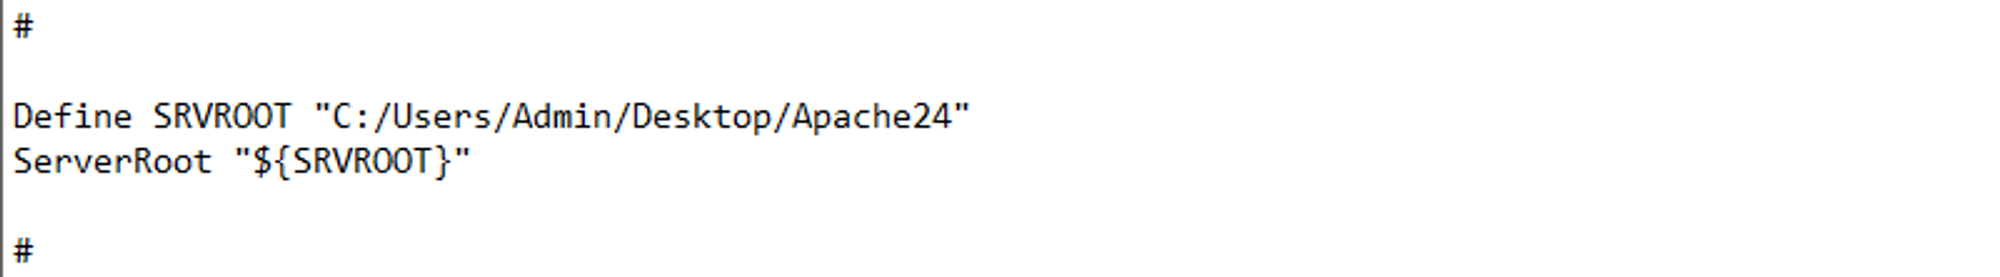
    • Corregir la ruta

      image

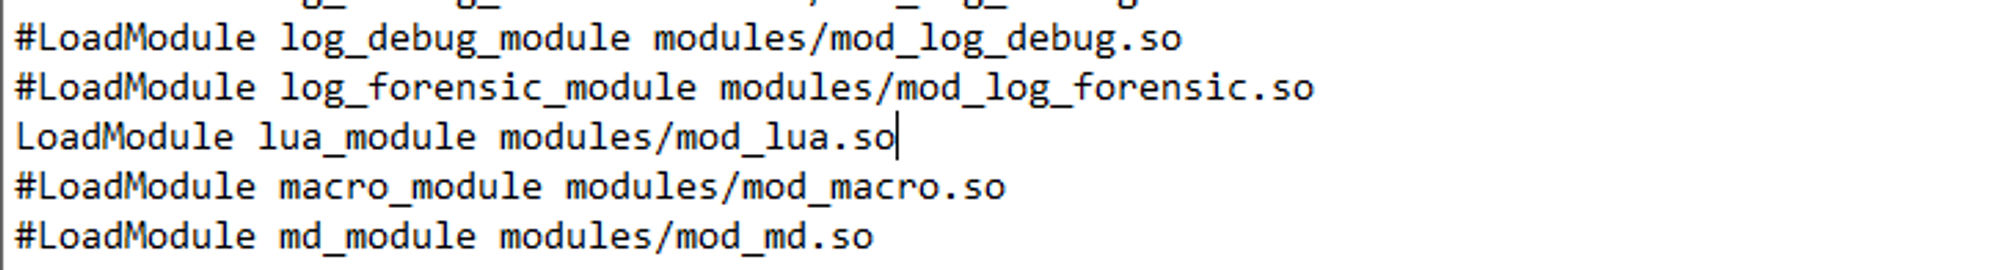
    • Iniciar el módulo Lua

      image

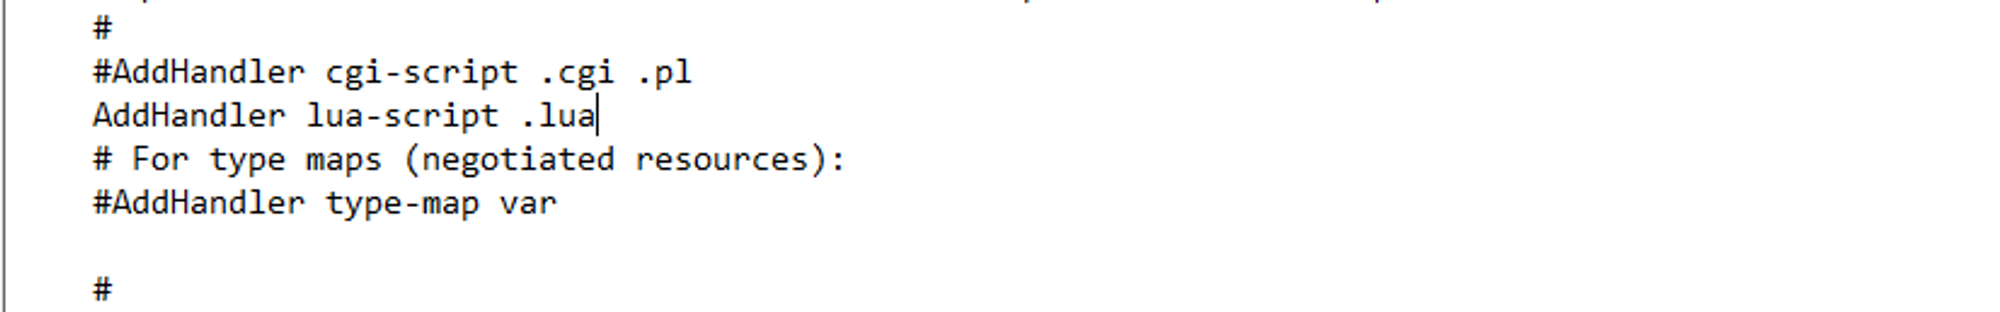
    • Añadir el Handler para el módulo Lua

      image

  • Contenido de test.lua y ruta:

    image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →