

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-15474 — Una vulnerabilidad de denegación de servicio en el candado inteligente AuntyFey BLE permite inundaciones de conexión no autenticadas para bloquear a usuarios legítimos. CVE-2025-15474 | Kitploit
Herramientas/GitHubGitHub/nsm-barii/cve-2025-15474
Seguridad BluetoothSeguridad IoTAnálisis de VulnerabilidadesExplotaciónSeguridad InalámbricaSeguridad de Hardware e IoTAprendizaje y Educación
GitHubnsm-barii/cve-2025-15474

CVE-2025-15474

Una vulnerabilidad de denegación de servicio en el candado inteligente AuntyFey BLE permite inundaciones de conexión no autenticadas para bloquear a usuarios legítimos. CVE-2025-15474

Ver Repositorio
450hace 10 mesesAún no revisado
Compartir

Vulnerabilidad de Denegación de Servicio (DoS) en Cerradura Inteligente BLE

Una inundación de conexiones Bluetooth Low Energy (BLE) no autenticadas puede impedir de manera confiable que los usuarios legítimos desbloqueen el dispositivo interrumpiendo la entrada del teclado y forzando estados de bloqueo repetidos.


📌 Resumen

Este repositorio documenta una vulnerabilidad de Denegación de Servicio (DoS) que afecta a un candado inteligente BLE comercial
(Producto en Amazon).

El dispositivo expone una dirección MAC BLE estática (sin RPA) y acepta intentos de conexión no autenticados.
Al iniciar repetidamente conexiones BLE en un bucle, un atacante puede interferir con el flujo de autenticación del teclado de la cerradura, impidiendo que los usuarios completen la entrada del PIN.

Este comportamiento no es causado por intentos de contraseña incorrectos — al usuario se le niega tiempo suficiente para ingresar el PIN antes de que el dispositivo entre forzosamente en un estado de bloqueo.


🔥 Impacto

  • ❌ Impide que usuarios legítimos desbloqueen el dispositivo
  • ⛔ El teclado se vuelve no responsivo durante la entrada
  • 🔁 El bloqueo forzado ocurre cada 10–15 segundos
  • 🧠 El bloqueo es provocado por interferencia BLE, no por intentos de PIN inválidos
  • 🔓 Funciona tanto en configuraciones predeterminadas como personalizadas
  • 📡 El objetivo usa una dirección MAC estática, lo que permite seguimiento persistente
  • 🚫 No se requiere emparejamiento ni autenticación

Mientras el ataque se mantenga, el dispositivo permanece efectivamente inutilizable.


🧪 Requisitos del Ataque

  • Linux con capacidad BLE
  • Python 3.x
  • Biblioteca Python bleak
  • Dirección MAC del objetivo (el dispositivo la transmite después de presionar un botón físico)

🚀 Prueba de Concepto (PoC)

Paso 1: Instalar Dependencias

python3 -m venv venv
source venv/bin/activate
pip install bleak

Paso 2: Ejecutar el Ataque

python3 poc.py -m <mac_objetivo>

Esto inicia intentos de conexión BLE no autenticados en un bucle.
La cerradura se vuelve inutilizable, interrumpiendo consistentemente la entrada del usuario y forzando un comportamiento de bloqueo.


📷 Demo

A continuación se muestra una imagen fija de una sesión de ataque en vivo donde el teclado del dispositivo quedó inoperativo:
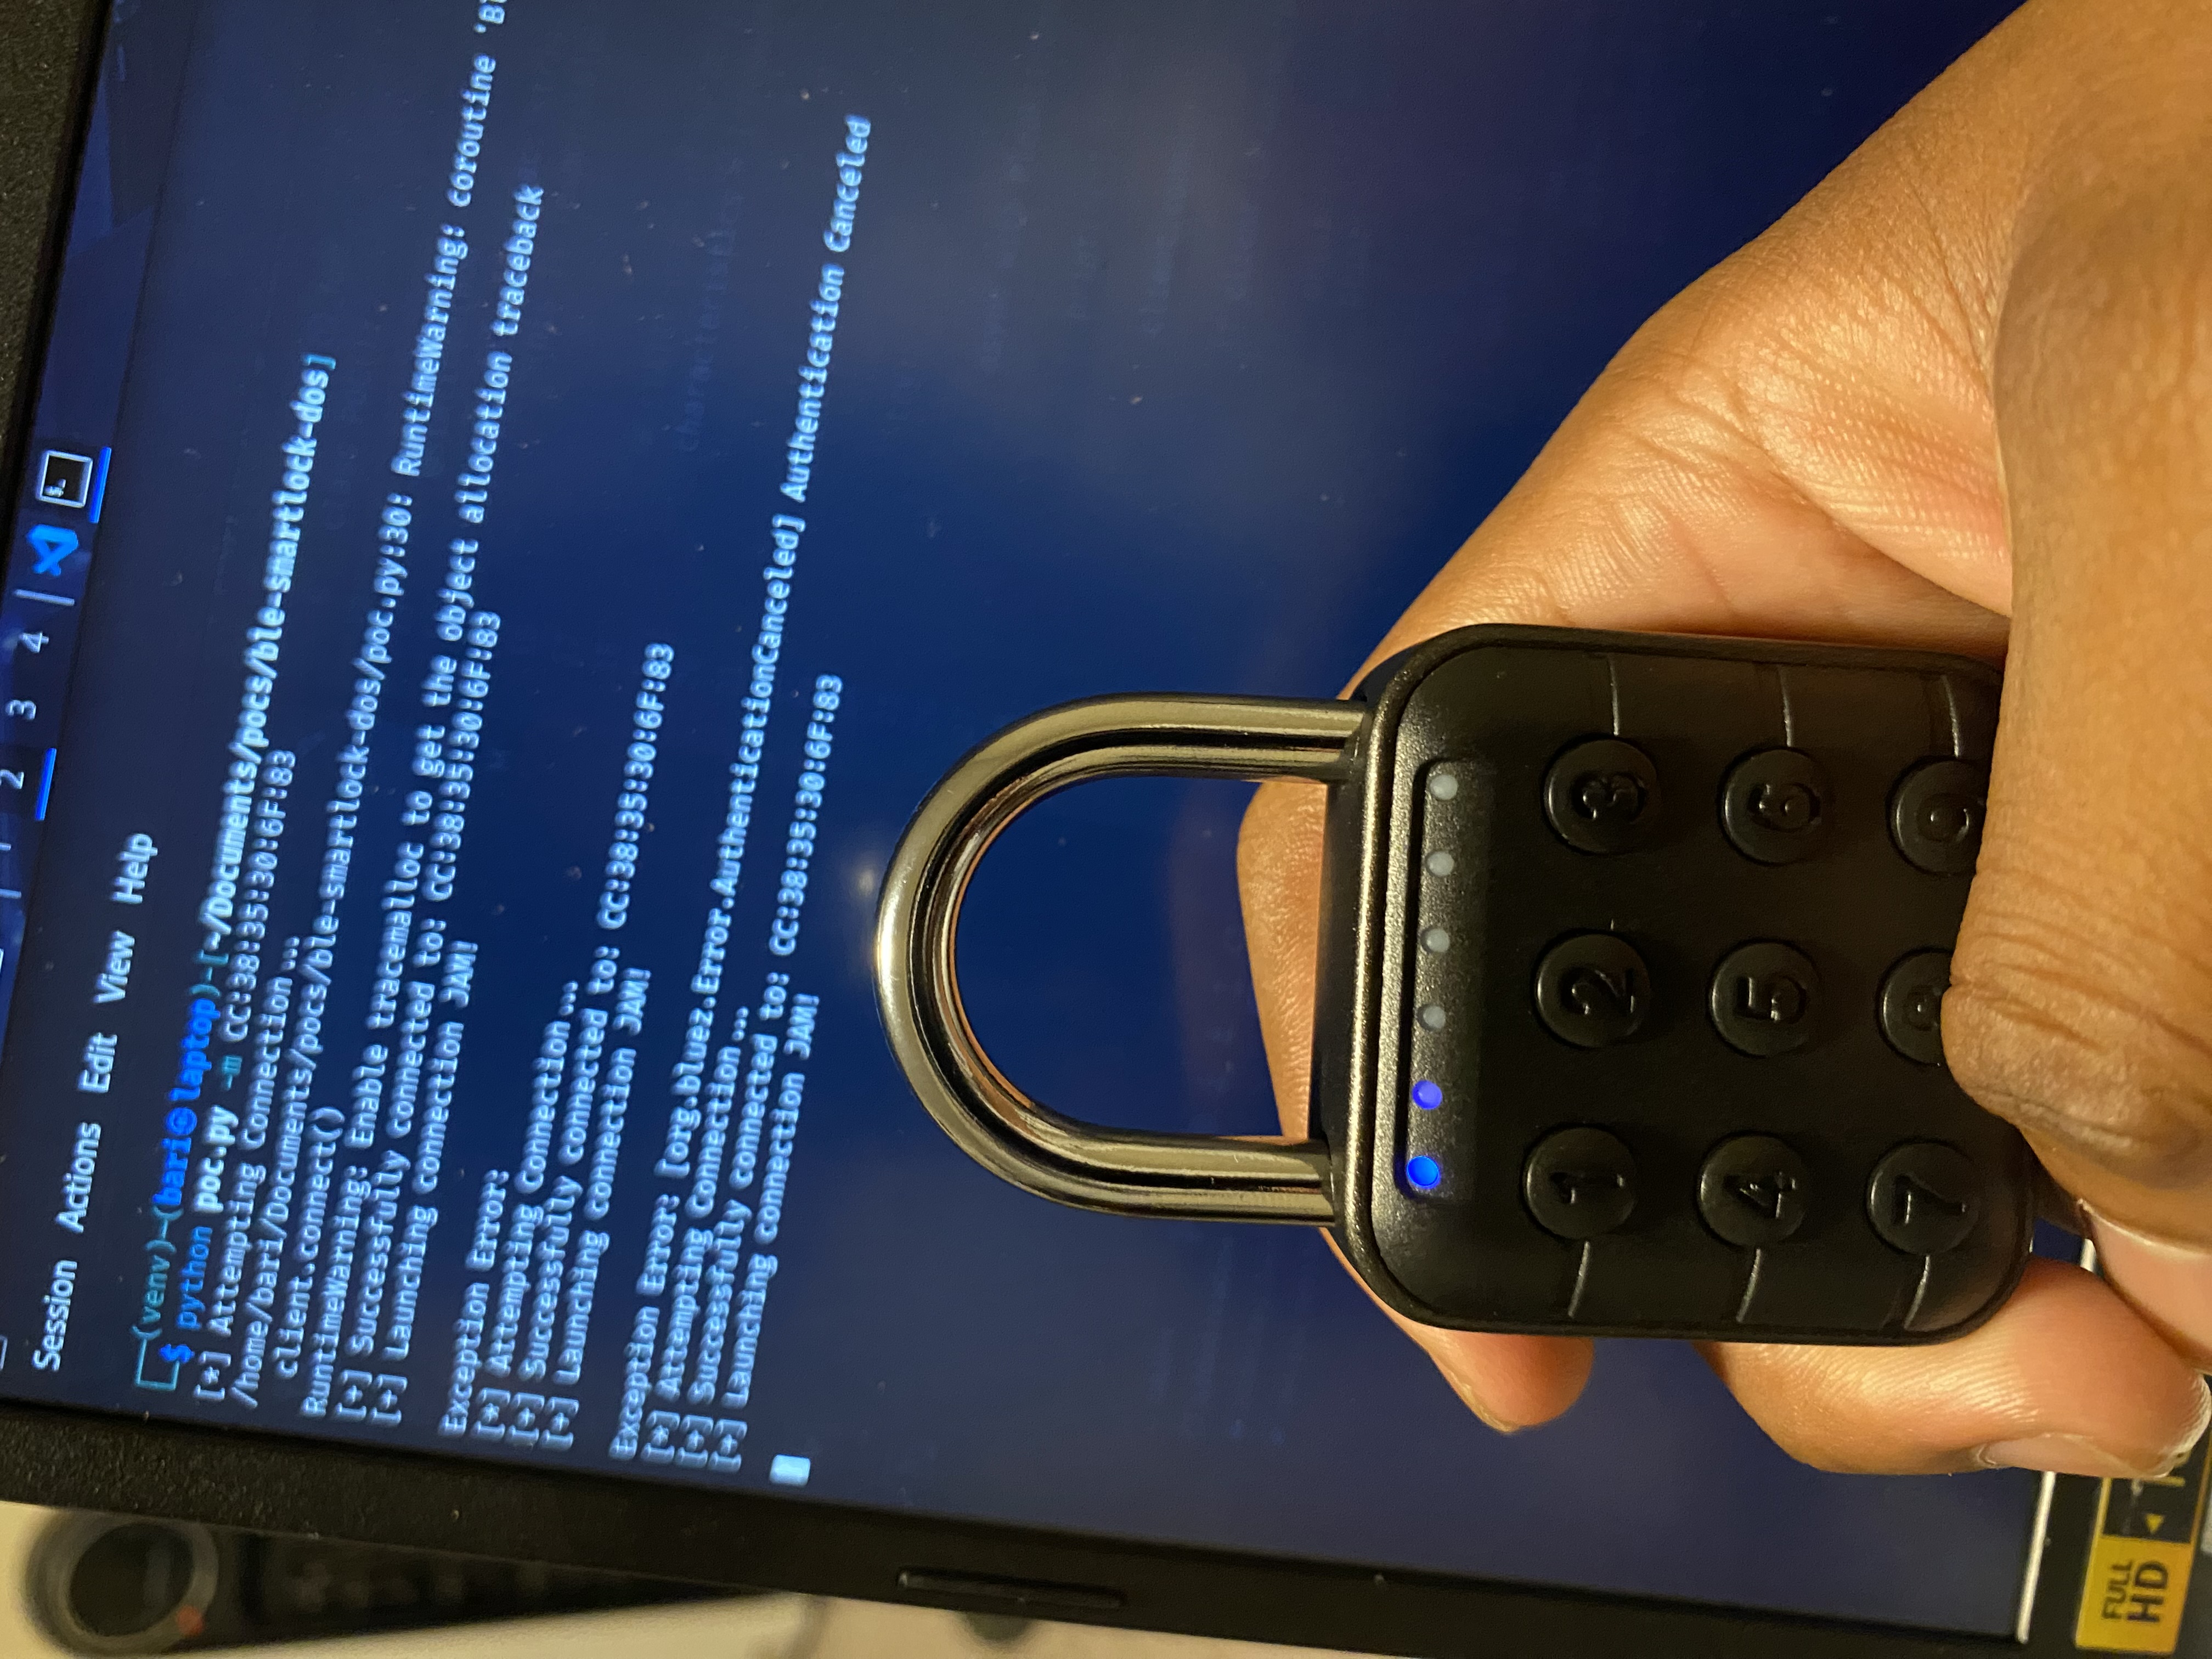
Attack in action


🛑 Aviso Legal

Esta prueba de concepto se proporciona estrictamente con fines educativos y de divulgación responsable.

  • No pruebe esto en dispositivos que no posea o para los que no tenga permiso de evaluación
  • Esta herramienta no debe usarse para actividades maliciosas
  • El autor no asume ninguna responsabilidad por el mal uso

Esta vulnerabilidad se está reportando de manera responsable al fabricante y a las autoridades CVE correspondientes.



🕒 Cronología de Divulgación

  • Vulnerabilidad descubierta: 2025
  • Reportada a: MITRE + VulnCheck
  • Estado CVE: Asignado
  • Investigador: nsm_barii
    GitHub: https://github.com/nsm-barii

🔗 Referencias

  • Producto en Amazon: https://www.amazon.com/dp/B0F9L1M4XG
  • Repositorio en GitHub: https://github.com/nsm-barii/CVE-2025-34462
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



