 nshalabi/attack-tools
Modelo de datos relacional SQLite para MITRE ATT&CK más una herramienta de planificación de emulación de adversarios, enriquecida con pruebas ATOMIC de Red Canary y planes de emulación de APT3.


Utilidades para trabajar con el framework MITRE™ ATT&CK™, que incluyen un modelo de datos relacional y una herramienta de planificación de emulación de adversarios.
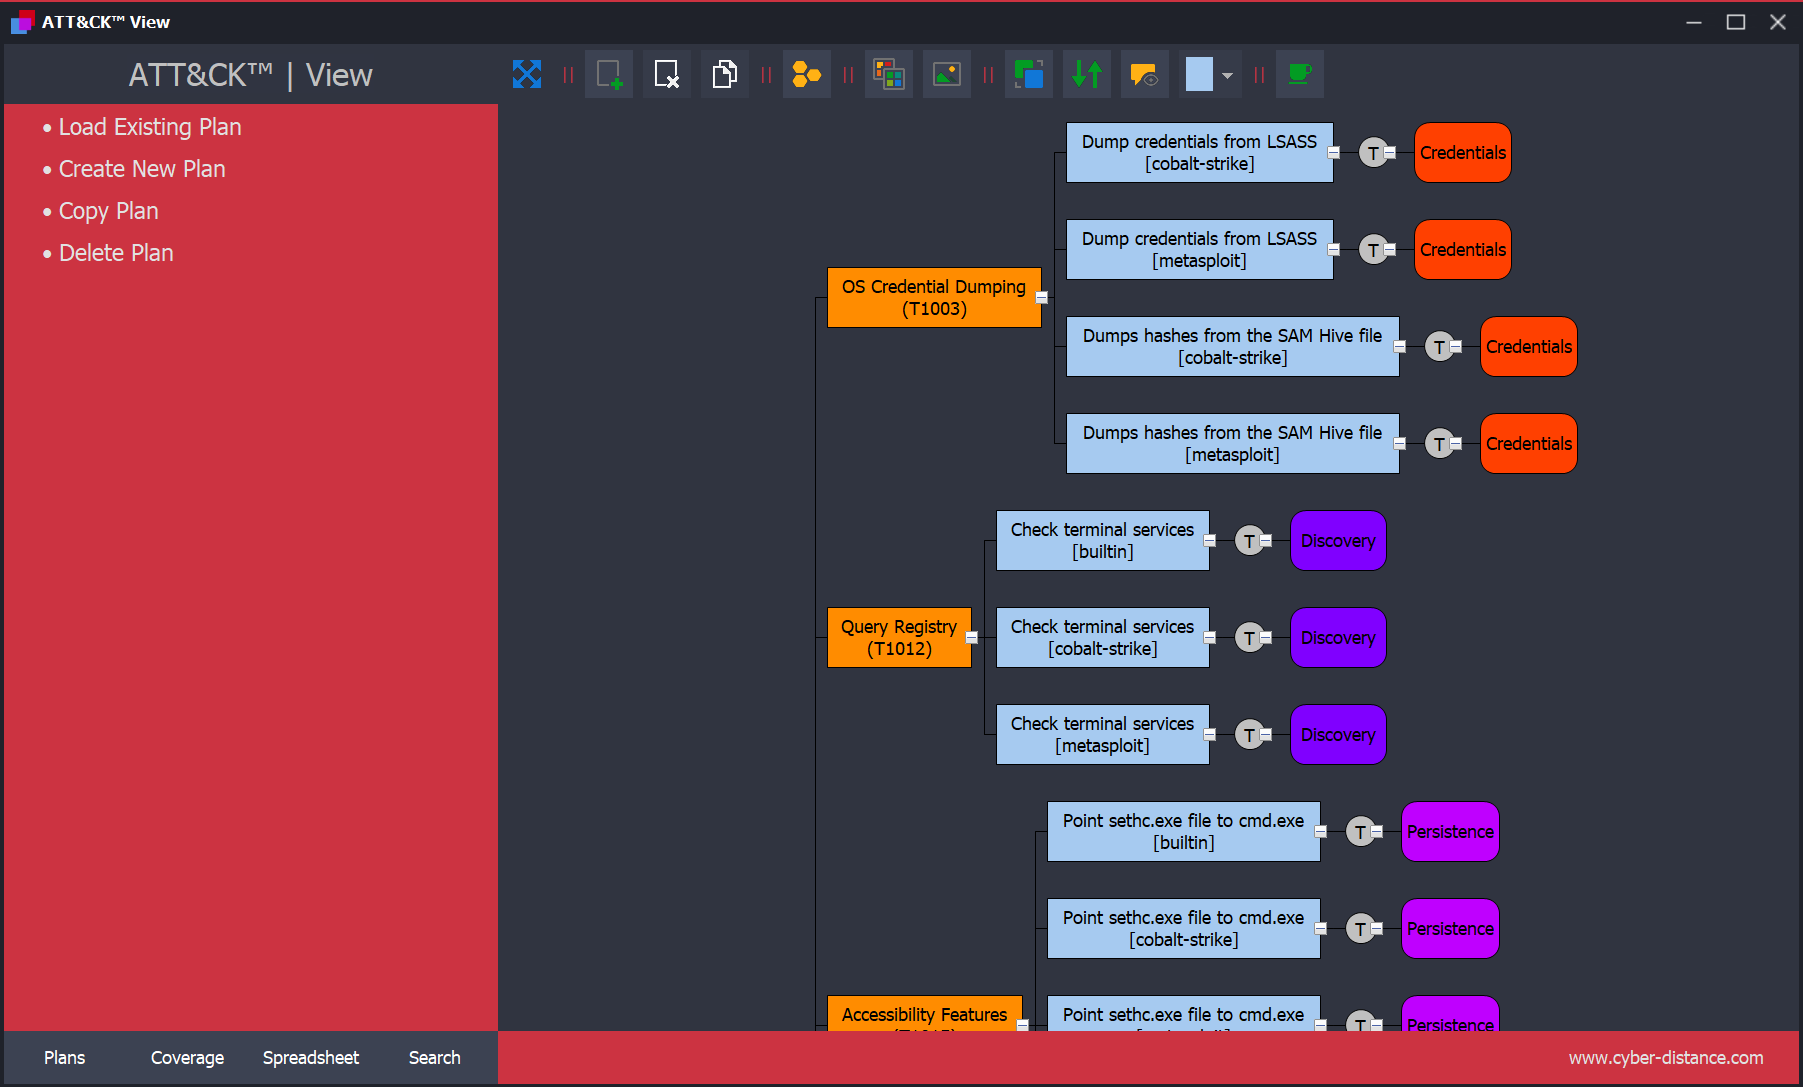
ATT&CK™ View es una herramienta de planificación que ayuda a los defensores a diseñar planes de emulación de adversarios utilizando el framework MITRE™ ATT&CK™.
Proporciona un enfoque estructurado e incluye un plan completo de emulación de adversarios para APT3 (desarrollado por MITRE™). También sirve como ejemplo de uso del modelo de datos relacional y de cómo enriquecer el modelo (extenderlo) con datos adicionales, como las pruebas ATOMIC™ de Red Canary.
(Fuente: MITRE Adversary Emulation Plans)
El framework ATT&CK™ es ampliamente utilizado, pero muchos casos de uso requieren herramientas habilitadas para ATT&CK.
Este repositorio proporciona una base de datos relacional (SQLite) para simplificar la integración y permitir la creación de herramientas personalizadas o la fusión de ATT&CK con otros frameworks.
Piense en términos de un modelo de datos en lugar de la tecnología de base de datos subyacente: el esquema puede adaptarse a cualquier DBMS.
Ejemplo de modelo conceptual (puede implementarse en cualquier RDBMS):

A continuación se muestran consultas SQL de ejemplo para explorar la base de datos de ATT&CK™.
Para ejecutarlas, utilice cualquier herramienta de gestión de SQLite (consulte SQLite Management Tools).
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
SALIDA
| nombre |
|---|
| .bash_profile and .bashrc |
| Access Token Manipulation |
| Accessibility Features |
| Account Discovery |
| Account Manipulation |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
SALIDA
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile and .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
El campo id es una clave única que se utilizará con frecuencia en muchas consultas SQL
Las referencias externas se almacenan en la tabla external_references, dado que una técnica de ATT&CK™ puede tener una o más referencias, el vínculo entre las dos tablas es el identificador de la técnica (consulte la consulta anterior), enumeraré múltiples formas de acceder a las referencias externas
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
SALIDA
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
SALIDA
| name | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
SALIDA
| nombre | descripción |
|---|---|
| 3PARA RAT | 3PARA RAT es una herramienta de acceso remoto (RAT) programada en C++ que ha sido utilizada por Putter Panda. (Cita: CrowdStrike Putter Panda) Alias: 3PARA RAT |
| 4H RAT | 4H RAT es un malware que ha sido utilizado por Putter Panda desde al menos 2007. (Cita: CrowdStrike Putter Panda) Alias: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL es una puerta trasera de espionaje que ha sido utilizada por APT28 desde al menos 2012 hasta 2016. Generalmente se emplea para espionaje a largo plazo y se despliega en objetivos considerados interesantes tras una fase de reconocimiento. (Cita: Kaspersky Sofacy) (Cita: ESET Sednit Part 2) Alias: ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpy es un shell web. Ha sido modificado por actores del Threat Group-3390 para crear la versión ASPXTool. (Cita: Dell TG-3390) Alias: ASPXSpy, ASPXTool |
| Agent.btz | Agent.btz es un gusano que se propaga principalmente a través de dispositivos extraíbles como unidades USB. Según los informes, infectó redes militares de EE. UU. en 2008. (Cita: Securelist Agent.btz) Alias: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
SALIDA

