
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
OpenVAS-Vulnerability-Assessment-Incident-Response — Se realizó una evaluación de vulnerabilidades completa y rápida usando OpenVAS contra Metasploitable2, se identificó la vulnerabilidad crítica de backdoor en vsftpd (CVE-2011-2523), y se desarrolló documentación de contención, remediación y respuesta a incidentes. | Kitploit
Herramientas/GitHubGitHub/nitinsukthe-g/openvas-vulnerability-assessment-incident-response
ReconocimientoEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesPruebas de PenetraciónAprendizaje y EducaciónRespuesta a Incidentes
GitHubnitinsukthe-g/openvas-vulnerability-assessment-incident-response

OpenVAS-Vulnerability-Assessment-Incident-Response

Compartir

Se realizó una evaluación de vulnerabilidades completa y rápida usando OpenVAS contra Metasploitable2, se identificó la vulnerabilidad crítica de backdoor en vsftpd (CVE-2011-2523), y se desarrolló documentación de contención, remediación y respuesta a incidentes.

Ver Repositorio
40hace 5 mesesAún no revisado

Operation SecureScan — Evaluación de Vulnerabilidades y Respuesta a Incidentes con OpenVAS

OpenVAS Kali Linux Cybersecurity MITRE


Resumen del Proyecto

Este proyecto demuestra un flujo de trabajo completo de Evaluación de Vulnerabilidades y Respuesta a Incidentes utilizando OpenVAS (Greenbone Vulnerability Manager) en un entorno controlado de laboratorio de ciberseguridad.

La evaluación tuvo como objetivo Metasploitable2 e identificó una Vulnerabilidad Crítica — Backdoor en Paquetes Fuente Comprometidos de vsftpd (CVE-2011-2523).

El proyecto simula responsabilidades del mundo real de Analista SOC, Analista de Seguridad y Gestión de Vulnerabilidades, incluyendo:

  • Descubrimiento de Vulnerabilidades
  • Evaluación de Riesgos
  • Análisis de Vulnerabilidades Críticas
  • Contención de Incidentes
  • Planificación de Remediación
  • Reportes de Seguridad

Objetivos

✔ Configurar el Escáner de Vulnerabilidades OpenVAS

✔ Realizar la Evaluación de Vulnerabilidades

✔ Analizar Hallazgos Críticos de Seguridad

✔ Investigar CVE-2011-2523

✔ Evaluar el Riesgo e Impacto en la Seguridad

✔ Desarrollar una Estrategia de Remediación

✔ Producir Documentación de Respuesta a Incidentes


Entorno de Laboratorio

ComponenteTecnología
Plataforma AnfitrionaVirtualBox / VMware
Máquina AtacanteKali Linux
Escáner de VulnerabilidadesOpenVAS / Greenbone
Máquina ObjetivoMetasploitable2
Tipo de EvaluaciónEvaluación Interna de Vulnerabilidades
Perfil de EscaneoFull & Fast

Diagrama de Arquitectura

Host Machine
│
├── Kali Linux
│      └── OpenVAS Scanner
│
└── Metasploitable2
       └── Vulnerable Target

Tecnologías Utilizadas

  • Kali Linux
  • OpenVAS / Greenbone
  • Metasploitable2
  • Redes Linux
  • Análisis de CVE
  • MITRE ATT&CK
  • Respuesta a Incidentes
  • Gestión de Vulnerabilidades

Metodología


Paso 1 — Identificar la Dirección IP de Metasploitable2

Identificar la dirección IP del objetivo.
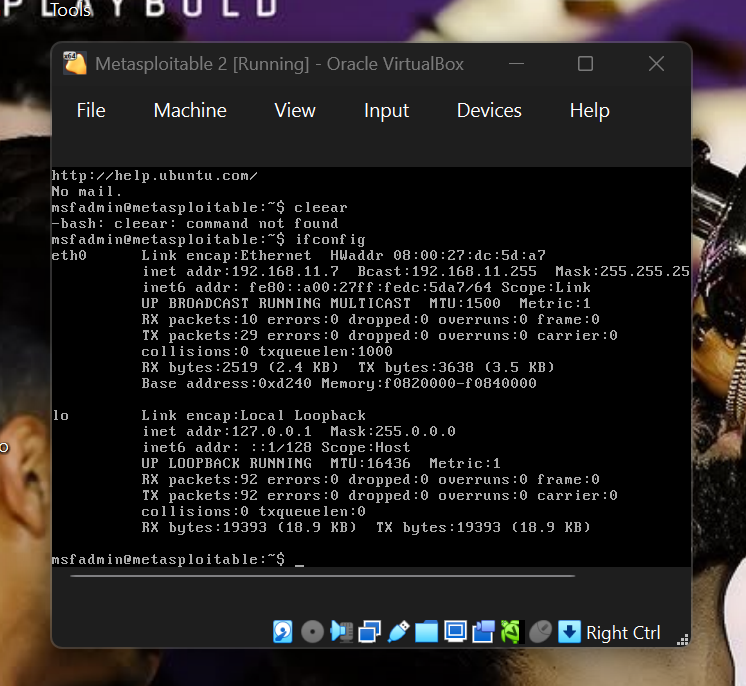
Captura de Pantalla

IP de Metasploitable


Paso 2 — Verificar la Conectividad de Red

Validar la conectividad entre Kali Linux y el objetivo vulnerable.

Captura de Pantalla

Prueba de Ping


Paso 3 — Agregar Objetivo en OpenVAS

Navegar:

Configuration → Targets

Crear un objetivo usando la dirección IP de Metasploitable2.

Captura de Pantalla

Agregar Objetivo


Paso 4 — Iniciar Escaneo de Vulnerabilidades

Navegar:

Scans → Tasks

Crear e iniciar un escaneo de vulnerabilidades.

Configuración utilizada:

Full and Fast

Captura de Pantalla

Escaneo Rápido


Paso 5 — Monitorear el Progreso del Escaneo

Rastrear:

  • Progreso del Escaneo
  • Resultados de Severidad
  • Estado de Ejecución

Captura de Pantalla

Progreso del Escaneo


Paso 6 — Analizar el Informe del Escaneo

Revisar los hallazgos de vulnerabilidades y los problemas de seguridad identificados.

Navegar:

Scans → Reports

Captura de Pantalla

Analizar Informe


Hallazgos de la Evaluación de Vulnerabilidades


Análisis de Severidad de Resultados

Revisar la distribución de severidad identificada durante el escaneo.

Captura de Pantalla

Severidad de Resultados


Análisis de Severidad de Puertos

Analizar servicios de red vulnerables y puertos expuestos.
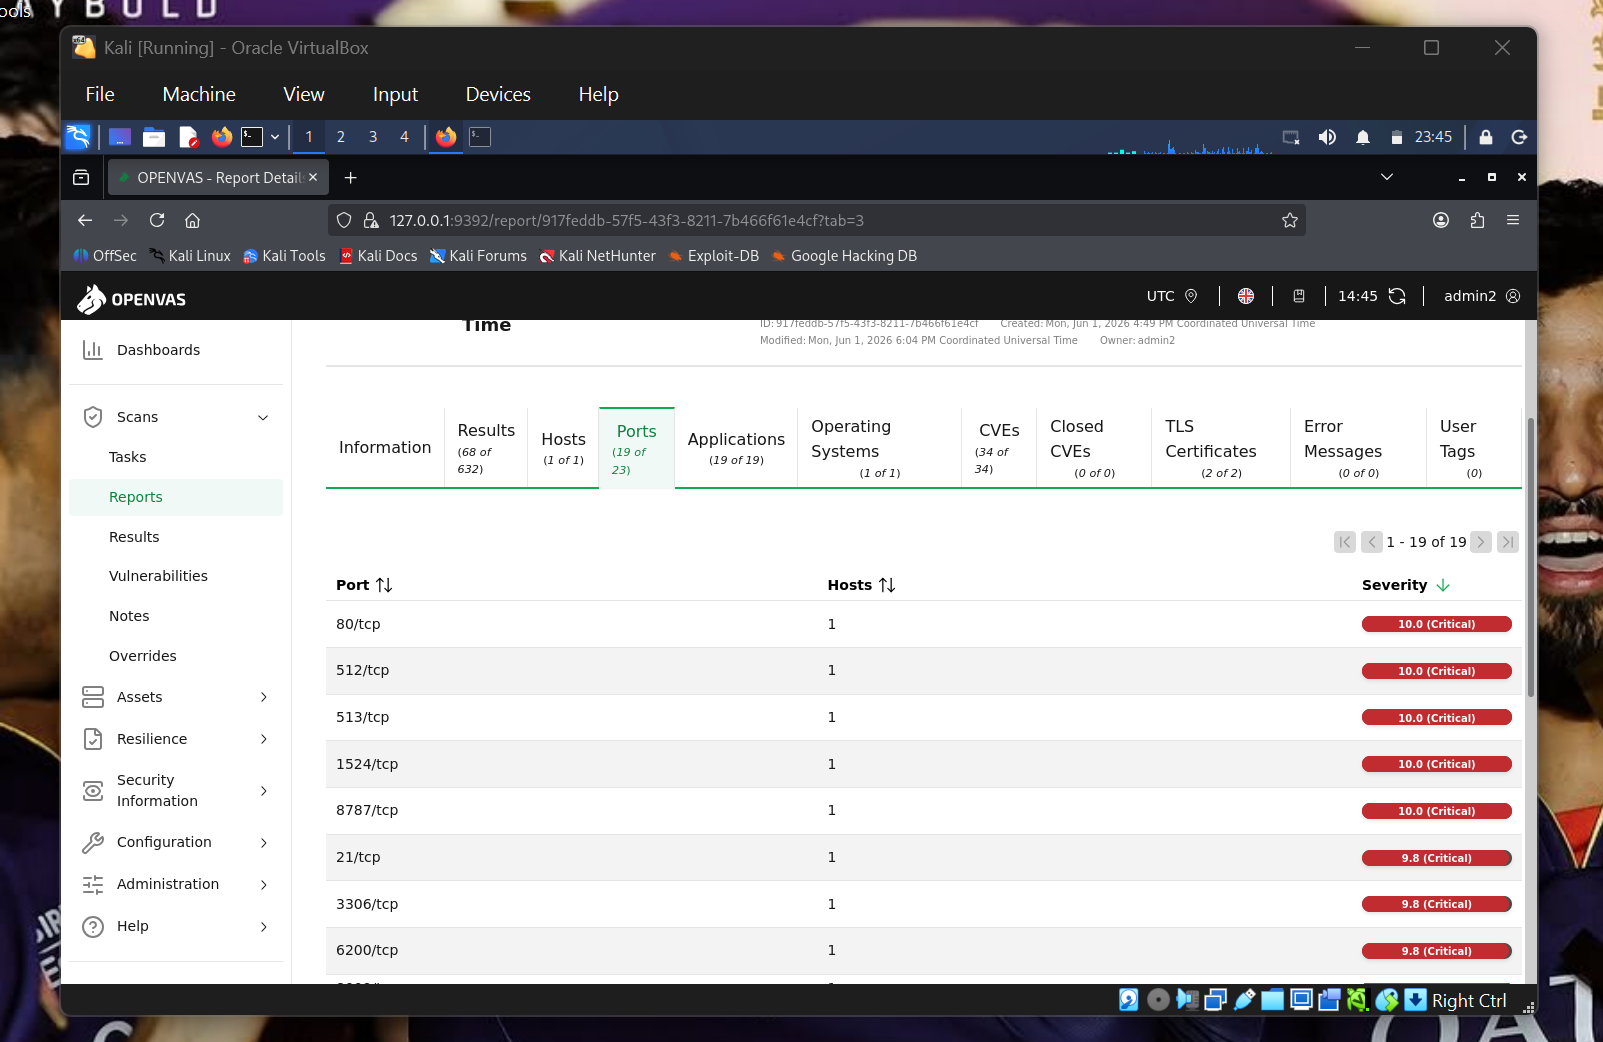
Captura de Pantalla

Severidad de Puertos


Análisis de Severidad de Aplicaciones

Revisar aplicaciones vulnerables detectadas por OpenVAS.
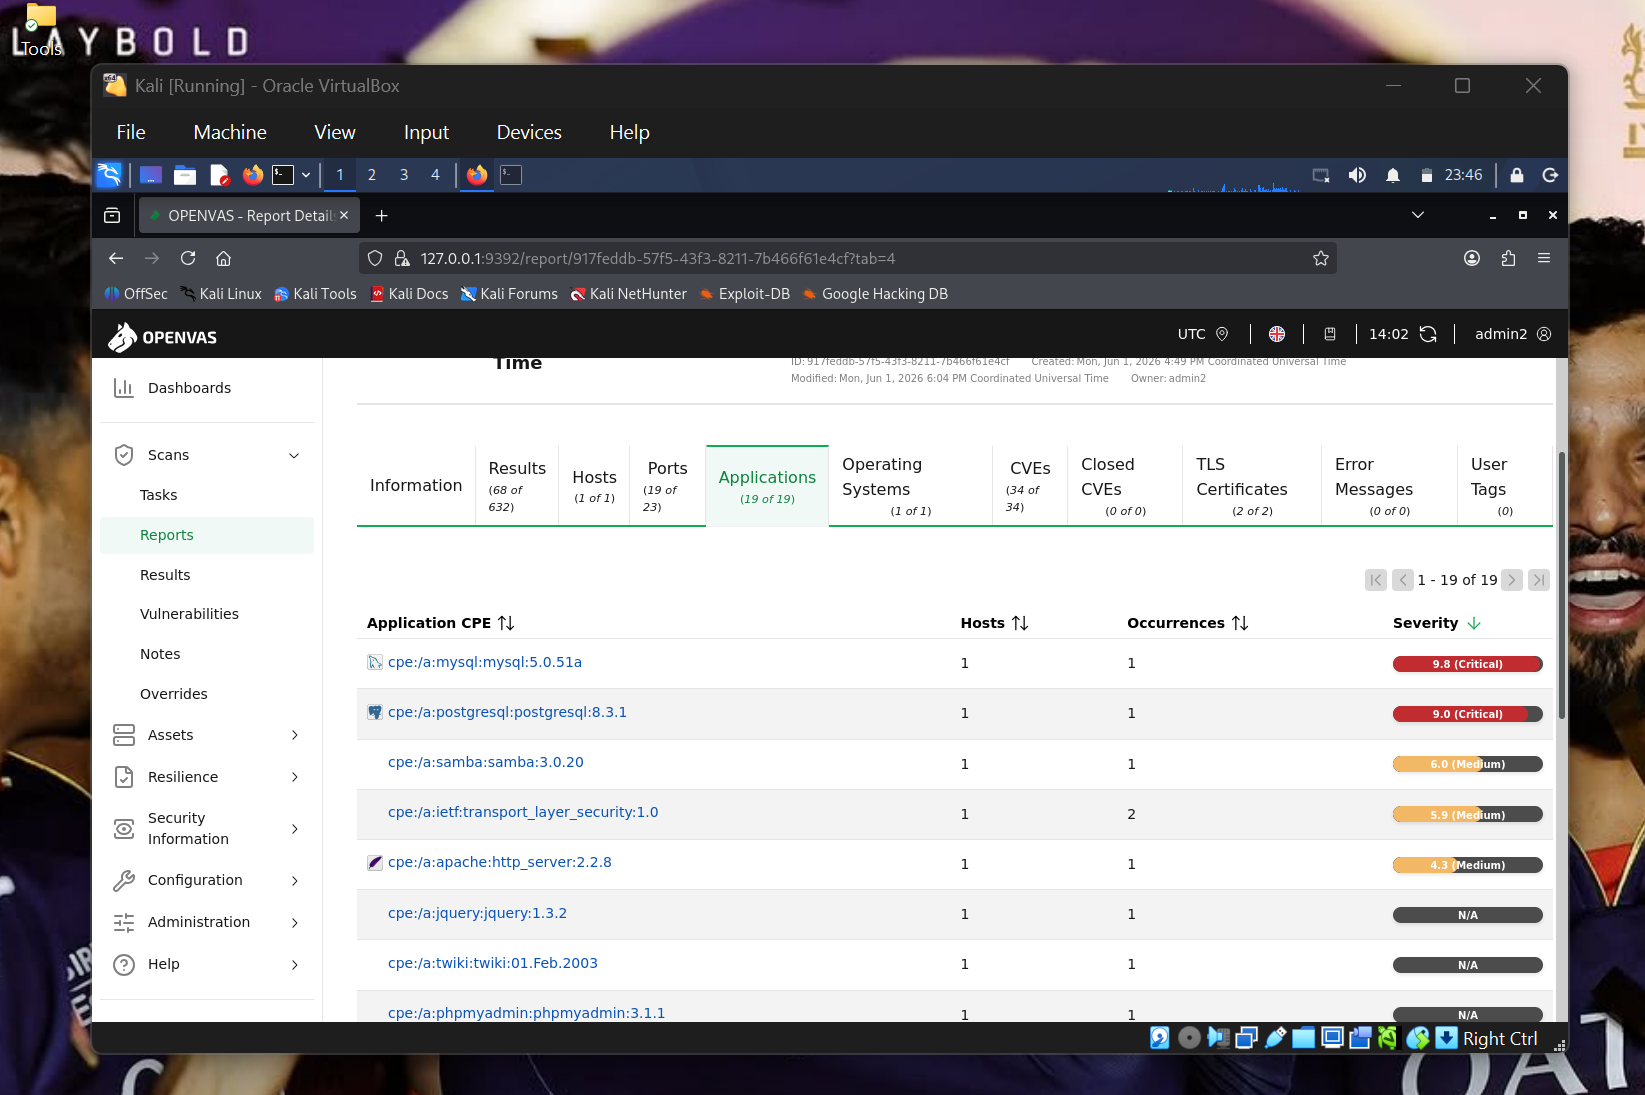
Captura de Pantalla

Severidad de Aplicaciones


Análisis de Severidad de CVE

Revisar los CVE descubiertos y su puntuación de severidad.
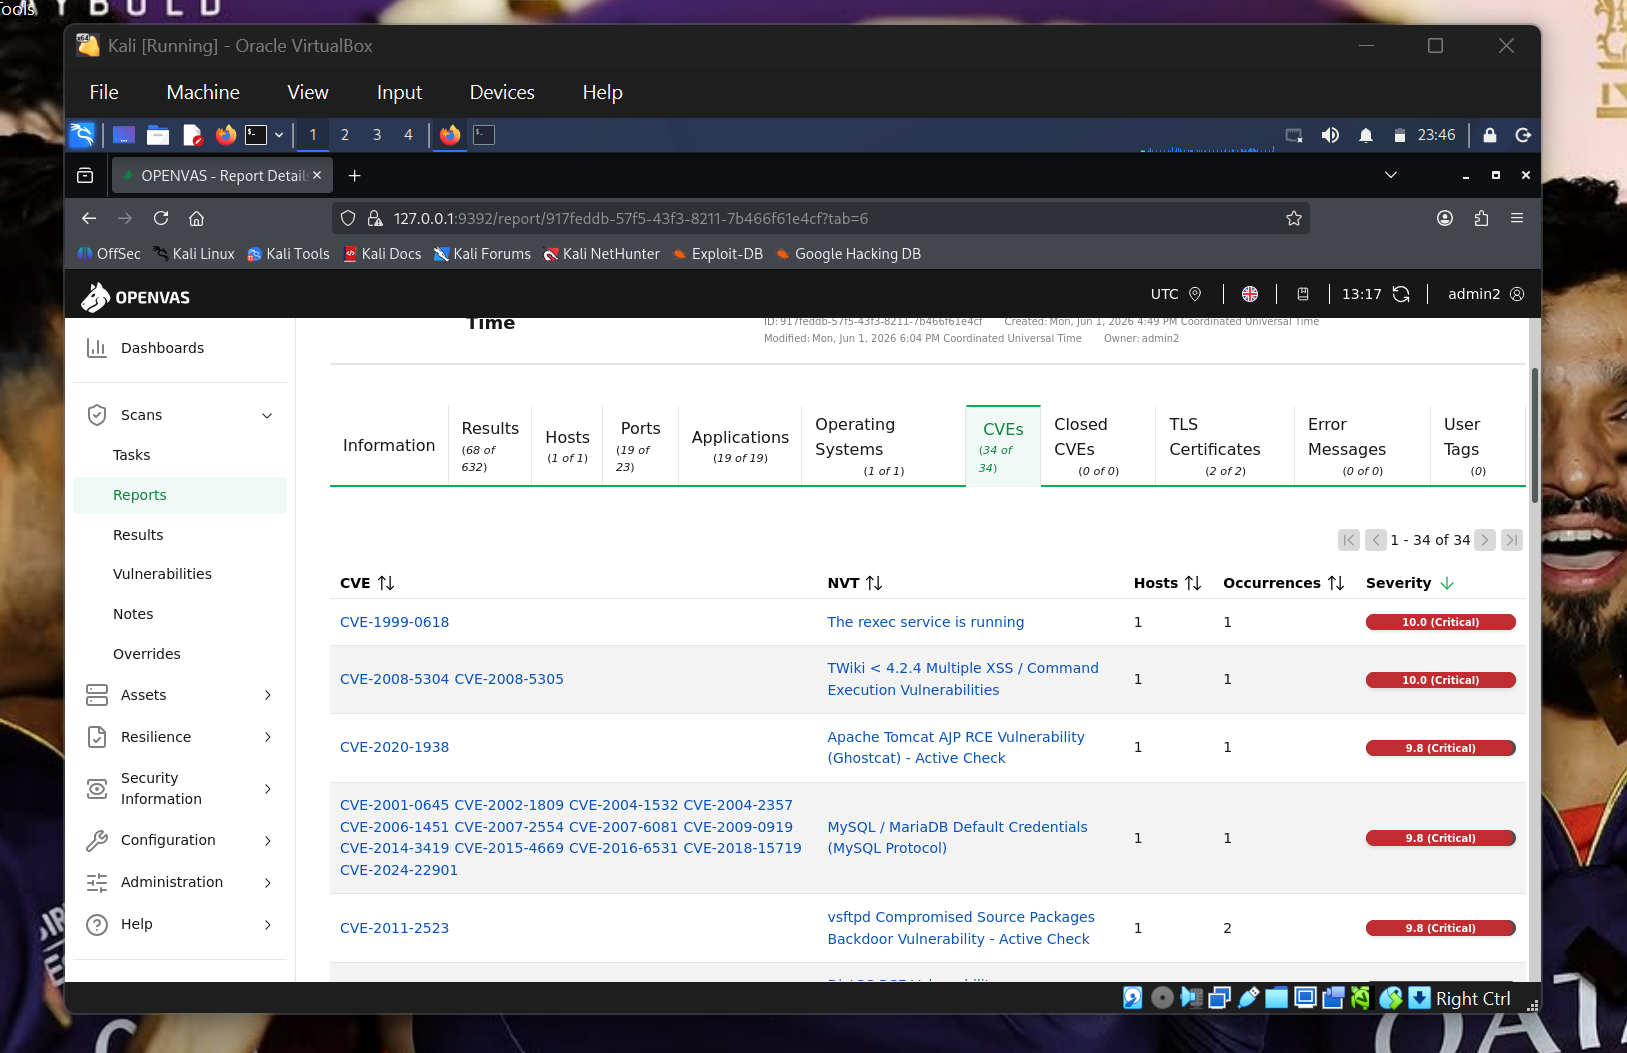
Captura de Pantalla

Severidad de CVE


Investigación de Vulnerabilidad Crítica

Backdoor en Paquetes Fuente Comprometidos de vsftpd

Detalles de la Vulnerabilidad

CampoValor
Vulnerabilidadvsftpd Compromised Source Packages Backdoor
CVECVE-2011-2523
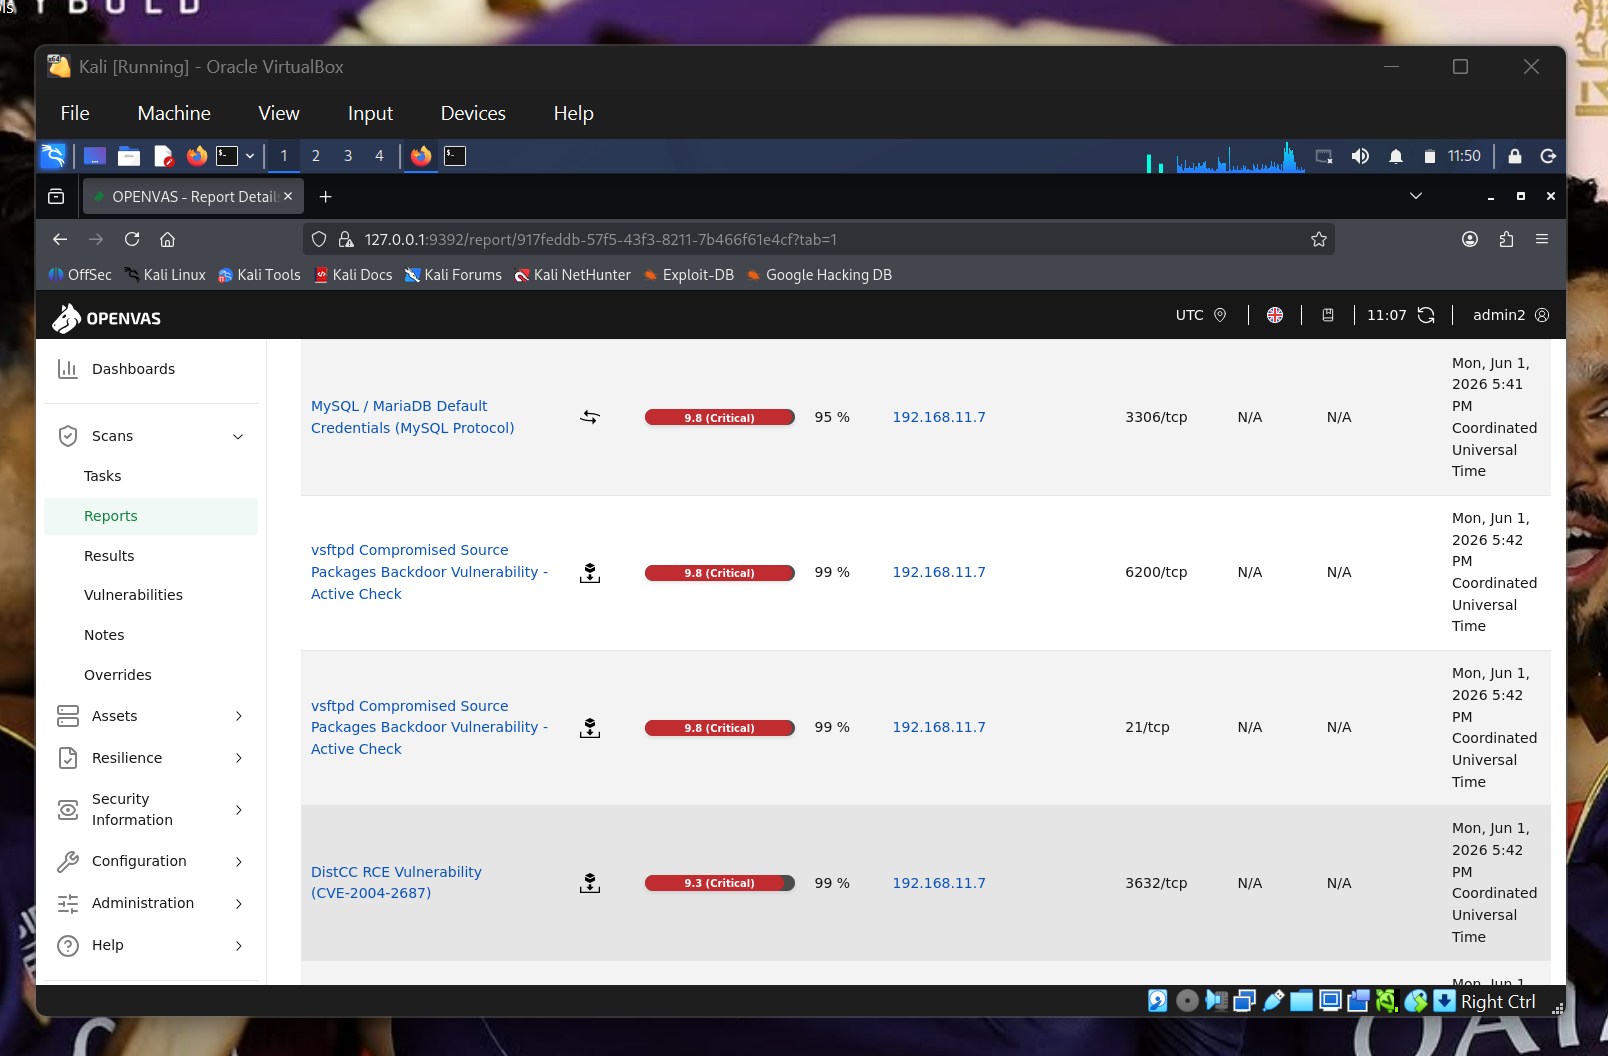
SeveridadCrítica
Puntuación CVSS9.8
Puertos21/TCP, 6200/TCP
ServicioFTP / vsftpd

Descripción Técnica

La vulnerabilidad afecta a una versión modificada maliciosamente del Very Secure FTP Daemon (vsftpd).

El paquete fuente comprometido introduce funcionalidad oculta de backdoor dentro del servicio FTP.

Cuando se activa, el servicio crea un listener de shell no autorizado en el Puerto TCP 6200, permitiendo a los atacantes obtener:

  • Acceso Remoto a Shell
  • Ejecución No Autorizada de Comandos
  • Compromiso del Servicio
  • Posible Persistencia

Flujo del Ataque

Reconnaissance
      ↓
FTP Enumeration
      ↓
Backdoor Trigger
      ↓
TCP/6200 Listener Activation
      ↓
Remote Command Execution
      ↓
System Compromise

Impacto en la Seguridad

Una explotación exitosa puede resultar en:
  • Ejecución Remota de Código
  • Acceso No Autorizado
  • Abuso de Privilegios
  • Despliegue de Malware
  • Movimiento Lateral
  • Establecimiento de Persistencia

Evidencia de la Vulnerabilidad

Captura de Pantalla

Vulnerabilidad vsftpd


Mapeo MITRE ATT&CK

TécnicaDescripción
T1190Explotar Aplicación Expuesta Públicamente
T1059Ejecución de Comandos
T1105Transferencia de Herramientas de Entrada

Flujo de Trabajo de Respuesta a Incidentes

El proyecto sigue un ciclo de vida de Respuesta a Incidentes estilo NIST.


Identificación

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





