
 niffyhunt/codeguard-copilot
Copiloto de seguridad impulsado por IA que detecta vulnerabilidades mientras programas. Escaneo de seguridad en tiempo real, explicaciones educativas y correcciones automáticas para desarrolladores.


Tu Guardián de Seguridad Impulsado por IA — Ahora Conectado a Inteligencia de Atacantes en Vivo
Características • Arquitectura • Integración con Raven • Instalación • Hoja de Ruta • Contribuir
CodeGuard Copilot detecta vulnerabilidades de seguridad mientras programas, no después de hacer commit. Combina detección determinista de patrones regex con análisis profundo impulsado por IA e inteligencia de atacantes en vivo del ecosistema Raven/WraithWall para brindarte contexto que ninguna otra extensión de seguridad de VS Code puede ofrecer.
Qué lo hace diferente:
.codeguard.json — regex, severidad, CWE, por archivo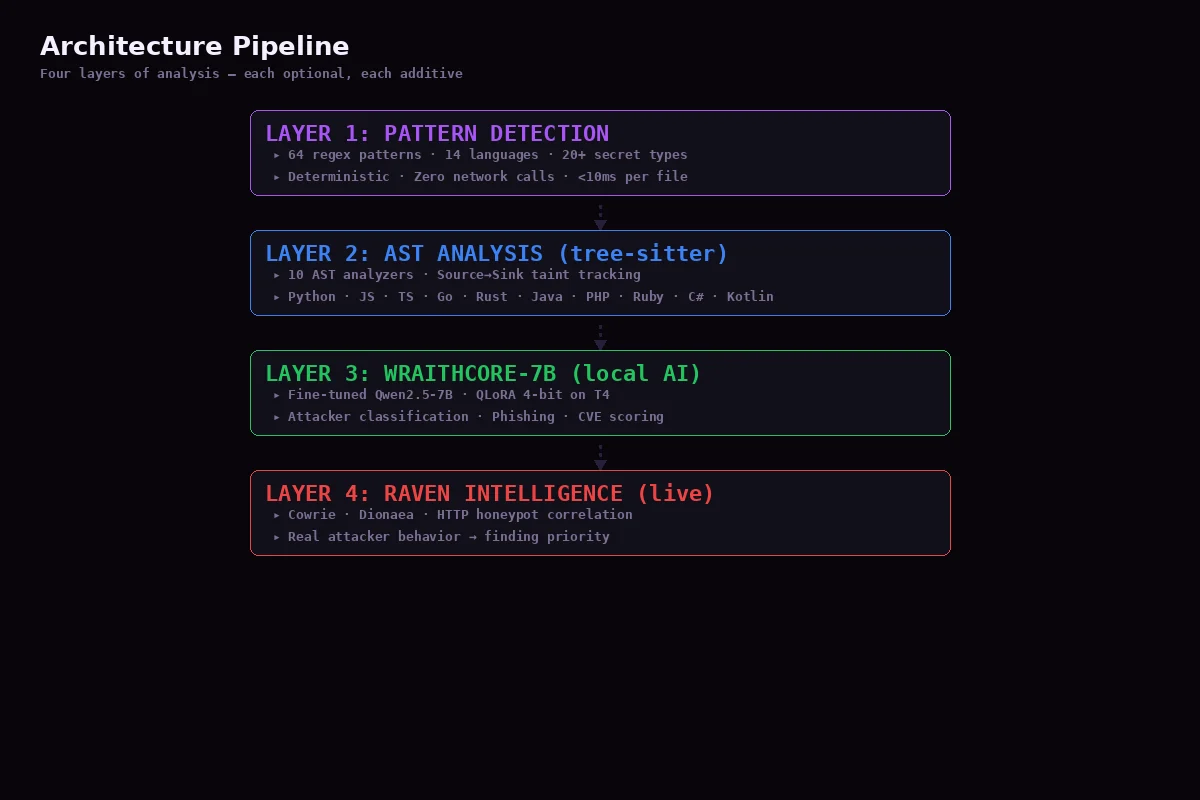
 │ │ │ │
│ │ ┌─────────────┐ ┌────────────────┐ │ │
│ │ │ Knowledge │ │ Raven Bridge │ │ │
│ │ │ Graph │ │ ← attacker data │ │ │
│ │ │ finding→CWE │ │ → threat intel │ │ │
│ │ │ →MITRE→fix │ │ │ │ │
│ │ └─────────────┘ └────────────────┘ │ │
│ └──────────────────┬───────────────────┘ │
│ │ │
│ ▼ │
│ ┌──────────────────────────────────────┐ │
│ │ Developer Feedback │ │
│ │ QuickFix · Explain · Suppress · Fix │ │
│ │ Training · Report · CI/CD │ │
│ └──────────────────────────────────────┘ │
│ │
└──────────────────────────────────────────────┘
│
▼
┌──────────────────────────────────────────────┐
│ WraithWall / Raven │
│ │
│ Cowrie Honeypot → Attacker Telemetry │
│ Campaign Correlation → Behavioral DNA │
│ CISA KEV → OWASP → Composite Scoring │
│ Cross-Repo Systemic Patterns │
│ Dark-Web Breach Monitoring │
└──────────────────────────────────────────────┘
---

## Puente de Inteligencia Raven

CodeGuard Copilot es el **consumidor de inteligencia frontend** para el pipeline de telemetría de atacantes de Raven. Cuando los honeypots Cowrie observan atacantes reales usando técnicas de explotación, los patrones fluyen hacia CodeGuard:
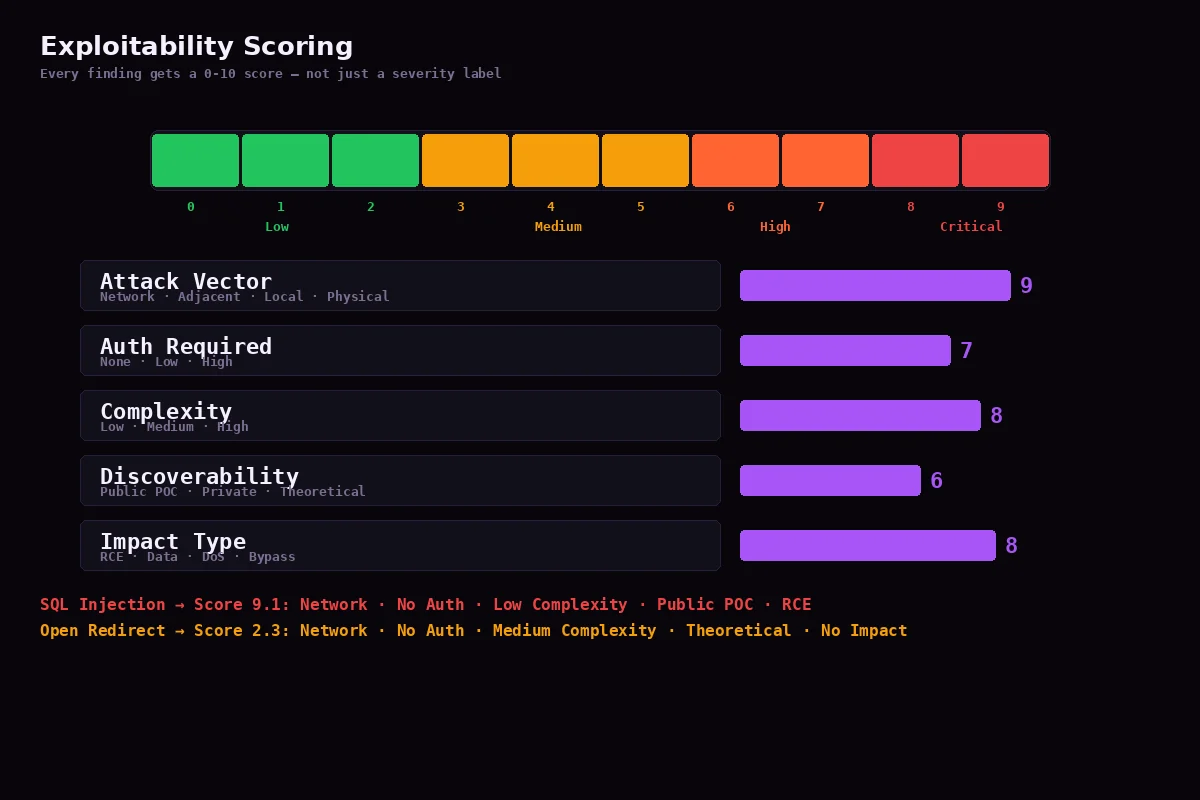
Attacker uses SQL injection on honeypot ↓ Raven detects: CWE-89, credential_access, threat_score=85 ↓ RavenIntelBridge.ingestEvent() receives event ↓ Generates candidate CodeGuard pattern at confidence 0.85 ↓ Proposed pattern: "SQL Injection (attacker-observed)" ↓ Human review → published as CodeGuard rule ↓ Developers protected against the actual exploit
A la inversa, cuando CodeGuard encuentra una vulnerabilidad, genera retroalimentación estructurada para Raven:
CodeGuard finding: CWE-798 hardcoded secret in auth/login.js ↓ RavenThreatFeedback.generateIntelligence() ↓ MITRE techniques: T1552, T1078 ↓ Raven priority score: 72 (network attack vector, low complexity) ↓ Raven elevates this finding in composite scoring ↓ SOC team sees: "Attacker-aligned credential finding in production repo"
---

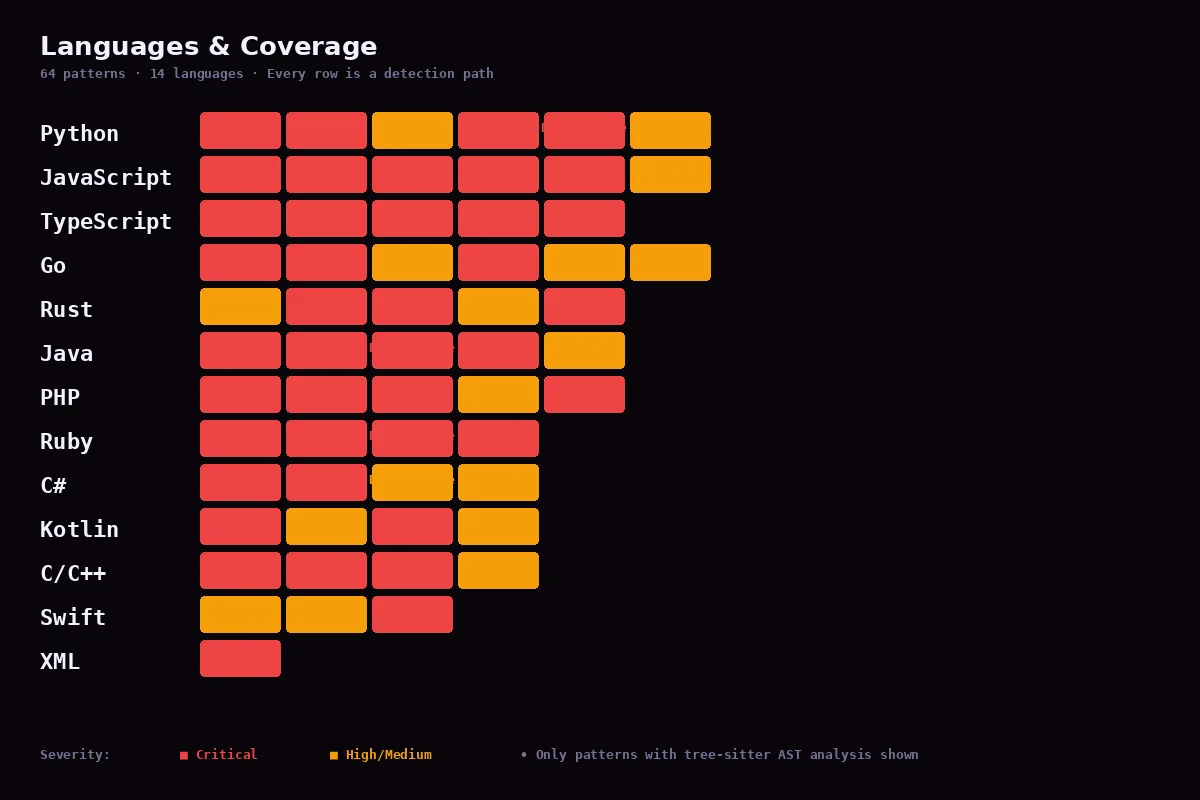
## Categorías de Vulnerabilidades Detectadas

### Críticas
Inyección SQL (CWE-89), Inyección de Comandos (CWE-78), Inyección NoSQL (CWE-943), Secretos Hardcodeados (CWE-798), Deserialización Insegura (CWE-502)
