
 nesg-ugr/msnm-sensor
Sensor de monitoreo de red estadístico multivariante que detecta anomalías mediante técnicas basadas en PCA, agregando estadísticas ligeras de dispositivos de red jerárquicos para la detección escalable de intrusiones.

MSNM-S (Sensor de Monitoreo de Red Estadístico Multivariante) muestra la aplicabilidad práctica de los enfoques encontrados en los trabajos de PCA-MSNM y PCA-MSNM Jerárquico. El primero presenta el enfoque MSNM y una nueva metodología estadística multivariante para la detección de anomalías en redes, mientras que el segundo propone el anterior en sistemas de red jerárquicos y estructurados. La idea principal detrás de estos trabajos es el uso de técnicas estadísticas multivariantes para generar información útil en forma de dos estadísticos. Dicha información ligera proviene de niveles inferiores a superiores en una jerarquía de red. De esta manera, el sensor raíz (por ejemplo, un router de borde) recibe toda la información estadística, pudiendo calcular sus propios estadísticos (Q,D). Al inspeccionar estos estadísticos, un analista de seguridad puede determinar si están ocurriendo eventos anómalos cuando algunos de los valores estadísticos están por encima de ciertos límites de control.
[Ver detalles en https://journals.sagepub.com/doi/full/10.1177/1550147720921309]
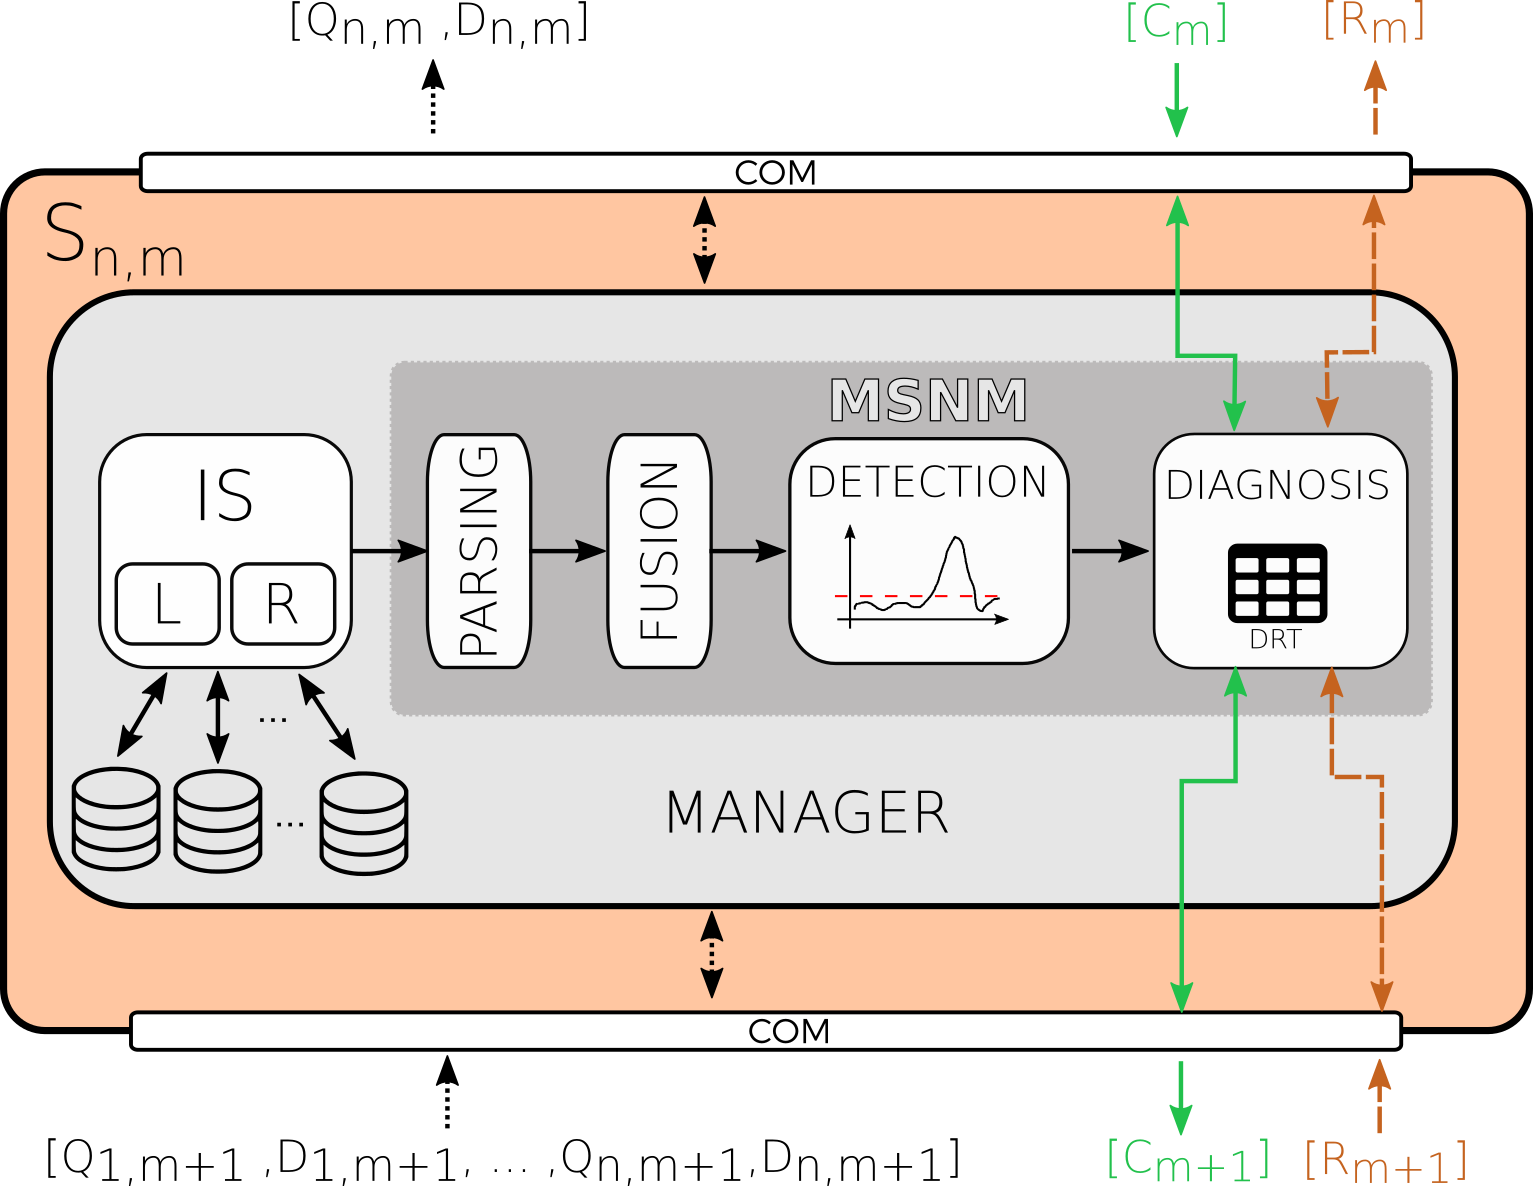
MSNM-S está concebido para ser extremadamente escalable y aséptico porque solo se envían dos parámetros entre niveles o dispositivos en la red o sistema monitorizado. Además, el MSNMSensor es capaz de gestionar fuentes de datos múltiples y heterogéneas en cada dispositivo monitorizado gracias al enfoque de ingeniería de características FCParser (Feature as a Counter Parser).
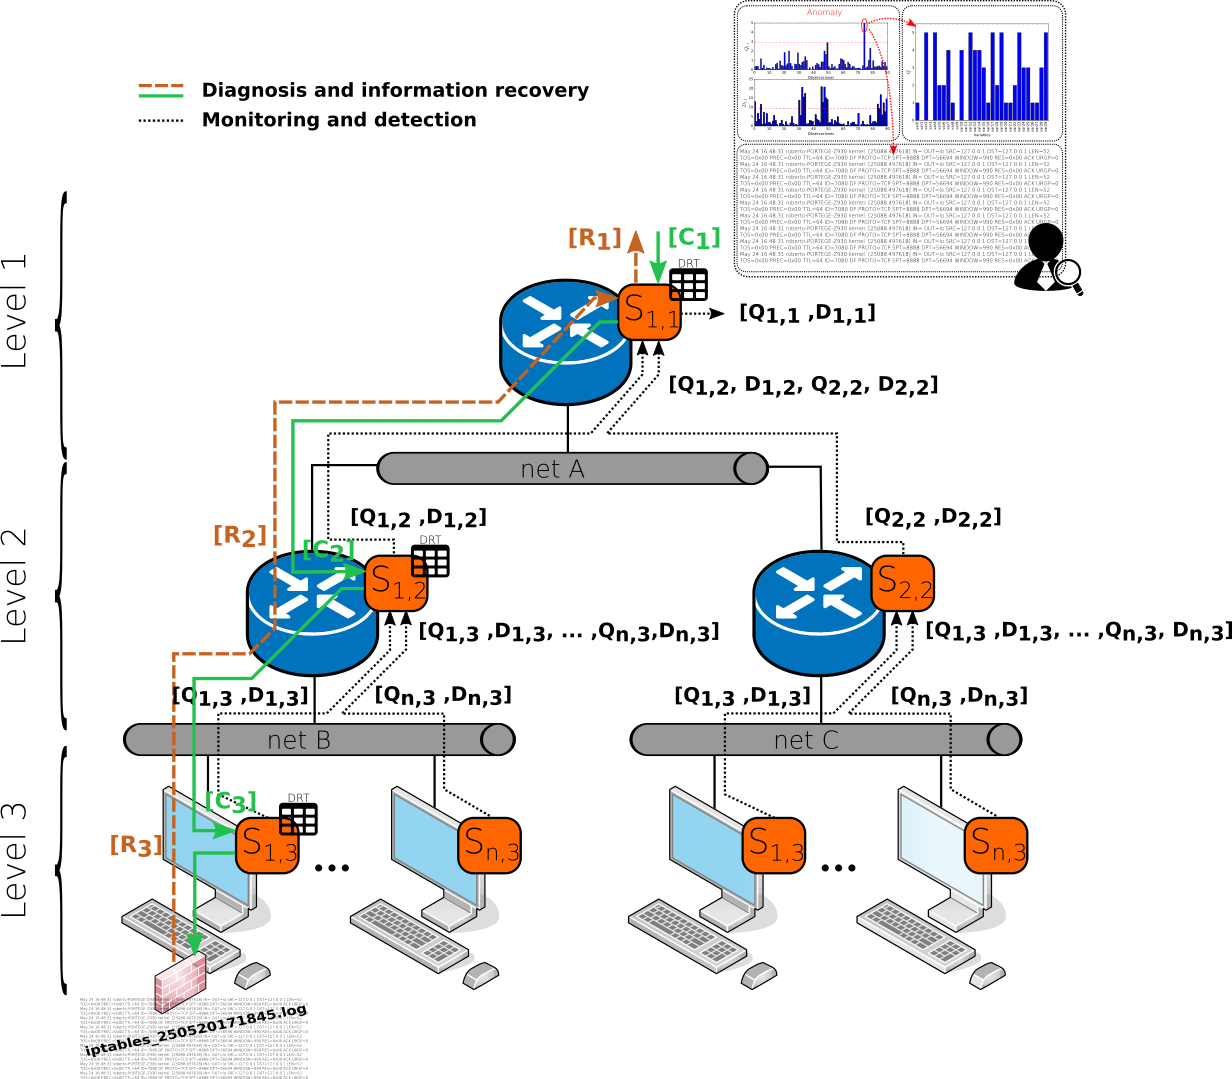
MSNSensor funciona con python 3 y se ha probado con éxito en Ubuntu desde la versión 16.04 en adelante. Además, deben instalarse las siguientes dependencias.
Crear un entorno de ejecución de python es probablemente la mejor manera de ejecutar la aplicación. Por lo tanto, recomiendo crear uno antes de realizar la instalación de los requisitos. Un entorno de Anaconda puede ayudarle y, si decide usarlo, ejecute los siguientes comandos:
$ conda create -n msnm-dev python=3.7
$ conda activate msnm-dev
Ejecutar el comando anterior instalará todo lo necesario.
(msnm-dev) $ pip install -r requirements.txt
Por favor, vea las instrucciones en examples o descargue la VM preconfigurada en MSNM-S-UBUNTU. Recomendamos usar la VM. Recuerde hacer pull del repositorio para obtener el proyecto MSNM-S actualizado. A continuación, puede ver los pasos necesarios para ejecutar el experimento preconfigurado en la VM:
Ejecutando los MSNM-Ss (backend)
Abra una ventana de terminal y active el daemon y el colector de netflow.
$ cd ~/msnm-sensor/scripts/netflow/
$ sudo ./activateNetflow.sh (pass: msnm1234)
Espere 5 minutos para obtener registros netflow. Ejecute y despliegue los MSNM-Ss en el ejemplo examples/scenario_4:
$ cd ~/msnm-sensor/scripts/
$ conda activate py27
$ ./start_experiment.sh ../examples/scenario_4/
$ ps -ef | grep msnmsensor (solo para verificar si los cuatro MSNM-Ss están ejecutándose)
$ tail -500f ~/msnm-sensor/examples/scenario_4/borderRouter/logs/msnm.log (otra forma de ver cómo funciona el MSNM-S. Reemplace el nombre del MSNM-S si desea ver los demás.)
Ejecutando el dashboard (frontend):
Abra una nueva ventana de terminal.
$ cd ~/msnm-sensor/dashboard/
$ conda activate msnm-dashboard
$ ln -s ../examples examples
$ python manage.py runserver
Navegue a http://localhost:8000






